
Introduction
 En esta máquina se nos pide encontrar el contenido de:
- user.txt
- root.txt
Finding the flags
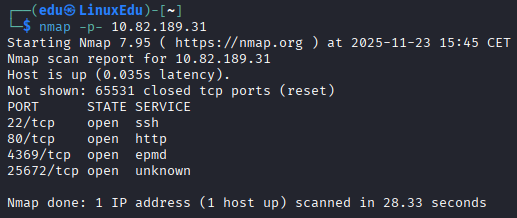
- Vamos a escanear la IP que nos dan.
- Vamos a mirar qué es el servicio epmd.
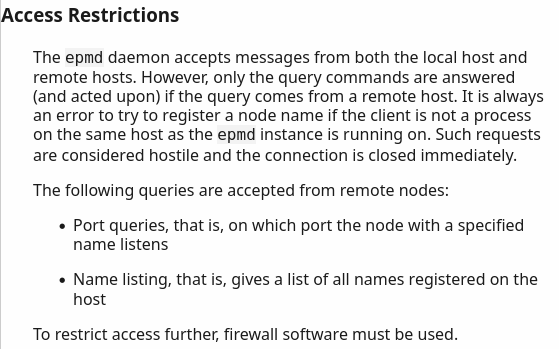 Esto puede ser interesante más adelante. Como aparece open sabemos que en principio no hay un firewall.
- Vamos a escanear los puertos abiertos.
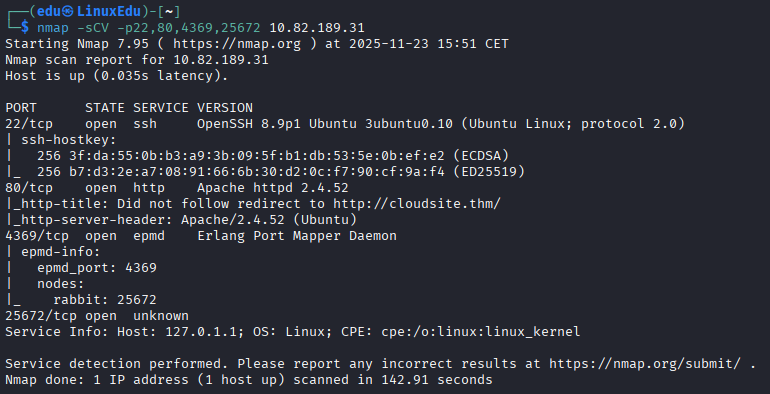
- Vamos a ver la página web.
 Al escribir esta dirección nos redirige a:
- Vamos a añadirla en nuestro
/etc/hosts.
- Volvemos a la página.
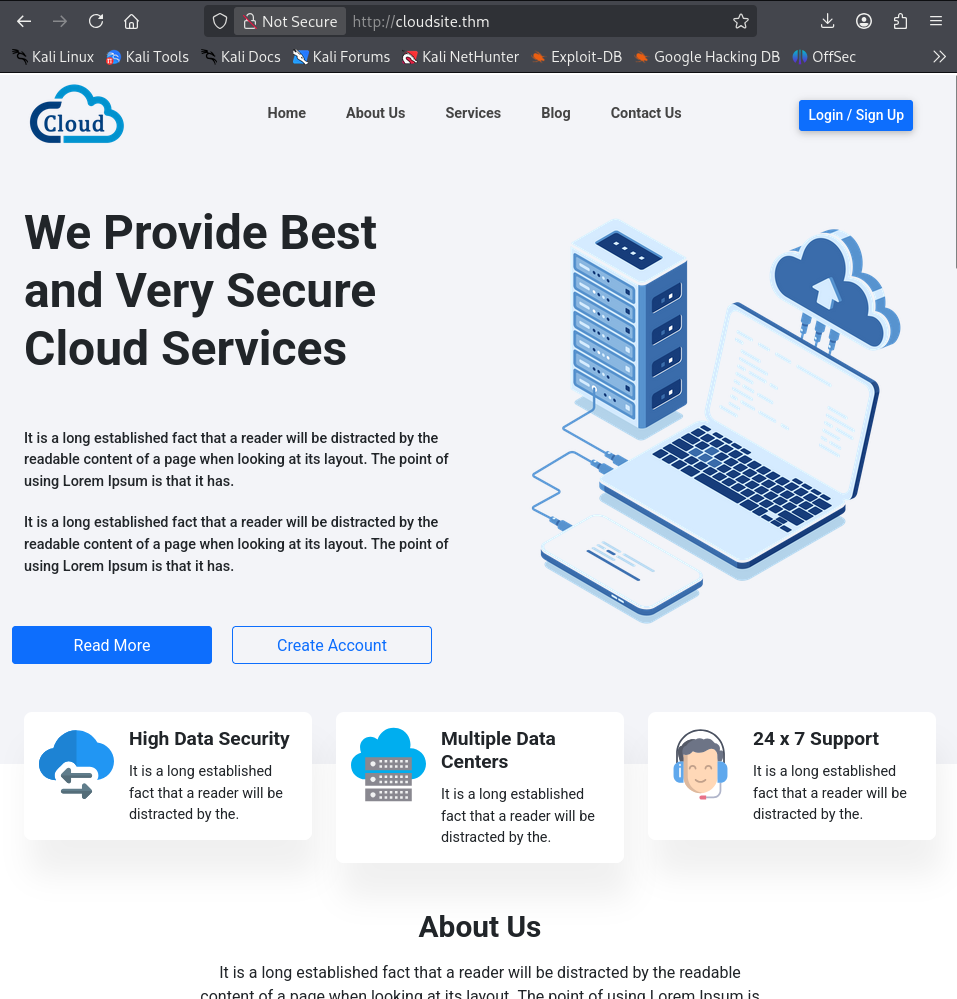 Ahora sí obtenemos la página web.
- Exploramos la página con una herramienta de descubrimiento activo como
gobuster.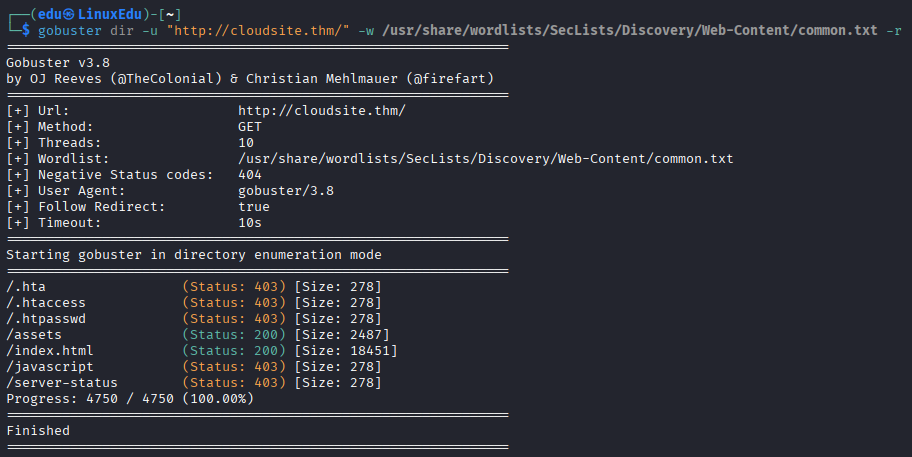 Además, hemos encontrado moviéndonos entre botones en la web la página de contacto que podría llegar a ser susceptible de XSS.
- También hay un apartado de login, pero no nos ha dejado entrar, por lo que inspeccionaremos el botón.
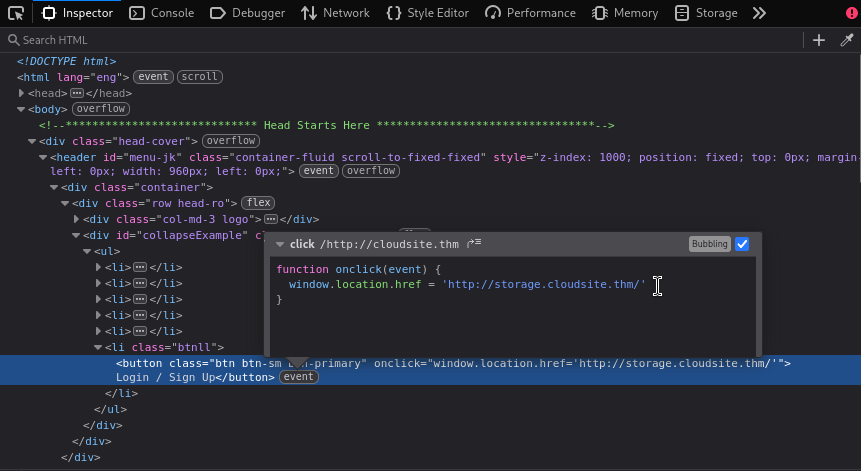
- Vamos a meter este subdominio en nuestro
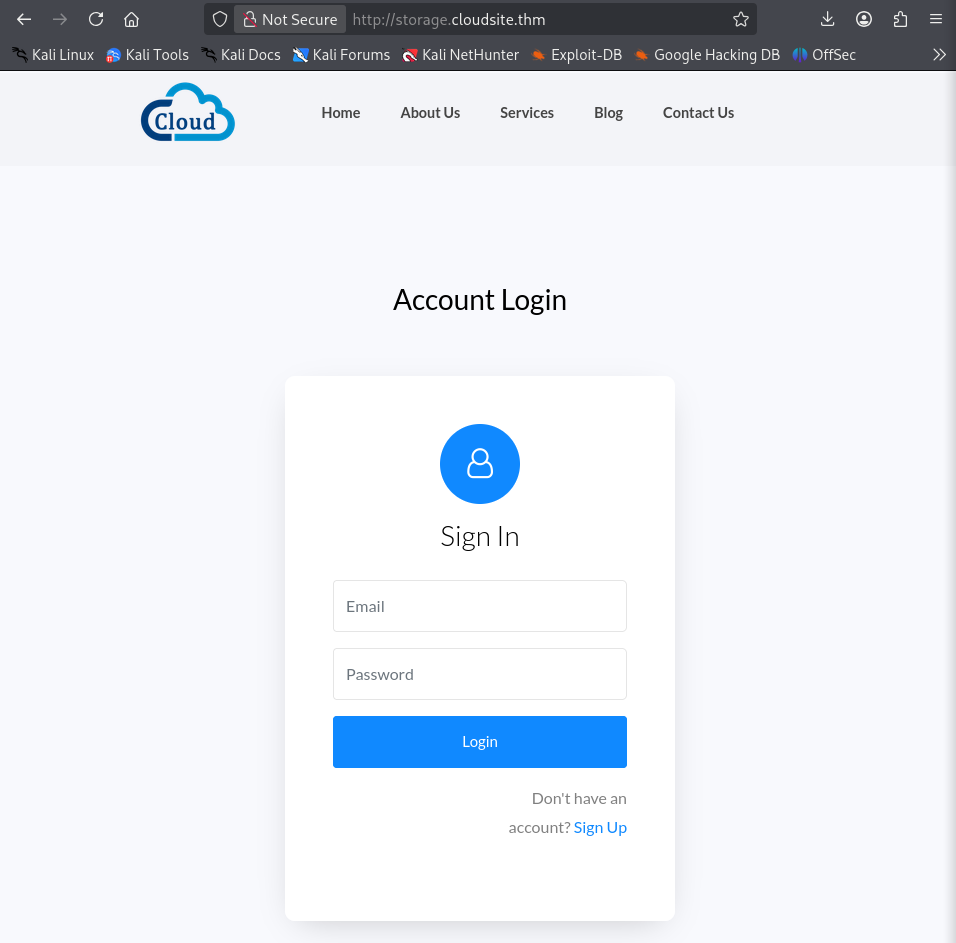
/etc/hostsy a ir a ver qué hay.- Tenemos la página de login.
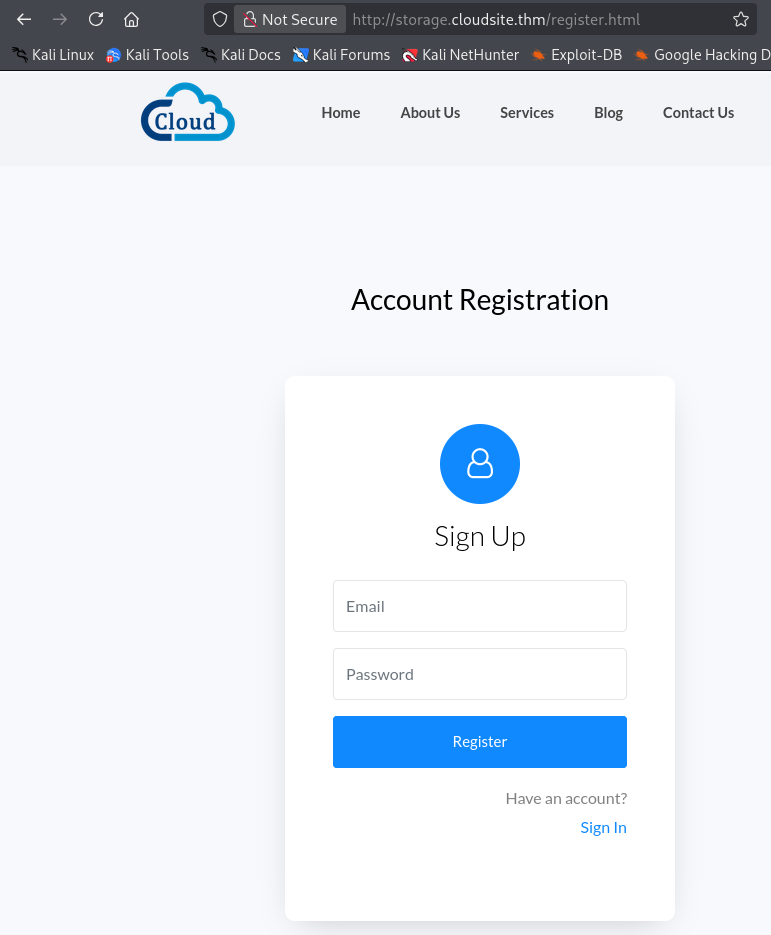
- Y la página de register.
- Tenemos la página de login.
- Vamos a ver qué pasa si intentamos registrarnos.