
Introduction
Mira el nuevo servicio de cloud, Authentication Anywhere. ¿Puedes encontrar los secretos del usuario?
Getting the Flags
Reconocimiento Inicial
Comenzamos con un escaneo de puertos abiertos.
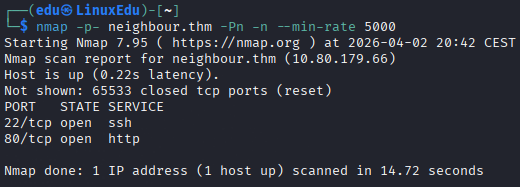
Y ahora vamos a ver más en profundidad lo que hay en dichos puertos.
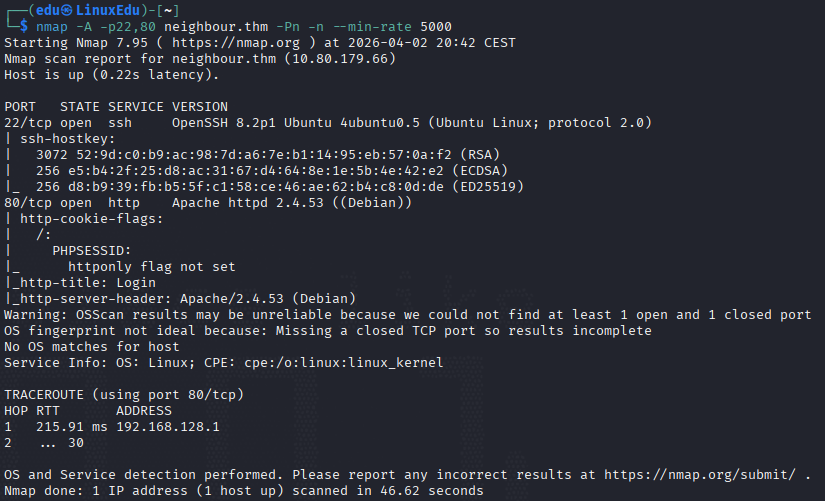
Aquí vemos que la flag httponly no está configurada.
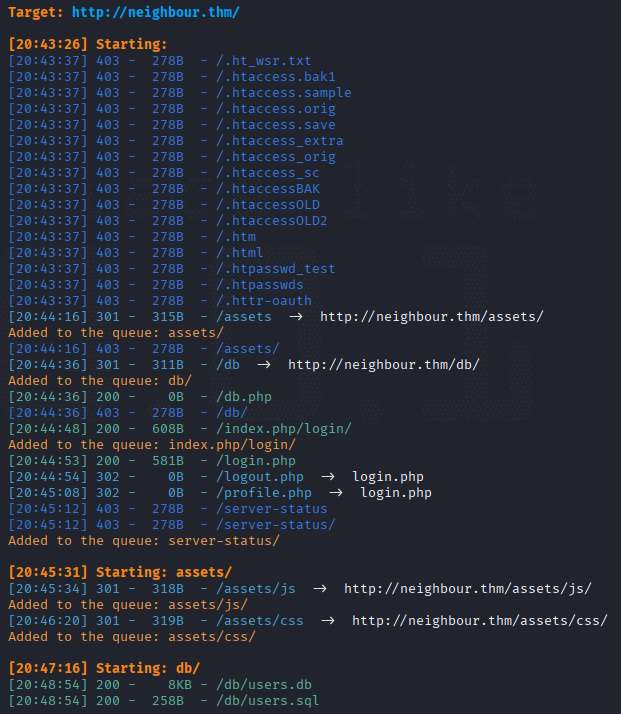
Vamos a listar directorios web.
Vamos a ver cómo se ve la página web.
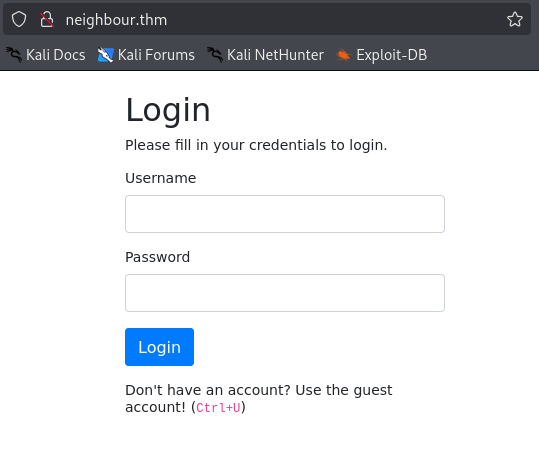
Parece que hay una cuenta guest.

Profundización
Vamos a ver algunos archivos interesantes que hay.
users.db:
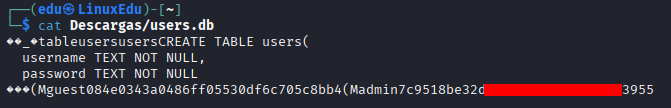
Es el binario de un script de inserción en base de datos.
users.sql:
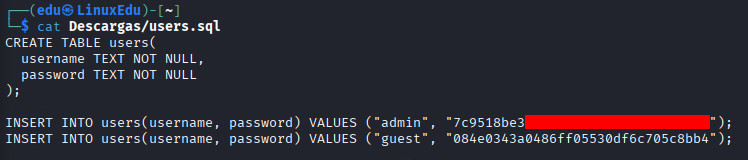
Este es el archivo en texto plano. Esos hashes parecen MD5. Vamos a crackearlos.
No hemos podido crackearlo. Vamos a entrar con guest:guest.
Explotación
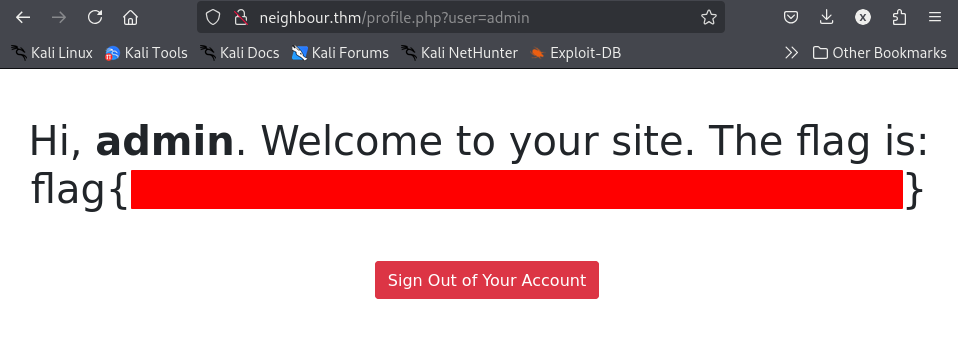
Parece que puede haber un IDOR en profile.php?user=, vamos a intentar explotarlo.
Conclusión
Máquina extremadamente fácil, lo único que tiene es un IDOR, literalmente, ni si quiera hay que escalar privilegios.