Introduction
Explota una máquina Windows en un reto para principiantes.
Website Analysis
Debemos de responder algunas preguntas.
- ¿En qué puerto está el servidor web?
Para esto vamos a escanear con nmap como hacemos normalmente.
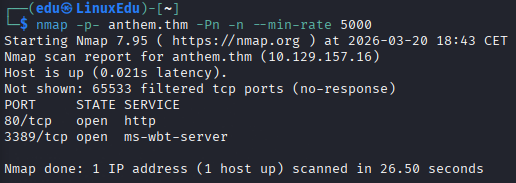
El servidor web está en el puerto 80.
- ¿Qué puerto es para el servicio de escritorio remoto?
Buscamos a ver qué es ms-wbt-server.
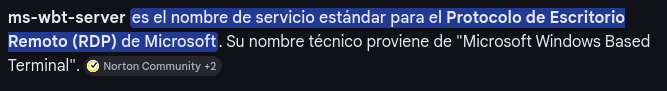
Pues parece que sí el lo que pensábamos, puerto 3389.
- ¿Cuál es la posible contraseña en uno de los archivos de la web?
Vamos a listar directorios web.
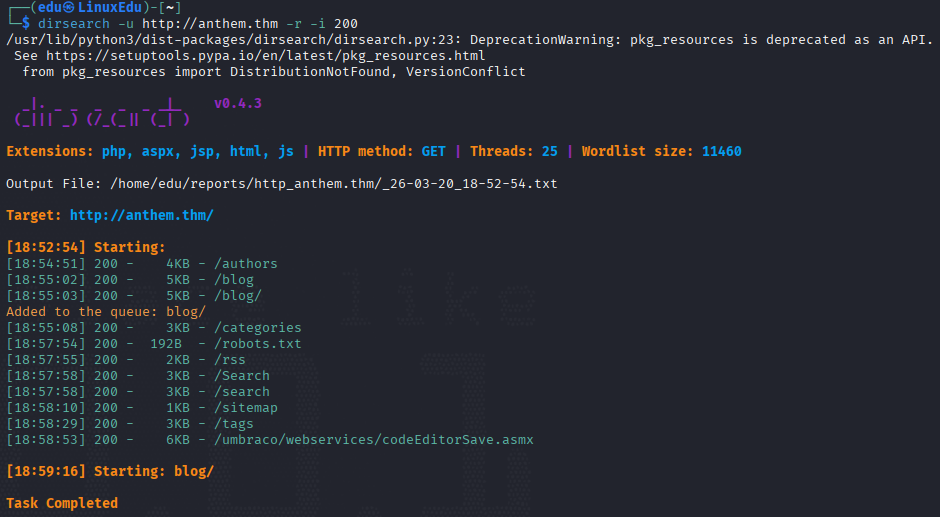
Vamos a ver qué hay en estos directorios.
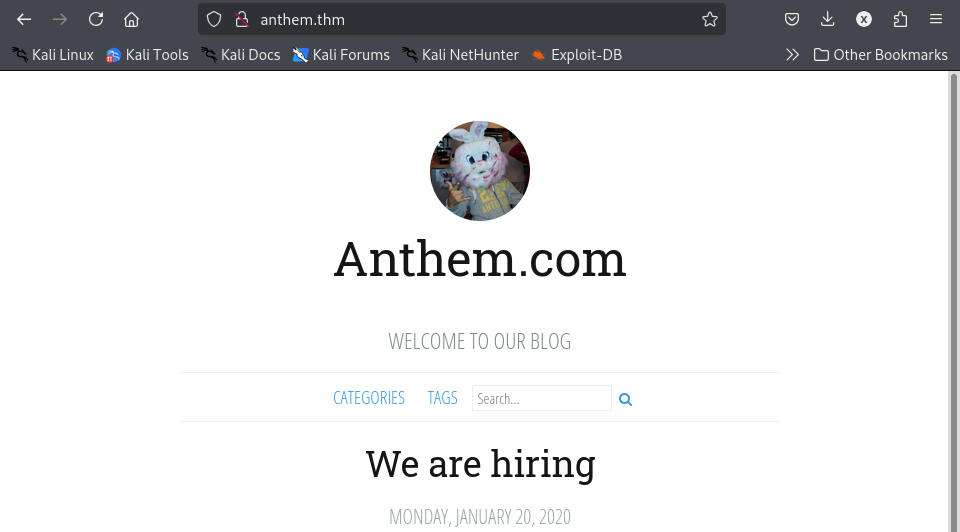
Vamos a seguir mirando directorios.
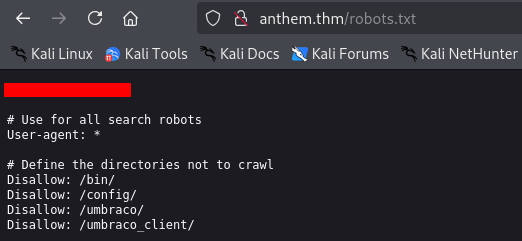
Parece que la contraseña estaba en /robots.txt.
- ¿Qué CMS está usando la web?
Si nos fijamos en el robots.txt podemos ver que el CMS que utiliza es Umbraco.
- ¿Cuál es el dominio del sitio web?
Lo vemos en la propia página, es anthem.com.
- ¿Cuál es el nombre del administrador?
En la página de /a-cheers-to-our-it-department/ hay un poema.
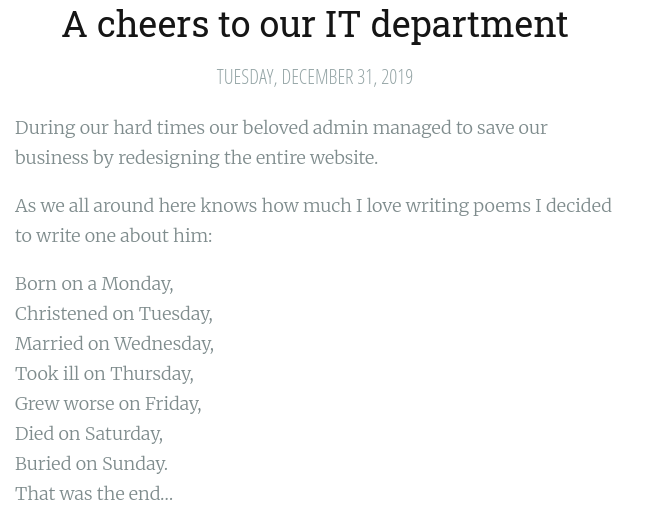
Si lo buscamos en google:
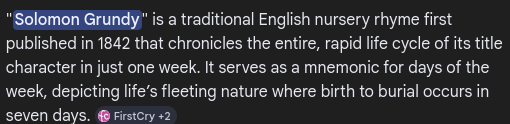
- ¿Puedes encontrar el email del administrador?
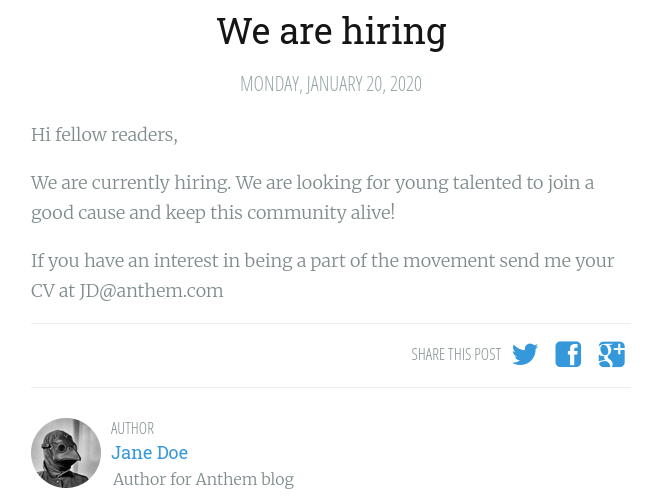
Viendo que el email de Jane Doe es JD@anthem.com el de nuestro administrador debe ser SG@anthem.com.
Spot the Flags
Nuestro querido admin dejó algunas flags atrás que tenemos que recoger antes de proceder a la siguiente tarea.
- ¿Cuál es la flag 1?
En la página /archive/we-are-hiring al principio.
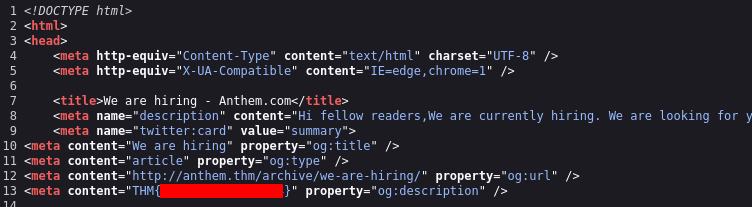
- ¿Cuál es la flag 2?
Aparece en la parte del medio de la página.
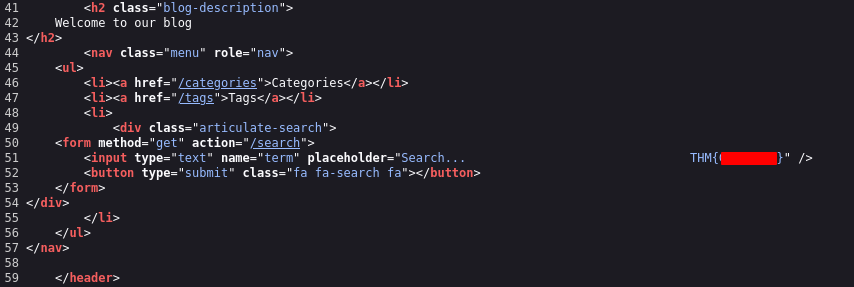
- ¿Cuál es la flag 3?
En el directorio /authors.
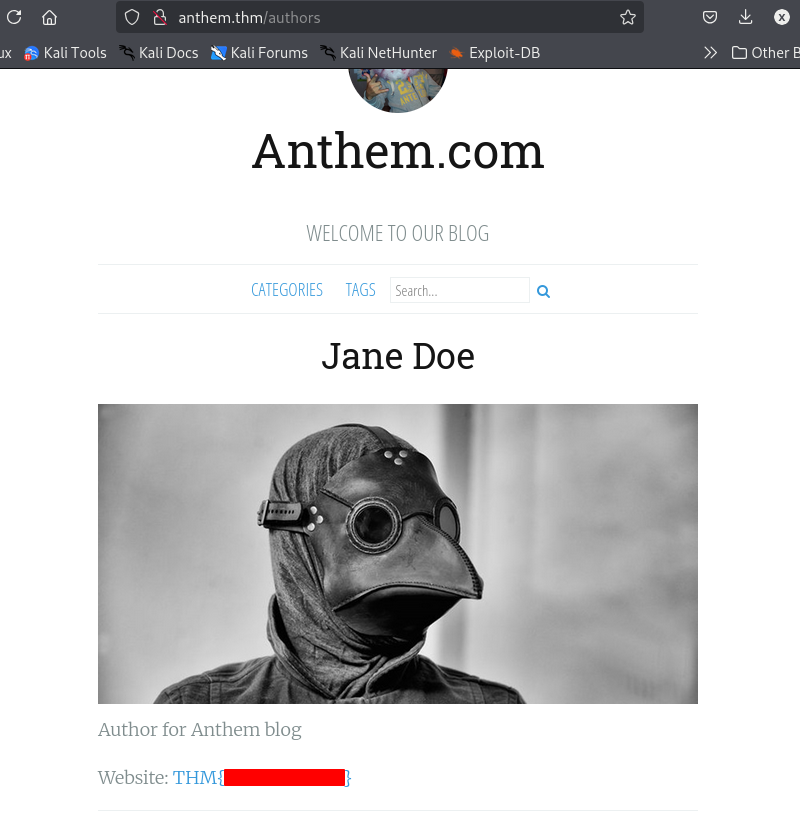
- ¿Cuál es la flag 4?
Aparece en la parte de arriba del código fuente de la página /archive/a-cheers-to-our-it-department/.
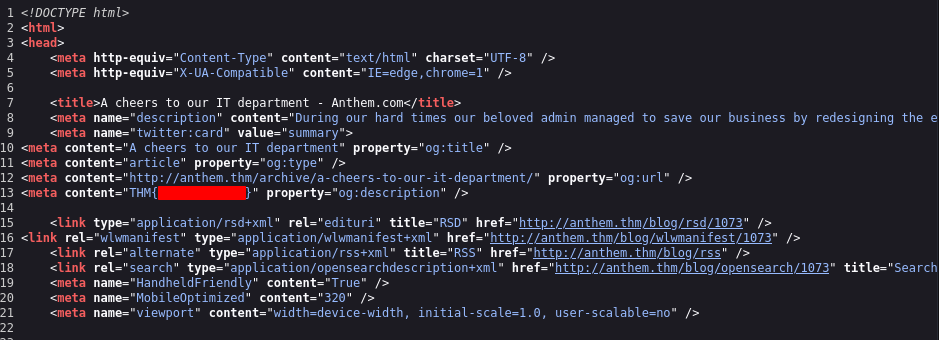
Final Stage
Vamos a meternos usando todo lo que encontramos.
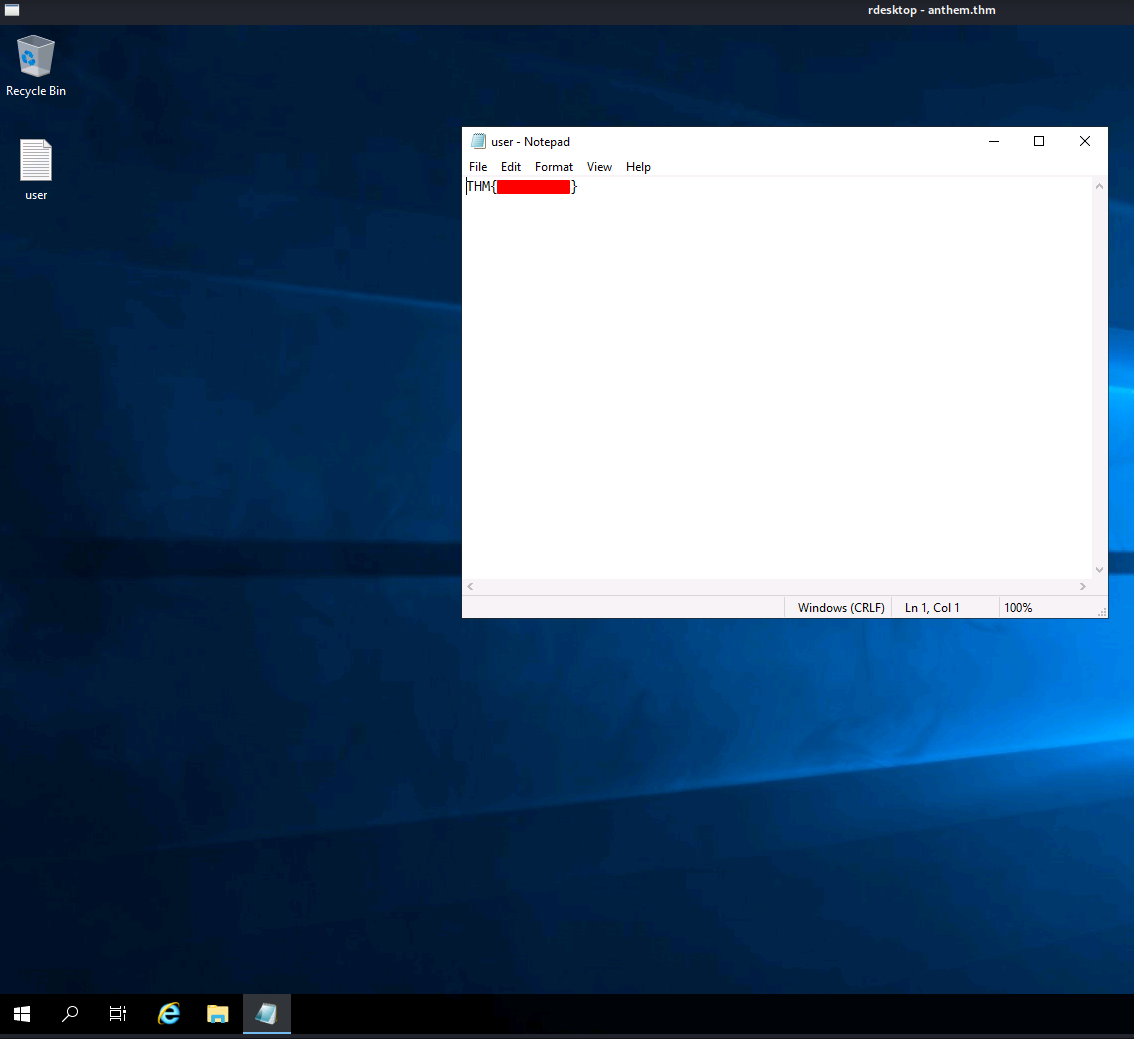
- Asegura acceso inicial a la máquina, ¿cuál es el contenido de user.txt?
Usando el usuario del email sg y la contraseña que encontramos, vamos a entrar por rdesktop.
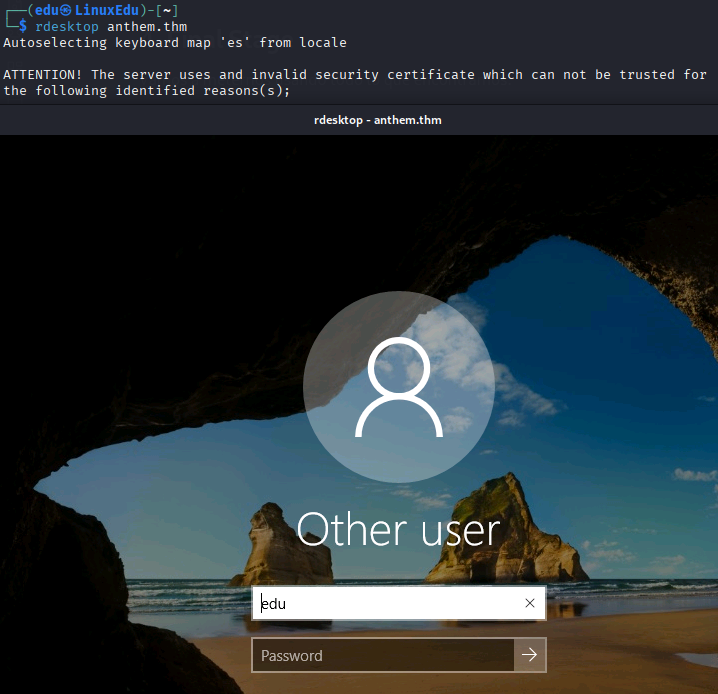
En el escritorio vemos lo siguiente:
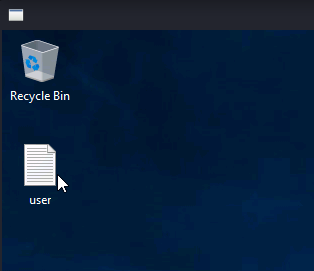
Si hacemos click:
- ¿Puedes encontrar la contraseña del admin?
Le damos a la carpeta, luego a View y ahí a hidden items.
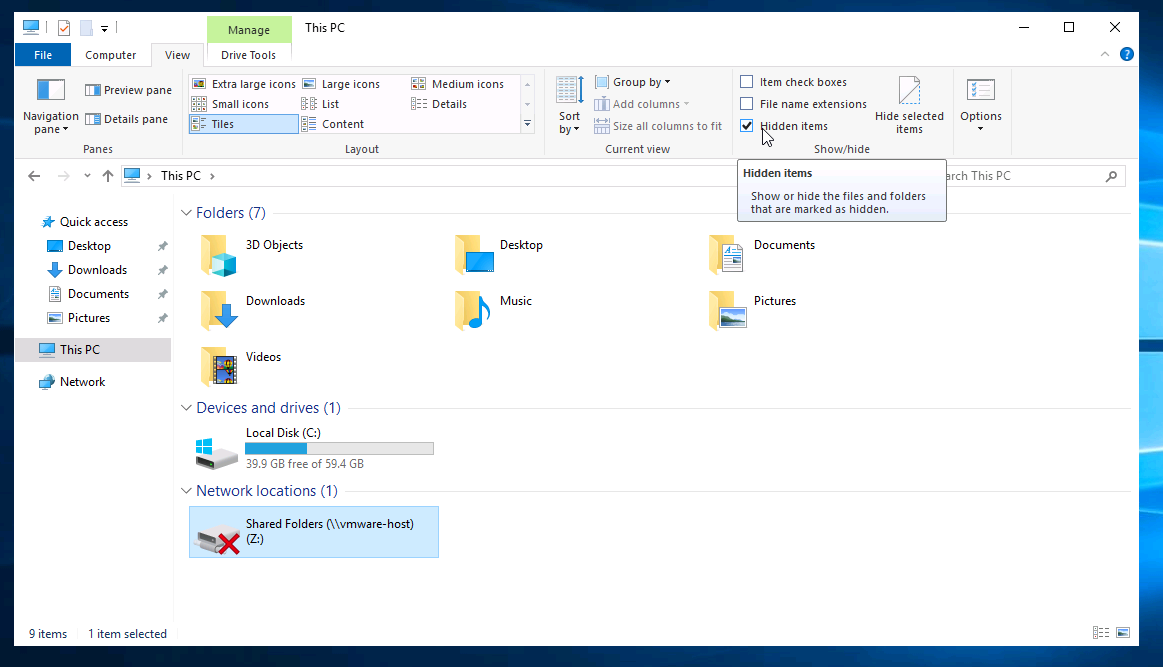
Vemos que hay una carpeta llamada backup que estaba oculta.
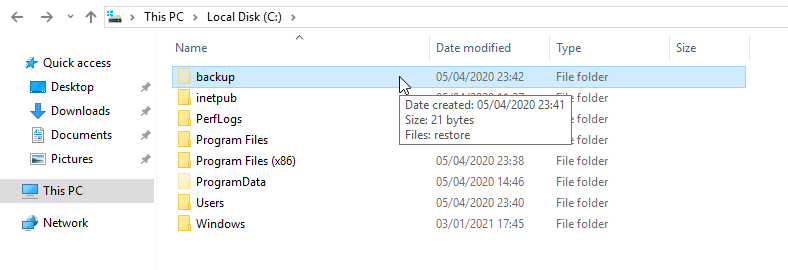
Dentro hay un documento llamado restore.
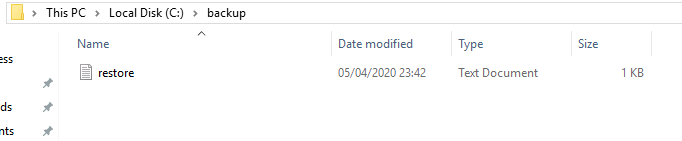
Si intentamos abrirlo vemos que no podemos.
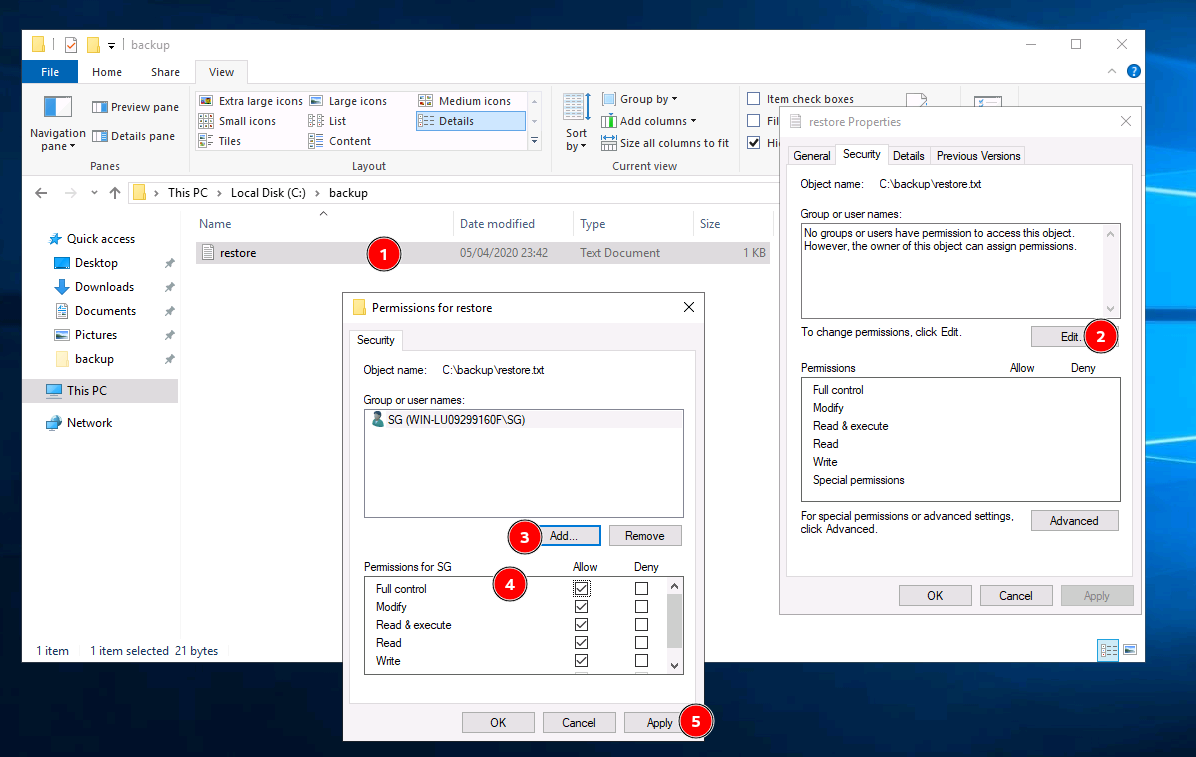
Le damos:
- Click derecho -> Propiedades
- Edit
- Añadimos al usuario SG
- Le damos todos los permisos
- Aplicamos
Ya podemos verla.
- Escala tus privilegios, ¿cuál es el contenido de root.txt?
Vamos a la carpeta Users y le damos a Administrator.
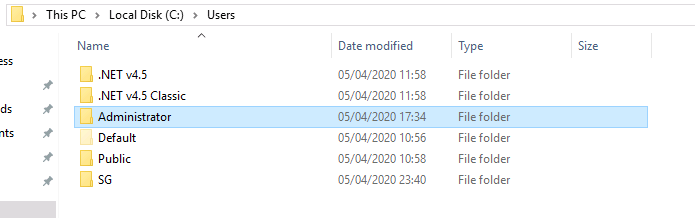
Nos saldrá esto:
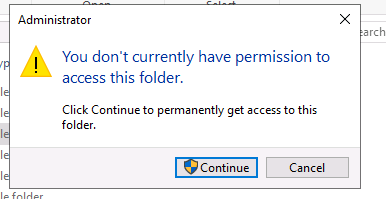
Le damos a Continue y metemos la contraseña.
Si ahora navegamos hasta el escritorio del administrador encontramos la flag.
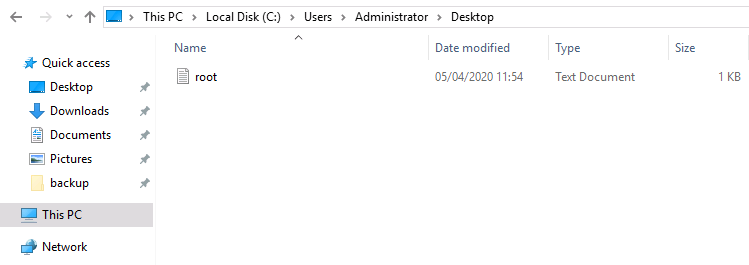
Y la leemos sin problemas.