
Introduction
El agente T descubrió este sitio web, el cual parece suficientemente inocente, pero algo parece fuera de lugar sobre cómo responde el servidor.
Getting the Flags
Reconocimiento Inicial
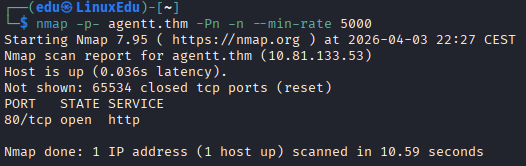
Comenzaremos como siempre escaneando los puertos abiertos de la máquina.
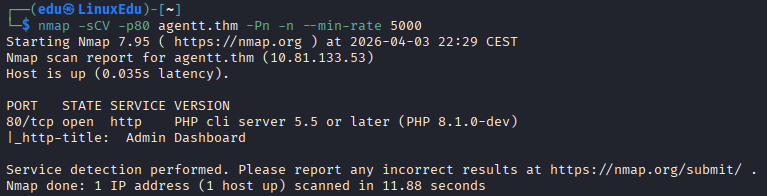
Ahora vamos a realizar un escaneo más en profundidad de lo encontrado.
Vamos a listar directorios de la web. Salen muchos archivos con códigos de error varios, por lo que vamos a transformarlo en un tree legible.
agentt.thm
    ├── .travis.yml [200 199B]
    ├── 404.html [200 22KB]
    ├── gulpfile.js [200 4KB]
    ├── package-lock.json [200 627KB]
    └── package.json [200 1KB]
Vamos a ver cómo es la web.
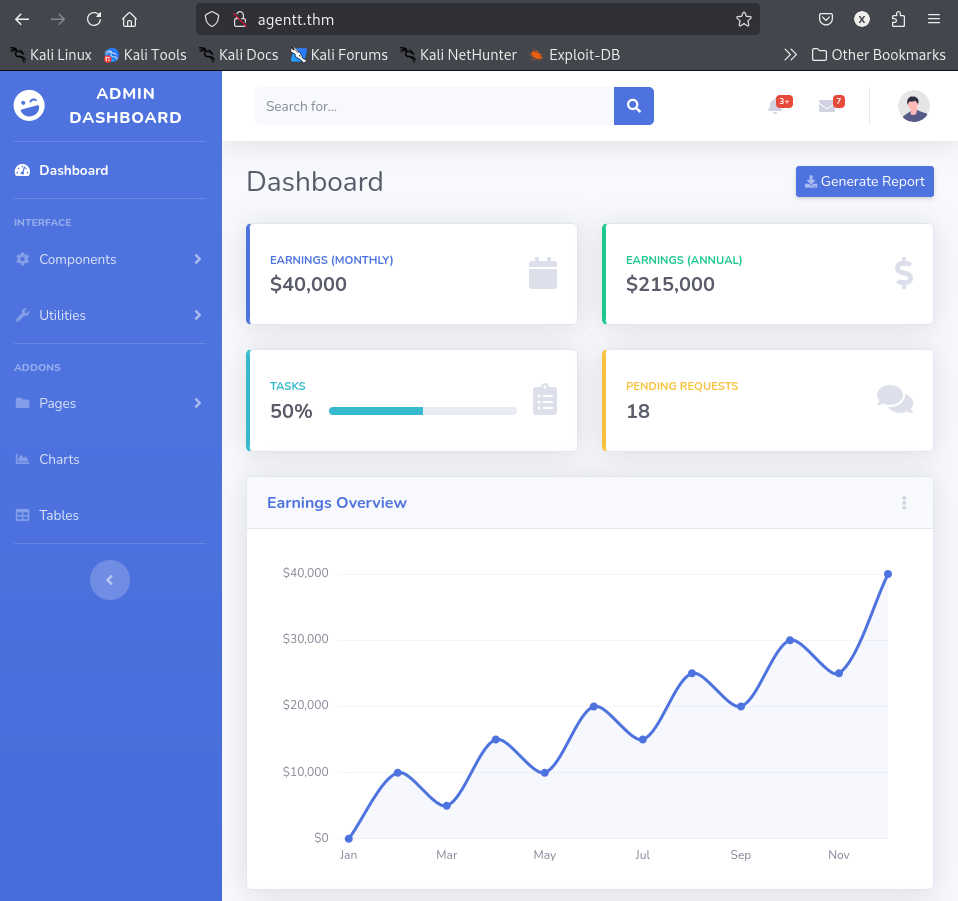
Lo primero raro es que es un panel de administrador, pero bueno, vamos a ver qué hay en los archivos encontrados.
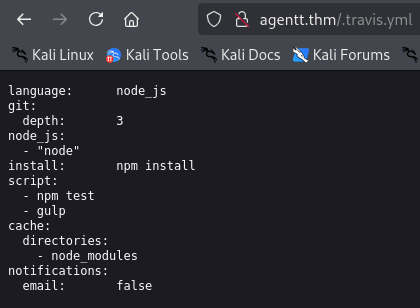
Aquí podemos ver qué se ha utilizado para hacer el sitio.
Y en este otro podemos ver la plantilla utilizada:
Profundización
Vamos a buscar información sobre:
gulp:
SB Admin 2:
Vamos a ver ahora qué hay por la página, vamos a trastear.
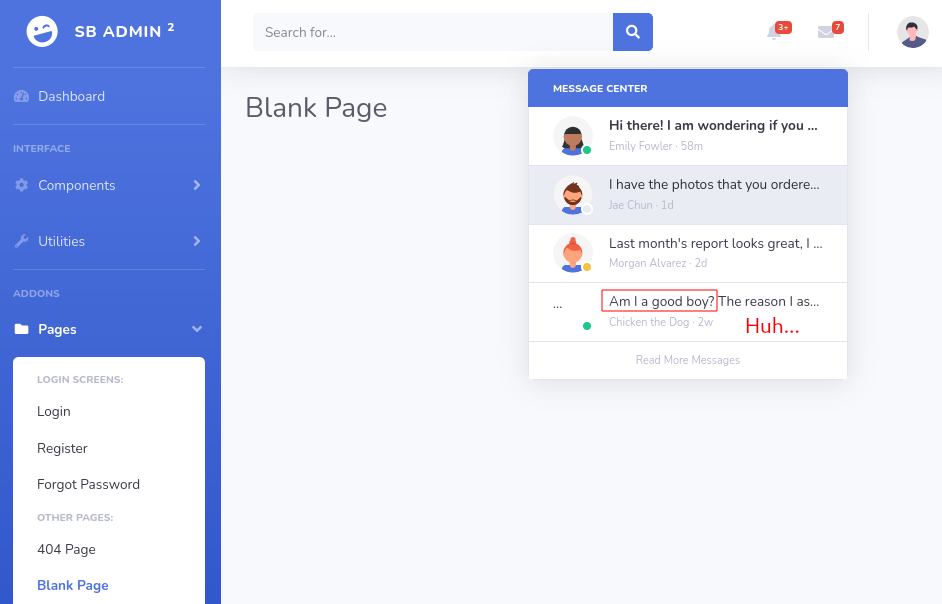
¿Qué acabo de leer? Lol. En fin, la página no parece tener nada interesante, parece que ni siquiera ha sido configurada.
Vamos a buscar a ver si encontramos vulnerabilidades sobre las versiones usadas para construir esta página.
No hemos encontrado nada respecto a eso, vamos a mirar las conexiones que se realizan.
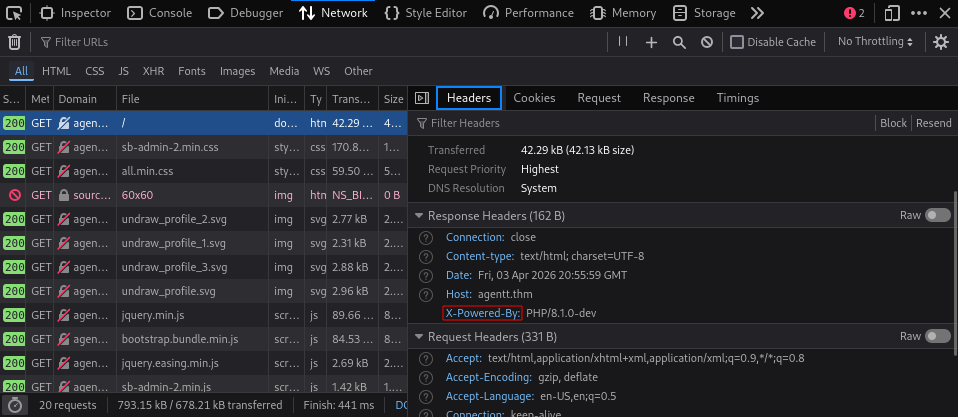
Podemos ver que el sitio está usando PHP/8.1.0-dev. Si buscamos eso:
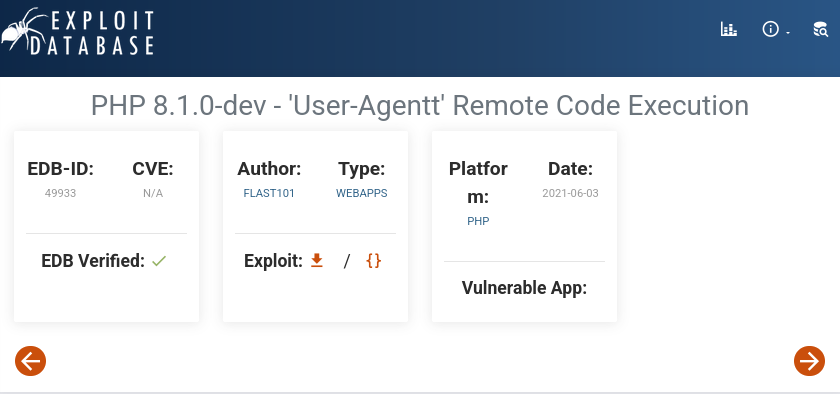
Explotación
Copiamos el código y lo ejecutamos.
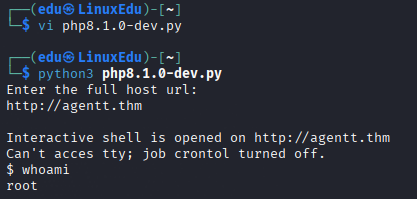
Y ya tenemos la shell, ahora sólo hay que leer la flag.
Conclusión
Máquina muy sencillita, quizá la parte más difícil era la de averiguar lo del PHP, pero como siempre miro todo bien antes de hacer nada más en verdad ha sido fácil.