Introducción
Antes de adentrarnos en la estructura del examen, metodología que usé para aprobar y las cosas que más me costaron, debemos responder una serie de preguntas:
- ¿Qué es la PT1? La PT1 (Penetration Tester 1) es una certificación totalmente práctica de la plataforma TryHackMe. Simula un escenario real, con un scope, unos objetivos y unas metas. Es la certificación más "fácil" que tienen, dentro de la ruta de aprendizaje de pentester.
- ¿Por qué decidí presentarme? Quería obtener una certificación que probara mi valía como hacker, sin destruir mi cartera. Otras opciones como la OSCP están ampliamente más reconocidas, pero también son bastante menos asequibles. Además tenía la ventaja de pertenecer a una organización con convenio con ellos, lo que hizo que fuera incluso más económico para mí. Encontré así, en la PT1, una opción que se ajustaba a mi presupuesto, y más importantemente, a mis conocimientos por aquel entonces.
- ¿En qué momento de mi formación estaba cuando decidí hacerlo? Cuando decidí que quería obtener esta certificación estaba en mi segundo año de ciclo superior, aunque venía anteriormente de estudiar ingeniería, lo que ya me había proporcionado conocimientos en programación. Estudiaba ASIR especializado en ciberseguridad.
- ¿Qué esperaba con la certificación? Con la certificación esperaba probar, sobre todo a mí mismo, aunque al mundo en general, que podía aplicar los conocimientos que venía estudiando por aquel entonces desde hacía un año, y que en el año siguiente a la compra del derecho a examen adquirí.
El Punto de Partida
Cuando empecé a preparar la PT1 me sentía bastante confiado. Había estado un tiempo en la academia de S4vitar (Hack4u), lo que me había dado soltura en Linux, bash scripting y redes. Después de esto entre al ciclo, donde profundicé en hardware, comunicaciones, protocolos, redes, hacking, sistemas, etc. Digamos que había owneado un par de máquinas (sin escalar privilegios ni nada) y ya me sentía preparado. Pero decidí estudiar toda la ruta de pentester antes de presentarme al examen, ya que tenía un año desde la fecha de compra. Y menos mal porque ni por asomo estaba preparado.
Preparación
Durante un año estudié todos los días sin fallo, aunque fueran 15 minutos. Aunque la mayoría de día eran horas. He de decir que no creo que todo el mundo tarde tanto, pero a mi me gustaba ir documentando todo lo que estudiaba, de esta manera conseguía afianzar los conocimientos teóricos.
Después de unos meses, y haber terminado la teoría de Jr. Penetration Tester decidí que era momento de ponerme a resolver máquinas a la vez que estudiaba la teoría. Fue la época en la que más avance noté. Resolver máquinas no era sólo mucho más divertido que estudiar teoría, sino que además encontraba una aplicación para todo aquello que llevaba meses reteniendo en la cabeza y en mis apuntes. Aunque creo que debí haberme centrado más en la práctica y un poco menos en la teoría el tiempo documentando no me daba para todo, sobre todo al principio. Y a día de hoy de pocas cosas me siento más orgulloso que de toda la documentación que fui haciendo, de la que es prueba esta web, en la que recopilo todo lo que he ido haciendo.
Cuando empecé a resolver máquinas me encontré con un enemigo invisible al que no había conocido hasta entonces: la frustración. Esa sensación de que no avanzas, de que no sabes, de que no vales. Al principio desistía. Con el tiempo entendí que era normal y cambié de estrategia.
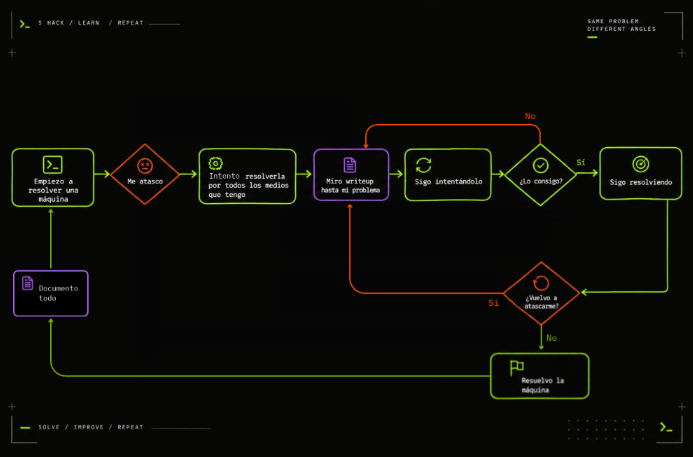
Pocas cosas tan gratificantes hay como el resolver tu primera máquina sin ningún tipo de ayuda. Es una sensación que no envejece. Una de las cosas que me permitió realizar este avance fue que al haber escrito todos mis apuntes sabía exactamente dónde mirar cuando no me acordaba de la sintaxis de algún comando, lo que con el tiempo y la práctica se convirtió en conocer la sintaxis de la mayoría de comandos que utilizaba.
De cara al último tramo de mi preparación empecé a trabajar con entornos Windows y Active Directory. Si bien me fue suficiente este tiempo para preparármelo (alrededor de 2 meses) es cierto que a día de hoy lo considero uno de mis puntos débiles, y soy consciente de que requiere que le dedique mucho más tiempo.
El Día del Examen
Antes de empezar sentía nervios. Había visto todos los vídeos posibles sobre el examen y aún así no me quedaba claro cómo sería ni la dificultad que tendría. Lo primero que hay que hacer es verificar tu identidad con un documento oficial (tenlo preparado).
Puede que fuera por tener el navegador desactualizado pero la verificación de ID me dio problemas en Firefox y tuve que descargar chrome.
Una vez pasas esto firmas un acuerdo de confidencialidad sobre el contenido y cuando terminas te dan los retos y el scope de cada uno.
La manera en la que organicé mi tiempo mentalmente fue:
- Empiezo con la parte de web app pentesting y la acabo.
- Empiezo la parte de netsec pentesting y la acabo.
- Voy a la parte de AD y la acabo.
- Entrego el examen.
No fue lo que acabó pasando. Lo que realmente hice fue empezar con la parte 1 hasta que me atasqué. Estuve unas cuatro horas atascado, y cuando sentía que me iba a estallar la cabeza decidí cambiar de sección. Bien hecho porque resulta que había empezado por una de las partes más complejas del examen (si no la más compleja), en mi opinión.
El resto del examen se dio sin mayor complicación excepto alguna cosa en la parte de AD. Cuando había acabado de reportar todo y terminado con todas las secciones menos la primera, volví a ella y me rompí la cabeza hasta que conseguí sacarlo todo terminando el examen en unas 33/48h en total.
Consejo extra: No trates la parte de web app pentesting como el típico CTF de THM/HTB. No es un CTF sino un ejercicio de bug bounty.
Cosas a Mejorar
La documentación. El examen es corregido con IA, y como tal es complicado obtener un 10 en todas las partes que son subjetivas.
Ten mucho cuidado porque no encontrar todas las flags, si no tienes una puntuación perfecta en la documentación, puede implicar suspender (se aprueba con 750/1000 puntos).
En mi caso, realicé una documentación escueta. ¿Mi consejo? Expláyate en la documentación, pon todos los comandos para reproducirlo, no sólo expliques el attack path. Por ejemplo (inventado), imagina que en la documentación dices, hacer una petición POST a tal endpoint: PON EL COMANDO.
Opinión Sobre la PT1
En mi opinión es un examen bien estructurado y que te hace pensar hasta sacar las flags. Además siento que te hace trabajar todo lo que estudias durante el path de preparación. Aunque tengo un par de opiniones para que mejore.
- El path de preparación se centra demasiado en Linux, y yo me hubiera sentido más seguro tanto durante la preparación como de cara al examen si hubiera trabajado más Windows (no tanto AD, que sí se trabaja explícitamente, sino windows).
- No hay rabit holes, si algo no sale es porque no es ahí, y un buen rabit hole se aprecia mucho, sobre todo cuando consigues lo verdadero y miras hacia atrás.
A pesar de todo esto, me ha gustado mucho el examen y siento que he afianzado mucho mis conocimientos y que además ya tengo experiencia en este tipo de pruebas, por lo que me dan menos respeto.
La verdad es que si te da un poco más igual el renombre que tenga, o estás empezando (no tienes nivel para la OSCP), yo la recomendaría.
Conclusión
Más allá de eso estoy bastante contento con el resultado obtenido y con lo que esto demuestra. He pasado mucho tiempo estudiando y preparando esta certificación. No con el objetivo de aprobarla, sino de aprender yo. Y me he demostrado a mí mismo que soy capaz de comprometer un entorno completo.
Ahora toca ir a por la OSCP. Para ello ya cuento con la ayuda de una academia, Secur0. Si alguien está interesado dejo por aquí mi link para que pidáis información. La verdad es que está muy bien de precio, puede incluir derecho a examen (además de la formación) por menos de lo que cuesta un año de OffSec y cuenta con profesores muy top.
¡Con muchas ganas de empezar y dar el siguiente paso en mi carrera!